
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 beichendream/cve-2022-26134-godzilla-memshell
Java-basierter Exploit für CVE-2022-26134, der eine Godzilla-Webshell in Confluence-Server injiziert, was Remote-Codeausführung mit Passwort- und…
 horizon3ai/cve-2022-1388
POC für CVE-2022-1388
 blasty/cve-2021-41773
CVE-2021-41773 Spielplatz
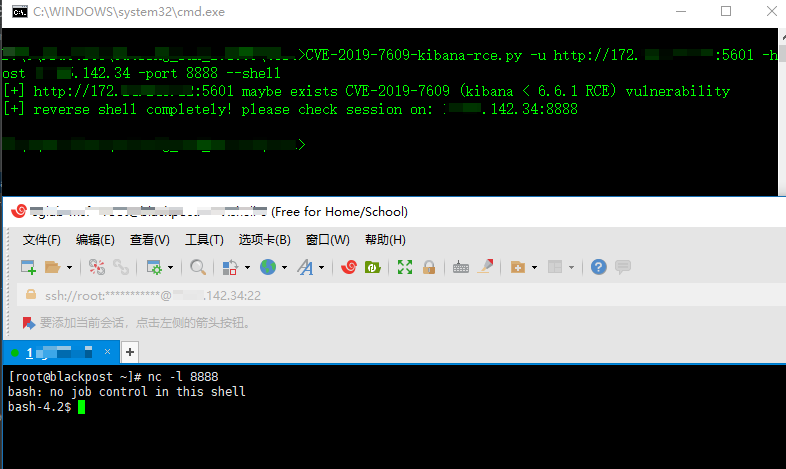 landgrey/cve-2019-7609
CVE-2019-7609(kibana RCE) auf die richtige Weise mit Python2-Skripten ausnutzen.
 lucksec/spring-cloud-gateway-cve-2022-22947
Exploit für CVE-2022-22947: Remote Code Execution in Spring Cloud Gateway mittels präparierter Anfragen an den Actuator-Endpunkt. Enthält…
 portswigger/burp-extensions-montoya-api-examples
Beispielhafte Burp-Suite-Erweiterungen zur Demonstration der Montoya-API, die HTTP- und Proxy-Handler, benutzerdefinierte Scan-Prüfungen,…
 aron-tn/mega-bot
[NEU] : Mega Bot ☣ Scanner & Auto-Exploiter
 sinsinology/cve-2023-20887
VMWare vRealize Network Insight vorauthentifizierte RCE (CVE-2023-20887)
 bao7uo/dp_crypto
Base64-basierter Verschlüsselungs-Orakel-Exploit für CVE-2017-9248 (Telerik UI for ASP.NET AJAX dialog handler)
 bao7uo/rau_crypto
Telerik UI for ASP.NET AJAX Dateiupload- und .NET-Deserialisierungs-Exploit (CVE-2017-11317, CVE-2017-11357, CVE-2019-18935)
 ridter/cve-2018-15982_exp
Exploit für CVE-2018-15982
 nccgroup/cve-2017-8759
NCC Group's Analyse und Ausnutzung von CVE-2017-8759 sowie weitere Verfeinerungen
 1n3/httpoxyscan
HTTPoxy Exploit Scanner von 1N3 @CrowdShield
 d4vinci/clickjacking-tester
Ein Python-Skript, das prüfen soll, ob eine Website anfällig für Clickjacking ist, und einen PoC erstellt.
 lizhianyuguangming/tomcatscanpro
Automatisiertes Tomcat-Schwachstellenscan- und Ausnutzungstool, das Massen-Schwachkennwort-Erkennung, Hintergrundbereitstellung von WAR-Paketen…
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and pentesting toolkit for the terminal built for humans and AI agents alike.
 pyn3rd/cve-2018-3245
CVE-2018-3245-PoC
 0xc01df00d/collabfiltrator
Exfiltriere blinde Remote-Code-Execution- und SQL-Injection-Ausgaben über DNS mittels Burp Collaborator.








