Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
awswaf — AWS WAF Solver, vollständig reverse-engineered und zu 100 % in Python & Golang implementiert. | Kitploit
Tools/GitHubGitHub/xkiian/awswaf
IDS/IPS-UmgehungWebanwendungs-ExploitationWAF-UmgehungWebsicherheitAnti-BotCAPTCHA-Umgehung
GitHubxkiian/awswaf

awswaf

AWS WAF Solver, vollständig reverse-engineered und zu 100 % in Python & Golang implementiert.

Repository anzeigen
3516697vor 1 JahrVon Kitploit geprüft
Teilen

AWS WAF (Amazon Web Services Web Application Firewall) Löser

wakatime

Übersicht

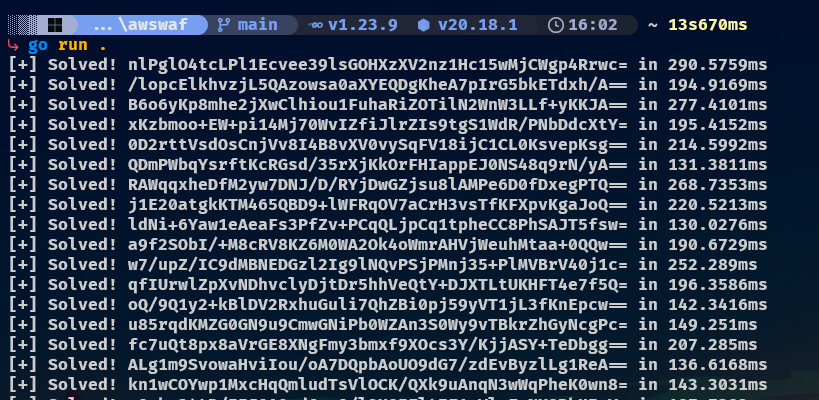
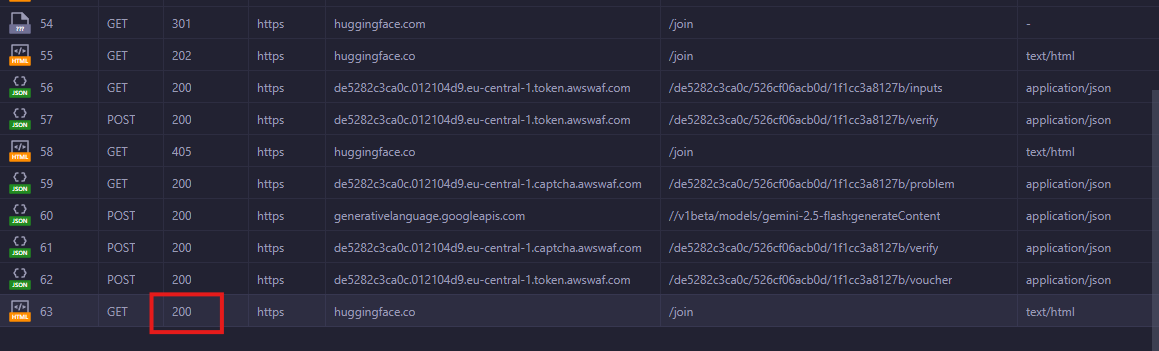
Dieses Projekt bietet einen auf Golang und Python basierenden Löser für die AWS-WAF-Challenge. Es unterstützt sowohl den Typ "token" / "Invisible" als auch den Typ "Captcha" mithilfe von Gemini


⭐️ Unterstützung zeigen

Bitte gib dem Repository einen Stern, wenn du es nützlich findest! Deine Unterstützung hilft, das Projekt zu verbessern. ❤️


Verwendung

Golang

package main

import (
	"awswaf/internal/aws"
	"log"
)

func main() {
	// host & gokuProps are obtained from the initial response 
	// and can be extracted using aws.Extract(body)
	// proxy can be "" to use no proxy at all
	waf, err := aws.NewAwsWaf(
		host,
		"www.binance.com",
		"Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/137.0.0.0 Safari/537.36",
		gokuProps, proxy,
	)
	if err != nil {
		log.Println(err)
		return
	}
	
	token, err := waf.Run()
	if err != nil {
		log.Println(err)
		return
	}
	// the token is the aws-waf-token cookie
}

Siehe main.go für ein vollständiges Beispiel


Python

from awswaf.aws import AwsWaf

token = AwsWaf(goku, endpoint, "www.binance.com")()

# the token is the aws-waf-token cookie

Siehe main.py für ein vollständiges Beispiel


Lizenz

Dieses Projekt ist unter der MIT-Lizenz lizenziert - siehe die Datei LICENSE für Details.


Sternverlauf

Sternverlauf-Diagramm

Haftungsausschluss

Dieses Paket ist inoffiziell und steht in keiner Verbindung zu Amazon oder AWS. Verwende es verantwortungsbewusst und in Übereinstimmung mit den Nutzungsbedingungen von AWS.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    340
  • 4

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    314
  • 5

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    307
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    295

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →