
XLL-Phishing-Taktiken
Mit der jüngsten Ankündigung von Microsoft bezüglich der Blockierung von Makros in Dokumenten, die aus dem Internet stammen (E-Mail UND Web-Download), haben Angreifer begonnen, aggressiv andere Optionen zu erkunden, um einen benutzergesteuerten Zugriff (UDA) zu erreichen. Bei der Suche nach einer praktikablen Phishing-Methode für den Zugriff sind mehrere Überlegungen abzuwägen und auszubalancieren:
Dies sind die wichtigsten Fragen, es gibt jedoch sicherlich noch mehr. Die Dinge werden komplexer, wenn man erkennt, dass sich diese Faktoren gegenseitig verstärken; wenn ein Kunde beispielsweise einen Web-Proxy hat, der das Herunterladen von ausführbaren Dateien oder DLLs verbietet, müssen Sie Ihr Payload möglicherweise in einen Container (ZIP, ISO usw.) packen. Das kann später bei der Erkennung zu weiteren Problemen führen. Robustere Abwehrmaßnahmen erfordern komplexere Kombinationen von Techniken, um sie zu überwinden.
Dieser Artikel wird mit einer fiktiven Zielorganisation im Hinterkopf geschrieben; diese Organisation hat mehrere defensive Maßnahmen ergriffen, darunter E-Mail-Filterregeln, das Blockieren bestimmter Dateitypen beim Herunterladen, Anwendungszulassungslisten auf Endpunkten und Microsoft Defender for Endpoint als EDR-Lösung.
Reale Organisationen beschäftigen möglicherweise keine, einige oder sogar noch mehr Abwehrmaßnahmen, was die in dieser Forschung dargelegten Techniken vereinfachen oder verkomplizieren kann. Wie immer: Kennen Sie Ihr Ziel.
XLLs sind DLLs, die speziell für Microsoft Excel entwickelt wurden. Für das ungeübte Auge sehen sie wie normale Excel-Dokumente aus.
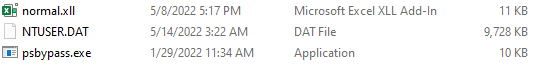
XLLs bieten eine sehr attraktive Option für UDA, da sie von Microsoft Excel ausgeführt werden, einer sehr häufig in Kundennetzwerken vorkommenden Software; ein zusätzlicher Bonus: Da sie von Excel ausgeführt werden, umgeht unser Payload mit ziemlicher Sicherheit die Anwendungszulassungslisten, da eine vertrauenswürdige Anwendung (Excel) sie ausführt. XLLs können in C, C++ oder C# geschrieben werden, was eine wesentlich größere Flexibilität und Leistungsfähigkeit (und Übersichtlichkeit) als VBA-Makros bietet, was sie noch wünschenswerter macht.
Der Nachteil ist natürlich, dass es nur sehr wenige legitime Anwendungen für XLLs gibt, daher sollte es für Organisationen sehr einfach sein, das Herunterladen dieser Dateierweiterung sowohl per E-Mail als auch per Web-Download zu blockieren. Leider sind viele Organisationen Jahre hinter der Kurve, sodass XLLs noch einige Zeit eine brauchbare Phishing-Methode darstellen werden.
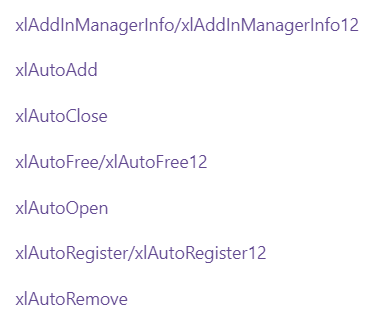
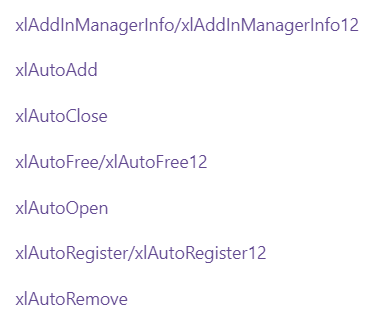
Es gibt eine Reihe verschiedener Ereignisse, die zur Codeausführung innerhalb einer XLL verwendet werden können, das bekannteste ist xlAutoOpen. Die vollständige Liste kann hier eingesehen werden:
Nach einem Doppelklick auf eine XLL wird der Benutzer mit diesem Bildschirm begrüßt:
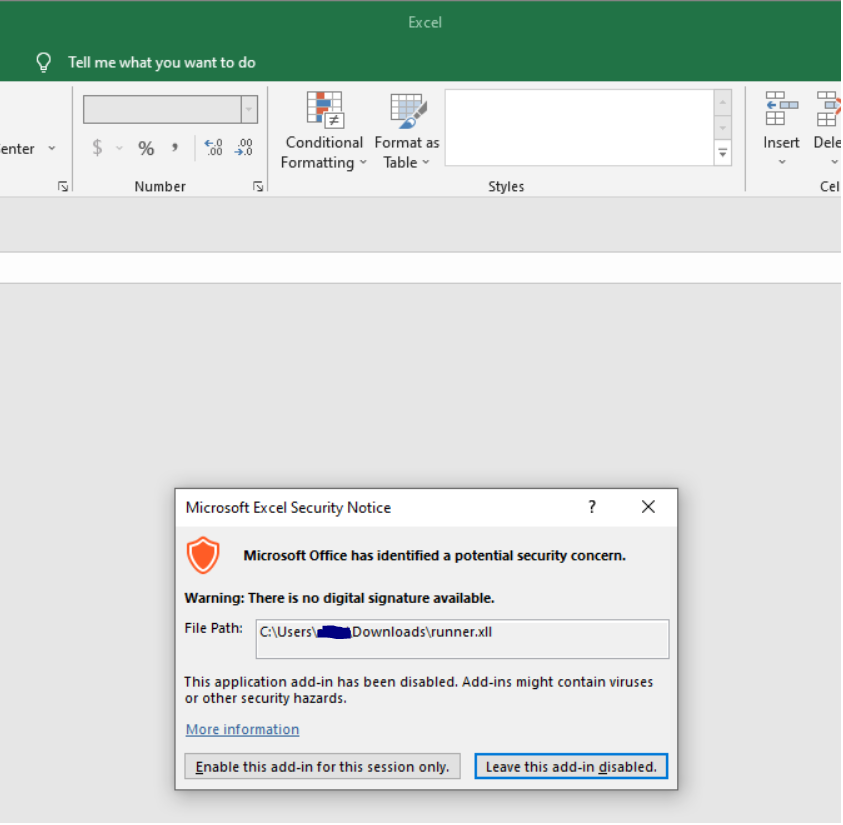
Dieses einzelne Dialogfeld ist alles, was zwischen dem Benutzer und der Codeausführung steht; mit relativ dünnem Social Engineering ist die Codeausführung so gut wie sicher.
Ein wichtiger Punkt, den man beachten muss: XLLs sind als ausführbare Dateien architekturspezifisch. Das bedeutet, dass Sie Ihr Ziel kennen müssen; die Version von Microsoft Office/Excel, die die Zielorganisation verwendet, bestimmt (normalerweise), für welche Architektur Sie Ihr Payload erstellen müssen.
Es gibt einen ziemlich klaren Bruch in den Office-Versionen, der als Faustregel verwendet werden kann:
Office 2016 oder älter: x86
Office 2019 oder neuer: x64
Es sollte beachtet werden, dass es möglich ist, die jeweils andere Architektur für jedes Produkt zu installieren, jedoch sind dies die standardmäßig installierten Architekturen, und in den meisten Fällen sollte dies eine zuverlässige Entscheidungsgrundlage dafür sein, für welche Architektur Sie Ihre XLL erstellen. Je nach Zustellungsmethode und Vorwand, der im Rahmen der Phishing-Kampagne verwendet wird, ist es natürlich möglich, beide Versionen bereitzustellen und darauf zu vertrauen, dass das Opfer die für sein System geeignete Version auswählt.
Das XLL-Payload, das während dieser Forschung erstellt wurde, basierte auf diesem Projekt von edparcell. Sein Repository enthält gute Anleitungen für den Einstieg mit XLLs in Visual Studio, und ich habe seinen Code als Ausgangspunkt verwendet, um eine bösartige XLL-Datei zu entwickeln.
Eine nennenswerte Abweichung von seinem Repository ist, dass Sie, falls Sie Ihr eigenes XLL-Projekt erstellen möchten, das neueste Excel SDK herunterladen und dann den Anweisungen des zuvor verlinkten Repos folgen müssen, wobei Sie diese Version anstelle der in der README erwähnten SDK-Version von 2010 verwenden.
Die Zustellung des Payloads ist im Kontext von UDA eine ernstzunehmende Überlegung. Wir werden uns auf zwei primäre Methoden konzentrieren:
Entweder durch Anhängen einer Datei oder durch Einfügen eines Links zu einer Website, von der eine Datei heruntergeladen werden kann, ist E-Mail ein kritischer Teil des UDA-Prozesses. Im Laufe der Jahre haben viele Organisationen (und E-Mail-Anbieter) ihre Maßnahmen ausgebaut und Regeln durchgesetzt, um Benutzer und Organisationen vor bösartigen Anhängen zu schützen. Die Erfolge variieren, aber Organisationen haben jetzt die Möglichkeit:
Das Austesten der E-Mail-Regeln einer Organisation kann ein wichtiger Teil eines Engagements sein, jedoch muss immer darauf geachtet werden, nicht zu verraten, dass ein Red-Team-Einsatz läuft und aktiv Informationen gesammelt werden.
Für die Zwecke dieses Artikels wird angenommen, dass die Zielorganisation robuste E-Mail-Anhangsregeln hat, die die Zustellung eines XLL-Payloads verhindern. Wir werden umschwenken und uns die Web-Zustellung ansehen.

