
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2 und so weiter
 hackerhouse-opensource/exploits
Exploits und Proof-of-Concept-Dateien zur Demonstration von Schwachstellen vom Team bei Hacker House
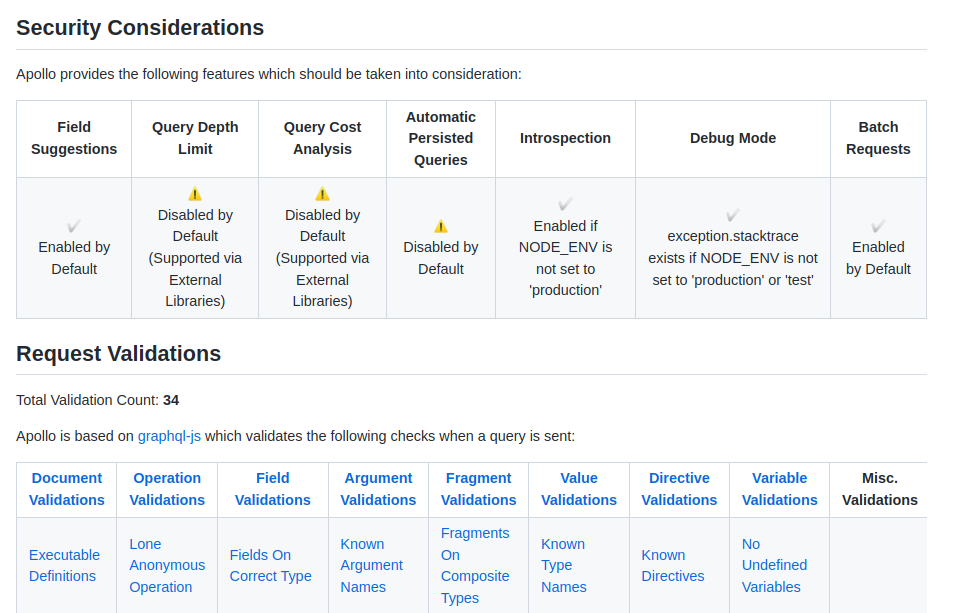 dolevf/graphw00f
GraphQL-Server-Engine-Fingerprinting-Tool, das wohlgeformte und fehlerhafte Abfragen sendet, um die Backend-Technologie zu identifizieren und…
 mandatoryprogrammer/sonar.js
Ein Framework zur Identifizierung und Durchführung von Exploits gegen interne Netzwerk-Hosts. Funktioniert über WebRTC-IP-Enumeration kombiniert mit…
 wyatu/cve-2018-20250
Exploit für https://research.checkpoint.com/extracting-code-execution-from-winrar
 harsh-bothra/securityexplained
#SecurityExplained ist eine neue Serie nach der vorherigen Lernherausforderungsreihe #Learn365. Das Ziel der #SecurityExplained-Serie ist es,…
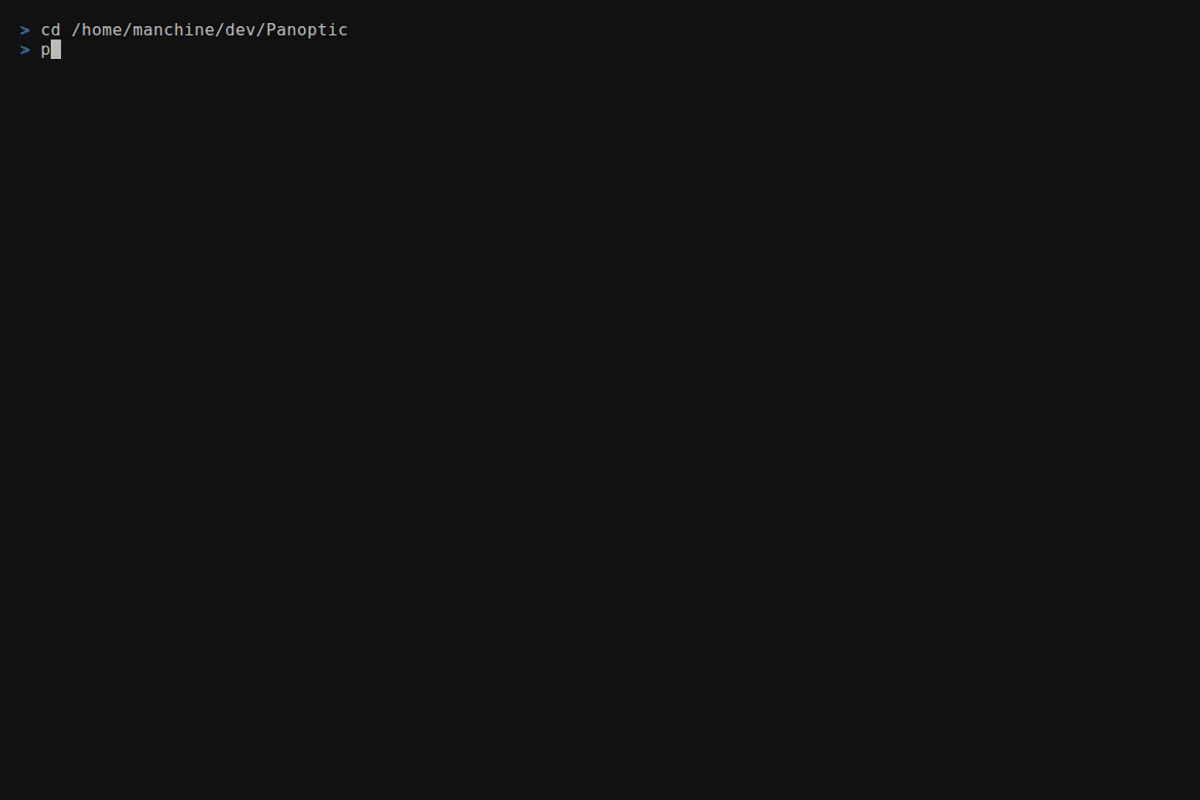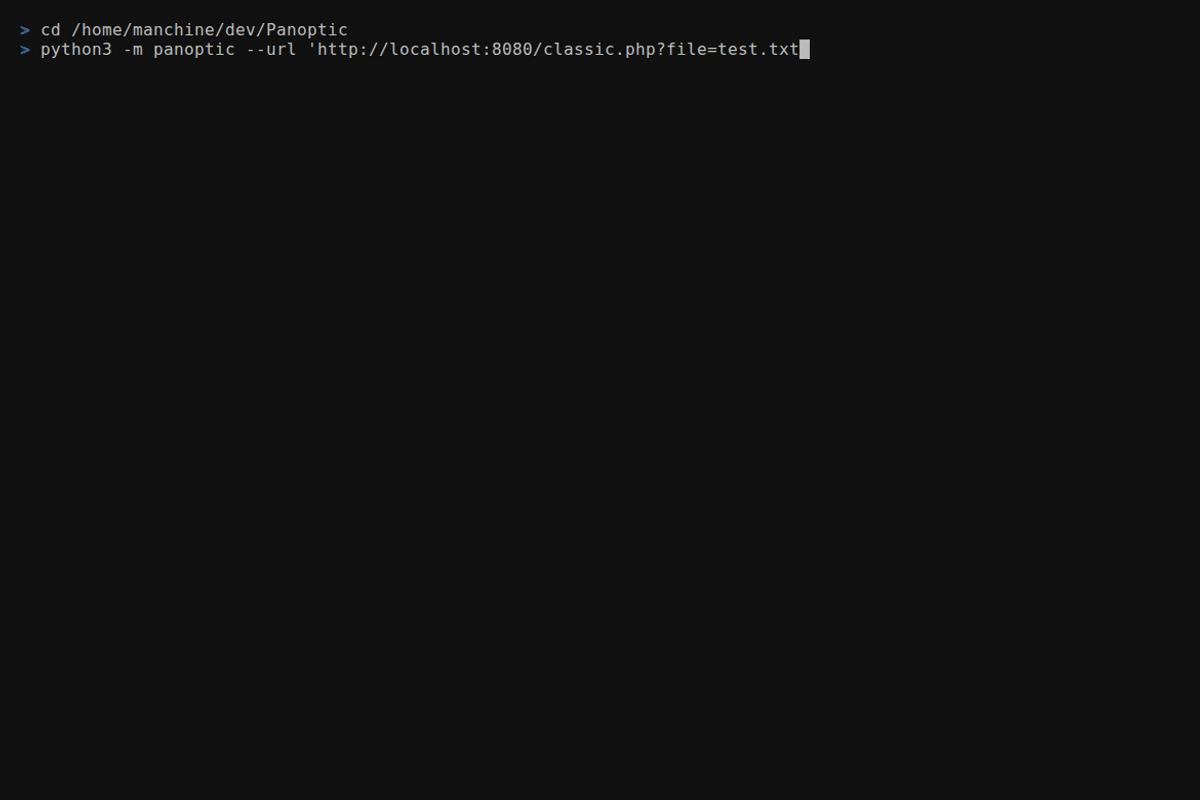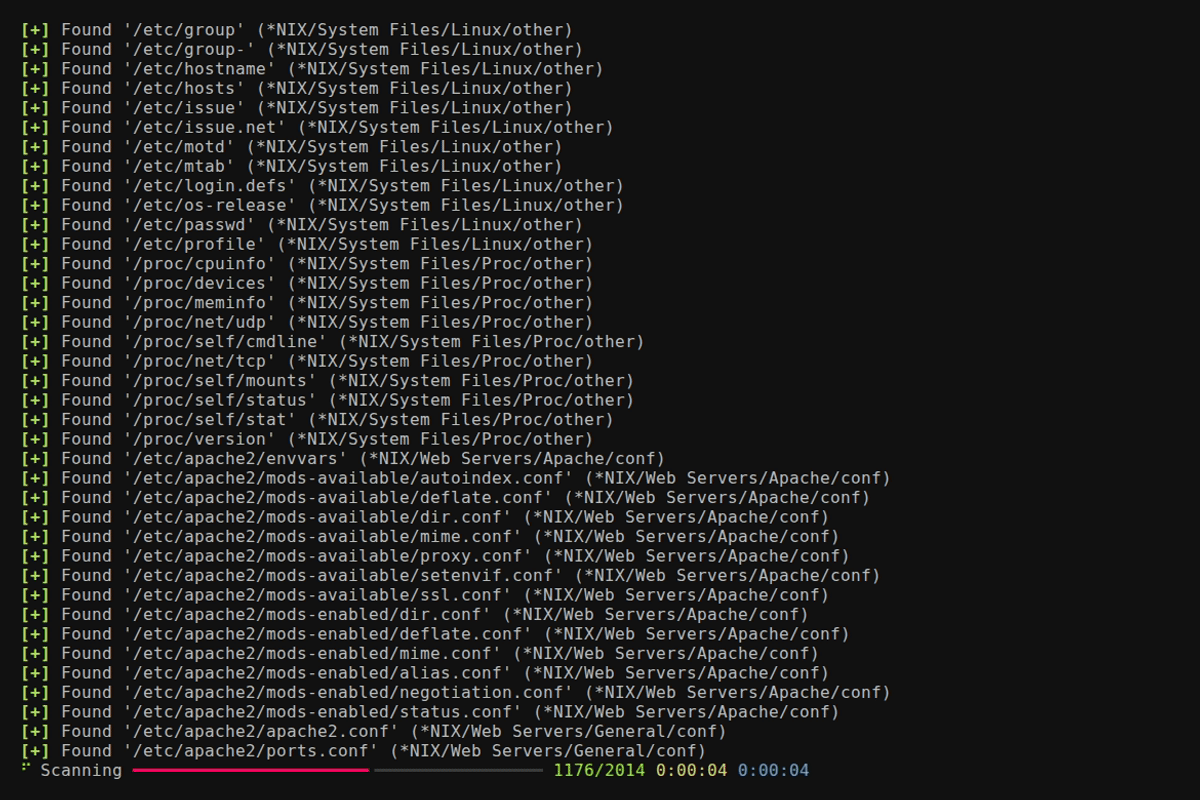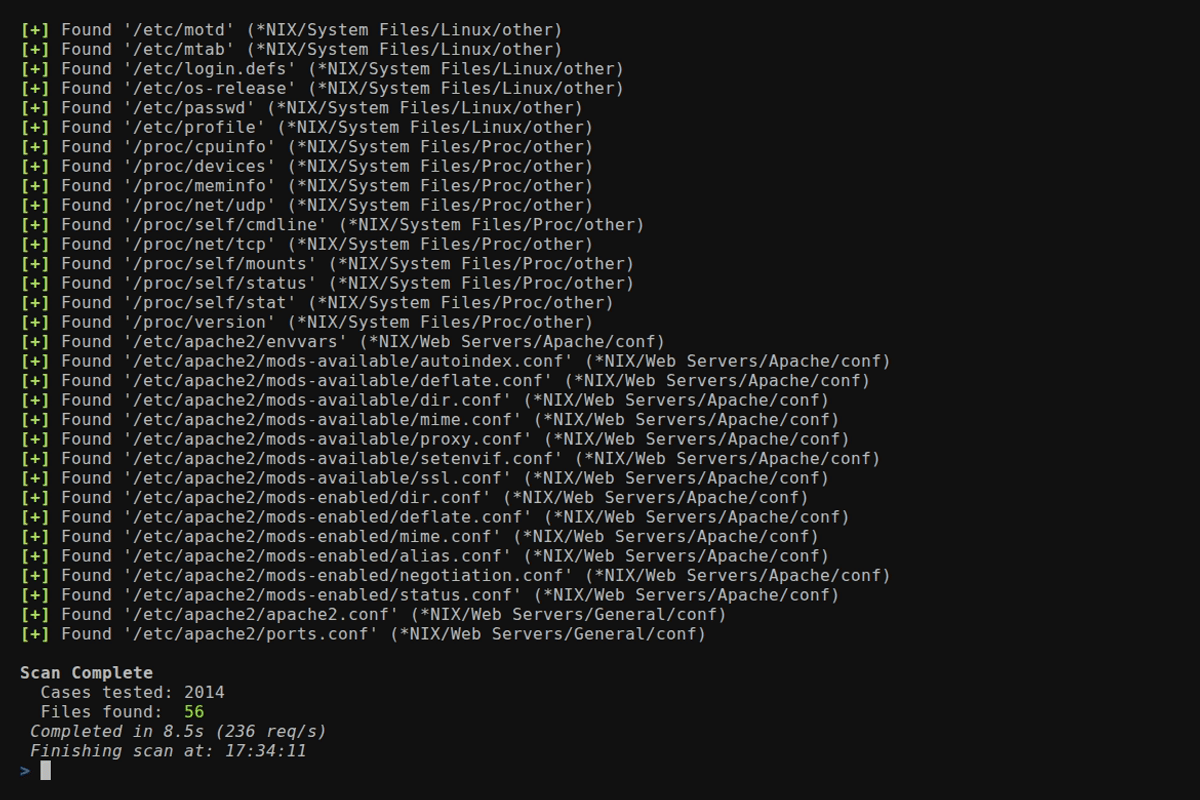 lightos/panoptic
Panoptic ist ein Open-Source-Tool für Penetrationstests, das die Suche und den Abruf von Inhalten gängiger Log- und Konfigurationsdateien über…
 ktecv2000/proxyshell
Proof-of-Concept-Exploit für Microsoft Exchange Server Remotecodeausführung mittels ACL-Umgehung, Privilegienerweiterung und Schwachstellen für…
 praetorian-inc/chromealone
Ein Tool zur Umwandlung von Chromium-Browsern in ein C2 Implant.
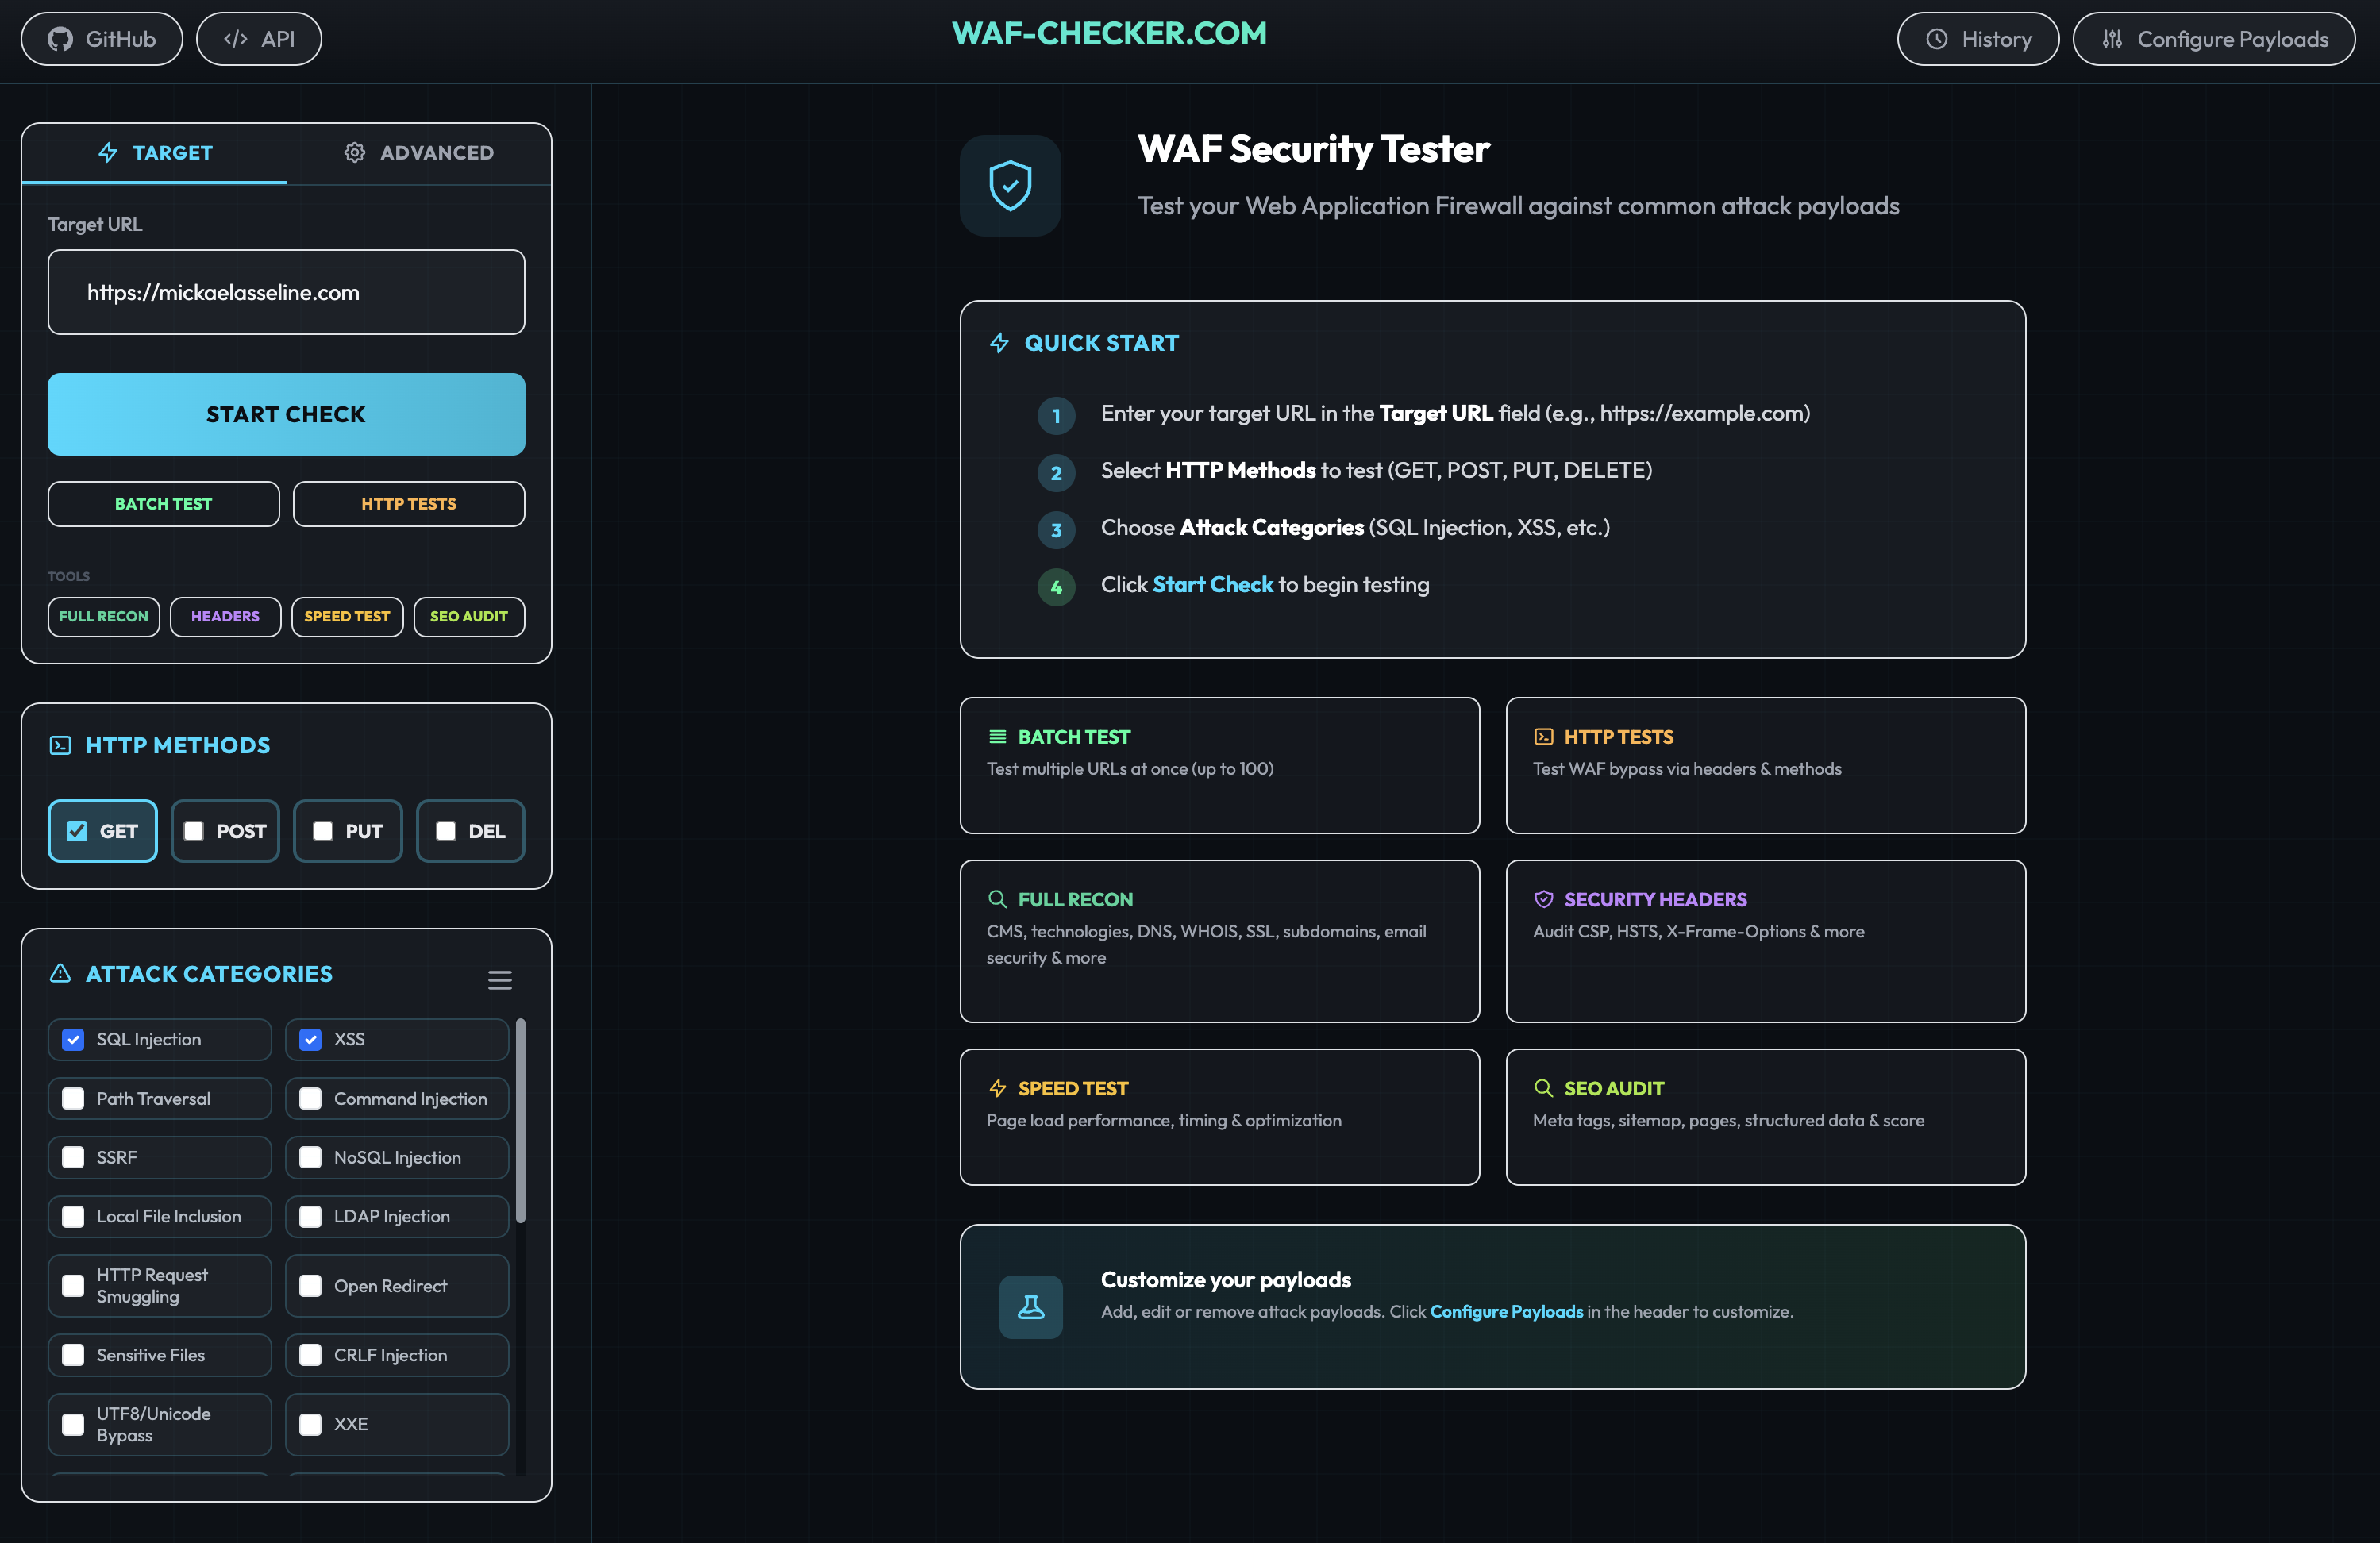 papamica/waf-checker
Testet Ihre WAF mit +160 Payloads
 arno0x/embedinhtml
Betten Sie beliebige Dateien in eine HTML-Datei ein und verstecken Sie sie
 d4vinci/pyflooder
Ein HTTP-Flood-Python-Skript, das eine normale Website in 10 Sekunden stoppen kann.
 horizon3ai/vcenter_saml_login
Ein Tool, um das IdP-Zertifikat aus vCenter-Backups zu extrahieren und sich als Administrator anzumelden
 rizemon/exploit-writing-for-oswe
Tipps zum Schreiben von Exploit-Skripten (schneller!)
 brannondorsey/dns-rebind-toolkit
Ein Frontend-JavaScript-Toolkit zum Erstellen von DNS-Rebinding-Angriffen.
 waf-bypass-maker/waf-community-bypasses
Kuratierte CSV-Sammlung von Web Application Firewall-Bypass-Payloads aus der Community zum Testen und Validieren von WAF-Schutzmaßnahmen.
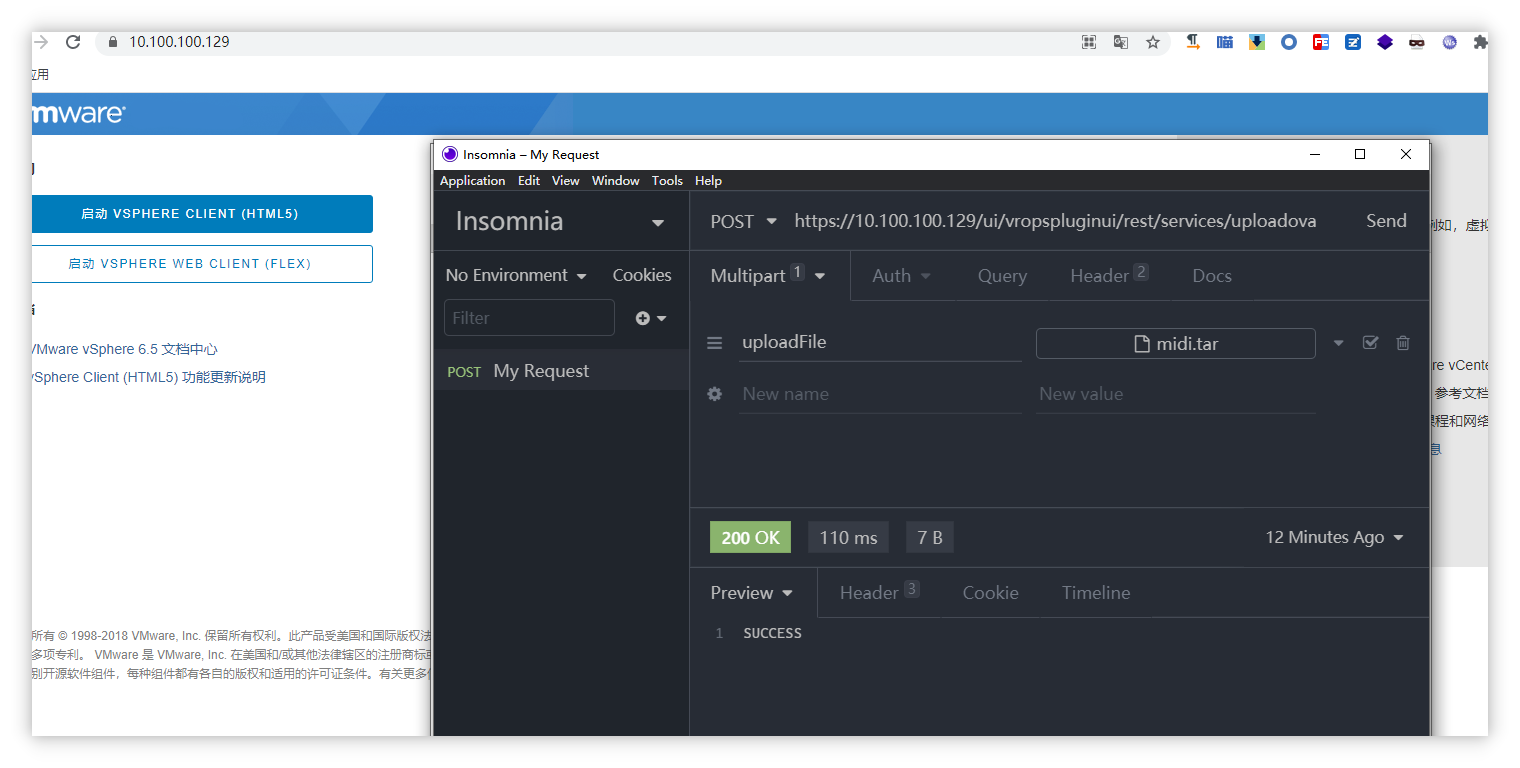 ns-sp4ce/cve-2021-21972
CVE-2021-21972 Exploit
 edr4/xss-bypass-filters
Kuratierte XSS-Payload-Sammlung und Filter-Bypass-Spickzettel: WAF-spezifische Evasion, JS/HTML-Injektionsvektoren, Encoding-Tricks, DOMPurify- und…








