
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 abraxas/webmin-fastrpc-unauth
Webmin 2.670 – Hoch 8.1 – Remote – Unauth. Datei R/W – erster Peer am RPC-Datenport, keine SID, 30-Sekunden-Fenster
 tc4dy/cve-2026-61511-poc-exploit
CVE-2026-61511 – vBulletin Pre-Auth RCE (CVSS 9.8). Schwachstelle 5.x/6.x (ungepatcht). Multi-Exploit über Endpoint Pool, AJAX, PHPFuck WAF-Bypass.…
 tc4dy/cve-2026-21589-poc-exploit
Exploit- und Safe-Check-Toolkit für CVE-2026-21589, einen unauthentifizierten Path Traversal in Atlassian Data Center: WEB-INF-Dateilesen, Ernte von…
 rudsarkar/ghsa-673q-mjm6-r5xr
Dockerized proof-of-concept for GHSA-673q-mjm6-r5xr: a single unauthenticated request achieves RCE in Next.js use cache / React Flight, with a…
 ghost-bx1/cve-2026-124194-outlook-ntlm-hash-leak
PoC und Exploit für CVE-2026-124194: erzeugt manipulierte Outlook-.msg-Dateien mit UNC-INCLUDEPICTURE-Referenzen und startet einen SMB-Listener, um…
 im-hanzou/cve-2026-126170-fortimanager-jsonrpc-rce
PoC and exploit scripts for CVE-2026-126170, an unauthenticated JSON-RPC injection RCE in FortiManager/FortiAnalyzer, with endpoint verification,…
 aureels/cve-2026-19803
Printcart <= 2.13.2 Nicht authentifizierter Datei-Upload
 faceless0x7/cve-2026-125757
Python PoC for CVE-2026-125757: exploits mailcow domain-wide footer SSTI in rspamd's jinja/lupa engine to achieve blind cross-tenant RCE via…
 yuwkaaa/cve-2026-123618
Proof-of-Concept und Write-up für CVE-2026-123618: Der Pfad des externen Login-Providers von ABP Framework im OpenIddict-Passwort-Grant umgeht 2FA,…
 yuwkaaa/cve-2026-125753
Proof-of-concept and lab harness for CVE-2026-125753, a path traversal in ABP Framework blob storage enabling unauthenticated file read via blogging…
 elonma-china/lab-cve-2
10 Docker-CVE-Pentest-Labs (5 ExploitDB / 3 öffentliche PoCs / 2 Zero-Days)
 briskets/cve-2026-126187-poc
CVE-2026-126187 Unauthenticated RCE in React Server Components - PoC and Docker lab for GHSA-xqc2-xf4c-x3h3 / GHSA-673q-mjm6-r5xr
 googlesky/cve-2026-124079
Proof-of-Concept und Differenzierungslabor für CVE-2026-124079: nicht authentifizierte RCE in rConfig über Redis-gestützte…
 amesianx/cve-2026-124194-poc
Konzept-PoC für CVE-2026-124194 Outlook-Spoofing/NTLM-Leak: erstellt .msg-Dateien mit UNC-Erinnerungspfaden und enthält einen NTLMv2-Hash-Collector…
 excession-labs/web-security-fixtures
Lauffähige lokale Fixtures für gängige Web- und API-Sicherheitslücken: anfälliger Modus, behobener Modus, Verifier, aufgezeichneter Lauf.
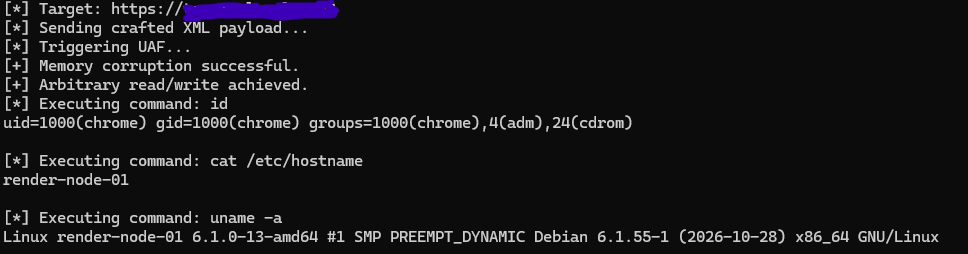 frostmoon39206/cve-2026-125350-poc
Technische Analyse und Skeleton-PoC für CVE-2026-125350 (Chrome XML UAF)
 noraj/vbsmin
VBScript-Minifier
 horizon3ai/vcenter_saml_login
Ein Tool, um das IdP-Zertifikat aus vCenter-Backups zu extrahieren und sich als Administrator anzumelden








