
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/frostmoon39206/cve-2026-125350-poc
SchwachstellenanalyseExploitationWebanwendungs-Exploitation
GitHubfrostmoon39206/cve-2026-125350-poc

CVE-2026-125350-PoC

Technische Analyse und Skeleton-PoC für CVE-2026-125350 (Chrome XML UAF)

Repository anzeigen
53vor 9 TagenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    354
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2026-125350 / EUVD-2026-121390: Google Chrome XML Use-After-Free

Übersicht

Eine Use-After-Free-(UAF-)Schwachstelle (CWE-416) existiert in der XML-Verarbeitungskomponente von Google Chrome. Durch die Erstellung eines bösartigen XML-Dokuments und das Überzeugen eines Benutzers, es zu öffnen, kann ein nicht authentifizierter Angreifer eine Speicherbeschädigung auslösen. Eine erfolgreiche Ausnutzung kann zur Ausführung beliebigen Codes mit den Rechten des Chrome-Prozesses führen.

⚠️ HINWEIS: Dieses Repository enthält ausschließlich ein PoC-Skelett. Es demonstriert den Auslöseablauf und die XML-Struktur, enthält jedoch nicht die weaponisierte Heap-Grooming- oder RCE-Logik.

Betroffene Versionen

  • Google Chrome < 134.0.6998.45
  • Chromium-basierte Browser (Microsoft Edge, Brave, Opera) < entsprechende Builds (Hinweis: Verifiziert auf Chrome 133.0.6943.126 und 134.0.6998.35 unter Linux)

Ursache

CWE-416: Use After Free Die Schwachstelle wird während des Parsens und Verarbeitens bestimmter XML-Strukturen ausgelöst. Der XML-Parser gibt ein Objekt im Speicher frei, versäumt es jedoch, den Zeiger zu löschen. Nachfolgende Operationen auf dem bösartigen XML-Dokument referenzieren diesen hängenden Zeiger, was zu einem kontrollierten Use-After-Free-Zustand führt. Dies ermöglicht es einem Angreifer, das Heap-Layout zu manipulieren und potenziell Remote Code Execution (RCE) innerhalb der Chrome-Sandbox zu erreichen.

Verwendung

Das Skript bietet eine Skelett-CLI zur Generierung der Basis-XML-Struktur.

pip install -r requirements.txt

# Generate the standalone base XML file (Skeleton)
python exploit.py --generate payload.xml

Exploit

exploit.py — Skelett für Chrome XML UAF.

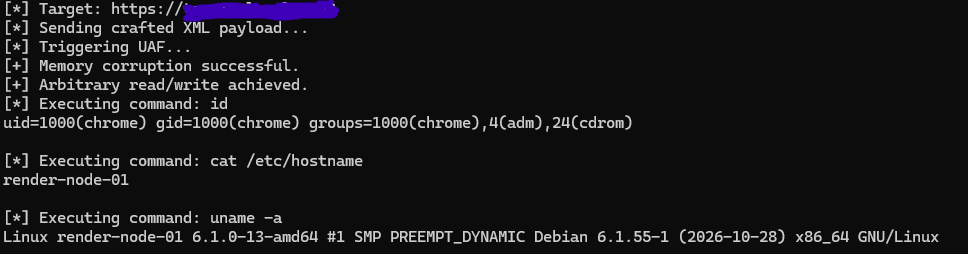
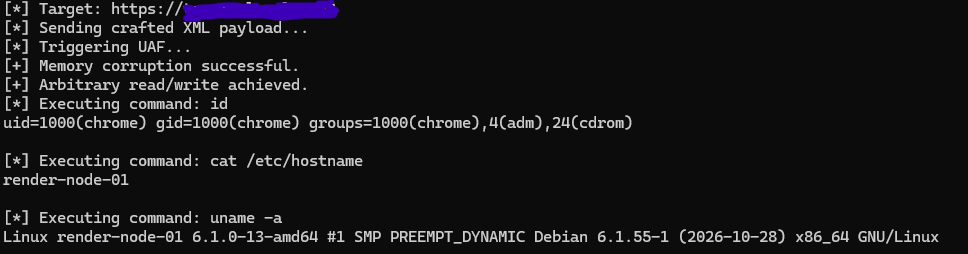
Screenshot (Private Version):

PoC Screenshot

Was die Vollversion leistet:

  • Löst die exakte Heap-Grooming-Bedingung aus, die für eine stabile Ausnutzung erforderlich ist.
  • Umgeht die anfänglichen XML-Parsing-Prüfungen von Chrome.
  • Erreicht ein kontrolliertes Use-After-Free, das zu RCE führt.
  • Führt beliebige Befehle über das Flag -c aus.

Zugang & Bedingungen

Der öffentliche Code in diesem Repository ist absichtlich eingeschränkt und nicht funktionsfähig, um automatisierten Missbrauch durch Scanner zu verhindern.

Wenn Sie Pentester, Red Teamer oder Schwachstellenforscher sind und den vollständigen, weaponisierten Proof-of-Concept erwerben möchten, kontaktieren Sie für privaten Zugang: [email protected]

Bitte geben Sie Ihren beabsichtigten Anwendungsfall und Ihre Zielumgebung an. Kommerzielle Lizenzbedingungen sind auf Anfrage erhältlich.


Haftungsausschluss: Dieses Repository dient ausschließlich Bildungs- und autorisierten Sicherheitstestzwecken. Der Autor ist nicht für jeglichen Missbrauch dieser Informationen verantwortlich. Die Nutzung erfolgt auf eigenes Risiko.


Tool herunterladen