
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 murrez/cve-2026-89079
Python-PoC für CVE-2026-89079: Fingerprinting von Theme My Login <=7.2.1 auf WordPress-Multisite, anschließend Ausnutzung der unauthentifizierten…
 im-hanzou/cve-2026-89026
Python-PoC für CVE-2026-89026: fälscht ein HS256-JWT mit dem fest codierten Schlüssel der Issabel-pbxapi, um die Authentifizierung zu umgehen und…
 dorkerdevil/wpforms-xss-fix-bypass
Nicht authentifizierter reflektierter XSS in WPForms <= 2.0.2.1 — Umgehung der Smart-Tag-Escaping-Maßnahme von CVE-2026-88996 an der…
 r0gfall/cve-2026-88804
Python-Skript, das Rancher-Instanzen auf die gespeicherte XSS-Schwachstelle CVE-2026-88804 prüft und optional eine alert(1)-Payload injiziert, um die…
 fyyre/cve-2026-88773
Python-Proof-of-Concept, das einen 32-Bit-Überlauf des Chunk-Size-Akkumulators im HTTP/1.1-Chunked-Parser von NetScaler nsppe ausnutzt, um Request…
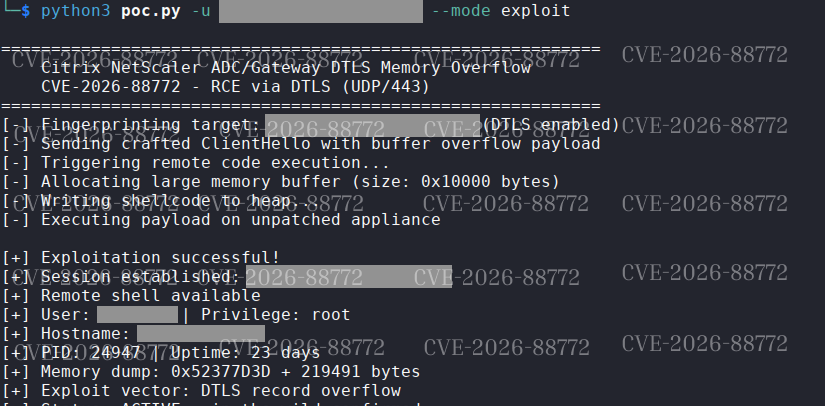 followerseize/cve-2026-88772-poc
CVE-2026-88772 – Citrix NetScaler ADC/Gateway DTLS-Speicherüberlauf (RCE/DoS)
 craigsblackie/cve-2026-88771-netscaler
Firmware-Diff-Analyse, Root-Cause-Bericht und funktionierender PoC für die unauthentifizierte NetScaler-ADC-Command-Injection (CVE-2026-88771), die…
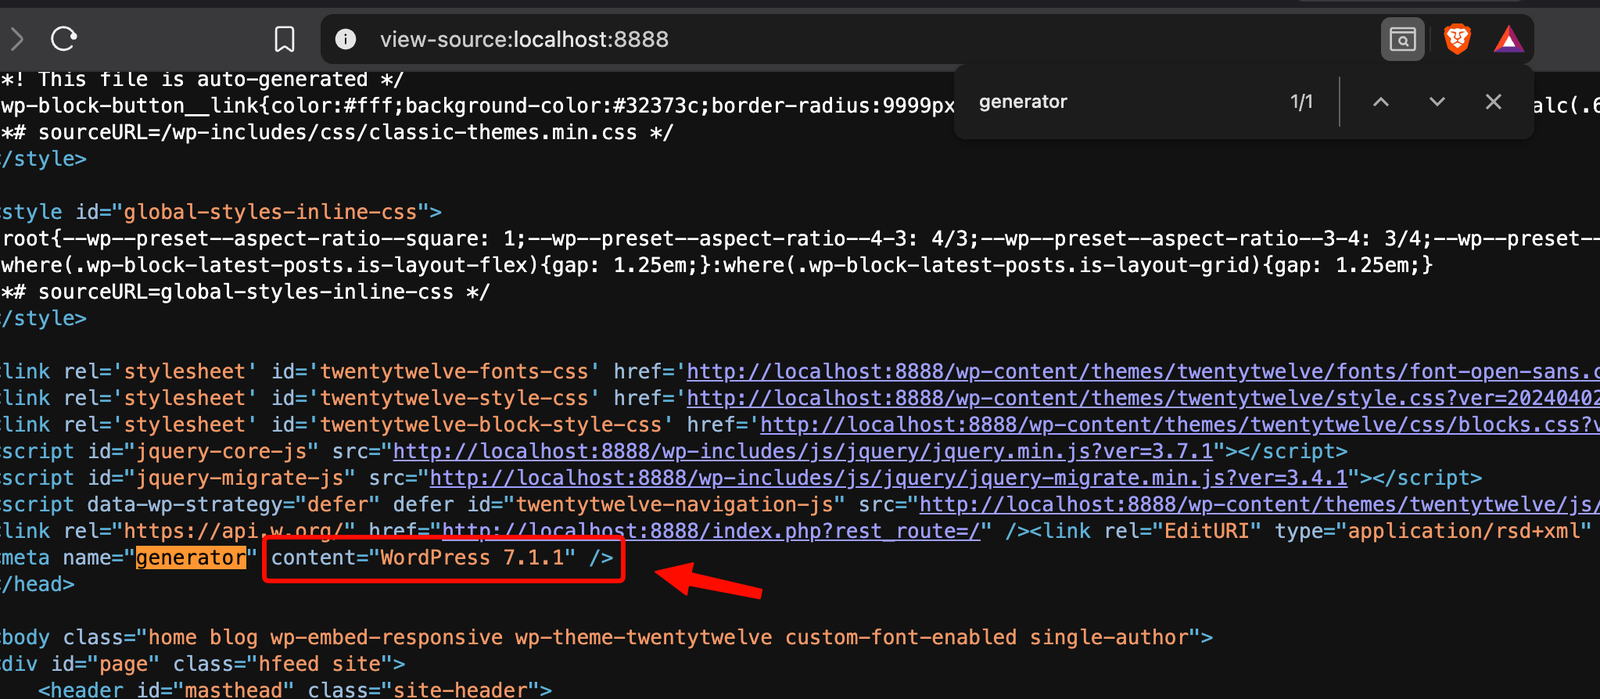 maalfer/cve-2026-87902-exploit
Exploit zum Ausnutzen der Schwachstelle CVE-2026-87902, die im WordPress-Core auftritt
 boreas37/cve-2026-88009-poc
CVE-2026-88009 — Traefik leitet ein rootloses opakes Request-Target weiter, das Routing/forwardAuth als '/' sehen. Auth-Bypass + Access-Log-Evasion,…
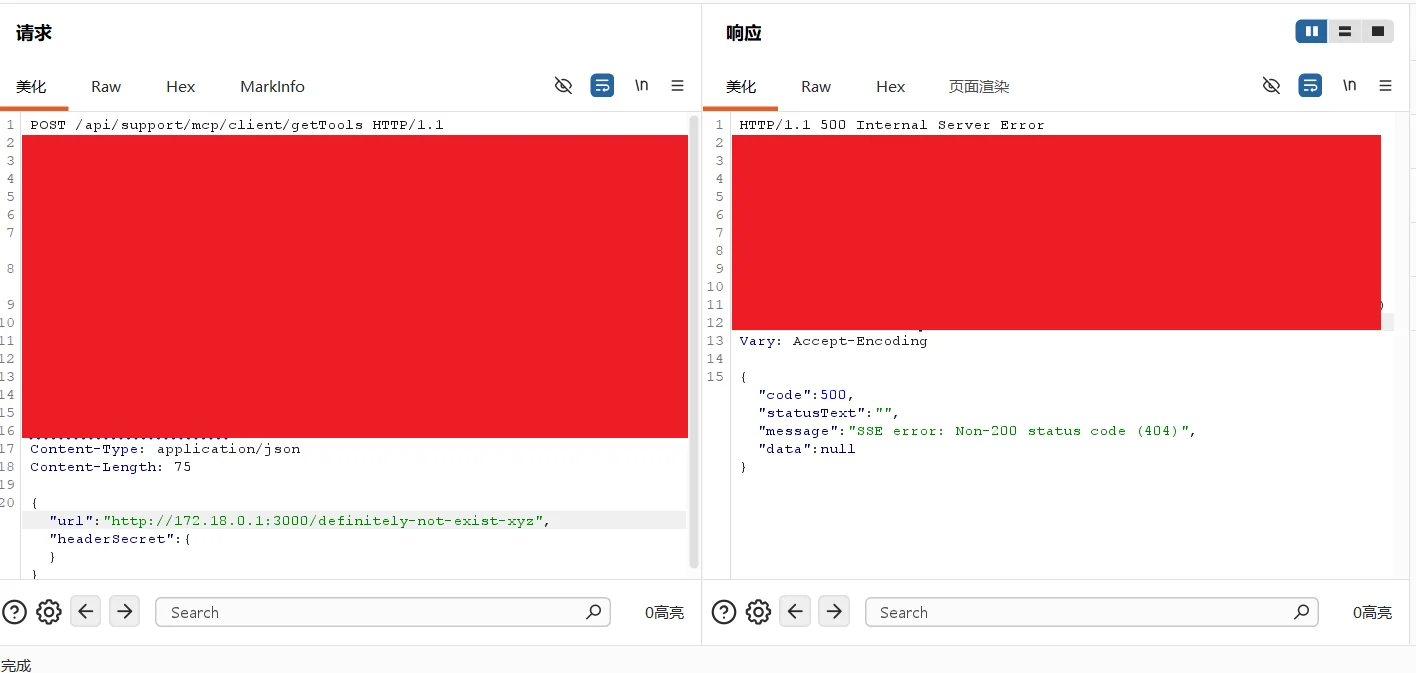 exploreio/cve-2026-88629-fastgpt-mcp-client-ssrf
Python-PoC- und Exploit-Skript für CVE-2026-88629, eine nicht authentifizierte SSRF in den FastGPT-MCP-Client-Endpunkten getTools/runTool, mit…
 boreas37/cve-2026-88008-poc
Nur auf die Standardbibliothek gestützter Python-PoC für CVE-2026-88008: nutzt die Traefik-h2c-Upgrade-Weiterleitung aus, um an Routern und…
 rwxrwxs/cve-2026-87902
Python-Exploit für CVE-2026-87902, eine unauthentifizierte LFI in WordPress Core ≤7.1.1: Fingerprinting von OPML, Erkennung des Webroot, Missbrauch…
 langz337/cve-2026-87902
Scannt WordPress Core 4.7.0–7.1.1 auf CVE-2026-87902, unauthnentifizierte LFI über doppelt kodierte pagename-Traversierung, mit optionaler PEAR…
 hackfutsecroot/cve-2026-87902
Python-Massenscanner und Exploit für CVE-2026-87902, eine nicht authentifizierte WordPress-Core-LFI in get_page_template(), eskaliert zu RCE über die…
 xiaxiu555/cve-2026-87902
Lokales Docker-basiertes Labor zur Reproduktion von CVE-2026-87902, einem WordPress-Page-Template-Path-Traversal, das zu lokaler PHP-Dateieinbindung…
 tonydelouvre/cve-2026-87902
Tkinter-GUI-Exploit-Konsole für CVE-2026-87902: Fingerprinting von WordPress, Bestätigung einer unauthentifizierten LFI über pagename-Traversal,…
 capivara-research/cve-2026-90932
Zweisprachige Analyse und sicherer Lab-PoC für CVE-2026-90932, einen Path Traversal in der Backup-Verarbeitung von LaraDashboard, der beliebiges…
 capivara-research/cve-2026-90931
Bilinguale Analyse und sicherer Lab-PoC für CVE-2026-90931, eine gespeicherte XSS-Schwachstelle im SVG-Medien-Upload von LaraDashboard, mit…








