
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 nxploited/cve-2026-120209
Doctreat Core <= 1.6.8 – Nicht authentifizierte Rechteausweitung | RCE
 hackfutsecroot/-gotenberg-rce-chain
Python-Exploit-Kette für Gotenberg CVE-2026-42589 und CVE-2026-40281: erkennt anfällige Instanzen, injiziert Metadaten-Payloads und platziert Reverse…
 0xh3y3/cve-2026-42533
Reproduktionslabor für CVE-2026-42533 (nginx Two-Pass-Capture-Clobbering): HTTP- und Stream-PoCs, Heap-Leak-/DoS-Tests, gdb-Analyse und eine…
 lipeozyy/cve-2026-42322
Proof-of-Concept für CVE-2026-42322, eine Schwachstelle beim Logo-Upload von WordPress-Themes, bei der die MIME-Validierung durch doppelte…
 wingleszy/htb-enigma-walkthrough
Write-up der Maschine Enigma (HTB). Unternehmensinfrastruktur: NFS-Exposure → Webmail-Recon → OpenSTAManager RCE (CVE-2026-38751) →…
 hhg69/cve-2026-41875-exploit-quickcart-one-click-account-takeover
Python-Proof-of-Concept-Exploit für CVE-2026-41875: CSRF-Übernahme von Admin-Anmeldedaten in Quick.Cart über Referer-Bypass, optional verkettet mit…
 lowlevelsec/reflected-xss-bludit-cve-2026-41456
Implementierung verschiedener Cross-Site-Scripting-Payloads zur Ausnutzung von CVE-2026-41456
 0xgh057r3c0n/cve-2026-40281
Python-Proof-of-Concept-Exploit für CVE-2026-40281, eine nicht authentifizierte Argument-Injection-RCE in Gotenberg <= 8.30.1, mit interaktiver Shell…
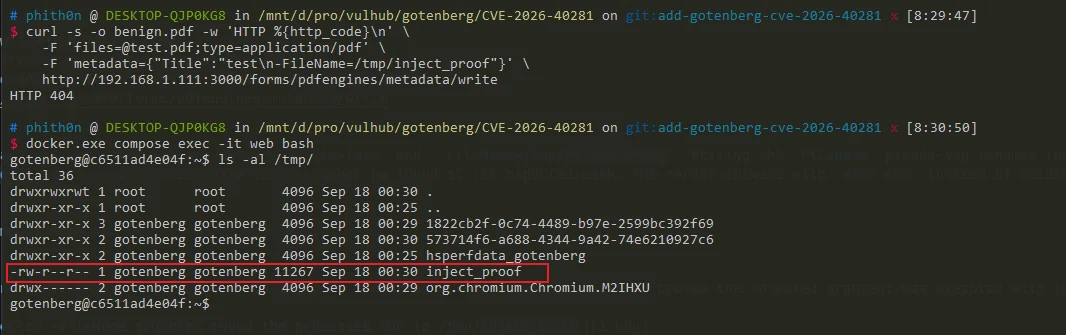 rabakuku/cve-2026-40281
Python-PoC für CVE-2026-40281, eine ExifTool-Argumentinjektion im PDF-Metadaten-Schreibendpunkt von Gotenberg, die Dateimanipulation und…
 industri4l-h3ll-xpl0it3rs/cve-2026-39987-marimo-rce
Python-Proof-of-Concept, das einen nicht authentifizierten WebSocket-Terminal-Endpunkt in Marimo (< 0.23.0) ausnutzt, um…
 dntaskmehow/marabuse
Exploit-Framework für CVE-2026-39987, eine nicht authentifizierte RCE in Marimo, mit einer Reverse Shell, einer NKAbuse-Blockchain-Botnetz-Nutzlast…
 lunacysoft/cve-2026-39987-poc-marimo
Proof-of-Concept-Code zur Demonstration von CVE-2026-39987 in Marimo, mit Reproduktionsschritten und Exploit-Details zur Verifizierung und…
 1nt1m4cy/htb-cohort
Hack The Box „Cohort“-Walkthrough zu SSRF-Filter-Bypass, nicht authentifiziertem Marimo-Terminalzugriff und Privilegieneskalation zu root über eine…
 gotr00t0day/cve-2026-39808
Eine nicht authentifizierte OS-Command-Injection-Schwachstelle
 wingleszy/htb-nexus-walkthrough
Write-up der Maschine Nexus (HTB). Angriffskette: Datenleck in der Git-History → Krayin CRM RCE (CVE-2026-38526) → Rechteausweitung über Git-Interna…
 lenard-bidaas/cve-2026-38903
Proof-of-concept server demonstrating CVE-2026-38903: unauthenticated HTML injection in Alertus Desktop Alert via DSA certificate validation bypass,…
 undefinedcs/cve-2026-38751-exploit
Python-Version von b0ySie7e/OpenSTAManager-RCE-Exploit-CVE-2026-38751, einem Rust-basierten POC
 sh3llc0d3-0x15/cve-2026-38526-exploit
meine Version eines Exploits für Krayin CRM v2.2.x - CVE-2026-38526








