
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 abdulahadthecyber-pixel/aidor
Bash-basierter automatisierter IDOR-Schwachstellenscanner, der unsichere direkte Objektverweise durch Aufzählen nummerischer Parameter und Analyse…
 bigb0x/cve-2024-6387
Massenscanning-Tool für OpenSSH CVE-2024-6387, CVE-2006-5051 , CVE-2008-4109 und andere.
 hynekpetrak/detect_bluekeep.py
Python-Skript zur Erkennung der BlueKeep-Sicherheitslücke (CVE-2019-0708) mit TLS/SSL- und x509-Unterstützung
 cyberark/pwnkit-hunter
PwnKit-Hunter hilft Ihnen dabei, zu überprüfen, ob Ihre Systeme anfällig für CVE-2021-4043, auch bekannt als PwnKit, sind.
 black1hp/mongobleed-scanner
MongoDB CVE-2025-14847 Heap-Speicherleck-Scanner | OP_COMPRESSED zlib Sicherheitslücke | Bug Bounty & Red Team Tool
 mathiasreker/blmvuln
Schwere Sicherheitslücke auf PrestaShop-Websites - CVE-2022-31101
 kal1gh0st/whatsapphack-rce
Exploit für CVE-2019-11932, eine Schwachstelle zur Remote-Codeausführung in WhatsApp über schädliche GIF-Dateien. Enthält Proof-of-Concept-Code und…
 im-hanzou/apachrot
Apache (Linux) CVE-2021-41773/2021-42013 Massen-Schwachstellenprüfer
 0xcyberstan/cve-2026-42533-config-scanner
Statischer Konfigurationsscanner, der nginx-Konfigurationen markiert, die anfällig für den complex_value two-pass capture-clobbering Bug sind…
 0dteam/cve-2024-22024
Prüfen auf CVE-2024-22024-Sicherheitslücke in Ivanti Connect Secure
 robert-auger/safer-dependencies
Automatisierte Sicherheitsschicht für Abhängigkeiten für KI-Programmierassistenten, die Pakete auf CVEs, Typosquatting, Aufgabe,…
 cspf-founder/red-clippy
Open-Source-Pentest-Management, das für den Betrieb durch einen KI-Agenten entwickelt wurde.
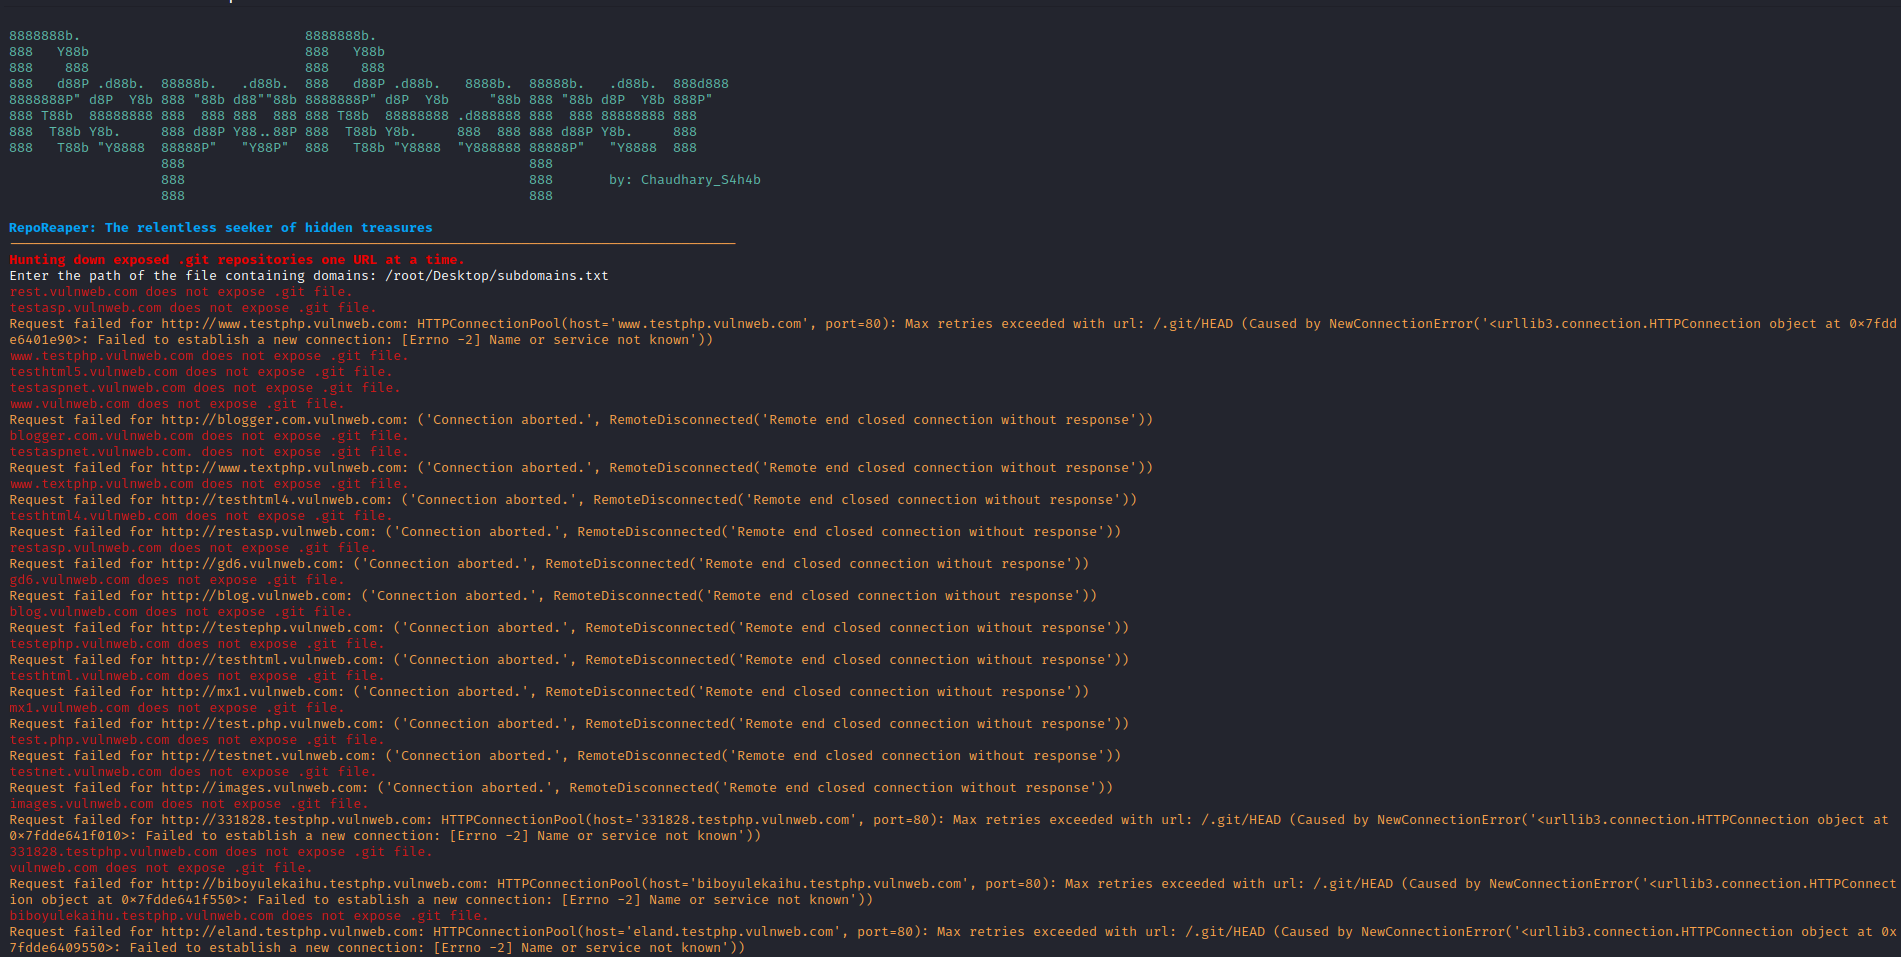 chaudharyarjun/reporeaper
Automatisierter Scanner, der freiliegende .git-Repositorys über Domains und Subdomains hinweg identifiziert und so eine schnelle Erkennung von…
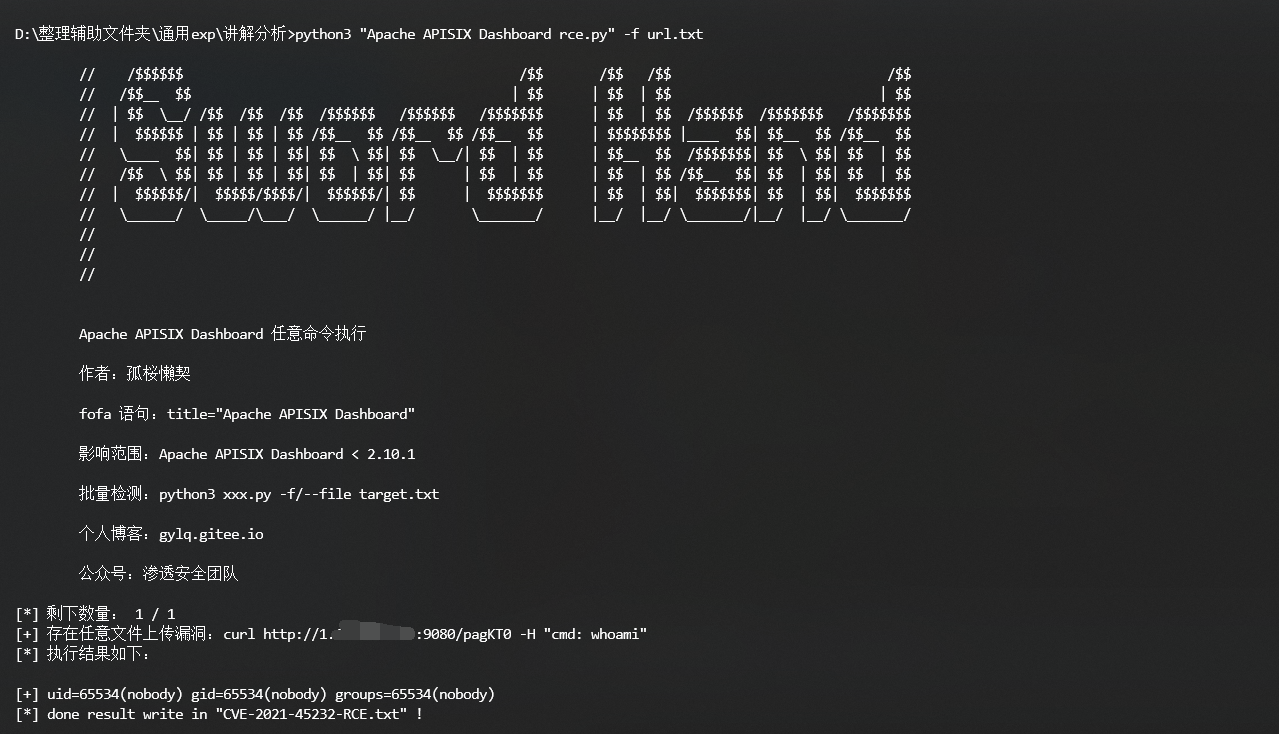 gylq/cve-2021-45232-rce
Mehrthreadiger Batch-Schwachstellenscanner für CVE-2021-45232, der auf Apache APISIX Dashboard RCE mit FOFA-Abfrageunterstützung abzielt.
 ryandamour/crlfmap
CRLFMap ist ein Tool zum Finden von HTTP-Splitting-Schwachstellen
 3ndg4me/cve-2020-3452-exploit
Nur ein einfacher Scanner, der CVE-2020-3452 ausnutzt, um die Standarddateien aufzulisten, die im Webverzeichnis der CISCO ASA-Geräte zugänglich sind.
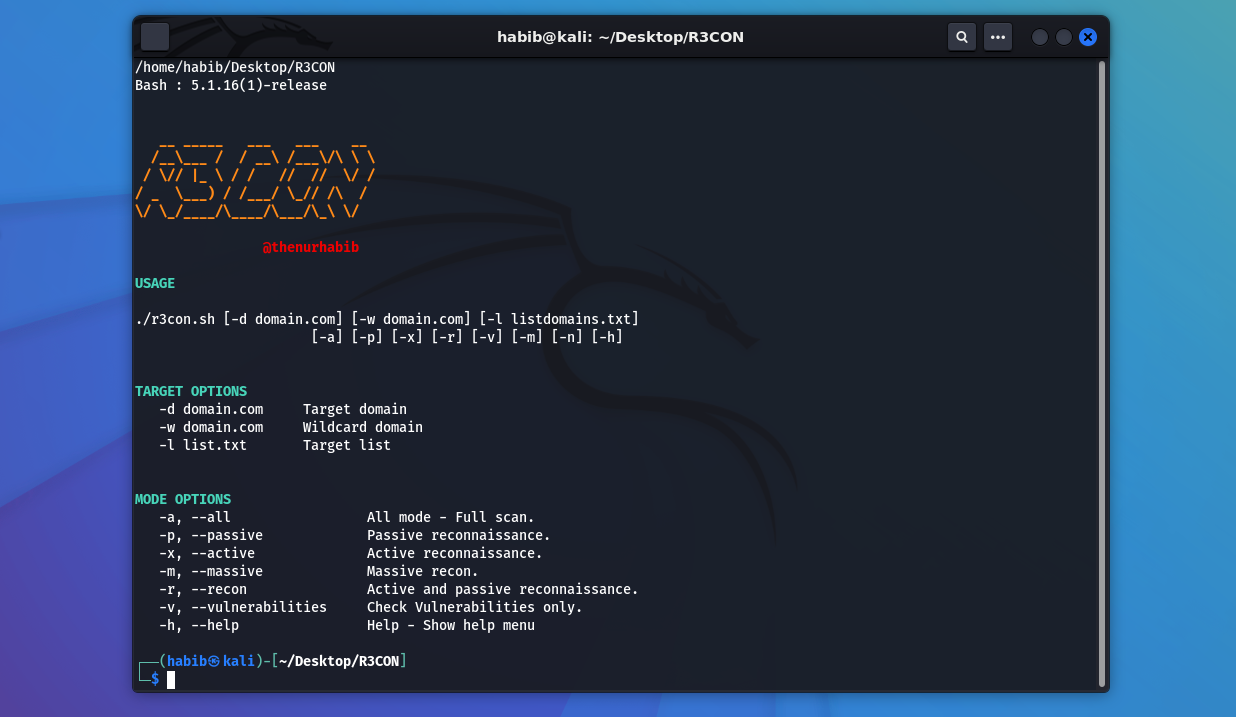 thenurhabib/r3con
Multifunktionales Web-Recon- & Vulnerability-Scanner-Tool
 logisek/huntcyberark
CyberArk Sicherheitsaudit








