Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
AIDOR — Bash-basierter automatisierter IDOR-Schwachstellenscanner, der unsichere direkte Objektverweise durch Aufzählen nummerischer Parameter und Analyse von HTTP-Statuscodes für autorisierte Penetrationstests erkennt. | Kitploit
Tools/GitHubGitHub/abdulahadthecyber-pixel/aidor
AufklärungSchwachstellenscannerWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubabdulahadthecyber-pixel/aidor

AIDOR

Bash-basierter automatisierter IDOR-Schwachstellenscanner, der unsichere direkte Objektverweise durch Aufzählen nummerischer Parameter und Analyse von HTTP-Statuscodes für autorisierte Penetrationstests erkennt.

Teilen
Repository anzeigen
36736vor 10 MonatenVon Kitploit geprüft

AIDOR 👁️ - Automatischer Detektor für unsichere direkte Objektreferenzen

License Platform Language Security

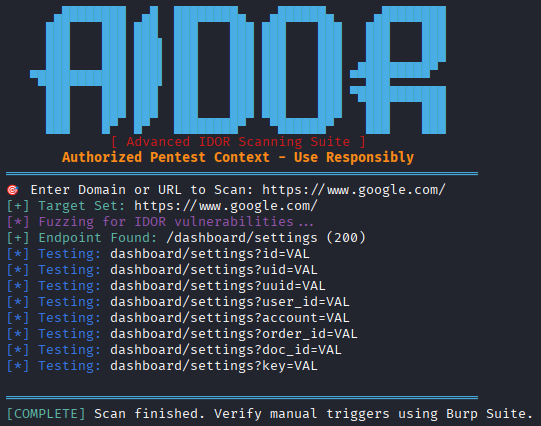
AIDOR-Screenshot

AIDOR (Automatischer IDOR-Detektor) ist ein professionelles Bash-Dienstprogramm für autorisierte Penetrationstester, um Unsichere direkte Objektreferenz (IDOR)-Schwachstellen in Webanwendungen zu identifizieren. Erkennt numerische IDs, Parametermuster und führt automatisierte Aufzählungstests durch.

🔍 Was ist IDOR?

Unsichere direkte Objektreferenz (IDOR) tritt auf, wenn eine Anwendung interne Objektreferenzen (wie user_id=123) ohne ordnungsgemäße Zugriffskontrollvalidierung preisgibt, was Angreifern ermöglicht, Parameter zu manipulieren und auf unbefugte Daten zuzugreifen.

🚀 Funktionen

FunktionBeschreibung
🔍 ParametererkennungIdentifiziert 10+ häufige IDOR-anfällige Parameter
🎯 Numerische AufzählungTestet automatisch ID+1, ID-1, 0, 1, 1000
📊 HTTP-StatusanalyseErkennt 200 (ERFOLG), 403/401 (ZUGRIFF VERWEIGERT)
⚡ Keine AbhängigkeitenBenötigt nur curl (auf den meisten Systemen vorinstalliert)
🎨 Visuelle BerichterstattungFarbcodierte Ergebnisse mit ASCII-Banner

📋 Voraussetzungen

# Install curl (usually pre-installed)
sudo apt update && sudo apt install curl -y    # Debian/Ubuntu
sudo pacman -S curl                           # Arch Linux

🛠️ Installation

🌐 Methode 1: Git Clone

git clone https://github.com/YOURUSERNAME/AIDOR.git
cd AIDOR
chmod +x aidor.sh
./aidor.sh

⚠️ ⚠️ WICHTIGER HAFTUNGSAUSSCHLUSS ⚠️ ⚠️

🔴 NUR FÜR AUTORISIERTE PENETRATIONSTESTS 🔴 SCANNEN SIE KEINE SYSTEME OHNE SCHRIFTLICHE GENEHMIGUNG 🔴 DER AUTOR ÜBERNIMMT KEINE HAFTUNG FÜR MISSBRAUCH 🔴 STELLEN SIE DIE EINHALTUNG DER LOKALEN GESETZE SICHER brew install curl # macOS


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →