
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 whitespots/fast-security-scanners
Sicherheitschecks für Ihre Recherchen
 jeromeyoung/log4j2burpscanner
CVE-2021-44228, log4j2 Burp-Plugin Java-Version, dnslog wählte eine Nicht-dnslog.cn-Domain aus.
 sinkmanu/cookiescanner
Werkzeug zum Überprüfen des Cookie-Flags auf mehreren Websites
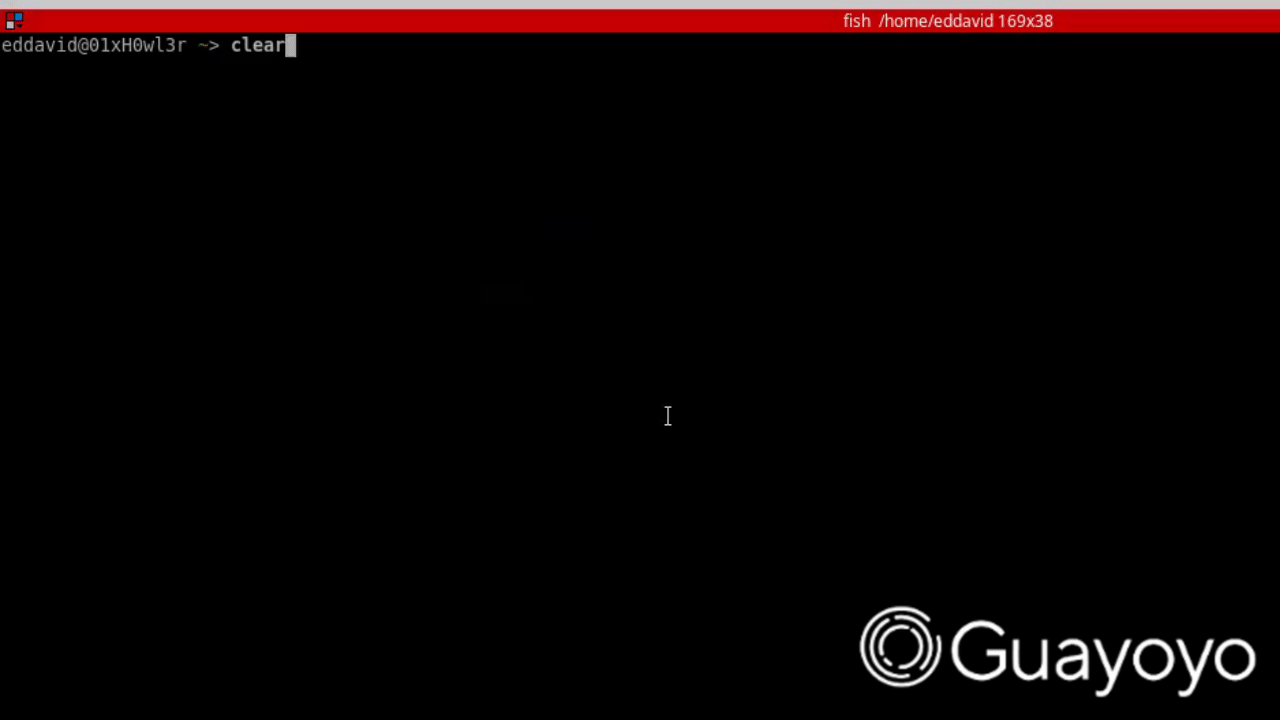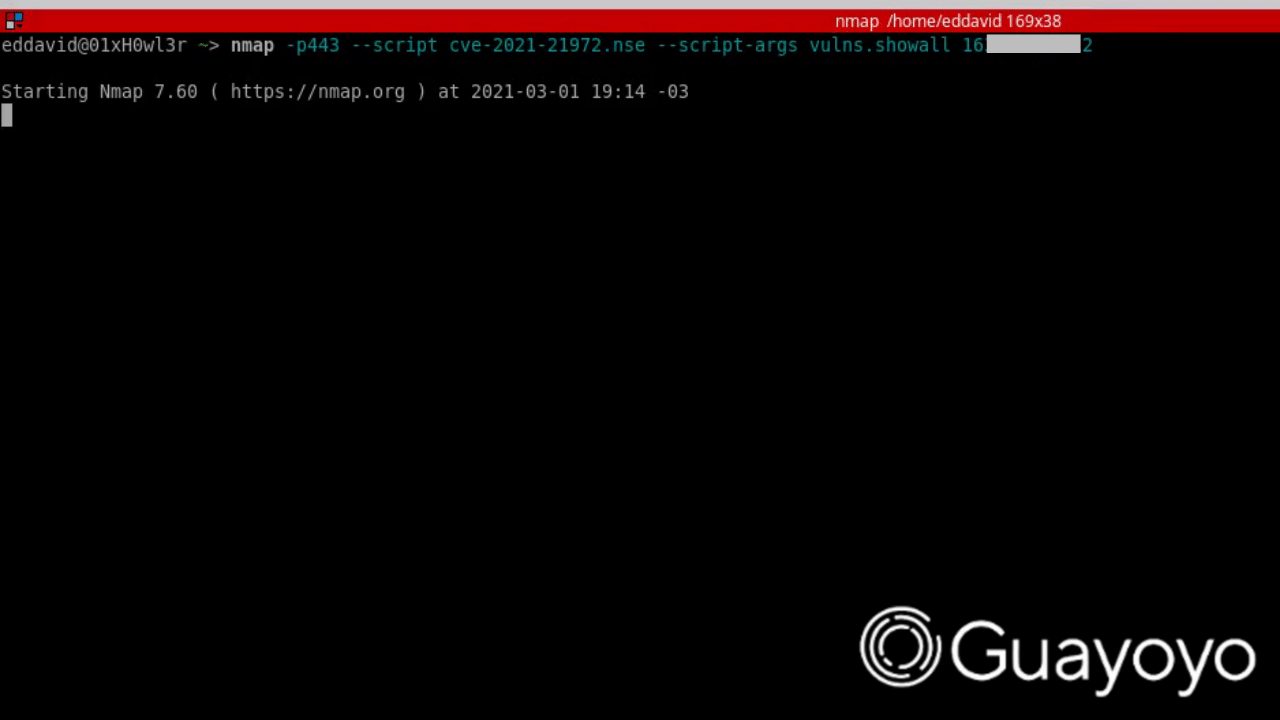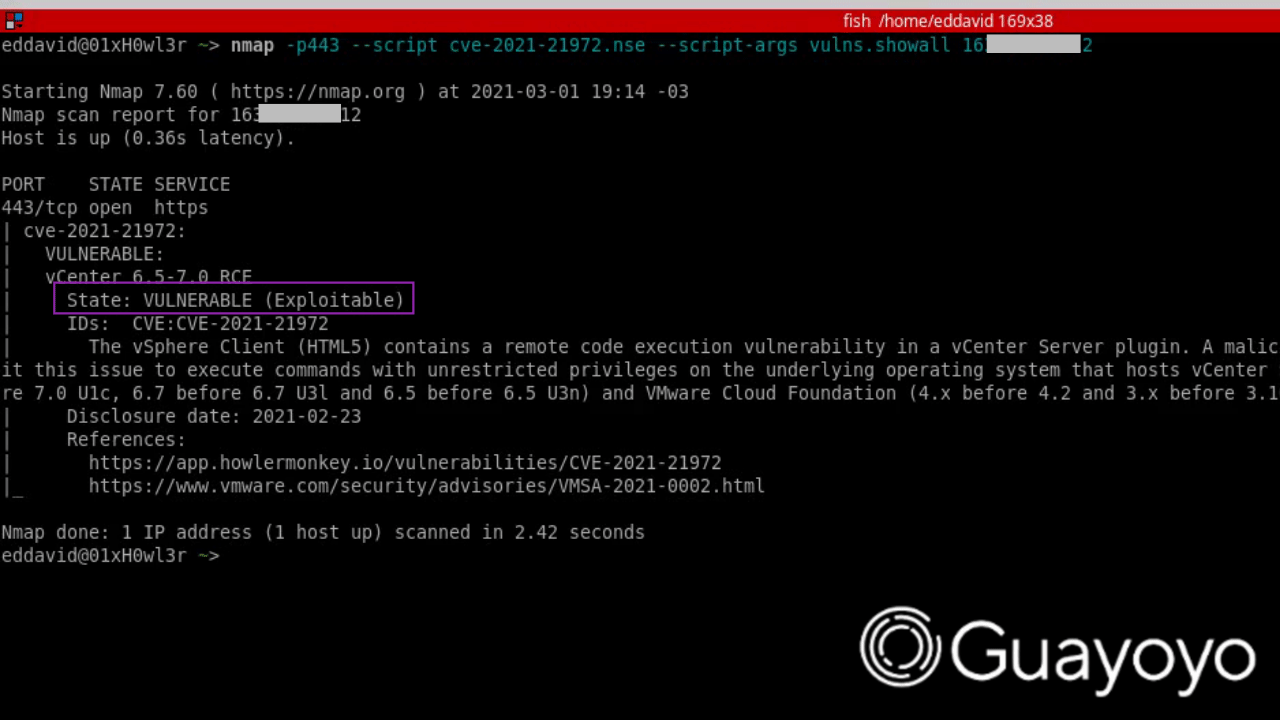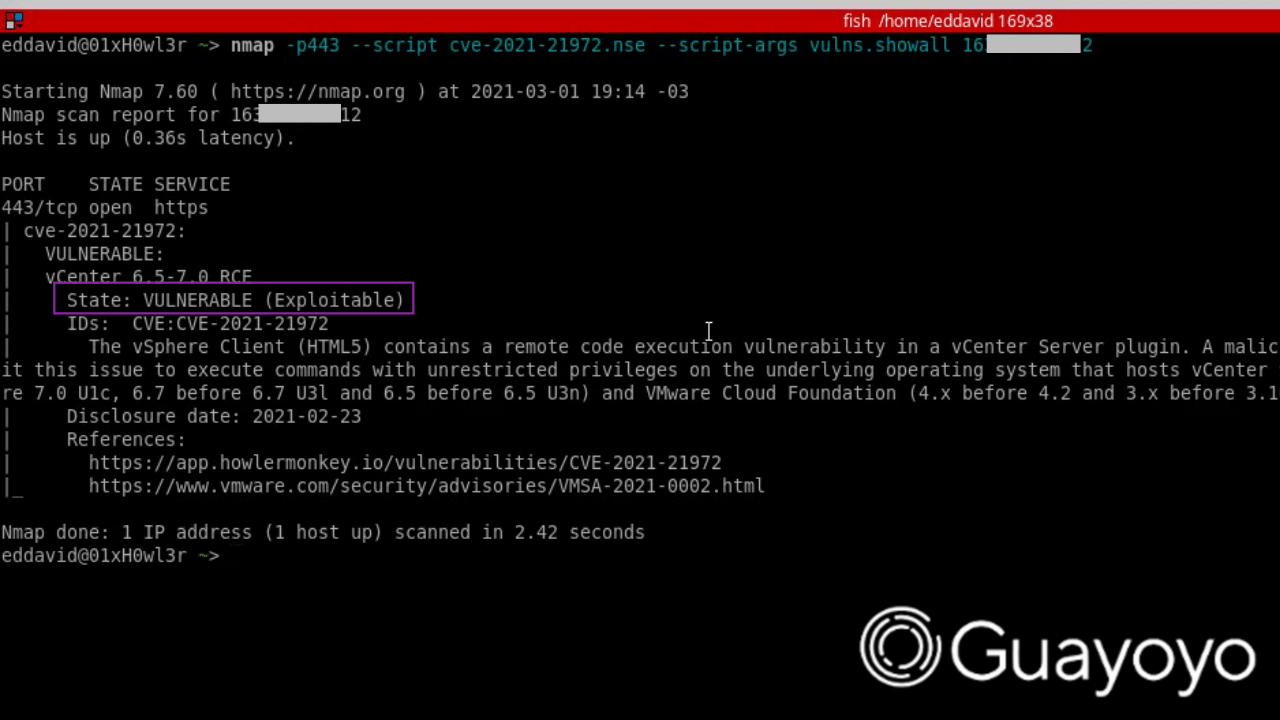 guayoyocyber/cve-2021-21972
Nmap-Skript zur Prüfung der Schwachstelle CVE-2021-21972
 iriscouch/audit_couchdb
Erkennen Sie Sicherheitsprobleme, große oder kleine, in einem CouchDB-Server.
 yslxotwod/wifisting
GTK4-Toolkit für drahtlose Sicherheit mit 57 eigenständigen Shell-Modulen für Wi-Fi-, Bluetooth-, RF-, Zigbee-, NFC- und routerbasierte Angriffe,…
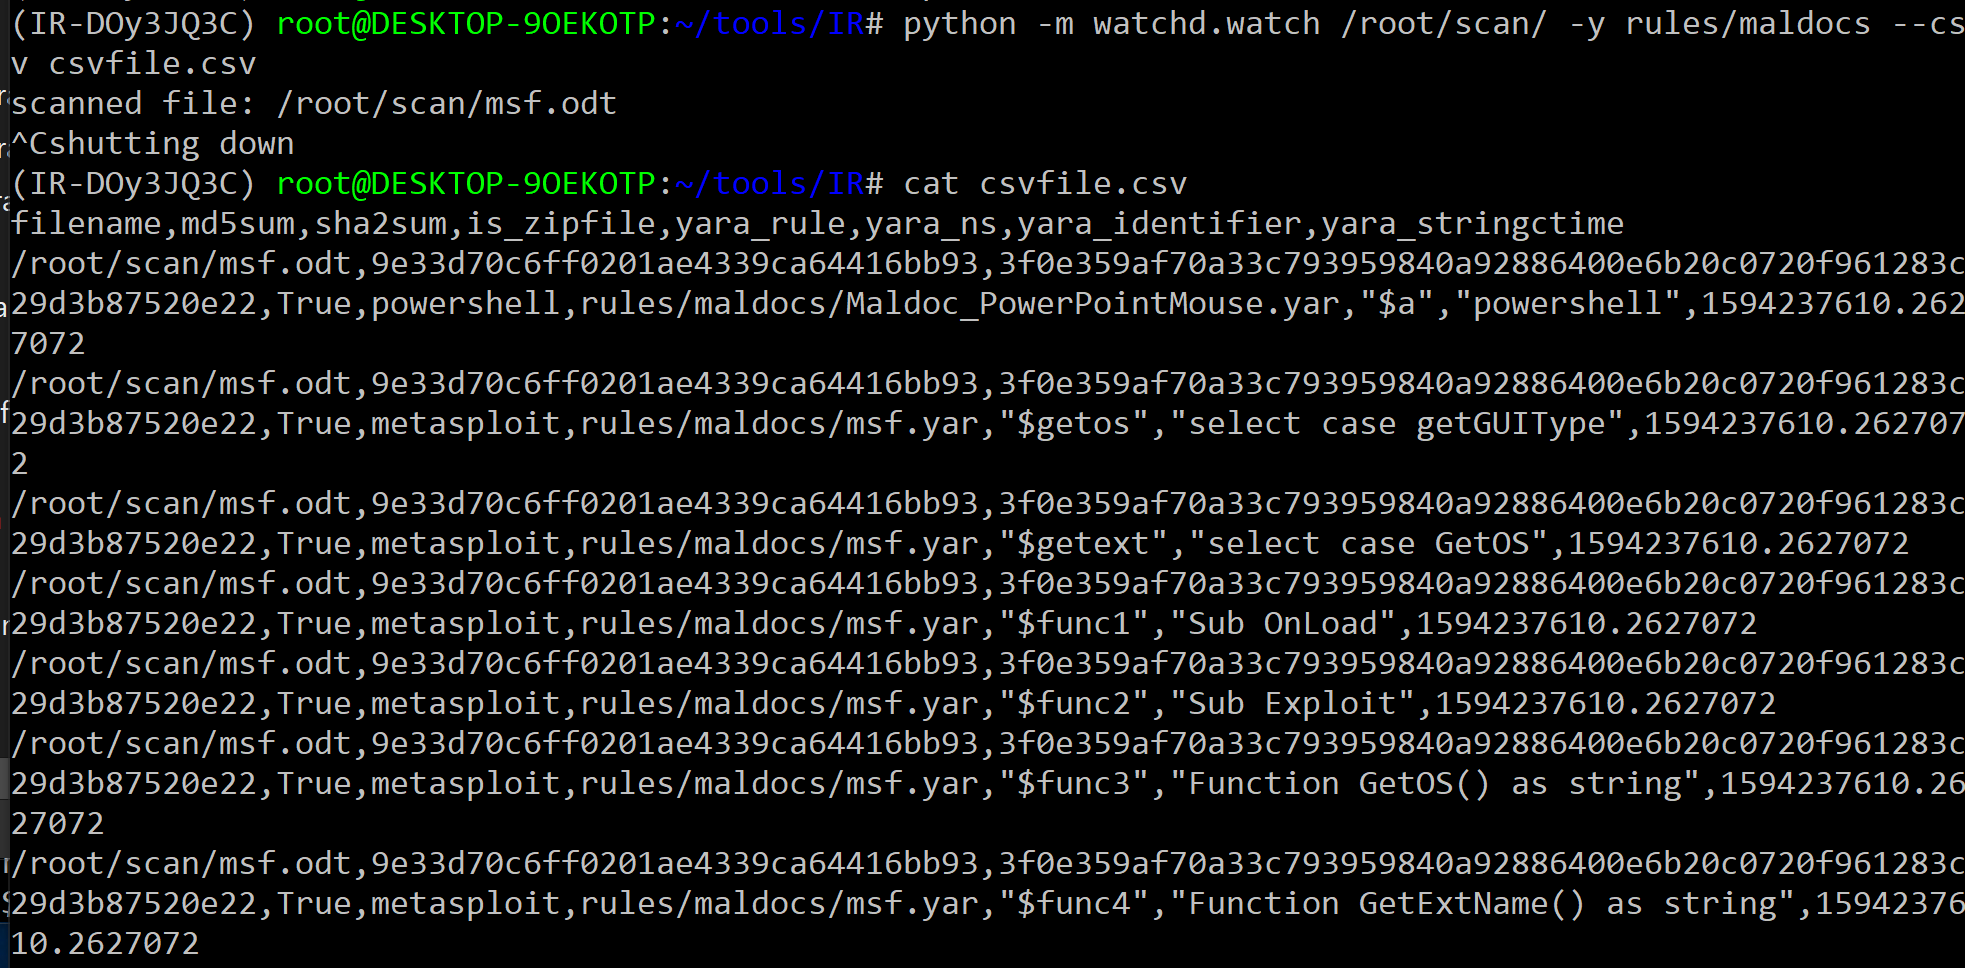 oxiqa/irfuzz
YARA-basierter Dateiscanner, der Verzeichnisse überwacht, Malware in Dokumentarchiven erkennt und CSV-Ergebnisse für die SIEM-Integration ausgibt.
 off-by-1-labs/flawed
Fix-Like-Artefakte mit eingebetteten Defekten
 rxerium/cve-2025-61882-cve-2025-61884
Erkennung für CVE-2025-61882 & CVE-2025-61884
 ayushpriya10/imdshift
Automatisiert die Migration von AWS-Workloads von IMDSv1 zu IMDSv2, um SSRF-Angriffe zu entschärfen. Erkennt IMDSv1-Nutzung in EC2, ECS, EKS,…
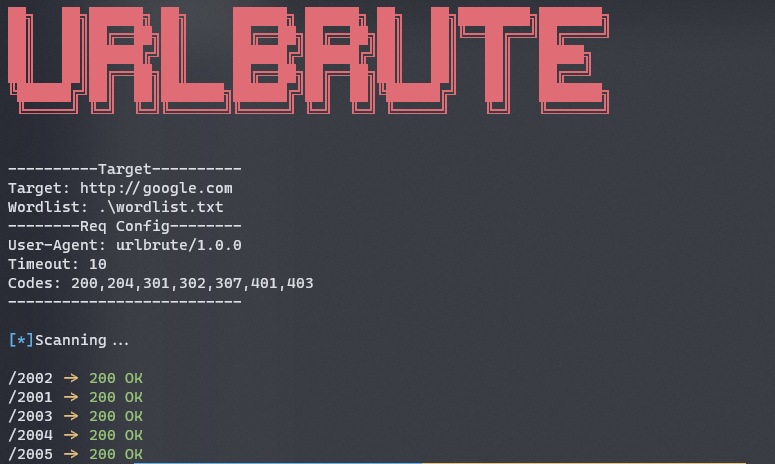 reddyyz/urlbrute
Verzeichnis-/Subdomain-Scanner entwickelt in GoLang.
 owasp/vulnreach
Laufzeitbewusste SCA — beweist, welche CVEs tatsächlich erreichbar sind, nicht nur installiert.
 noptrix/nullscan
Ein modulares Framework zum Verketten und Automatisieren von Sicherheitstests.
 manhnho/shellsum
Ein Verteidigungstool - erkennt Webshells in lokalen Verzeichnissen mittels md5sum
 nccgroup/amfdser-ngng
Ein Burp-Extender-Plugin, das deserialisierte AMF-Objekte entgegennimmt und sie mithilfe der Xtream-Bibliothek in XML kodiert.
 incogbyte/laravel-phpunit-rce-masscaner
Massenscanner für Laravel-phpunit-RCE (CVE-2017-9841) mit IP-Bereichs- und Hostname-Listen-Scanning, der gezielte Schwachstellenerkennung über…
 owasp/sapkiln
OWASP SAPKiln ist ein grafisches Benutzeroberflächen-Tool (GUI), das entwickelt wurde, um die Sicherung und Prüfung von SAP-Systemen effektiv zu…
 tangxiaofeng7/cve-2022-22965-spring-core-rce
Massenverlustfreie Erkennung von CVE-2022-22965








