
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen
 brut-security/cve-2024-4879
CVE-2024-4879 - Jelly-Template-Injection-Schwachstelle in ServiceNow
 agentsid-dev/agentsid-scanner
Sicherheitsscanner für MCP-Server. Bewertet Authentifizierung, Berechtigungen, Injection-Risiken und Toolsicherheit. Der Leuchtturm der…
 gensecaihq/cve-2024-3094-vulnerability-checker-fixer
# Shell-Skript und Ansible-Playbook zur Erkennung und Behebung von CVE-2024-3094 in xz-utils Shell-Skript und Ansible-Playbook zur Erkennung und…
 ntanwir10/guardscan
100% Free & Open Source • Privacy-First Security Scanning and AI Code Review CLI
 jax7sec/s2-062
Python-basierter Scanner und Exploit für Apache Struts2 S2-062 (CVE-2021-31805) Remote-Code-Ausführung, mit Unterstützung für Batch-Scans und…
 immune-gmbh/tpm-vuln-checker
Prüft auf TPM-Schwachstellen
 mrcl0wnlab/nuclei-template-cve-2022-1388-big-ip-icontrol-rest-exposed
Diese Schwachstelle kann es einem nicht authentifizierten Angreifer mit Netzwerkzugriff auf das BIG-IP-System über den Verwaltungsport und/oder…
 onapsis/cve-2020-6287_recon-scanner
Black-Box-Schwachstellenscanner und Analyzer für Indikatoren einer Kompromittierung für CVE-2020-6287 (RECON) in SAP-NetWeaver-Java-Anwendungen, der…
 owasp/abap-code-scanner
ABAP-Code-Analysator
 shadow0ps/cve-2023-20198-scanner
Dies ist ein Webshell-Fingerprinting-Scanner, der entwickelt wurde, um Implantate auf Cisco IOS XE WebUIs zu identifizieren, die von CVE-2023-20198…
 sensepost/cve-2025-64446
Ein Scanner für die FortiNet-Schwachstelle CVE-2025-64446
 guayoyocyber/cve-2021-21975
Nmap-Skript zur Prüfung der Schwachstelle CVE-2021-21975
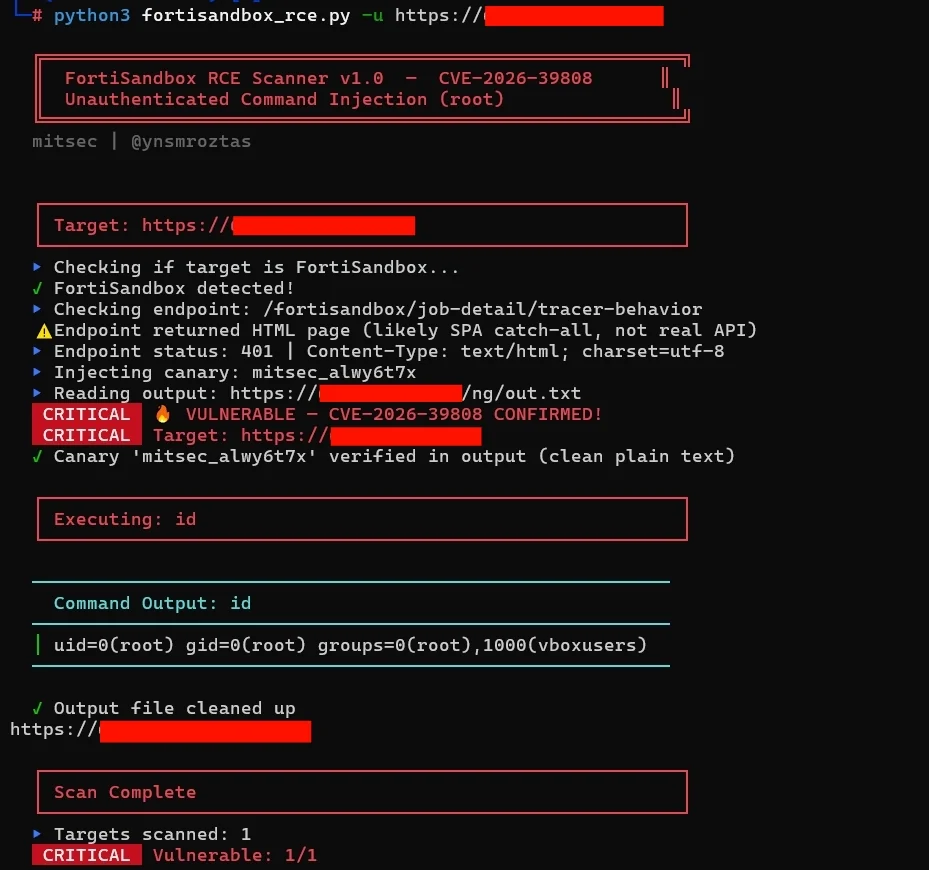 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
Nicht authentifizierter RCE-Scanner für FortiSandbox CVE-2026-39808 mit Canary-basierter Verifizierung, Befehlsausführung und Pipeline-Integration…
 sweelg/cve-2023-1454-jeecg-boot-qurestsql-sqlvuln
jmreport/qurestSql Unbefugte SQL-Injection-Massenscan-PoC Jeecg-Boot ist eine schnelle Entwicklungsplattform basierend auf Spring Boot und…
 watchtowrlabs/watchtowr-vs-freepbx-cve-2025-57819
Python-basierter Generator für Erkennungsartefakte für CVE-2025-57819, der FreePBX Pre-Auth-RCE über SQL-Injection und Auth-Bypass ausnutzt, um…
 ethicalhackingplayground/crlfmap
CRLFMap ist ein Tool zum Auffinden von HTTP-Splitting-Schwachstellen.
 murphysecurity/libwebp-checker
Ein Tool zum Finden von anfälligem libwebp(CVE-2023-4863)
 chen-keinan/mesh-kridik
Automatisierter Sicherheitsprüfer für Kubernetes-Cluster mit Istio-Service-Mesh, der Best Practices über OPA-Richtlinien durchsetzt und…








