 cspf-founder/red-clippy
Open-Source-Pentest-Management, das für den Betrieb durch einen KI-Agenten entwickelt wurde.

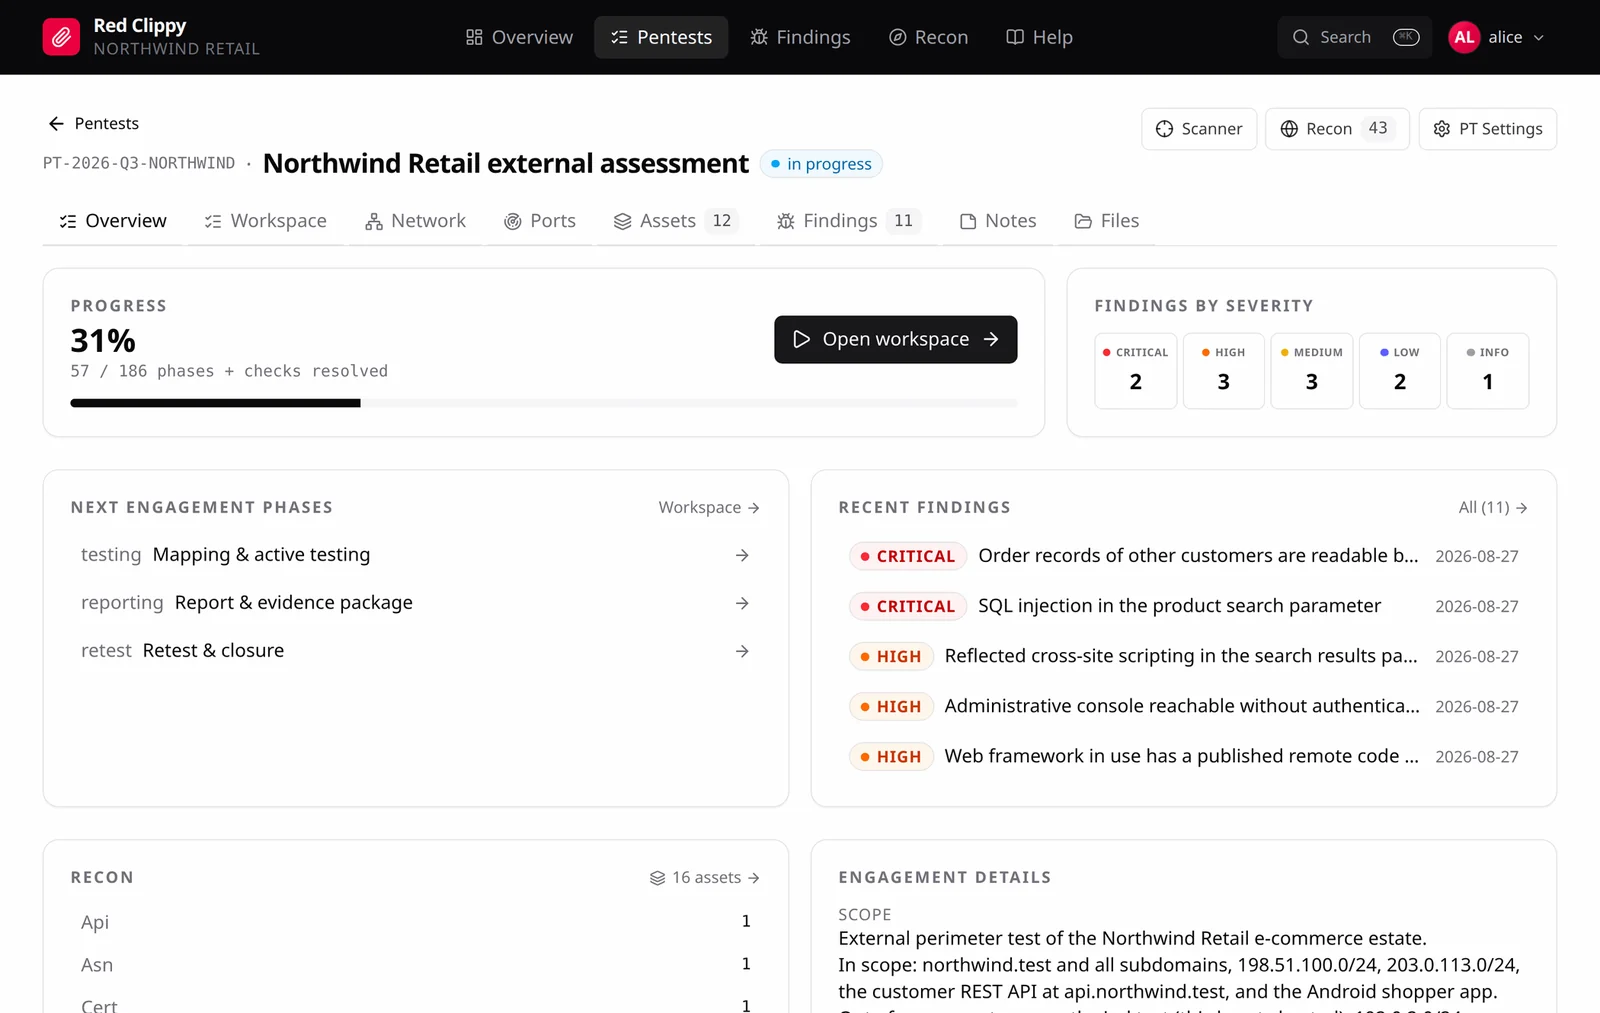
Open-Source-Pentest-Management, das dafür gebaut ist, von einem KI-Agenten bedient zu werden. Verbinden Sie es über MCP mit Claude Code, und es führt das Engagement gemeinsam mit Ihnen durch: Scope und Assets, Recon-Beobachtungen, Methodik-Abdeckung und Findings mit CVSS und Nachweisen.
Gebaut für Tester, die die Geschwindigkeit eines Agenten wollen, ohne die Disziplin eines echten Engagements aufzugeben. Arbeit wird nicht wiederholt, Findings verdampfen nicht zwischen Sitzungen, und nichts erreicht den Bericht, was nie bewiesen wurde.
Vollständige Dokumentation: https://cspf-founder.github.io/red-clippy/
Coding-Agenten sind zu wirklich nützlichen Testern geworden. Sie haben eine Shell, sie führen dieselben Tools aus wie Sie, und sie decken schnell Fläche ab. Richten Sie einen auf ein Ziel und er wird Dinge finden.
Dann füllt sich das Kontextfenster, und das Engagement ist weg. Die nächste Sitzung scannt Hosts erneut, die bereits abgehakt waren, testet erneut, was bereits ausgeschlossen wurde, und kann Ihnen nicht sagen, welche Teile des Scopes überhaupt angefasst wurden. Irgendwo im Transkript steckt eine bestätigte SQL-Injection, die niemand aufgeschrieben hat.
Red Clippy behebt das, indem es dem Agenten zwei Dinge gibt, die er nicht von sich aus hat.
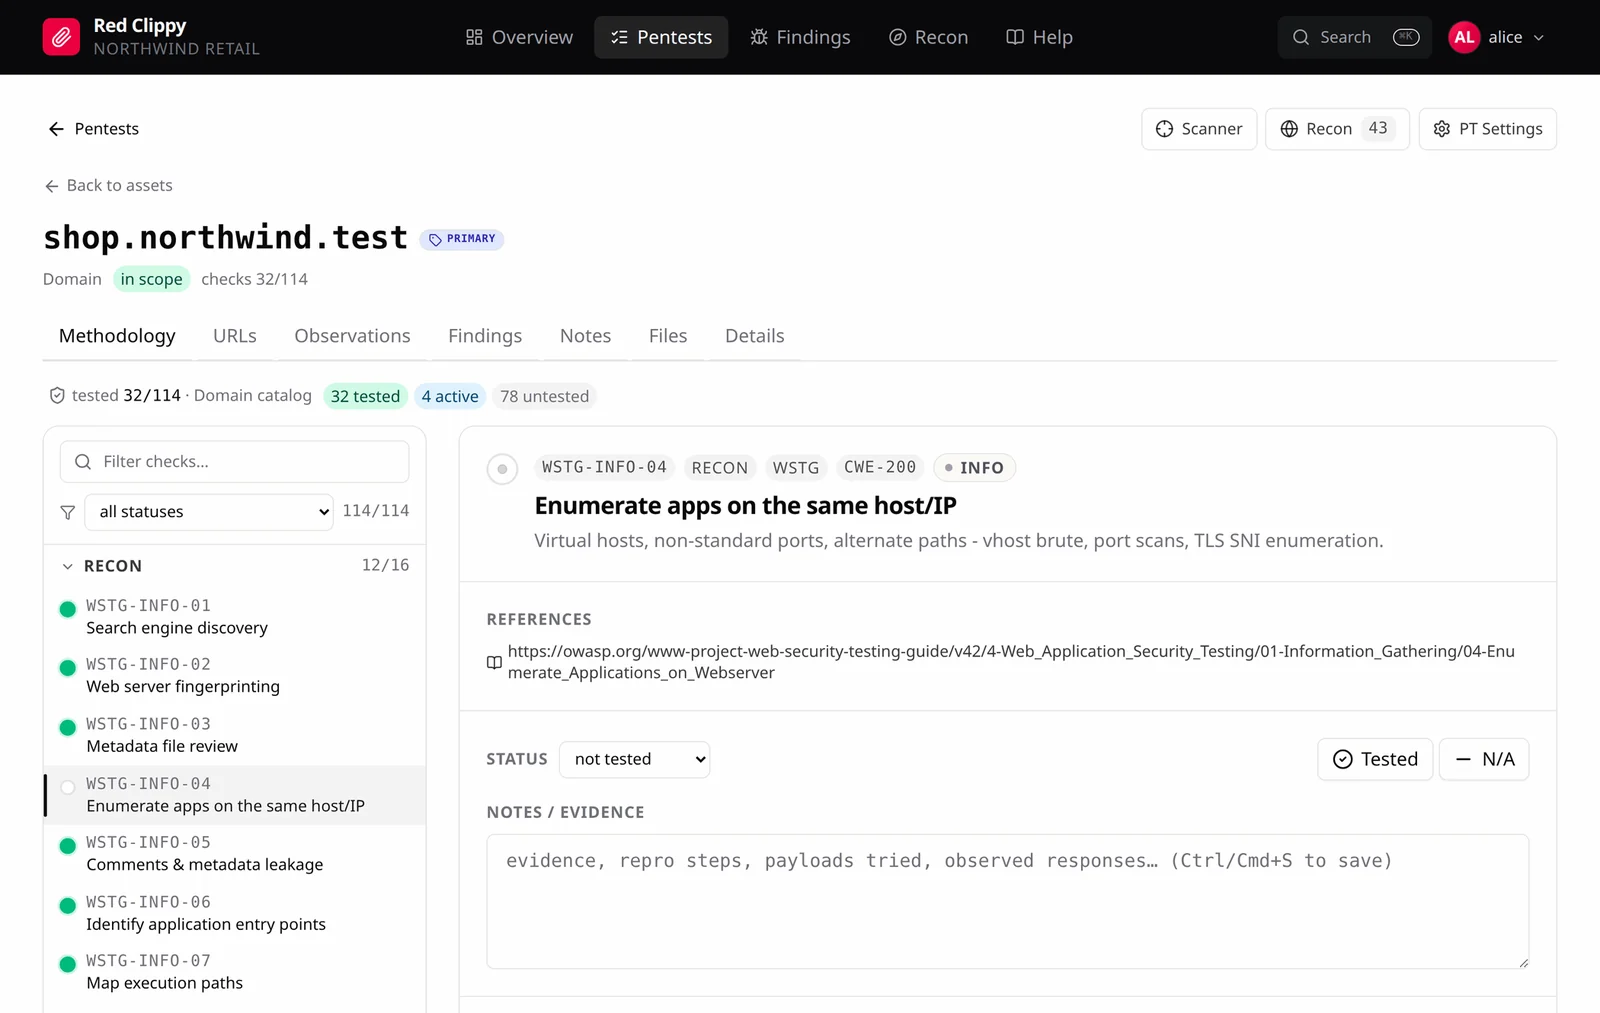
Einen Ort, um die Arbeit abzulegen. Jedes Asset, jede Beobachtung, jeder Check und jedes Finding landet während des Testens in einer Datenbank, nicht in einem Scrollback-Puffer. Abdeckung wird zu einer Abfrage statt zu einer Erinnerung: welche Assets existieren, welche Checks auf welchem abgehakt sind, was bereits gemeldet wurde. Die morgige Sitzung macht genau dort weiter, wo die letzte aufgehört hat.
Regeln, nach denen gearbeitet wird. Ein Red-Team-Instructions-Dokument erreicht den Agenten im MCP-Handshake, bevor er irgendetwas tut: vor dem Melden verifizieren, jede Behauptung beweisen, den minimalen Zugriff nehmen, der nötig ist, um Auswirkungen zu demonstrieren, Drittsysteme in Ruhe lassen. Überschreiben Sie es pro Organisation und pro Engagement, denn Hausregeln unterscheiden sich zwischen Teams und Kunden.
Sie bleiben die ganze Zeit im Loop. Alles, was der Agent schreibt, ist eine gewöhnliche Zeile in der Web-UI, die Sie überprüfen, korrigieren, neu klassifizieren oder verwerfen können.
[!CAUTION] Nur autorisiertes Testen. Red Clippy ist für Penetrationstester, die unter einem Engagement arbeiten. Testen Sie nur Systeme, die Ihnen gehören oder für die Sie ausdrückliche schriftliche Erlaubnis zur Prüfung haben. Scope-Markierung und die Red-Team-Instructions existieren, um einen Agenten innerhalb der Rules of Engagement zu halten, aber sie sind Leitplanken, keine Autorisierung. Ein Agent handelt auf Ihre Autorität, und Sie bleiben verantwortlich für alles, was er tut.
Laden Sie ein Binary aus dem
neuesten Release herunter und führen Sie
es aus. Es richtet die Datenbank ein und stellt das Panel auf 127.0.0.1:7337 bereit.
Linux
tar xzf red-clippy-*-x86_64-unknown-linux-musl.tar.gz
cd red-clippy-*-x86_64-unknown-linux-musl
./red-clippy serve
Windows
Entpacken Sie das Archiv und führen Sie dann aus diesem Ordner aus:
.\red-clippy.exe serve
Öffne http://127.0.0.1:7337 und der Einrichtungsassistent übernimmt von dort an.
Die Datenbank wird in dem Verzeichnis erstellt, in dem du die Binärdatei ausführst. Hochgeladene
Nachweise werden ebenfalls dort gespeichert, in red-clippy-storage. Beide Pfade können
in der Konfigurationsdatei geändert werden, siehe Konfiguration.
Möchtest du es lieber selbst kompilieren? Siehe Aus dem Quellcode bauen.
Red Clippy gruppiert die Arbeit in Organisationen. Eine Organisation enthält deine Pentests, und jeder Pentest enthält die Assets, Findings und Nachweise für dieses Engagement. Wenn du für ein einziges Unternehmen testest, reicht dir eine einzige Organisation. Wenn du für mehrere Kunden berätst, gib jedem Kunden seine eigene: Eine Organisation sieht nichts, was einer anderen gehört, sodass ihre Engagements sich nie vermischen.
Eine Organisation hat zwei Namen. Der Anzeigename („XYZ Example Corp") ist
das, was du im Panel siehst, und kann später geändert werden. Der Slug (xyz) ist eine
kurze Kennung in Kleinbuchstaben, die im Nachweisordner auf der Festplatte verwendet wird
(red-clippy-storage/org_xyz/pentest_PT-2026-08-27/), daher ist er nach dem
Festlegen unveränderlich.
Du kannst mehreren Organisationen angehören und über das Avatar-Menü zwischen ihnen wechseln. In jeder bist du entweder ein Owner, der Personen hinzufügen und entfernen sowie die Organisation umbenennen oder löschen kann, oder ein Member, der die Engagements bearbeitet.
Beim ersten Start ist die Datenbank leer, daher zeigt der Browser einen Einrichtungsassistenten anstelle eines Anmeldeformulars. Er fragt nach:
Das Konto, das er erstellt, ist der Owner dieser Organisation. Der Assistent erscheint nur, solange die Datenbank keine Benutzer hat; sobald das erste Konto existiert, ist er dauerhaft deaktiviert, sodass er später nicht zum Erstellen zusätzlicher Konten verwendet werden kann.
Nach der Einrichtung verwaltest du Organisationen und Teammitglieder in der App unter Avatar-Menü > Organizations.
Wenn sich niemand anmelden kann, ist die CLI der Weg zurück:
red-clippy reset-password --username alice --password 'new-one'
Der vorgesehene Ablauf ist agentengesteuert. Sie richten das Engagement ein und arbeiten dann mit Claude Code durch das Ziel, während dieses die Aufzeichnung führt.
Sie richten ein:
Der Agent arbeitet dann und zeichnet fortlaufend auf:
ingest_tool_output oder schreibt Assets
und Beobachtungen direkt.Sie beaufsichtigen:
