
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.
 w-digital-scanner/w12scan
🚀 Ein einfacher Asset-Erkennungsmechanismus für die Cybersicherheit. (Netzwerk-Asset-Erkennungsmaschine)
 spinkham/skipfish
Webanwendungssicherheitsscanner erstellt von lcamtuf für Google - Inoffizieller Spiegel
 nccgroup/sobelow
Sicherheitsorientierte statische Analyse für das Phoenix Framework
 samjoan/droopescan
Ein plugin-basierter Scanner, der Sicherheitsforschern hilft, Probleme in verschiedenen CMS zu identifizieren, hauptsächlich Drupal und Silverstripe.
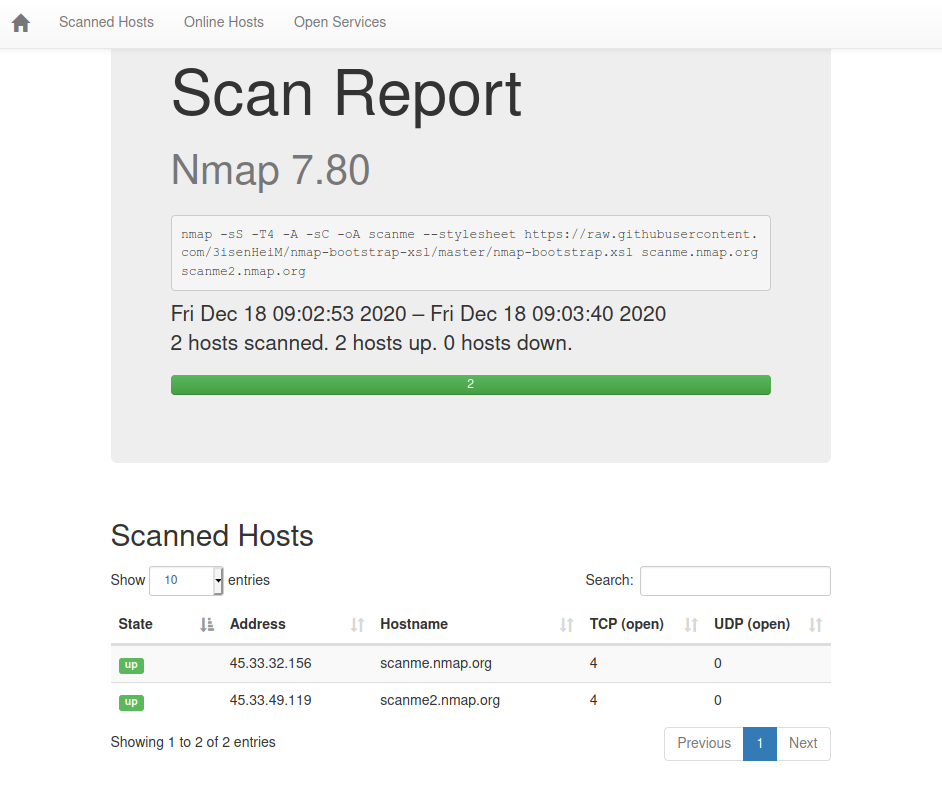 honze-net/nmap-bootstrap-xsl
Eine Nmap XSL-Implementierung mit Bootstrap.
 0xinfection/xsrfprobe
Das Prime Cross Site Request Forgery (CSRF) Audit- und Exploitation Toolkit.
 dr0op/weblogicscan
Verbesserte Version von WeblogicScan, genauere Erkennungsergebnisse, plugin-basiert, hinzugefügte Erkennung von CVE-2019-2618 und CVE-2019-2729,…
 sairson/yasso
Leistungsstarkes Toolkit zur Unterstützung von internen Netzwerkpenetrationen – lass Yasso wie den Wind sein. Unterstützt Brute-Force-Angriffe auf…
 screetsec/dracnmap
Dracnmap ist ein Open-Source-Programm, das zur Ausnutzung des Netzwerks und zum Sammeln von Informationen mit Hilfe von nmap verwendet wird. Der…
 repplus/rep-chrome
rep+ — Burp-style HTTP Repeater für Chrome DevTools mit integrierter KI zum Erklären von Anfragen und Vorschlagen von Angriffen
 nealbridges/vulnhunter
Agentischer KI-Sicherheitsscanner, der wie ein Angreifer über den Quellcode schlussfolgert, ausnutzbare Schwachstellen mit ausführbaren PoCs…
 fgeek/pyfiscan
Kostenloser Webanwendungs-Schwachstellen- und Versionsscanner
 chaitin/veinmind-tools
veinmind-tools ist ein von 长亭科技 selbst entwickeltes Container-Sicherheitstoolset, das auf veinmind-sdk basiert.
 roottusk/vapi
vAPI ist eine anfällig advers programmierte Schnittstelle (Vulnerable Adversely Programmed Interface), eine selbst hostbare API, die die OWASP API…
 ion28/bluespawn
Eine Active Defense und EDR Software, um Blue Teams zu stärken
 praetorian-inc/titus
Hochleistungs-Scanner für Geheimnisse. CLI, Go-Bibliothek, Burp Suite-Erweiterung und Chrome-Erweiterung. 487 Erkennungsregeln mit Live-Validierung…
 lunasec-io/lunasec
LunaSec - Abhängigkeits-Sicherheitsscanner, der Sie automatisch über Schwachstellen wie Log4Shell oder node-ipc in Ihren Pull-Requests und Builds…








