
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
nmap-bootstrap-xsl — Eine Nmap XSL-Implementierung mit Bootstrap. | Kitploit

Tools/GitHubGitHub/honze-net/nmap-bootstrap-xsl
SchwachstellenscannerNetzwerksicherheitDienstprogramme & Frameworks
GitHubhonze-net/nmap-bootstrap-xsl

nmap-bootstrap-xsl

Eine Nmap XSL-Implementierung mit Bootstrap.

Repository anzeigen
96018549vor 5 JahrenVon Kitploit geprüft
Teilen

nmap-bootstrap-xsl

Haben Sie eine schöne Oberfläche zur Überprüfung der Ergebnisse Ihrer Nmap-Scans. Diese Software darf nicht von militärischen oder geheimdienstlichen Organisationen verwendet werden.

Verwendung

1. Neuer Nmap-Scan

  • Fügen Sie das nmap-bootstrap.xsl als Stylesheet zu Ihrem Nmap-Scan mit dem Argument --stylesheet hinzu:

    nmap -sS -T4 -A -sC -oA scanme --stylesheet https://raw.githubusercontent.com/honze-net/nmap-bootstrap-xsl/master/nmap-bootstrap.xsl scanme.nmap.org scanme2.nmap.org
    
  • Öffnen Sie die Datei scanme.xml direkt mit Ihrem Webbrowser, sie wird korrekt formatiert. Sie sollte wie der scanme.html Beispielbericht aussehen.

2. Mit einem zuvor durchgeführten Scan (mit XML-Ausgabe)

Wenn Sie bereits einen Nmap-Scan durchgeführt haben, dessen Ausgabe als XML vorliegt, können Sie die Formatierungsvorlage darauf anwenden.

Sie haben 2 Optionen:

  • dieses XML in eine HTML-Datei konvertieren
  • das XML behalten, aber das Stylesheet darauf anwenden

Erstellen einer HTML-Datei zum Teilen

Sie müssen daher das XML mit dem folgenden Befehl in HTML umwandeln:

xsltproc -o scanme.html nmap-bootstrap.xsl scanme.xml

Sie müssen das Stylesheet nmap-bootstrap.xsl vorher herunterladen.

Hinzufügen des Stylesheets zur XML-Datei

Fügen Sie

<?xml-stylesheet href="https://raw.githubusercontent.com/honze-net/nmap-bootstrap-xsl/master/nmap-bootstrap.xsl" type="text/xsl"?>

nach <!DOCTYPE nmaprun> in der XML-Datei ein.
Screenshots

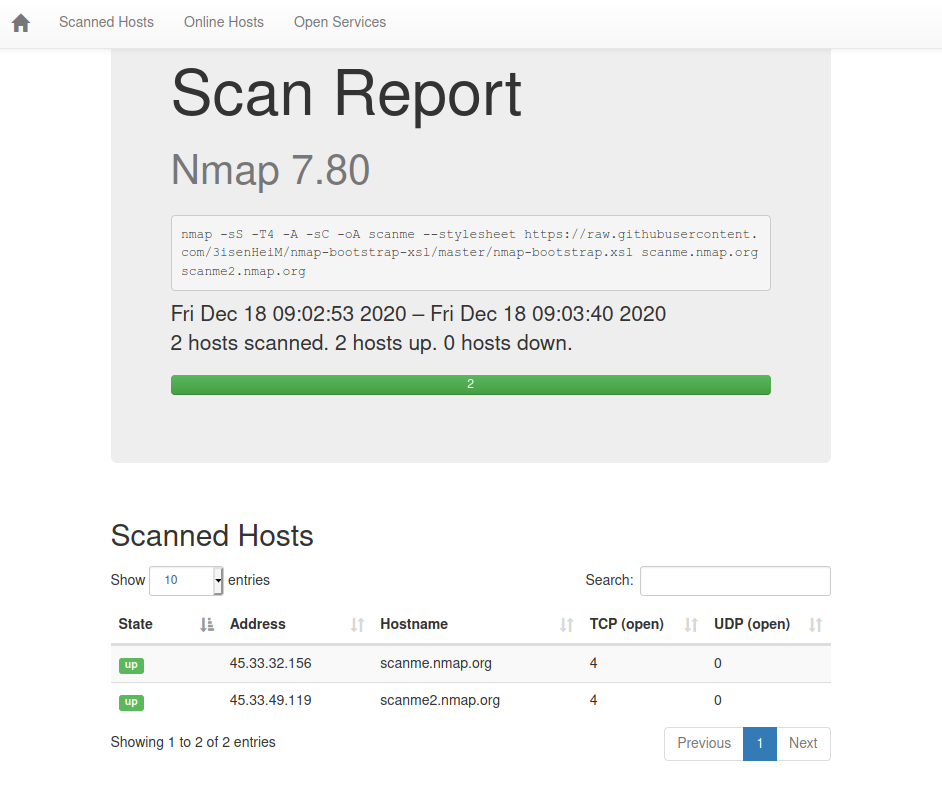
Scan-Bericht

scanme screenshot 1

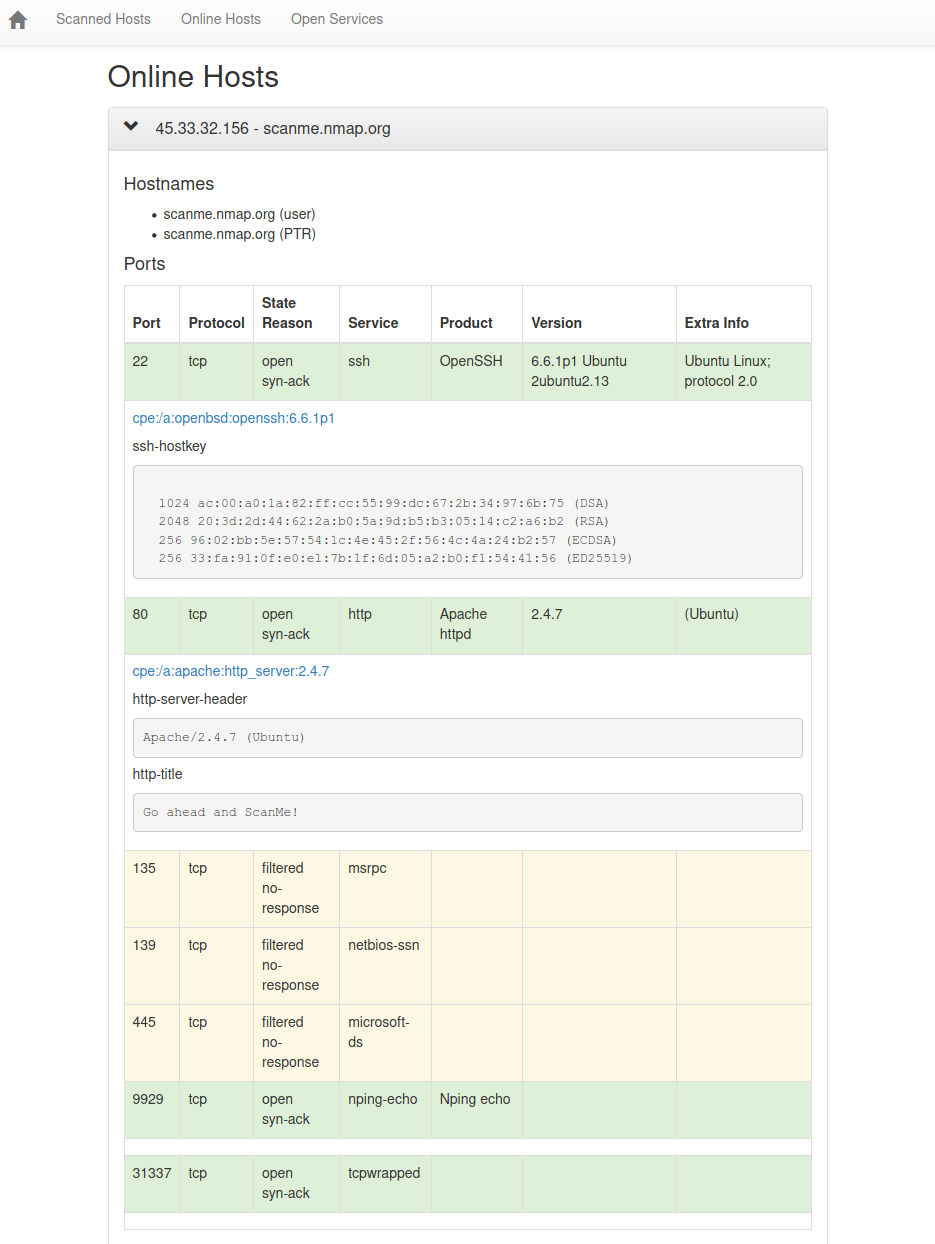
Detailansicht

scanme screenshot 2

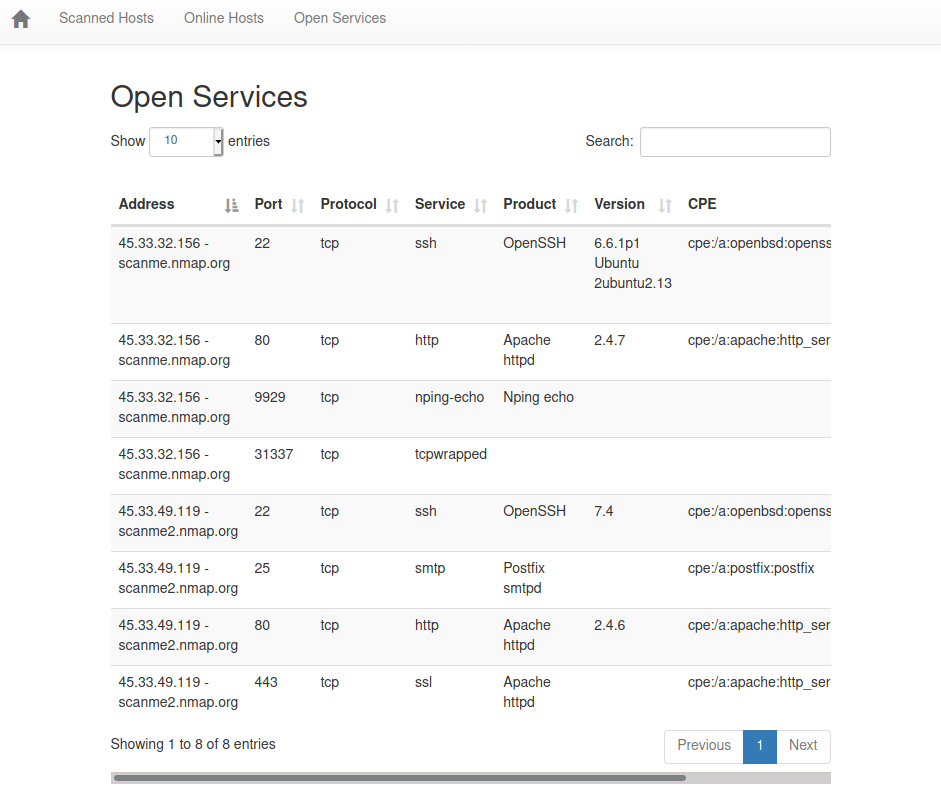
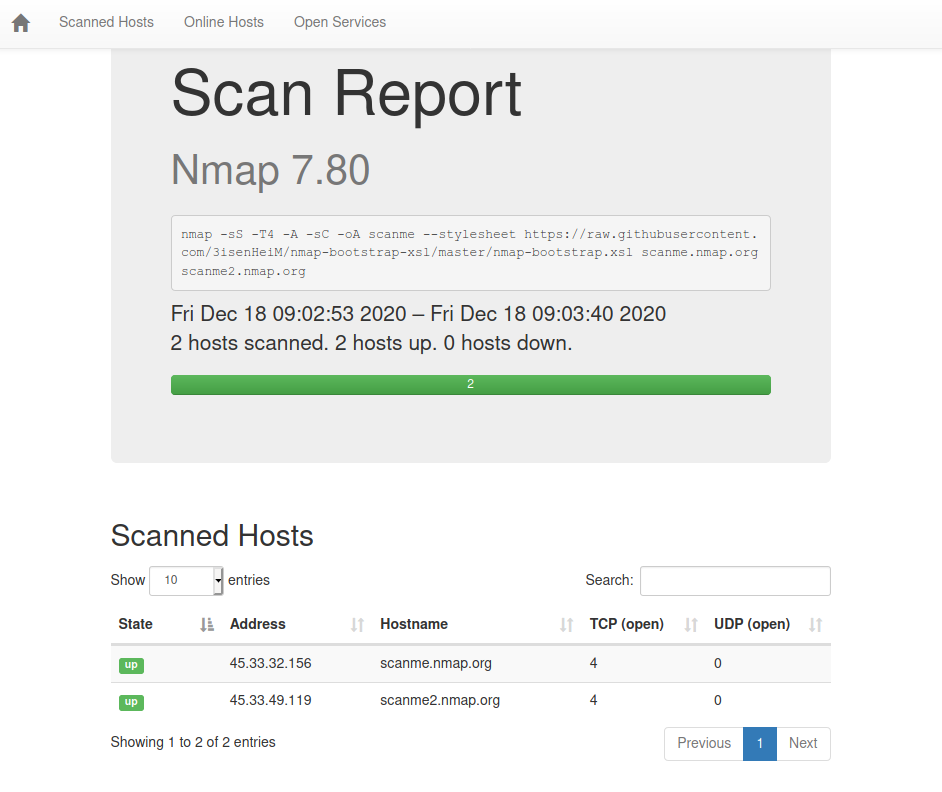
Zusammenfassungstabelle

scanme screenshot 2

Demos

  • HackTheBox - Poison on YouTube
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →