


rep+
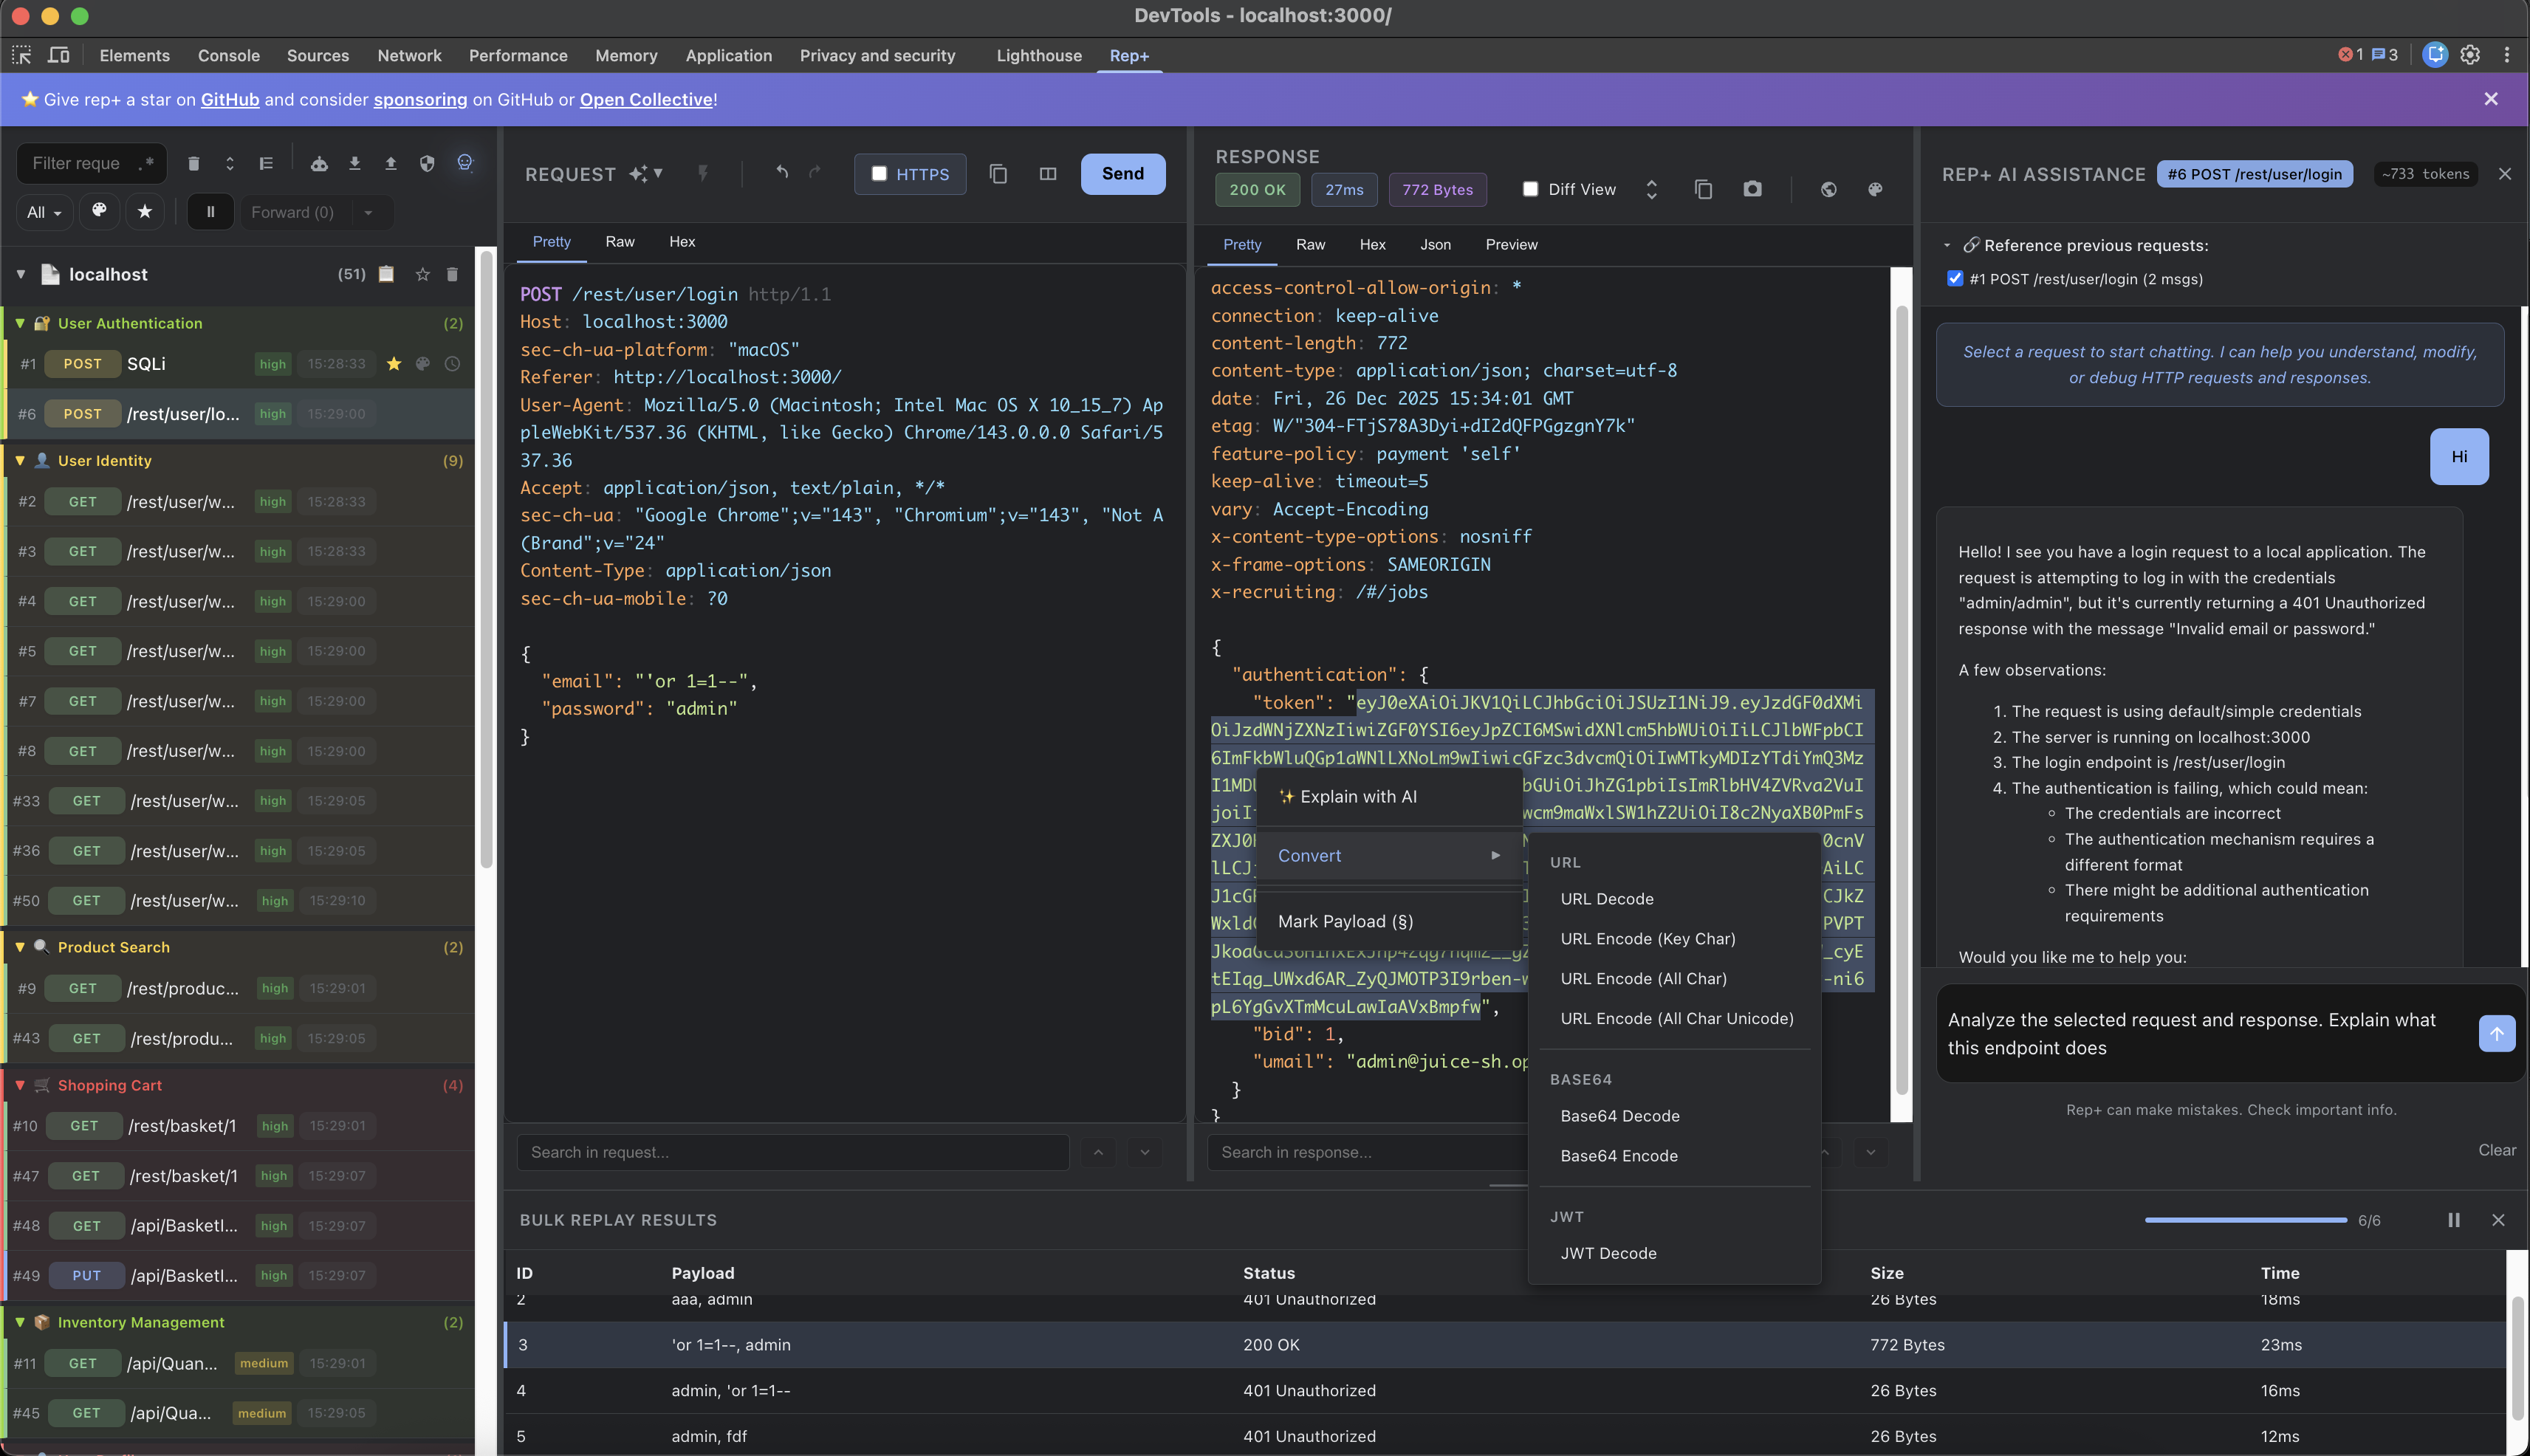
rep+ ist eine leichte Chrome DevTools-Erweiterung, inspiriert von Burp Suites Repeater, jetzt mit KI-Unterstützung. Ich muss oft ein paar Anfragen testen, ohne den gesamten Burp-Stack hochzufahren, also habe ich diese Erweiterung gebaut, um meinen Workflow schnell, fokussiert und intelligent mit integrierter LLM-Unterstützung zu halten.

🚀 Installiere die rep+ Chrome Erweiterung

Inhaltsverzeichnis
Funktionen
Erfassen & Wiedergeben
- Kein Proxy-Setup erforderlich; funktioniert direkt in Chrome (keine CA-Zertifikate nötig).
- Erfasse jede HTTP-Anfrage und spiele sie mit geänderten Methoden, Headern oder Body neu ab.
- Mehrere Tabs erfassen (optionale Berechtigung) mit visuellen Indikatoren 🌍 und Deduplizierung.
- Arbeitsbereich schnell löschen; Anfragen als JSON exportieren/importieren zum Teilen oder späteren Verwenden.
Organisation & Filterung
- Hierarchische Gruppierung nach Seite und Domain (First-Party priorisiert).
- Third-Party-Erkennung und einklappbare Gruppen; Domain-Badges für schnellen Kontext.
- Markieren von Anfragen, Seiten und Domains (Auto-Markieren bei neuen Übereinstimmungen).
- Zeitleistenansicht (flach, chronologisch) um zu sehen, was vor einer Anfrage geladen wurde.
- Filter: Methode, Domain, Farb-Tags, Textsuche, Regex-Modus.
Ansichten & Bearbeitung
- Pretty / Raw / Hex-Ansicht; Layout umschalten (horizontal/vertikal).
- Konverter: Base64, URL kodieren/dekodieren, JWT dekodieren, Hex/UTF-8.
- Verlauf, Rückgängig/Wiederholen und Syntax-Hervorhebung für Anfragen/Antworten.
- Kontextmenü-Helfer im Anfrageeditor:
- Ausgewählten Text konvertieren (Base64, URL kodieren/dekodieren, JWT dekodieren).
- Kopieren als vollständige HTTP-Anfrage in mehreren Sprachen:
curl, PowerShell (Invoke-WebRequest), Python (requests) und JavaScript fetch.
- Screenshot-Editor für Anfrage/Antwort-Paare: vollständige Inhaltserfassung, nebeneinander oder gestapeltes Layout, Zoom, Hervorheben und Schwärzen (Black-Box), skalierbare/verschiebbare Anmerkungen, Tastatur löschen und Rückgängig/Wiederholen für alle Bearbeitungen.
Bulk & Automatisierung
- Bulk-Wiederholung mit 4 Angriffsmodi: Sniper, Battering Ram, Pitchfork, Cluster Bomb.
- Positionen mit
§ markieren, Payloads konfigurieren, lange Läufe pausieren/fortsetzen.
- Antwort-Diff-Ansicht, um Änderungen zwischen Basislinie und Versuchen zu sehen.
- Einheitlicher Extractor: Secrets, Endpunkte und Parameter aus erfasstem JS.
- Secret Scanner: Entropie + Muster mit Konfidenzwerten; Paginierung und Domain-Filter.
- Angetrieben durch Kingfisher Regeln für umfassende Geheimnis-Erkennung
- Unterstützt AWS, GitHub, Google, Slack, Stripe, Twilio, Azure und viele weitere Dienstanbieter
- Regeln lokal im
rules/ Verzeichnis für Offline-Nutzung gespeichert
- Hinweis: Die Geheimnis-Suche analysiert nur JavaScript-Dateien aus dem aktuell inspizierten Tab.
- Export: Alle Secrets als CSV exportieren für Analyse und Berichterstellung
- Endpunkte-Extractor: vollständige URLs, relative Pfade, GraphQL; Methodenerkennung; Ein-Klick-Kopieren (baut Basis-URL neu zusammen).
- Export: Alle Endpunkte als CSV exportieren mit Methode, Endpunkt-Pfad, Konfidenz und Quelldatei
- Parameter-Extractor: passive JavaScript-Parametererkennung mit intelligenter Gruppierung und Risikobewertung.
- Parametertypen: Extrahiert Query-, Body-, Header- und Pfadparameter aus JavaScript-Dateien
- Gruppiert nach Endpunkt: Parameter werden nach Endpunkt organisiert mit aufklappbaren/einklappbaren Gruppen
- Risikoklassifikation: Identifiziert automatisch risikoreiche Parameter (Auth, Admin, Debug-Flags, IDOR, Feature-Flags)
- Konfidenzwerte: Strengeres Konfidenzmodell als bei Endpunkten, um False Positives zu reduzieren
- Intelligentes Filtern: Unterdrückt häufige False Positives (webpack, React, jQuery, DOM-Ereignisse, Telemetrie)
- Copy as cURL: Ein-Klick-Kopieren generiert curl-Befehle mit allen korrekt formatierten Parametern
- Orts-Badges: Visuelle Indikatoren für den Parameterort (Query/Body/Header/Pfad)
- Domain-Filter: Filtere Parameter nach Quell-Domain mit genauen Zählungen
- Spaltensortierung: Sortieren nach Parametername, Ort, Endpunkt, Methode, Risikostufe oder Konfidenz
- Export-Optionen:
- CSV-Export: Exportiere alle Parameter mit Ort, Endpunkt, Methode, Risikostufe und Konfidenz
- Postman Collection Export: Generiere bereit zum Importieren Postman-Collection-JSON mit allen Endpunkten und Parametern
- Gruppiert Parameter automatisch nach Endpunkt
- Enthält Query-, Body- und Header-Parameter
- Verwendet Postman-Variablen-Syntax (
{{paramName}}) für einfaches Testen
- Perfekt für Sicherheitstester, die entdeckte APIs schnell in Postman importieren möchten
- Antwort-Suche: Regex-Unterstützung, Vorschau der Treffer, Paginierung, Domain-Filter.
KI-Assistenz

 repplus/rep-chrome







