

 hevnsnt/cvengine
KI-gestützte Bewertung der externen Angriffsfläche mit kontinuierlicher Erkennung, evidenzbasierter Validierung von Schwachstellen und MCP-Integration für Entwickler-Agenten.
cvENGINE entdeckt und kartiert automatisch Ihre internetseitig erreichbaren Assets, erstellt Fingerabdrücke für jeden gefundenen Dienst und jede Version und sagt Ihnen, welche der heute ausgenutzten CVEs Sie tatsächlich treffen, und reproduziert anschließend, was möglich ist, mit sicheren, schreibgeschützten Prüfungen. Angriffsflächenmanagement auf Enterprise-Niveau ohne Lizenzgebühren, ohne Preis pro Asset und vollständig quelloffen.



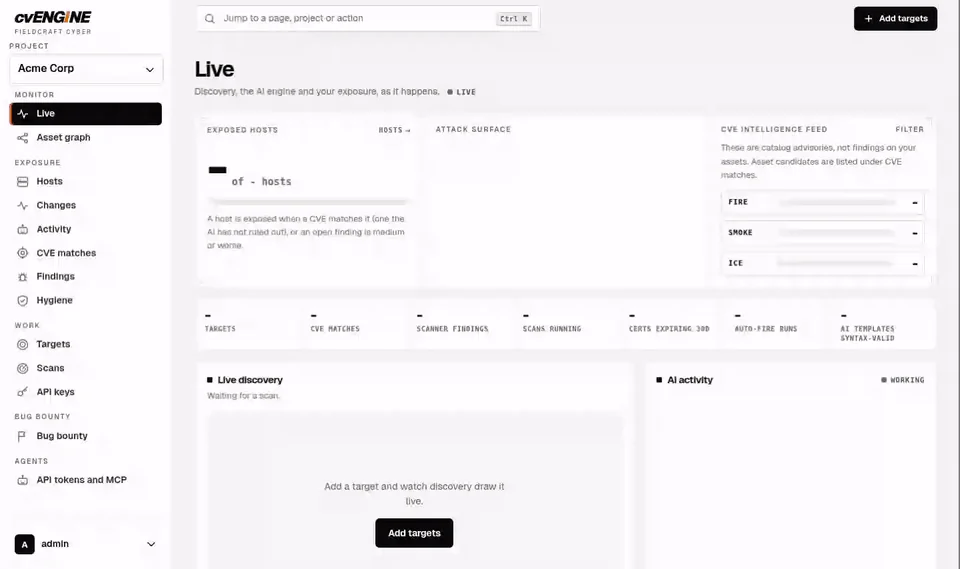
Angriffsflächen-Tools finden Assets. Schwachstellenscanner finden Schwachstellen. Threat-Feeds finden CVEs. cvENGINE betreibt alle drei als einen kontinuierlichen Kreislauf und liefert Ihnen ein Urteil statt eines Haufens von Warnmeldungen. Es beantwortet die eine Frage, die zählt: Welche der heutigen Schwachstellen sind auf Assets, die mir gehören, aktiv, und kann ich sie reproduzieren?
Entdecken. bbot Subdomain- und Asset-Erkennung in passiven, Standard- und Deep-Modi (Screenshots im Deep-Modus). Eine Certificate-Transparency-Überwachung, die neue Hostnamen direkt in die Bewertung einbringt. Ziele als Domains, IPs, CIDR-Bereiche oder URLs, massenhaft hinzugefügt nach Organisation und Projekt. Jede Apex-Domain erhält wöchentlich einen Deep-Sweep.
Verstehen. Ein Datensatz pro Host: Ports, Dienste, Produkte, Versionen, OS, Banner, TLS und Technologien, aus nmap und nuclei. naabu durchsucht jeden Port jeder Adresse, bevor nmap ihn fingerprinted, plus einen Hintergrund-Sweep aller 65.535 Ports, Host für Host, für alles, was sich dazwischen ändert. Web-Routenprüfungen, die jede Route als offen, Login, Sitzung erforderlich, SSO oder Weiterleitung kennzeichnen. Expositionsprüfungen für Redis, Memcached, PostgreSQL, Elasticsearch und CouchDB, die ohne Login antworten. E-Mail- und Domain-Hygiene: SPF, DKIM, DMARC, CAA, MTA-STS, DANE, DNSSEC und TLS.
Priorisieren. Feuer-, Rauch- und Eis-Bewertungen aus CISA KEV, ENISA EUVD, Metasploit, Exploit-DB, EPSS, CVSS und optional VulnCheck KEV. Ein Score von 0 bis 100 für jeden Host, mit den angezeigten Gründen. KI-Triage jedes Findings in bestätigt, wahrscheinlich, Validierung erforderlich, wahrscheinlich falsch positiv oder nicht zutreffend. Verbinde deine eigene KI mit deinen eigenen API-Schlüsseln (Anthropic, OpenAI, OpenRouter) oder einem Modell auf deiner eigenen Hardware (Ollama, vLLM), und eine Überprüfung alle drei Stunden reiht die nächste Triage, Validierung oder den nächsten Rescan pro Projekt ein und passt die Scanner-Parallelität anhand echter Messungen an.
Verifizieren. Automatische schreibgeschützte Validierung: ein geprüftes nuclei-Template, ein Single-Port-nmap-Check, eine Banner-Probe oder der Datenbank-Check, wobei jeweils der exakt ausgeführte Befehl aufgezeichnet wird. Jetzt validieren bei jedem CVE-Treffer. Wenn kein Template existiert, entwirft die KI eines, und es läuft niemals auf deinen Hosts, bis eine Person es genehmigt. Optionales Auto-Fire (standardmäßig aus) testet neue CVEs auf passenden Hosts, sobald der Feed sie liefert.
Betreiben. Durchsuche jeden Host, Port, Banner und jedes Finding so, wie du Shodan durchsuchst: port:3389 -host:vpn, tech:"apache tomcat" sev:high, ip:203.0.113.0/24 product:nginx (Suche). Ein Live-Dashboard, ein KI-Aktivitätsprotokoll und eine Änderungsseite mit Screenshot-Diffs im direkten Vergleich. Scanne jeden Host neu, pinne, schließe aus oder archiviere ihn und erfasse seinen Eigentümer und seine Kritikalität. Organisationen, Projekte, Rollen (Admin, Benutzer, Audit), eine Alle-Projekte-Ansicht, zweistufige Anmeldung, eine IP-Allowlist und ein Audit-Log. Eine REST-API, ein MCP-Server und eine OpenAPI-Spezifikation, damit Agenten unter denselben Berechtigungen arbeiten. Eine Bug-Bounty-Werkbank für Hunter: durchstöbere HackerOne-, Bugcrowd-, Intigriti- und YesWeHack-Programme und -Scopes, richte den Scanner auf das aus, was im Scope liegt, und entwirf Berichte aus seinen Findings. Aus, bis ein Admin es aktiviert. Slack-, Discord-, Telegram- und Lark-Benachrichtigungen, wenn du kein Dashboard überwachen möchtest. Ein Schalter pausiert das gesamte Scannen. Speicherbewusste Planung hält kleine Server gesund, und Updates lassen laufende Arbeit zuerst auslaufen oder werden bei jedem neuen Commit automatisch bereitgestellt.
