
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
BLUESPAWN — Eine Active Defense und EDR Software, um Blue Teams zu stärken | Kitploit
Tools/GitHubGitHub/ion28/bluespawn
DefensivwerkzeugeSchwachstellenscannerSpeicherforensikKonfigurationsprüfungIncident ResponseLog-Analyse
GitHubion28/bluespawn

BLUESPAWN

Eine Active Defense und EDR Software, um Blue Teams zu stärken
Repository anzeigen
1.3k17841vor 6 MonatenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

BLUESPAWN-logo2-temp

BLUESPAWN

Version License Platform Operating System Discord

Code Status

Win Client build Codacy Badge Last Commit

Unsere Mission

BLUESPAWN hilft Blauen Teams, Systeme in Echtzeit gegen aktive Angreifer zu überwachen, indem es anomale Aktivitäten erkennt.

Was ist BLUESPAWN

BLUESPAWN ist ein aktives Verteidigungs- und Endpoint Detection and Response-Tool, das von Verteidigern genutzt werden kann, um bösartige Aktivitäten und Malware schnell zu erkennen, zu identifizieren und zu beseitigen.

Machen Sie mit & tragen Sie zum Projekt bei

Möchten Sie dabei helfen, BLUESPAWN noch effektiver bei der Lokalisierung und Bekämpfung von Malware zu machen? Treten Sie uns auf dem BLUESPAWN Discord-Server bei und helfen Sie bei der Entwicklung oder schlagen Sie einfach eine Funktion vor oder melden Sie einen Fehler. Keine Vorkenntnisse erforderlich – es gibt keinen besseren Weg, etwas über Entwicklung oder Sicherheit zu lernen, als einfach einzusteigen!

Wenn Sie Code beitragen möchten, können Sie einen Blick auf unsere Wiki-Seite zur Einrichtung Ihrer Entwicklungsumgebung werfen. Bitte zögern Sie nicht, uns auf Discord zu kontaktieren, falls Sie bei der Einrichtung auf Probleme stoßen! Wir verfolgen Fehler und neue Funktionen im Allgemeinen über Issues und koordinieren uns im Chat bei Entwicklungsarbeiten.

Warum wir BLUESPAWN entwickelt haben

Wir haben dies aus mehreren Gründen erstellt und als Open Source bereitgestellt:

  • Schneller handeln: Wir wollten Werkzeuge, die speziell darauf ausgelegt sind, bösartige Aktivitäten auf einem System schnell zu identifizieren.
  • Unsere Abdeckung kennen: Wir wollten genau wissen, was unsere Werkzeuge erkennen können, und uns nicht so sehr auf Blackbox-Software (z. B. Antivirenprogramme) verlassen. Dieser Ansatz hilft uns, unsere Bemühungen besser auf spezifische Arbeitsbereiche zu konzentrieren und Vertrauen in den Status anderer zu haben.
  • Besseres Verständnis: Wir wollten die Windows-Angriffsfläche besser verstehen, um sie besser verteidigen zu können.
  • Mehr Open-Source-Blue-Team-Software: Während es viele Open-Source-Red-Team-Tools gibt, ist die überwiegende Mehrheit einiger der besten Blue-Team-Tools Closed Source (z. B. AVs, EDRs, SysInternals usw.). Wir sollten uns nicht auf Sicherheit durch Obskurität verlassen müssen, um böswillige Akteure zu verhindern (offensichtlich sehr schwierig, aber etwas, das es anzustreben gilt!).
  • Funktionen der Betriebssystem-APIs demonstrieren: Wir haben eine Vielzahl von Microsoft-Dokumentationen, StackOverflow-Antworten und mehr durchforstet, um dies zu erstellen. Hoffentlich finden andere einige der Code-Teile nützlich.

Abdeckung von MITRE ATT&CK

Besuchen Sie diese Karte, um die aktuellen Abdeckungsfähigkeiten zu sehen.

BLUESPAWN ausprobieren

Hinweis: BLUESPAWN befindet sich in aktiver Alpha-Entwicklung, daher funktionieren viele Funktionen möglicherweise noch nicht wie erwartet, und Erkennungen können zu eng gefasst sein oder viele Fehlalarme erzeugen.

Hinweis 2: BLUESPAWN ist in den meisten Fällen für die Ausführung durch einen Sicherheitsexperten gedacht und erkennt daher manchmal nicht bösartige Aktivitäten. Während BLUESPAWN dabei hilft, potenziell schädliche Dinge schnell zu identifizieren, wird erwartet, dass der Benutzer die verfügbaren Informationen nutzt, um die endgültige Entscheidung zu treffen.

  1. Schauen Sie sich die Wiki-Seiten an, um mehr über die verfügbaren Befehlszeilenoptionen, Beispiele und mehr zu erfahren.
  2. Laden Sie die neueste Version von dieser Seite herunter.
  3. Öffnen Sie eine administrative Eingabeaufforderung.
  4. Führen Sie den folgenden Befehl aus, um die verfügbaren Optionen anzuzeigen.
.\BLUESPAWN-client-x64.exe --help

Modus „Mitigate“

  1. Führen Sie den folgenden Befehl in Ihrer administrativen Eingabeaufforderung aus, um Ihr System auf das Vorhandensein vieler Sicherheitseinstellungen zu überprüfen.
.\BLUESPAWN-client-x64.exe --mitigate --action=audit
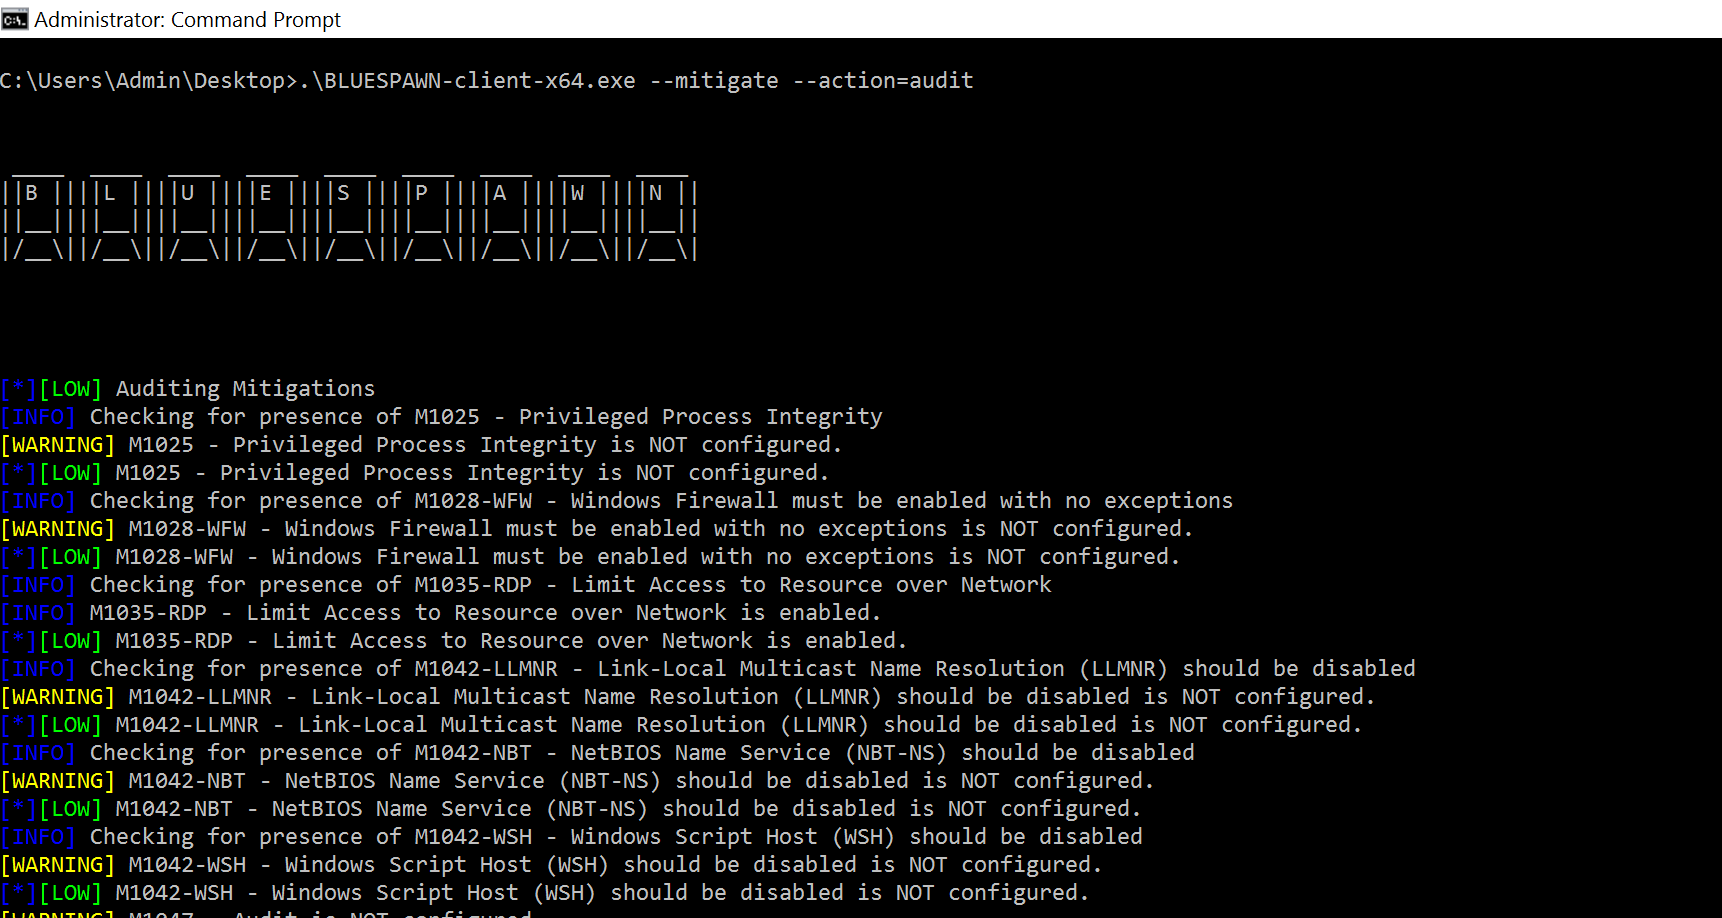
BLUESPAWN in Action-Mitigate

Modus „Hunt“

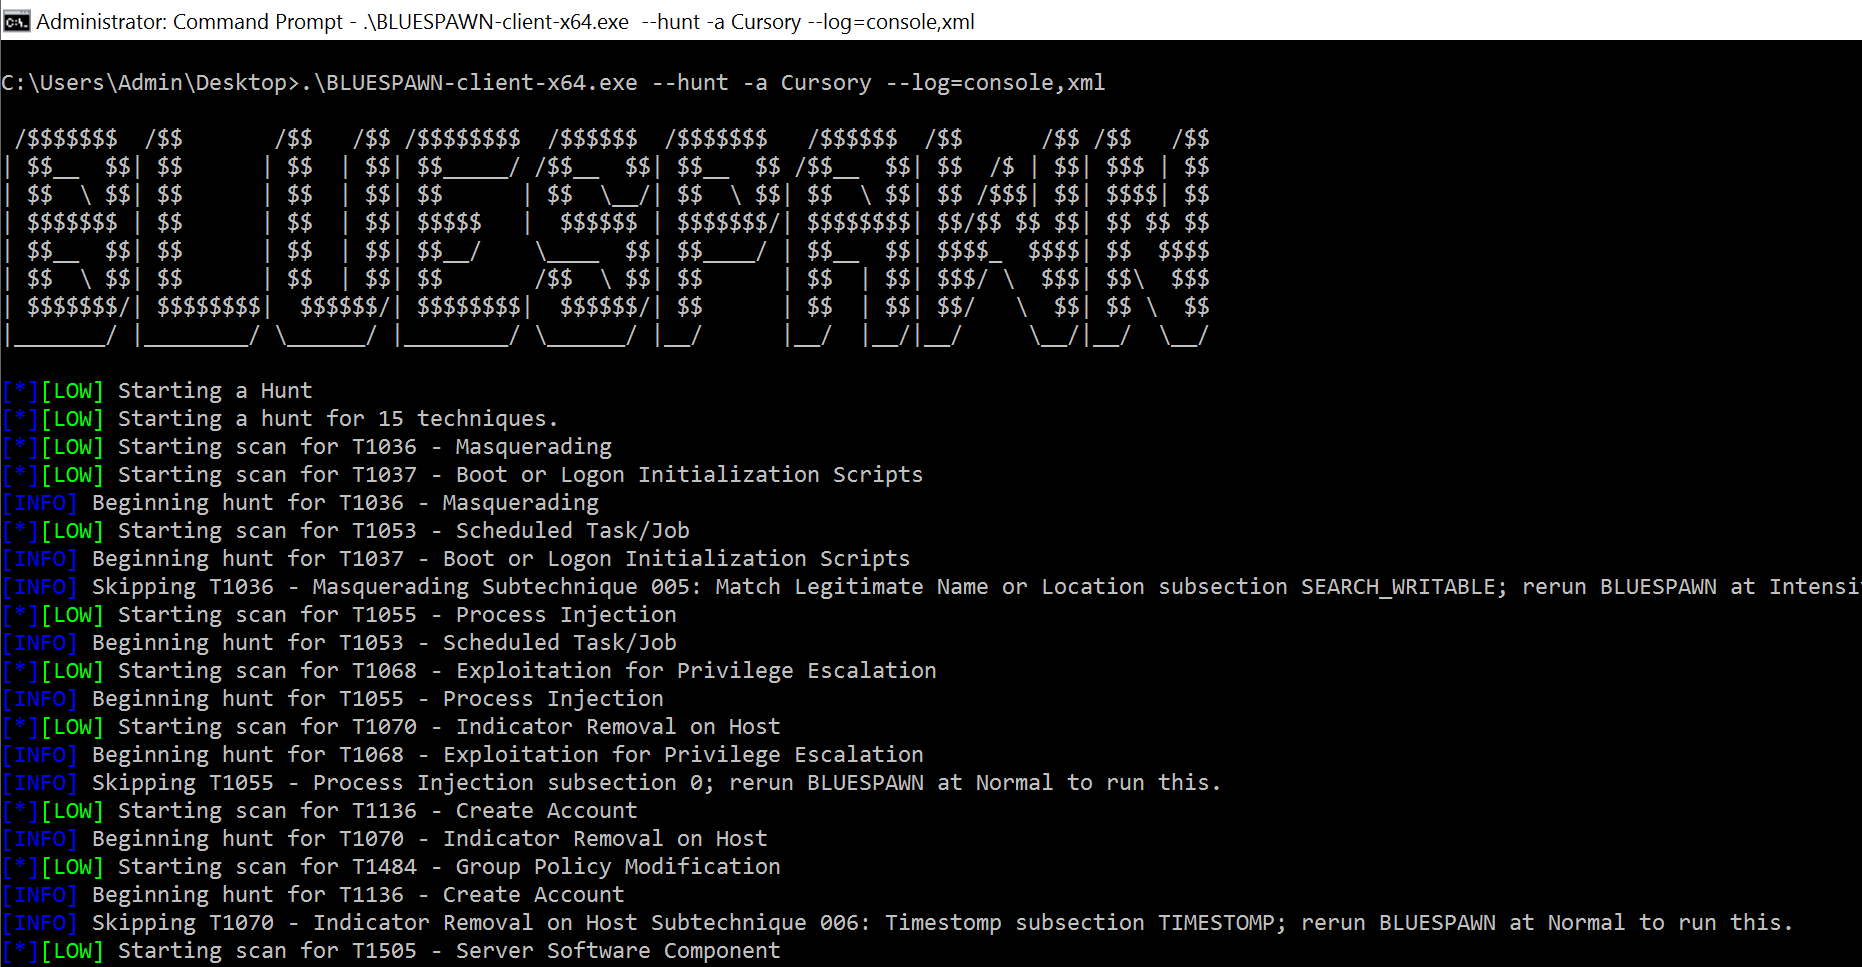
  1. Führen Sie BLUESPAWN in der administrativen Eingabeaufforderung aus, um nach bösartigen Aktivitäten auf dem System zu suchen.
.\BLUESPAWN-client-x64.exe --hunt -a Cursory --log=console,xml
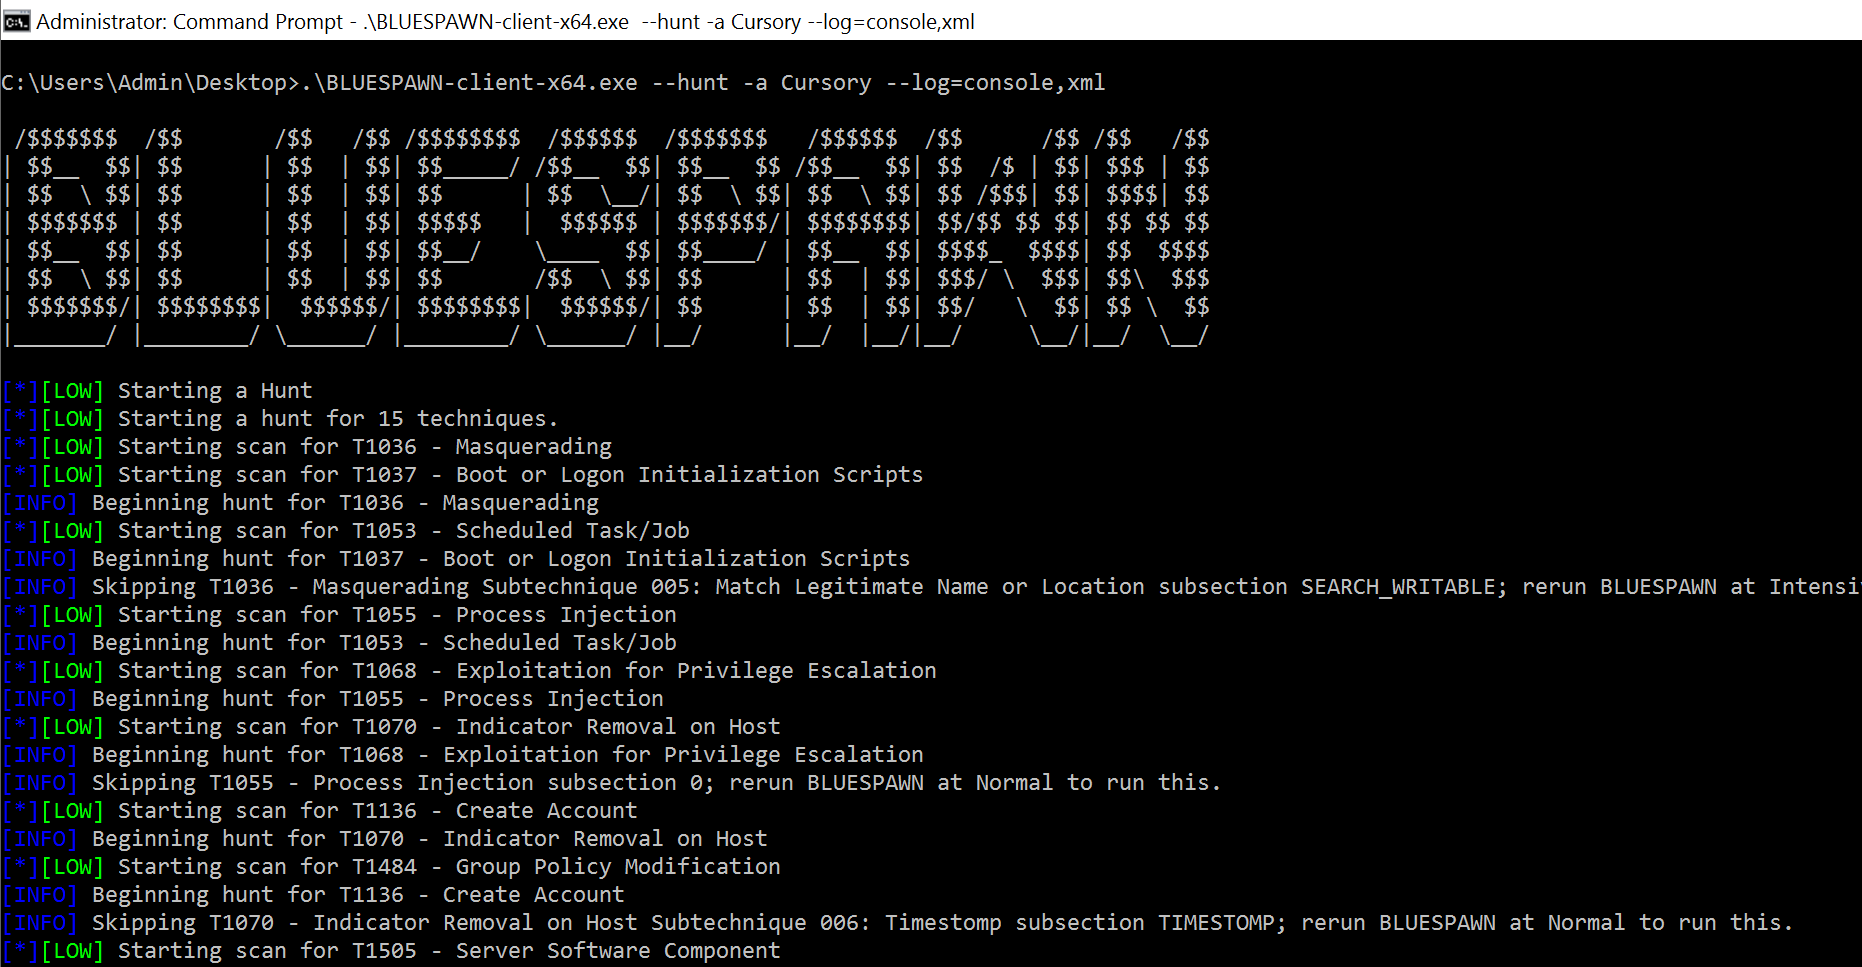
BLUESPAWN in Action-Hunt

Modus „Monitor“

  1. Führen Sie BLUESPAWN in der administrativen Eingabeaufforderung aus, um das System auf bösartige Aktivitäten zu überwachen.
.\BLUESPAWN-client-x64.exe --monitor -a Cursory --log=console,xml
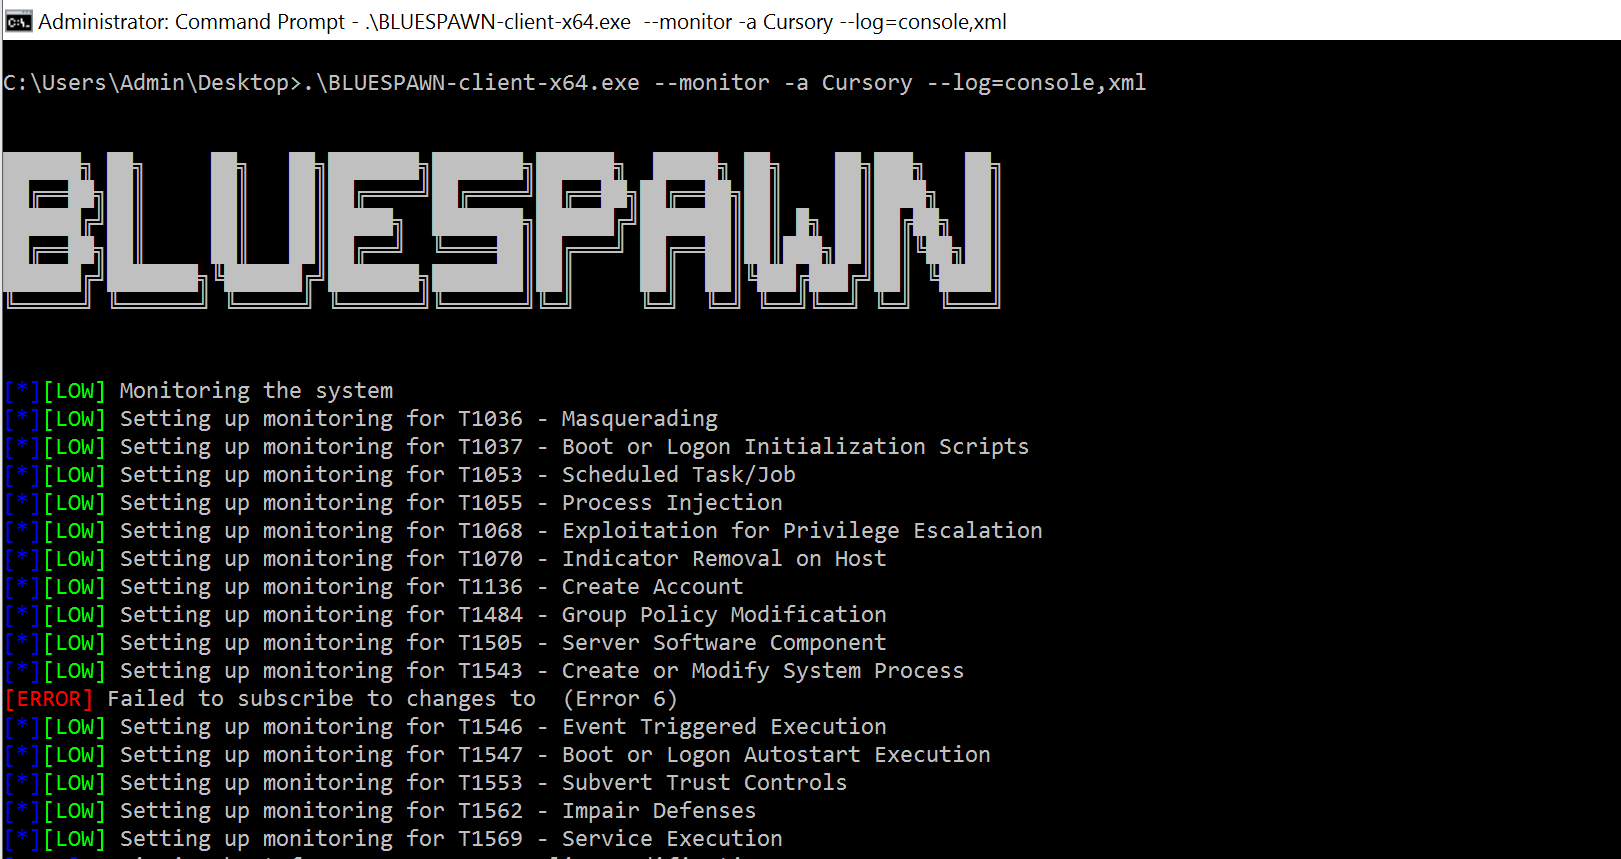
BLUESPAWN in Action-Monitor

Arbeitsschwerpunkte

BLUESPAWN besteht aus 3 Hauptmodi, die unten aufgeführt sind. Mehrere dieser Module haben Untermmodule (die möglicherweise noch nicht im Code vorhanden sind), wie unten aufgeführt, und alle befinden sich in unterschiedlichen Phasen der Planung, Forschung und Entwicklung. Darüber hinaus werden sie von einer Reihe anderer Module unterstützt.

  • Hunt (Sucht nach Hinweisen auf bösartiges Verhalten)

  • Mitigate (Verhindert Schwachstellen, indem Sicherheitseinstellungen angewendet werden)

  • Monitor (Überwacht das System kontinuierlich auf potenziell bösartiges Verhalten)

  • Scan (Wird verwendet, um durch Jagd identifizierte Elemente zu bewerten und eine Entscheidung zu treffen, ob sie verdächtig/Malware sind)

  • User (Enthält Programm-Main, IOBase und andere ähnliche Funktionen)

  • Util (Enthält eine Sammlung von Modulen, die Kernoperationen unterstützen)

    • Konfigurationen
    • Ereignisprotokolle
    • Dateisystem
    • Protokoll
    • PEs
    • Prozesse

Vorträge, Veröffentlichungen und andere Erwähnungen

Hier sind einige Orte, an denen Sie möglicherweise von dem Projekt gehört haben :)
DEFCON 28 Blue Team Village

DEFCON 28 Blue Team Village - Übersicht, Folien

Tool herunterladen