
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 bahaabdelwahed/killshot
Ein Penetrationstest-Framework, Informationssammlungstool und Website-Schwachstellen-Scanner
 pentestpad/subzy
Prüfer für Subdomain-Übernahme-Schwachstellen
 tillson/git-hound
Schnelles GitHub-Recon-Tool. Scannt nach durchgesickerten Geheimnissen in ganz GitHub, nicht nur in bekannten Repos und Organisationen. Unterstützung…
 utiso/dorkbot
Kommandozeilen-Tool zum Scannen von Google-Suchergebnissen auf Schwachstellen
 owasp/offat
Automatisiertes API-Sicherheitstestwerkzeug, das Tests aus OpenAPI-Spezifikationen generiert, Eingaben fuzzt und auf Schwachstellen der OWASP API Top…
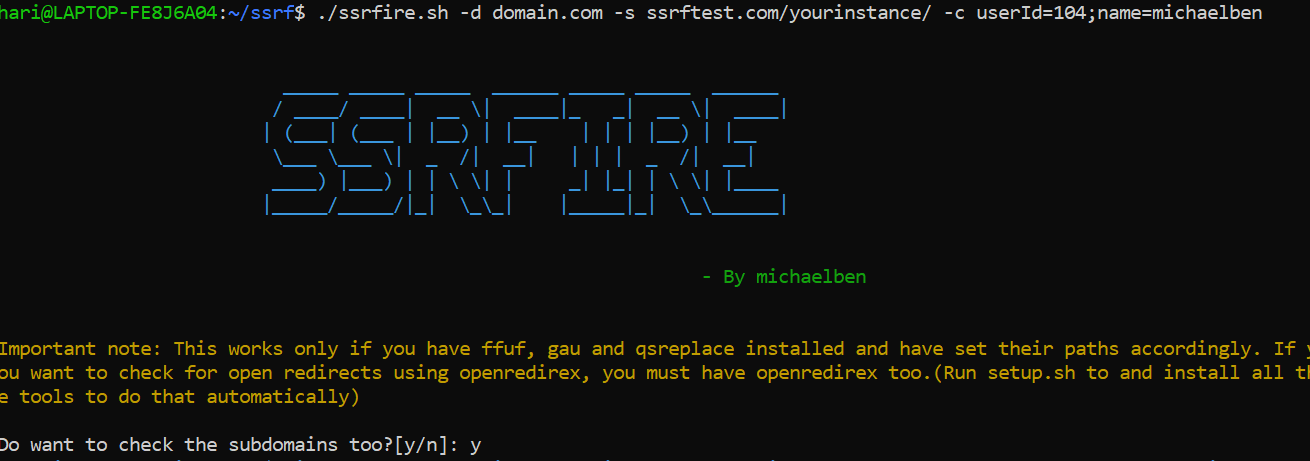 ksharinarayanan/ssrfire
Ein automatisierter SSRF-Finder. Gib einfach den Domainnamen und deinen Server an und entspann dich! ;) Bietet auch Optionen zum Auffinden von XSS…
 s0md3v/silver
Massen-Scan von IPs auf verwundbare Dienste
 owasp/joomscan
Perl-basierter Joomla-CMS-Schwachstellenscanner, der die Versionenauflistung, Komponentenerkennung, Exploit-Zuordnung, Firewall-Identifikation und…

 ekultek/zeus-scanner
Erweitertes Aufklärungstool
 awslabs/aws-security-assessment-solution
Ein AWS-Tool, das Ihnen hilft, eine Momentaufnahme-Bewertung Ihres AWS-Kontos mit Prowler zu erstellen.
 mindersec/minder
Plattform für Sicherheit in der Software-Lieferkette
 quitten/autorize
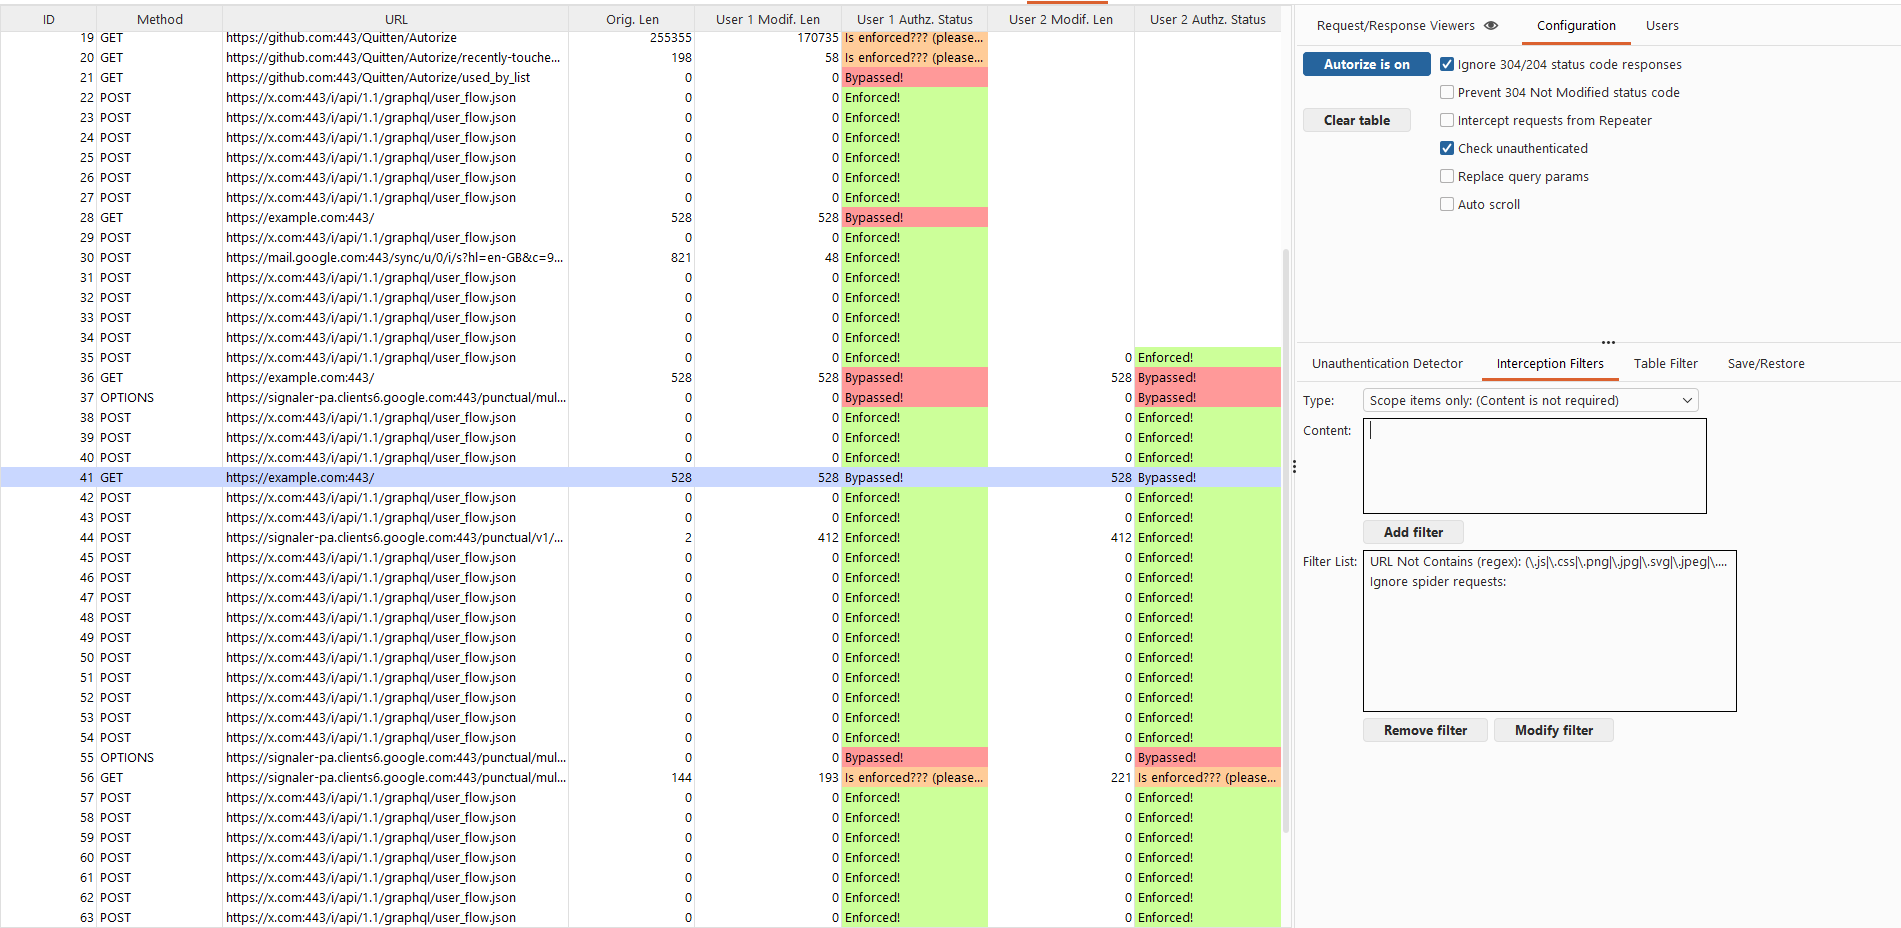
Automatische Autorisierungsdurchsetzungserkennungserweiterung für Burp Suite, geschrieben in Jython, entwickelt von Barak Tawily, um die Arbeit von…
 chvancooten/bugbountyscanner
Ein Bash-Skript und ein Docker-Image für Bug-Bounty-Reconnaissance. Für den headless Einsatz vorgesehen.
 codingo/vhostscan
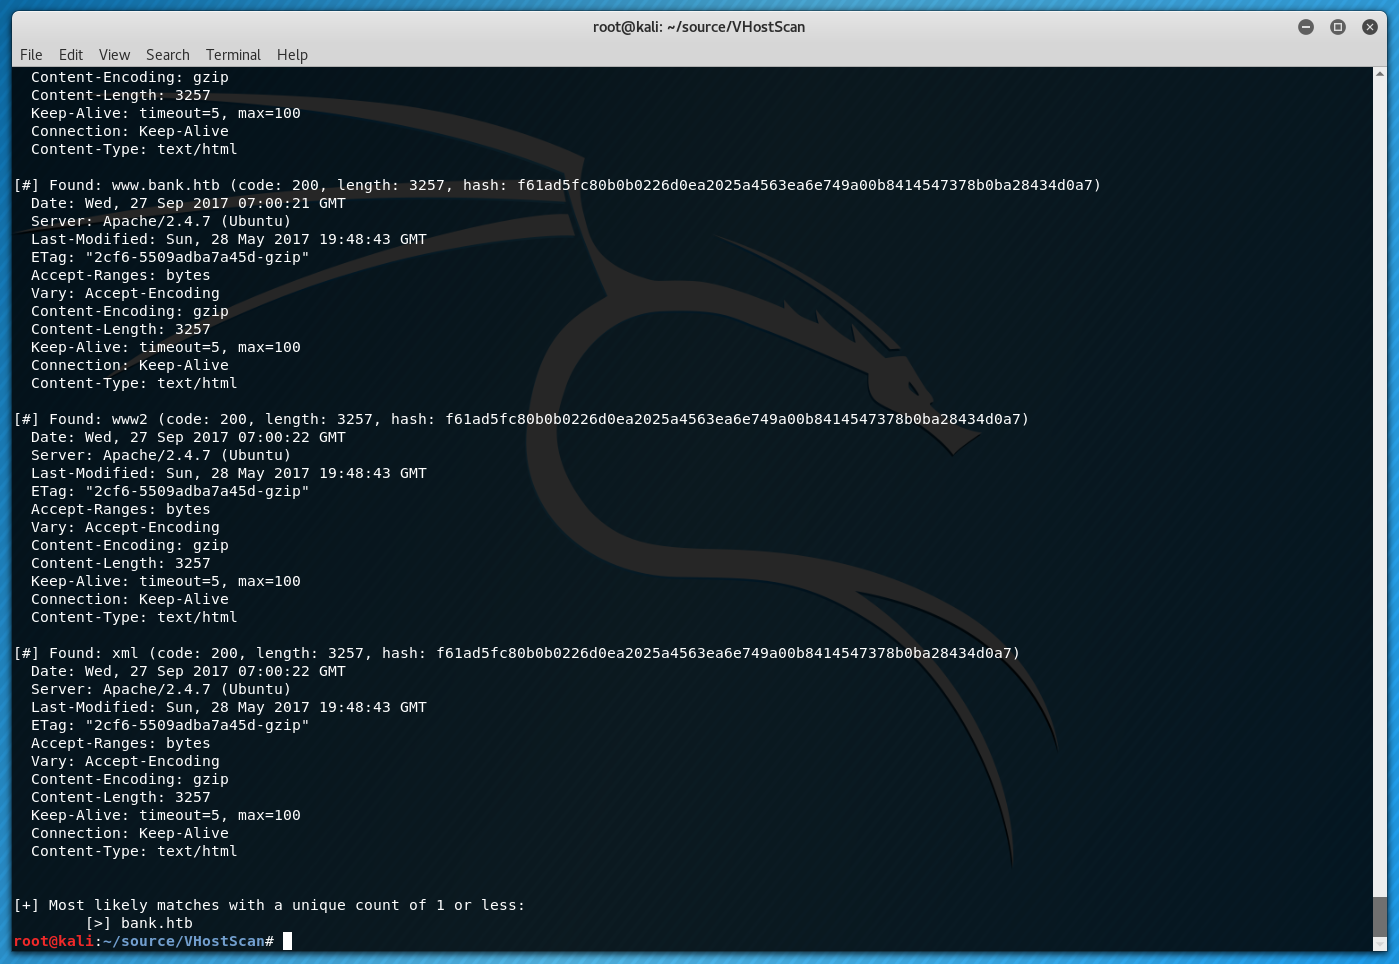
Ein Virtual-Host-Scanner, der Reverse-Lookups durchführt, mit Pivot-Tools verwendet werden kann, Catch-All-Szenarien erkennt, Wildcards, Aliase und…
 meliht/mr.sip
SIP-Sicherheitsbewertungs-Framework für VoIP-Pentester. Vorgestellt auf DEFCON, BlackHat & Offzone.
 mbrg/power-pwn
Ein Offensiv-/Defensiv-Sicherheits-Toolset für Entdeckung, Aufklärung und ethische Bewertung von KI-Agenten.
 schira4396/vcenterkiller
Ein umfassendes Tool zur Ausnutzung von Vcenter, das die derzeit gängigsten CVEs abdeckt: CVE-2021-21972, CVE-2021-21985, CVE-2021-22005, One Access…








