
 #1
Tools für Dependency-Scanning, SBOM-Generierung, Paketintegrität und Lieferkettenrisiko.
Kitploit empfohlen
 legit-labs/legitify
Erkennen und beheben Sie Fehlkonfigurationen und Sicherheitsrisiken in all Ihren GitHub- und GitLab-Assets.
 amalmurali47/git_rce
Exploit PoC für CVE-2024-32002
 rhboot/shim-review
Bewertungen von shim
 firefart/hijagger
Überprüft alle Maintainer aller NPM- und Pypi-Pakete auf kaperbare Pakete durch Domain-Neuregistrierung.
 visma-prodsec/confused
Tool zur Überprüfung auf Abhängigkeitsverwirrungs-Schwachstellen in mehreren Paketverwaltungssystemen
 elastic/supply-chain-monitor
Automatisierter Sicherheitsmonitor für die Lieferkette, der PyPI- und npm-Registries abfragt, neue Versionen mit Vorgängern vergleicht und…
 backbay-labs/clawdstrike
Policy-Engine und EDR für KI-Agenten-Flotten und Entwickler-Workstations. Überwacht Tool-Aufrufe, Dateizugriffe, Netzwerkflüsse und Prozessausführung…
 cosai-oasis/ws4-secure-design-agentic-systems
Repository für CoSAI Workstream 4, Sichere Entwurfsmuster für agentische Systeme
 mergebase/log4j-detector
Dateisystem-Scanner, der anfällige Log4J-Versionen (CVE-2021-44228, CVE-2021-45046) durch Analyse kompilierter Java-Klassen, einschließlich…
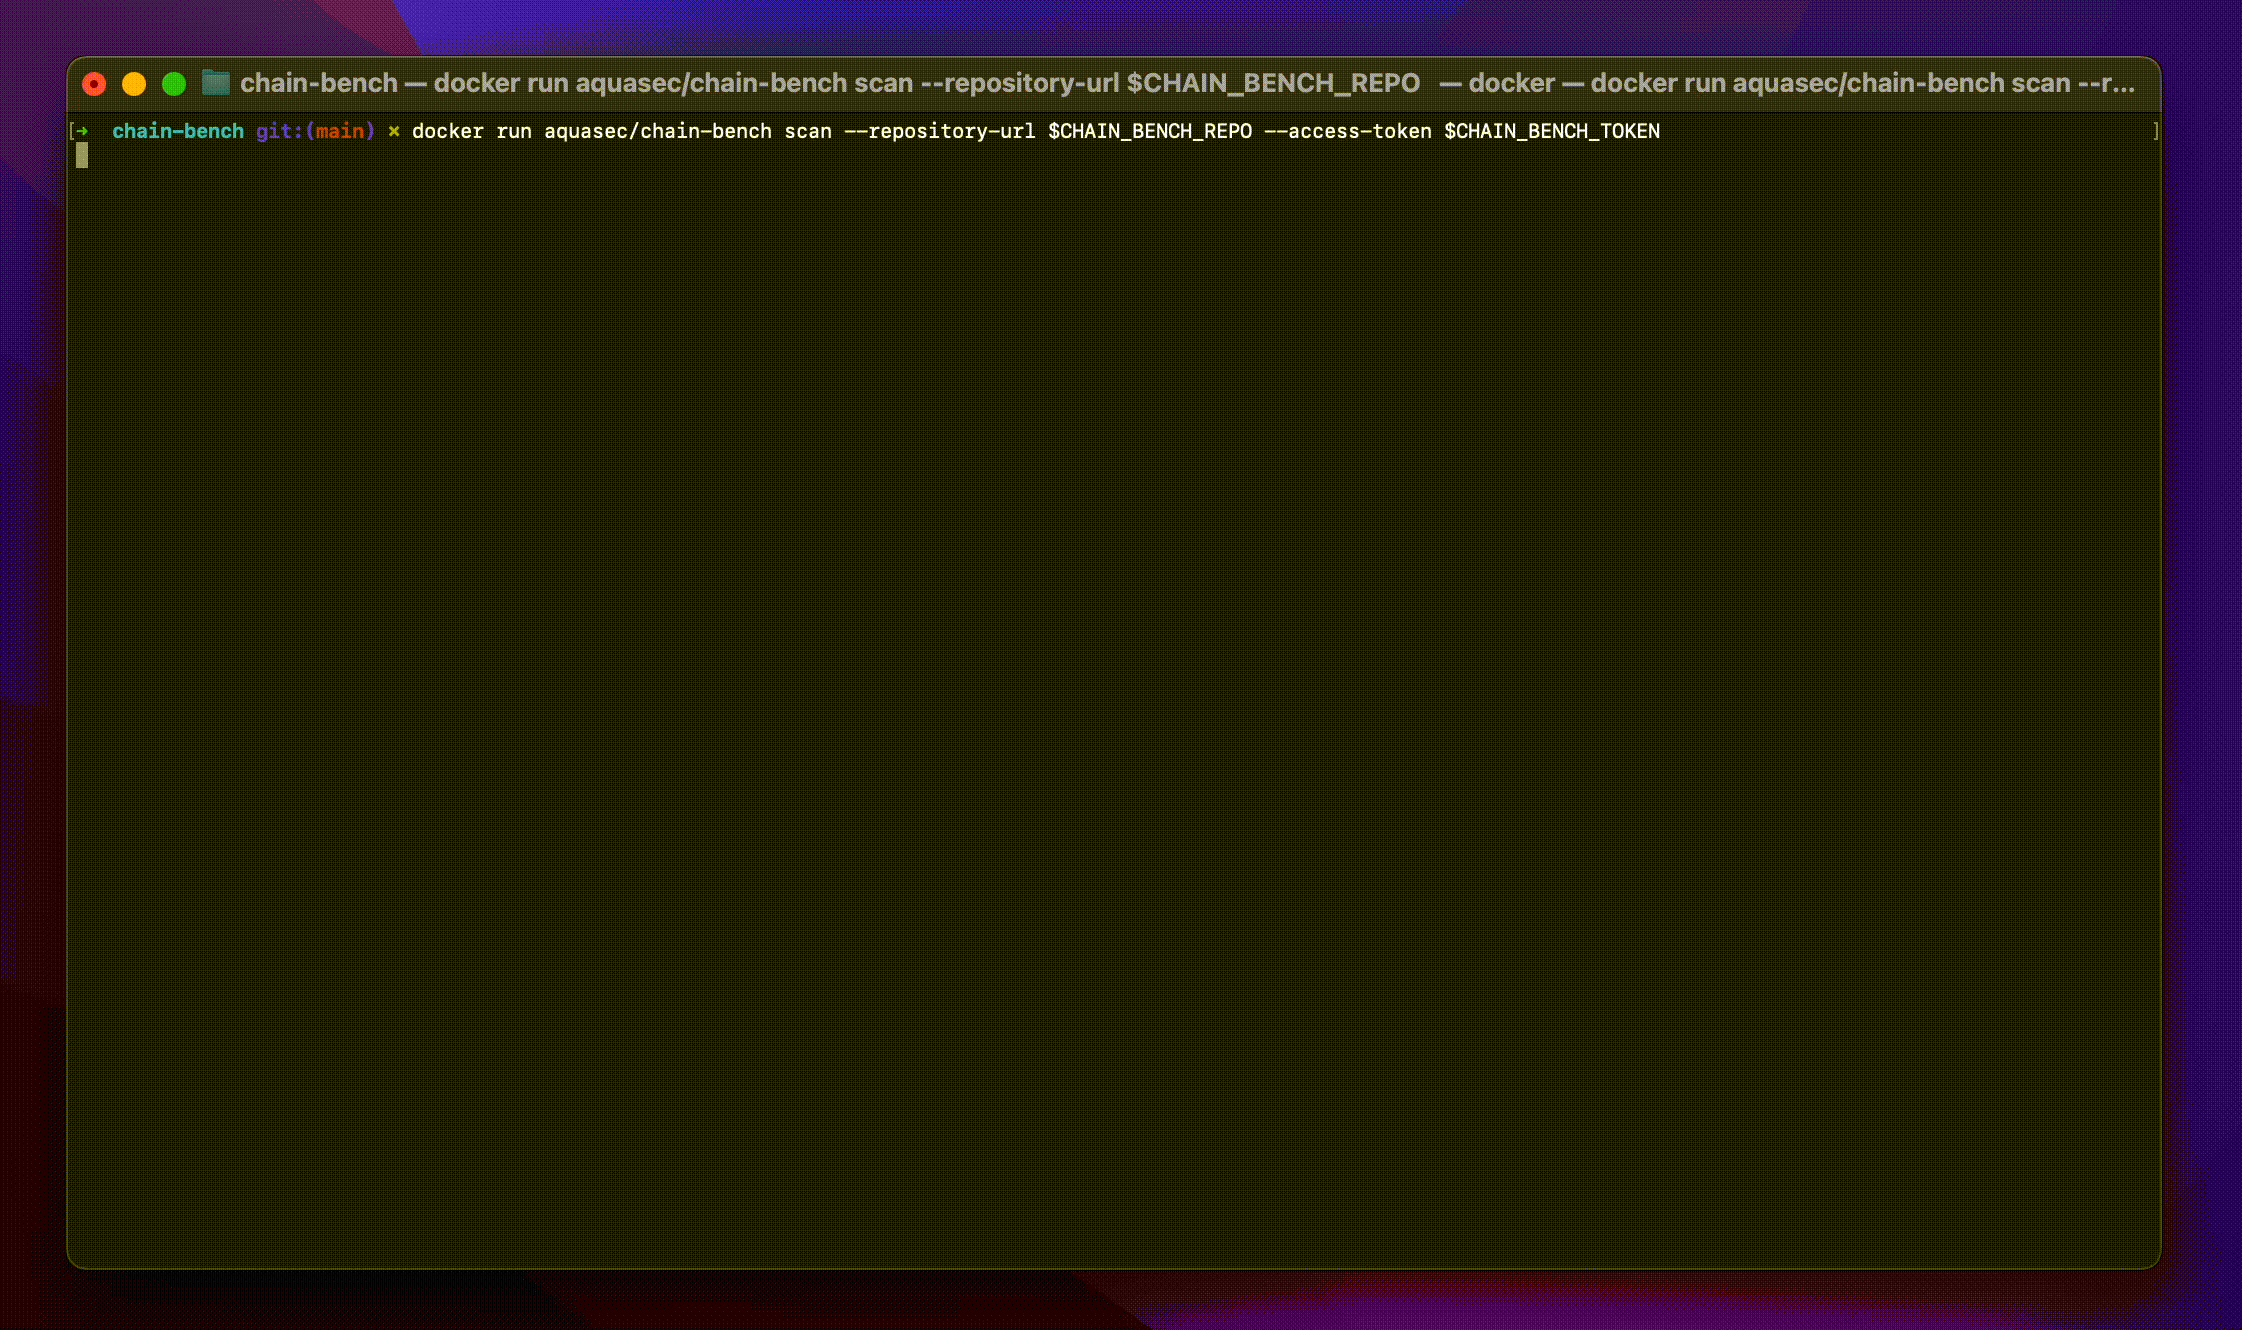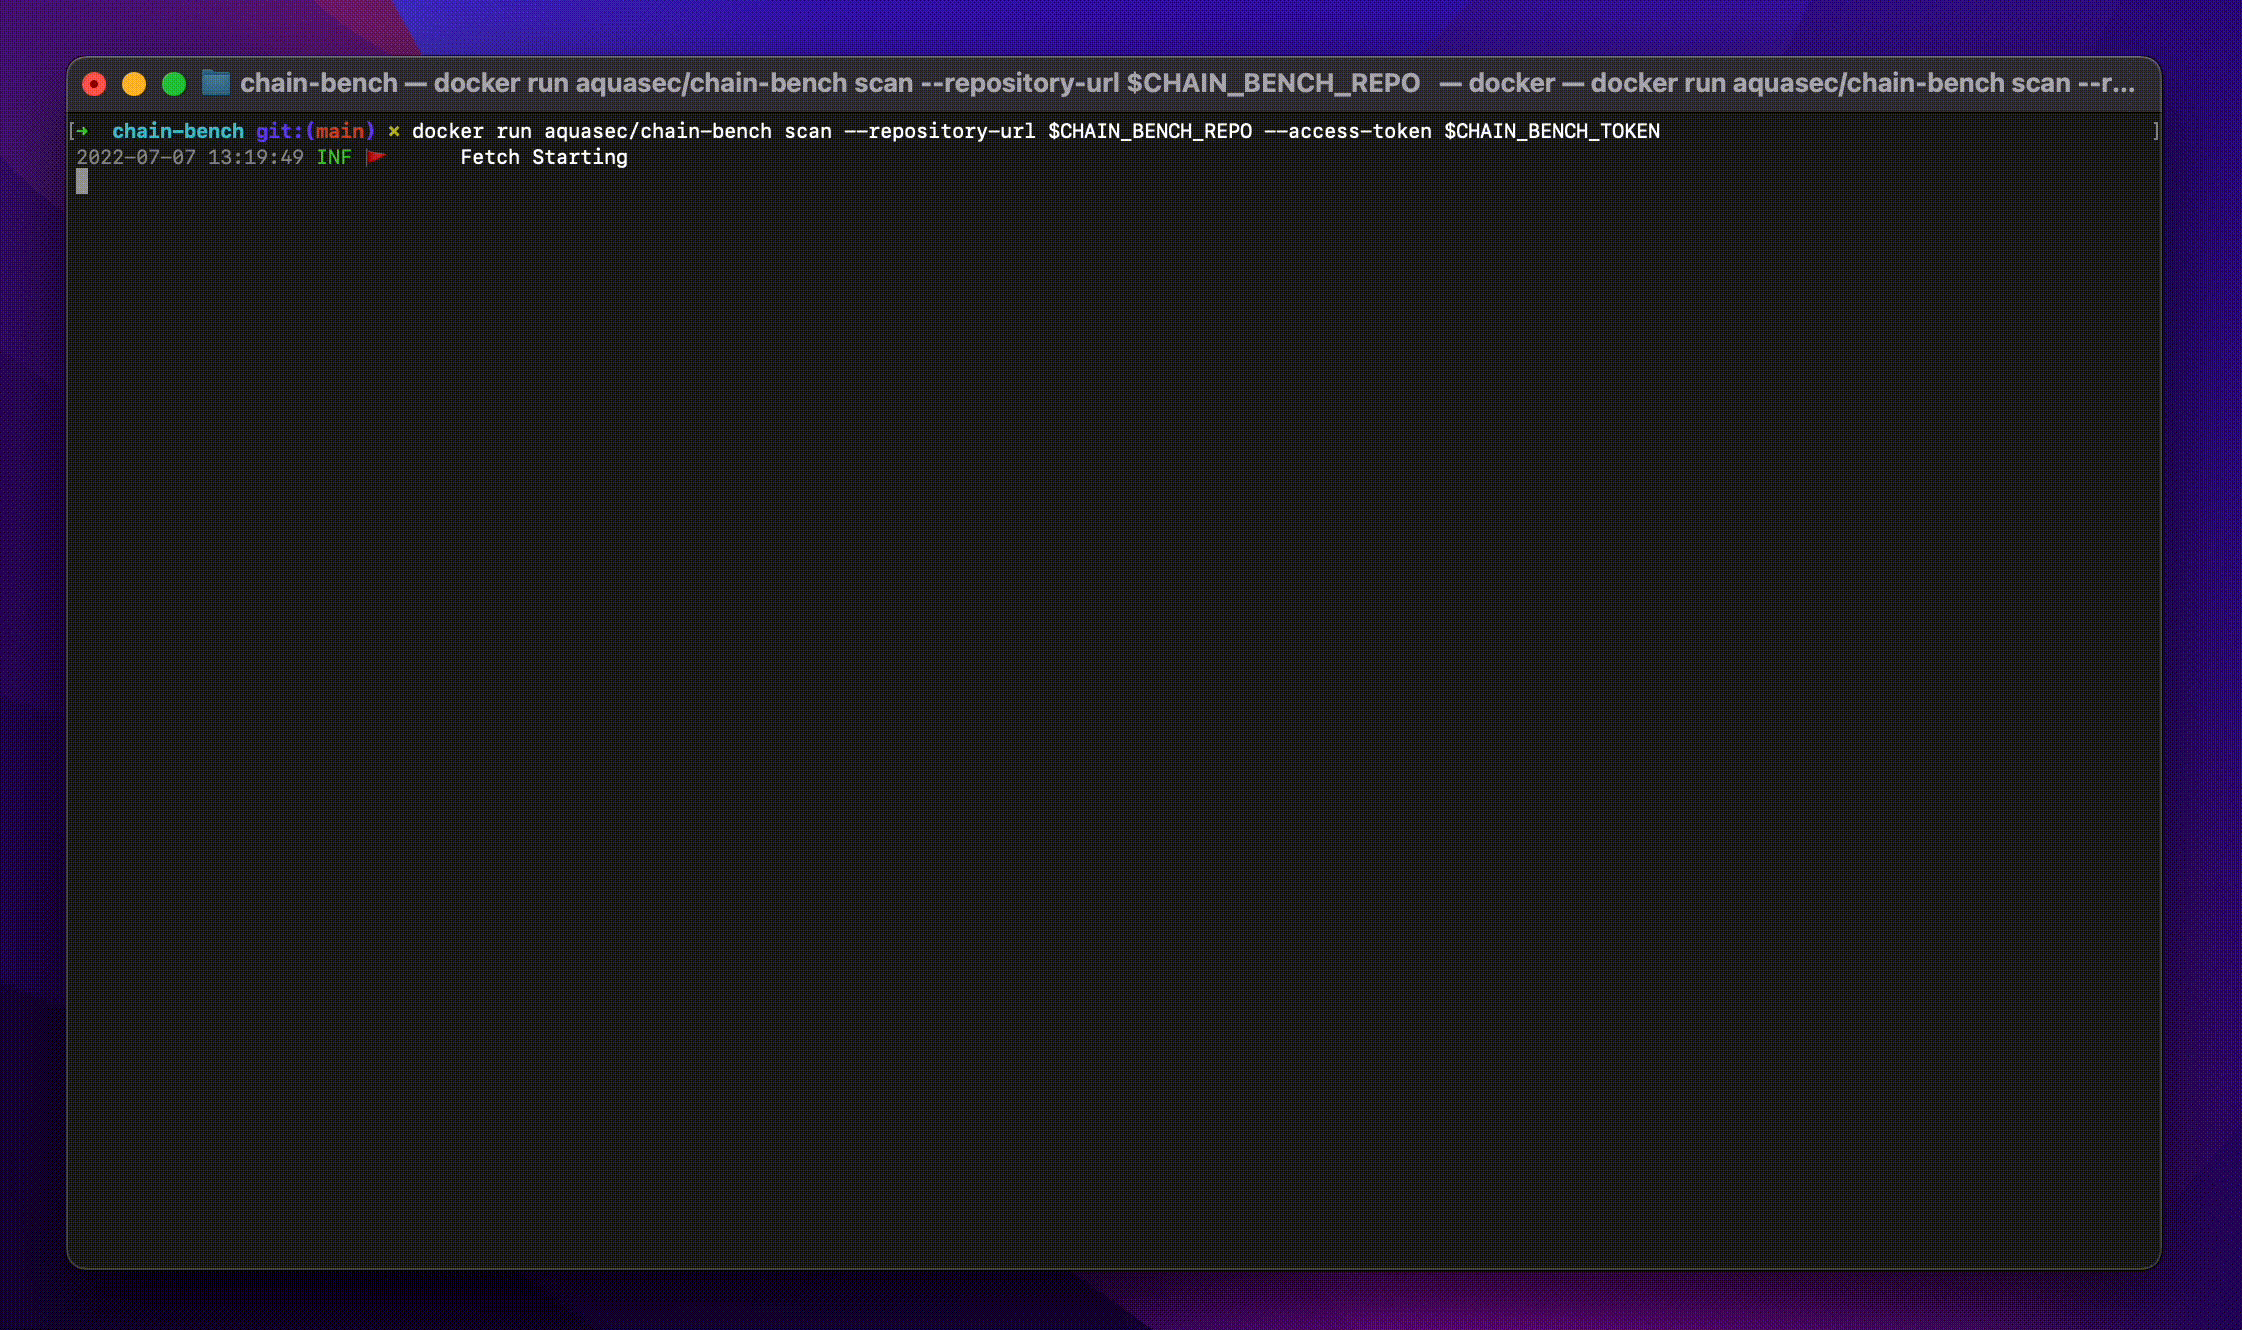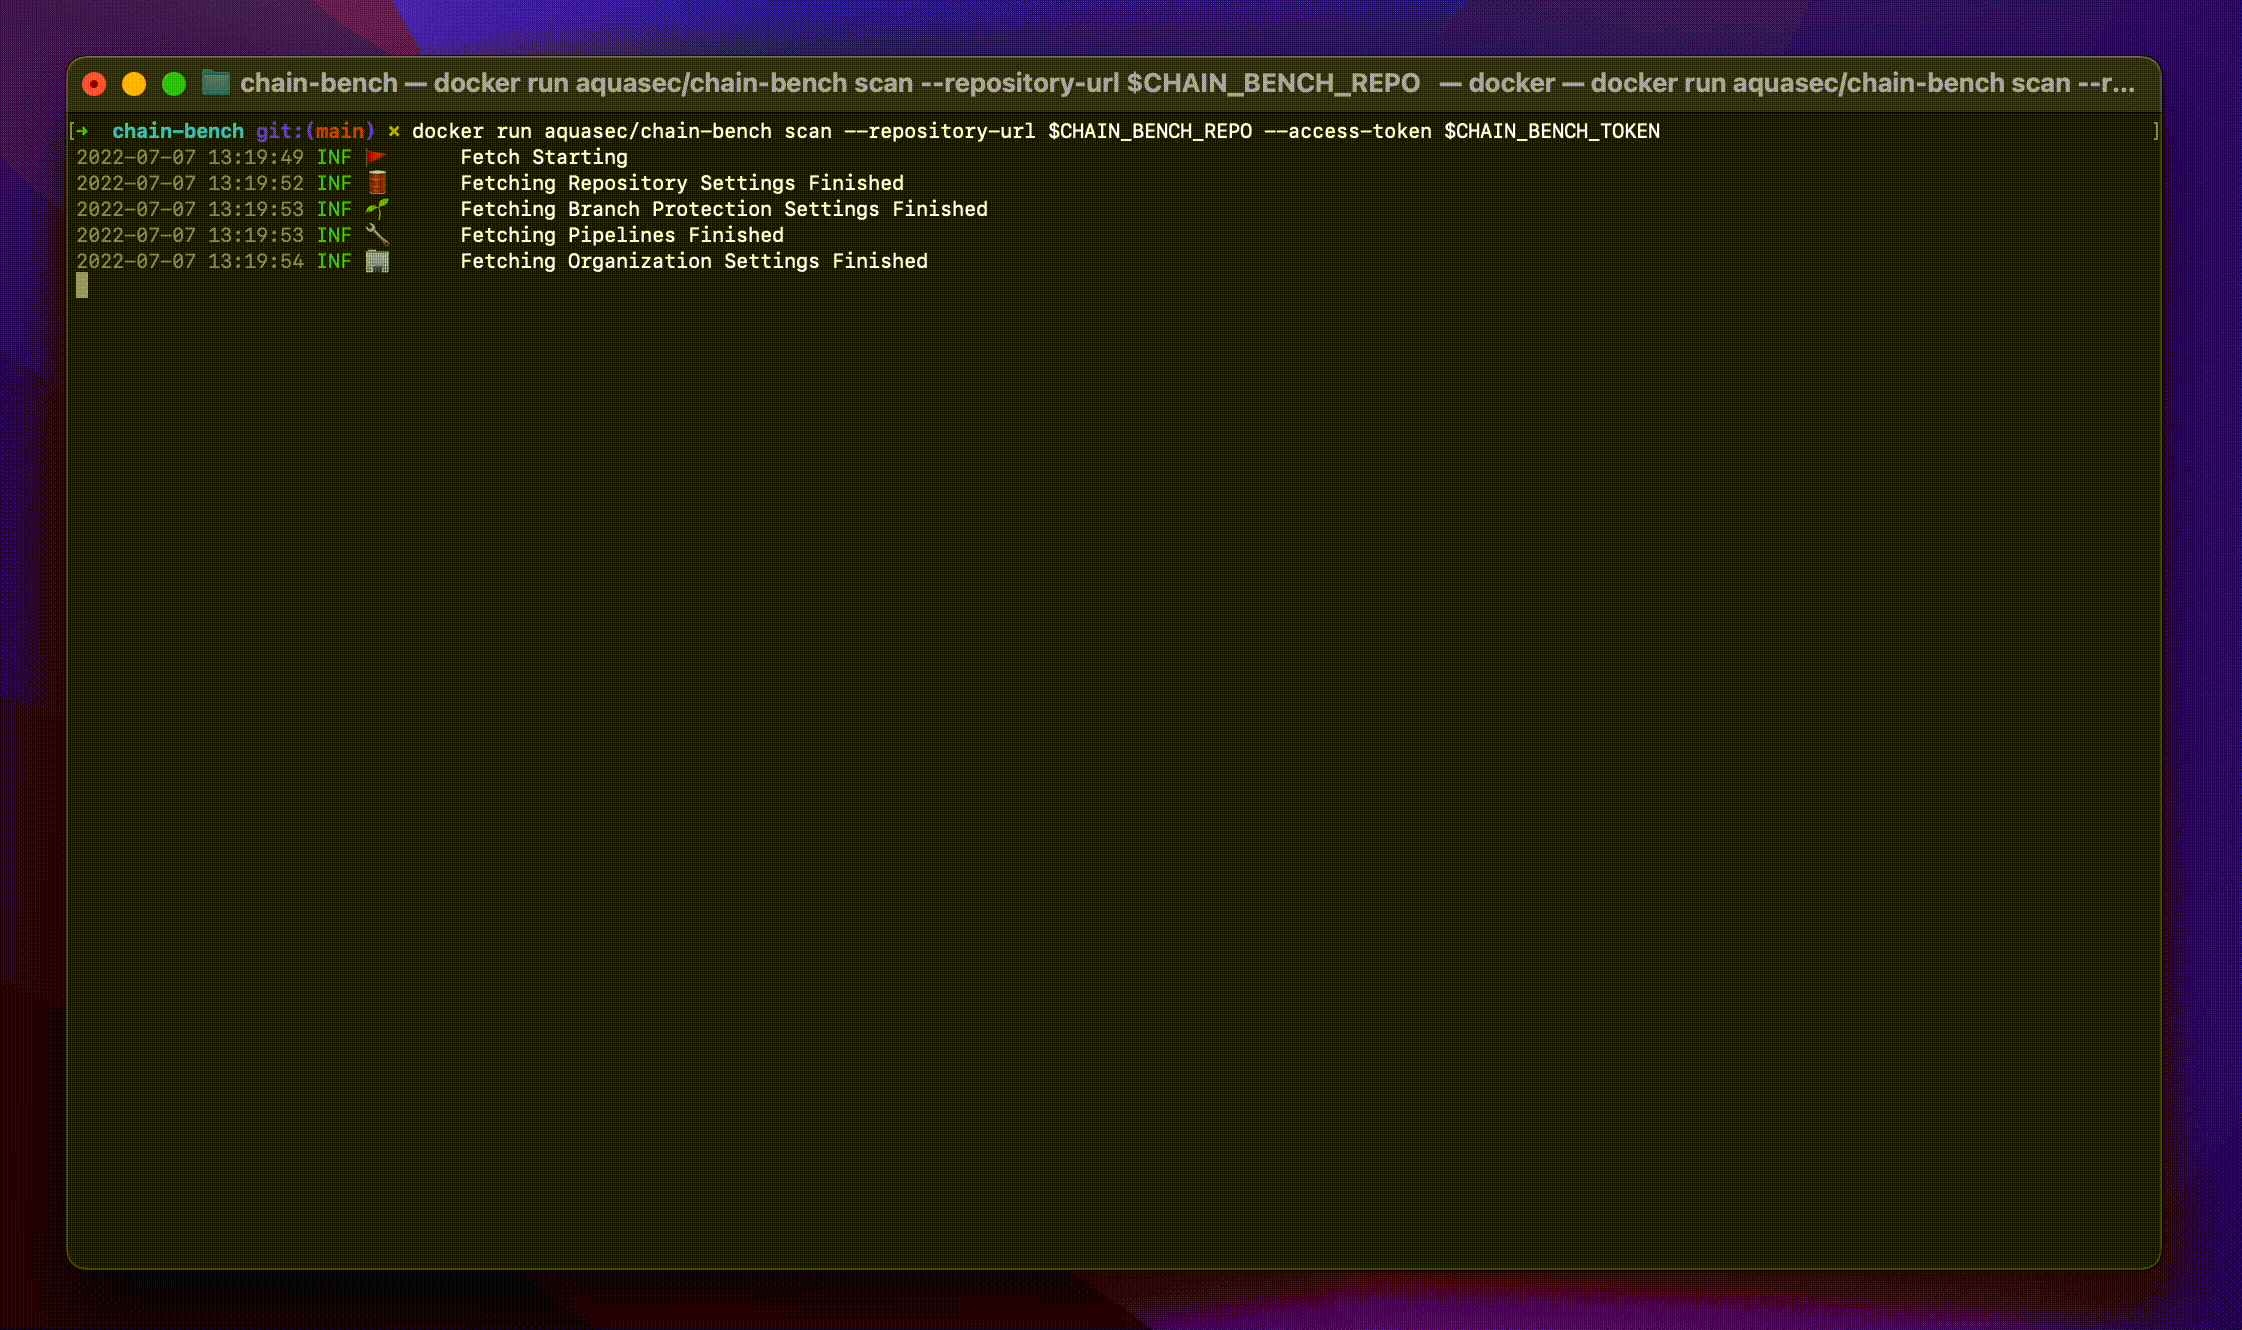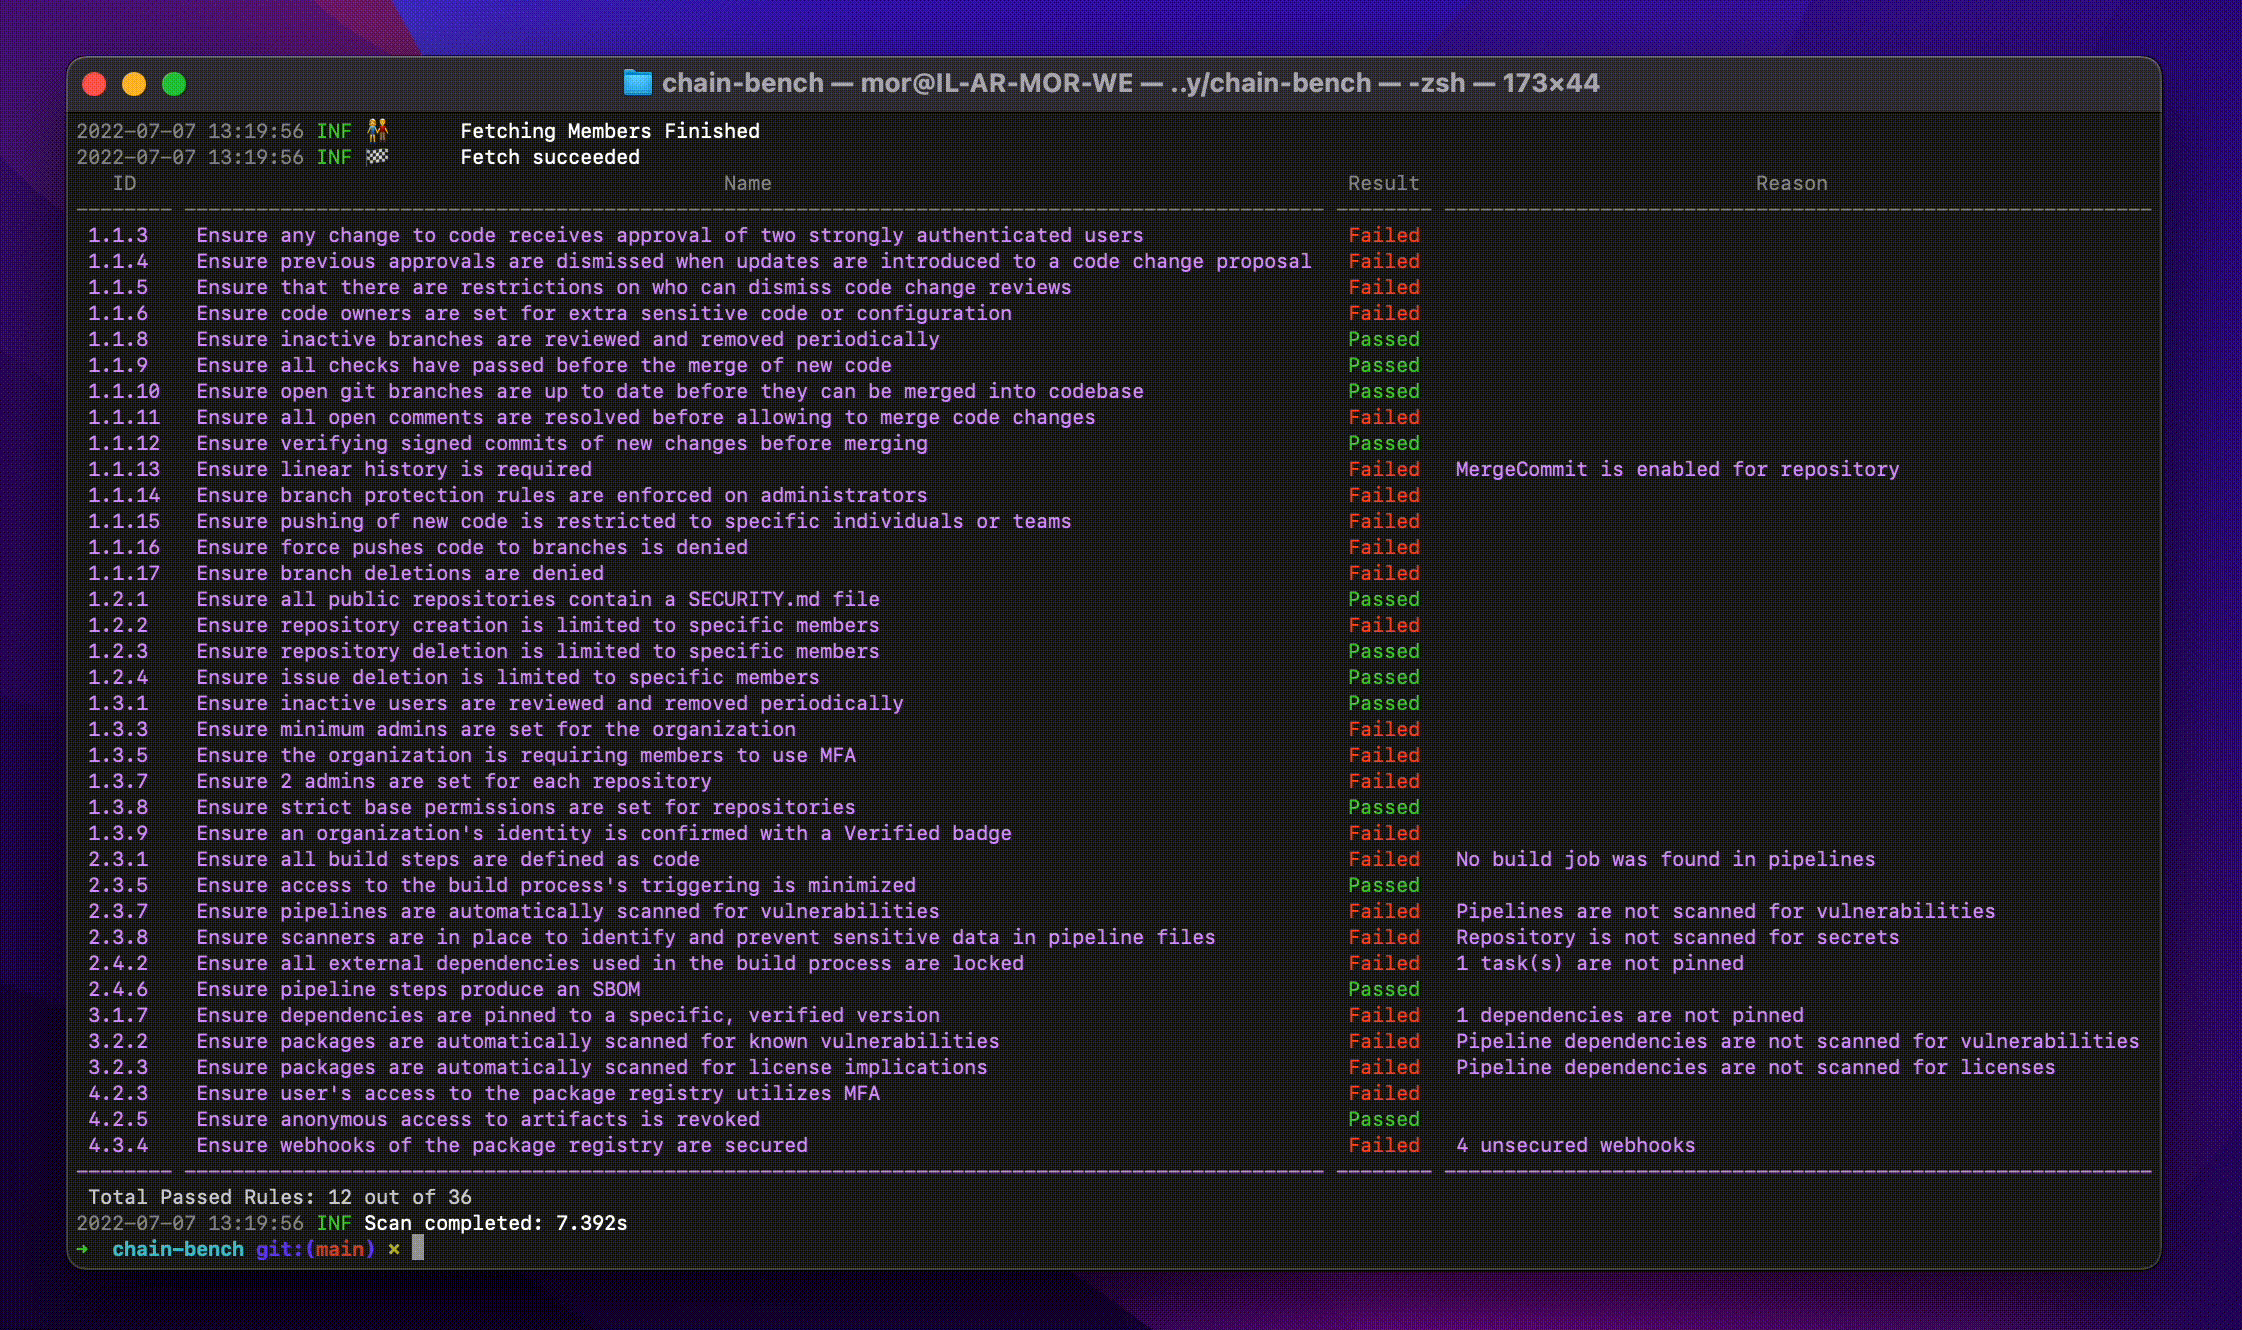 aquasecurity/chain-bench
Prüft die Einhaltung der Sicherheitsvorgaben der Software-Lieferkette gemäß dem CIS-Benchmark, indem SCM-Einstellungen, Branch-Schutzmaßnahmen,…
 nodesecure/js-x-ray
JavaScript & Node.js Open-Source-SAST-Scanner. Ein statischer Analysator zur Erkennung der häufigsten schädlichen Muster 🔬.
 git-pkgs/proxy
A lightweight caching proxy for package registries.
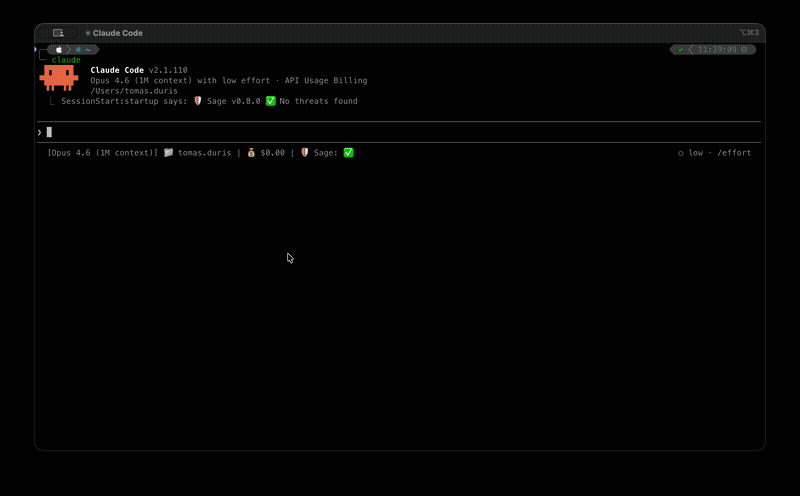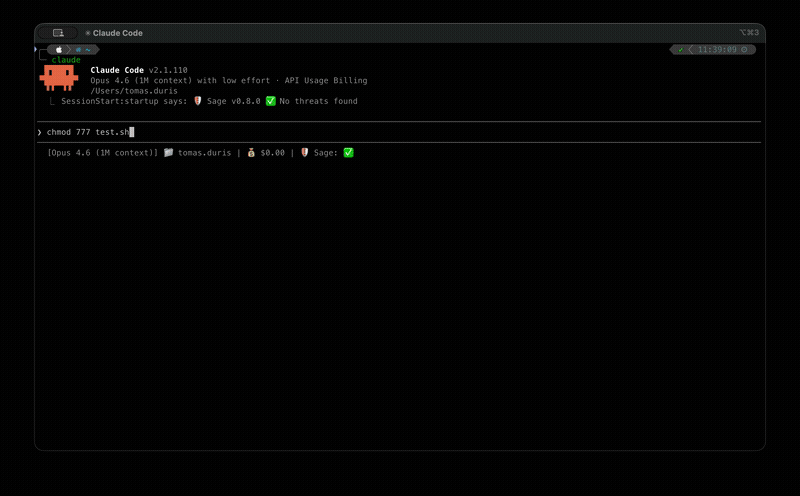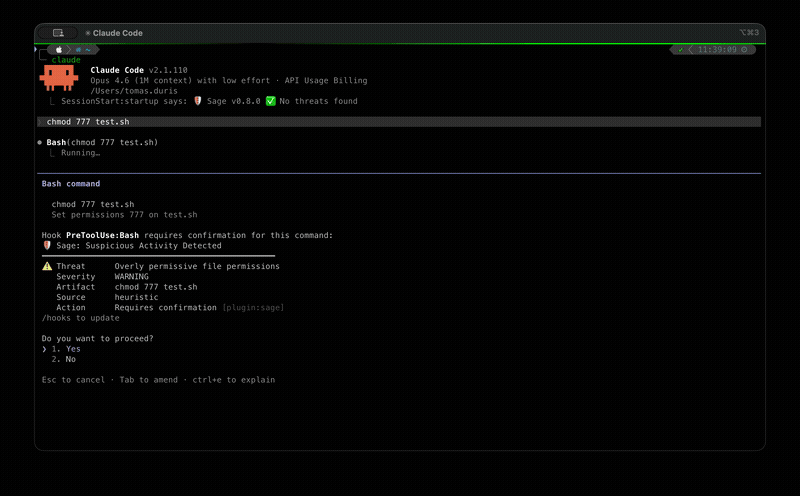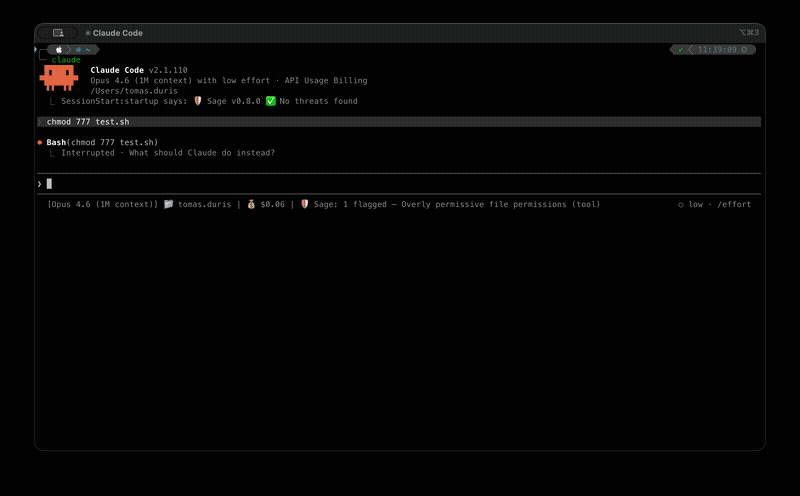 gendigitalinc/sage
Leichte Agent Detection & Response (ADR)-Schicht für KI-Agenten – überwacht Befehle, Dateien und Webanfragen. Teil des Gen Agent Trust Hub.
 devops-kung-fu/bomber
Scannt Software-Stücklisten (SBOMs) auf Sicherheitsschwachstellen.
 cycodelabs/raven
Scannt GitHub Actions CI/CD-Workflows auf Sicherheitsschwachstellen, indiziert Funde in eine Neo4j-Graphdatenbank und stellt eine Abfragebibliothek…
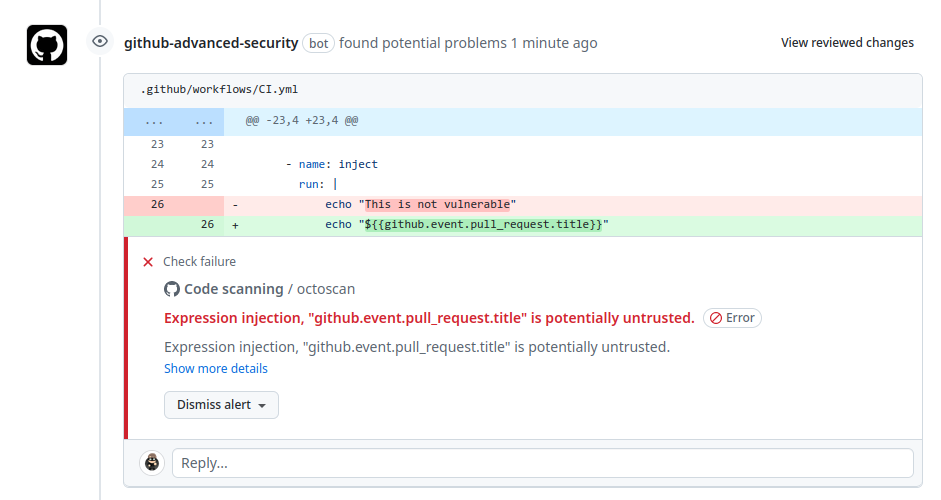 synacktiv/octoscan
Octoscan ist ein statischer Schwachstellen-Scanner für GitHub-Action-Workflows.
 rderaison/bromure
Angemessenes Sandboxing für agentisches Codieren und Web-Browsing
 corretto/hotpatch-for-apache-log4j2
Ein Agent zum Hotpatchen der log4j-RCE aus CVE-2021-44228.








