Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
chain-bench — Prüft die Einhaltung der Sicherheitsvorgaben der Software-Lieferkette gemäß dem CIS-Benchmark, indem SCM-Einstellungen, Branch-Schutzmaßnahmen, Abhängigkeiten und CI/CD-Pipelines auf Risiken gescannt werden. | Kitploit
Tools/GitHubGitHub/aquasecurity/chain-bench
SchwachstellenscannerKonfigurationsprüfungDevSecOpsLieferkettensicherheit
GitHubaquasecurity/chain-bench

chain-bench

Prüft die Einhaltung der Sicherheitsvorgaben der Software-Lieferkette gemäß dem CIS-Benchmark, indem SCM-Einstellungen, Branch-Schutzmaßnahmen, Abhängigkeiten und CI/CD-Pipelines auf Risiken gescannt werden.

Repository anzeigen
7746387vor 2 JahrenVon Kitploit geprüft
Teilen

chain-bench logo

[📖 Dokumentation][docs]

Chain-bench ist ein Open-Source-Tool zur Überprüfung Ihres Software-Lieferketten-Stacks auf Sicherheits-Compliance basierend auf einem neuen CIS Software Supply Chain Benchmark. Die Prüfung konzentriert sich auf den gesamten SDLC-Prozess, bei dem Risiken von der Code- bis zur Bereitstellungszeit aufgedeckt werden können. Um das Rennen gegen Hacker zu gewinnen und Ihre sensiblen Daten sowie das Kundenvertrauen zu schützen, müssen Sie sicherstellen, dass Ihr Code mit den Richtlinien Ihrer Organisation konform ist.

Lesen Sie mehr in der [Chain-bench-Dokumentation][docs]

Go Reference GitHub Release Downloads DockerHub Pulls Build Status License go-report-card

demo

Inhaltsverzeichnis

  • Inhaltsverzeichnis
  • Einführung
  • Schnellstart
    • Installation
    • Verwendung
      • Mit Docker
      • Mit GitHub Actions
      • Mit Gitlab CI (Beta)
  • Voraussetzungen
  • Unterstützte Anbieter
  • Bitte beachten
  • Mitwirken
  • Fahrplan

Einführung

Chain-bench ist ein Open-Source-Tool zur Überprüfung Ihres Software-Lieferketten-Stacks auf Sicherheits-Compliance basierend auf einem neuen CIS Software Supply Chain Benchmark. Die Prüfung konzentriert sich auf den gesamten SDLC-Prozess, bei dem Risiken von der Code- bis zur Bereitstellungszeit aufgedeckt werden können.

Schnellstart

Die primäre Methode zur Ausführung von chain-bench ist als eigenständiges CLI. Es erfordert ein Zugriffstoken für Ihr Konto und die Repository-URL, um auf Ihr SCM zuzugreifen.

Installation

Holen Sie sich Chain-bench über Ihre bevorzugte Installationsmethode. Weitere Informationen finden Sie im Abschnitt [Installation] in der Dokumentation. Zum Beispiel:

  • brew install chain-bench
  • nix-env --install -A nixpkgs.chain-bench
  • docker run aquasec/chain-bench
  • Laden Sie die Binärdatei herunter von https://github.com/aquasecurity/chain-bench/releases/latest/

Verwendung

chain-bench scan --repository-url <REPOSITORY_URL> --access-token <TOKEN> -o <OUTPUT_PATH>

Verwenden von selbst gehosteten oder dedizierten SCM-Plattformen (mit benutzerdefinierten Domänen)

chain-bench scan --repository-url <REPOSITORY_URL> --scm-platform <SCM_PLATFORM> --access-token <TOKEN> -o <OUTPUT_PATH>

Unterstützte Optionen für scm-platform sind "github" und "gitlab" (Beta)

Mit Docker

docker run aquasec/chain-bench scan --repository-url <REPOSITORY_URL> --access-token <TOKEN>

Mit GitHub Actions

Siehe das Repository unter https://github.com/aquasecurity/chain-bench-action

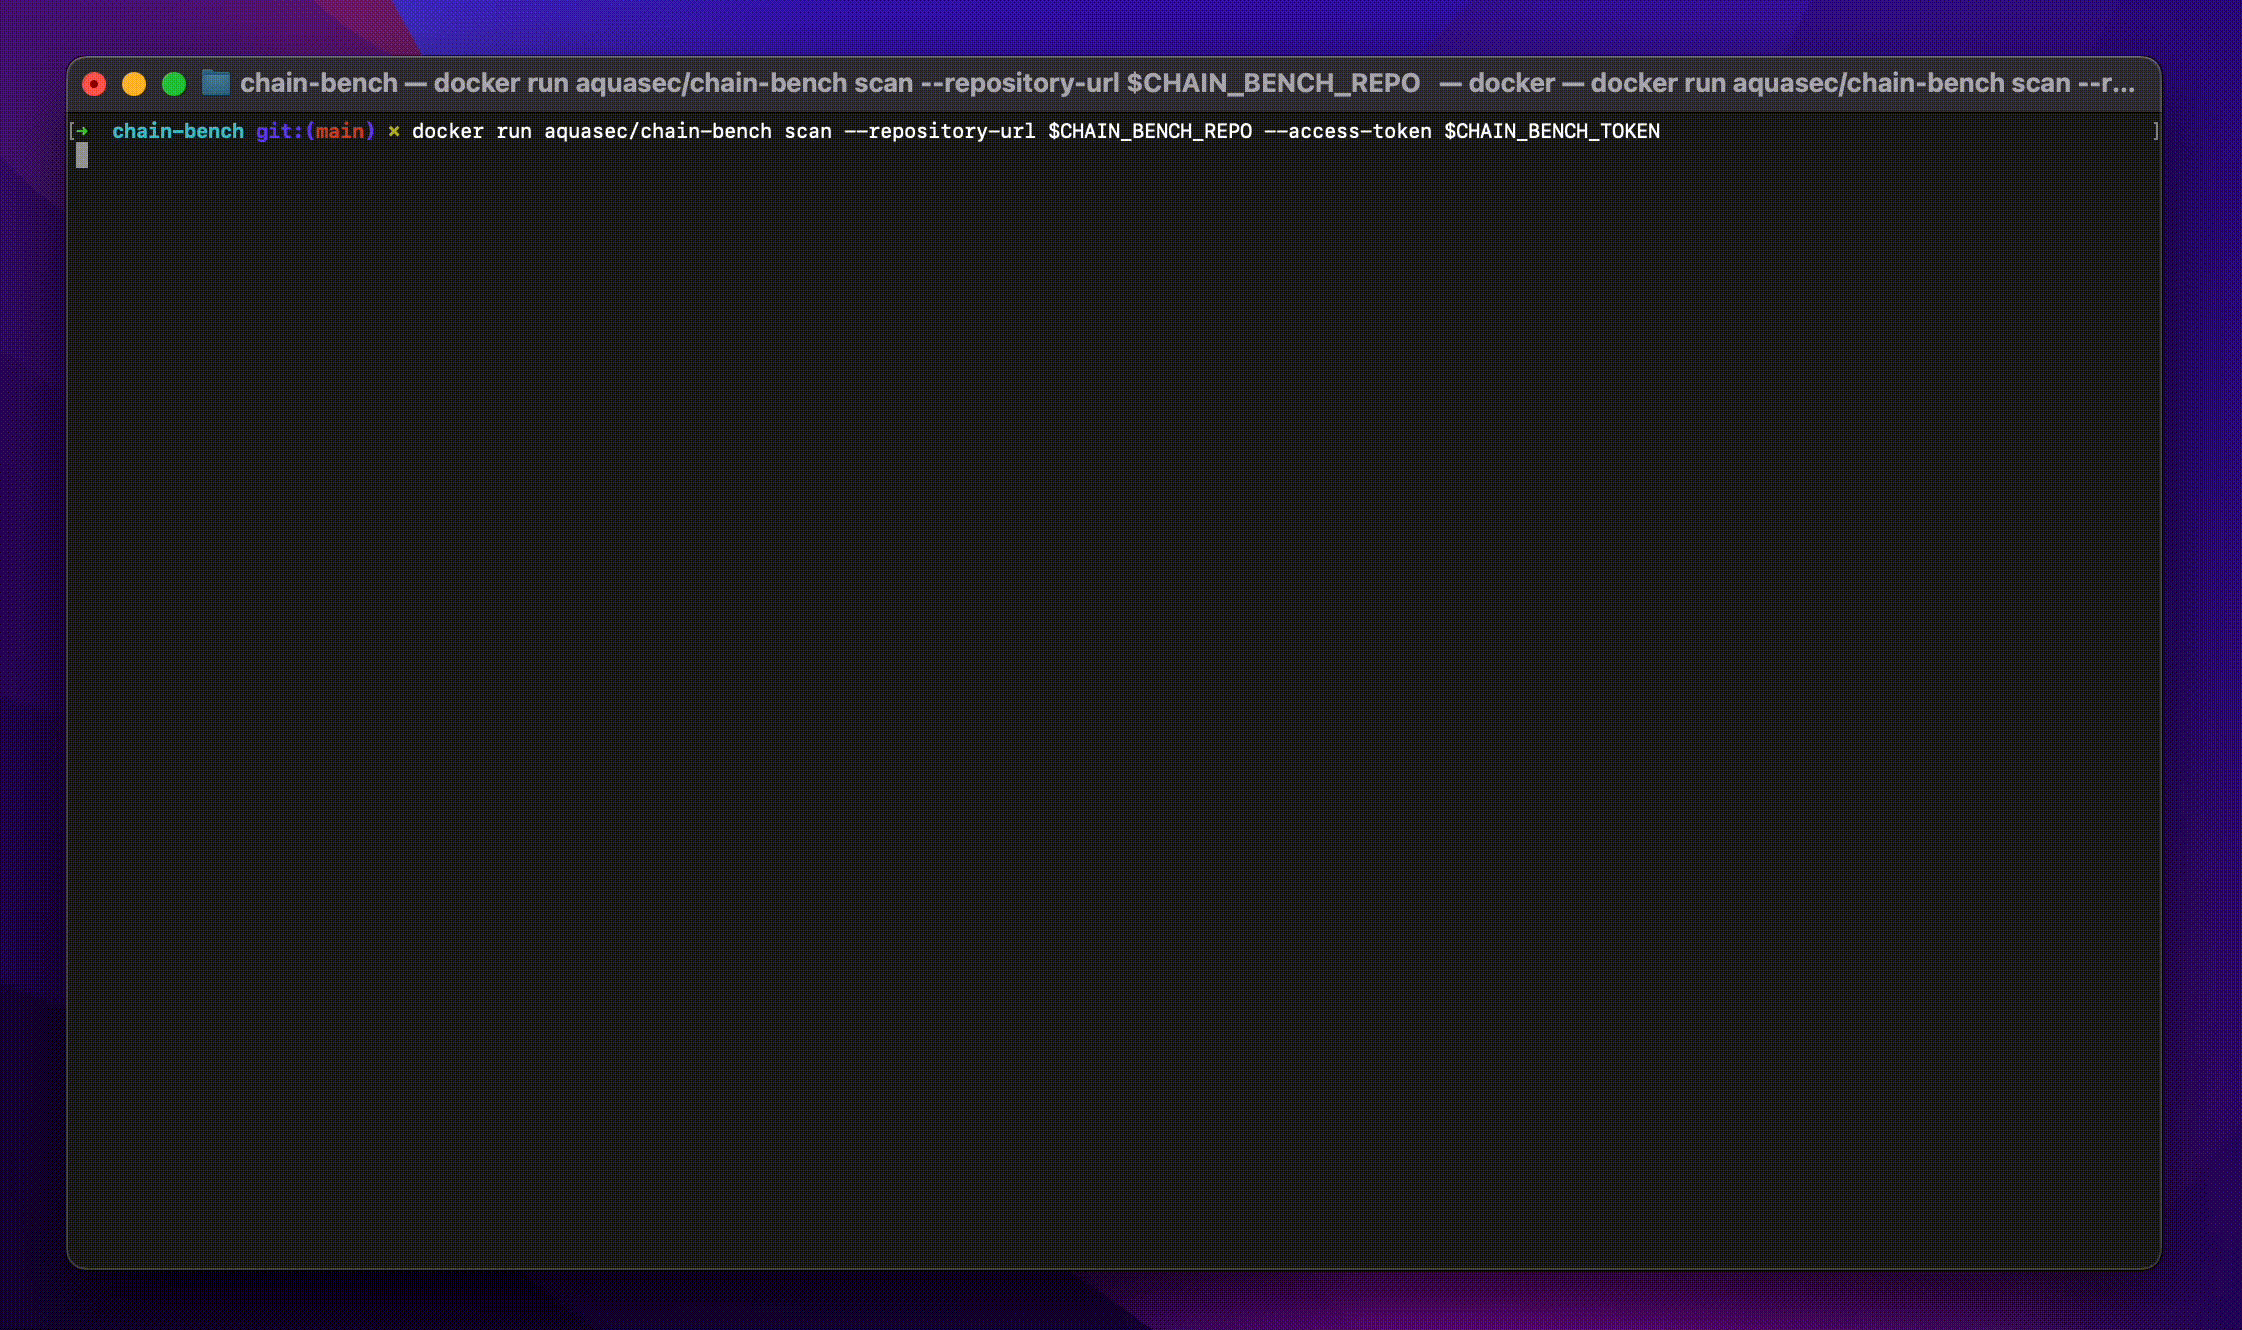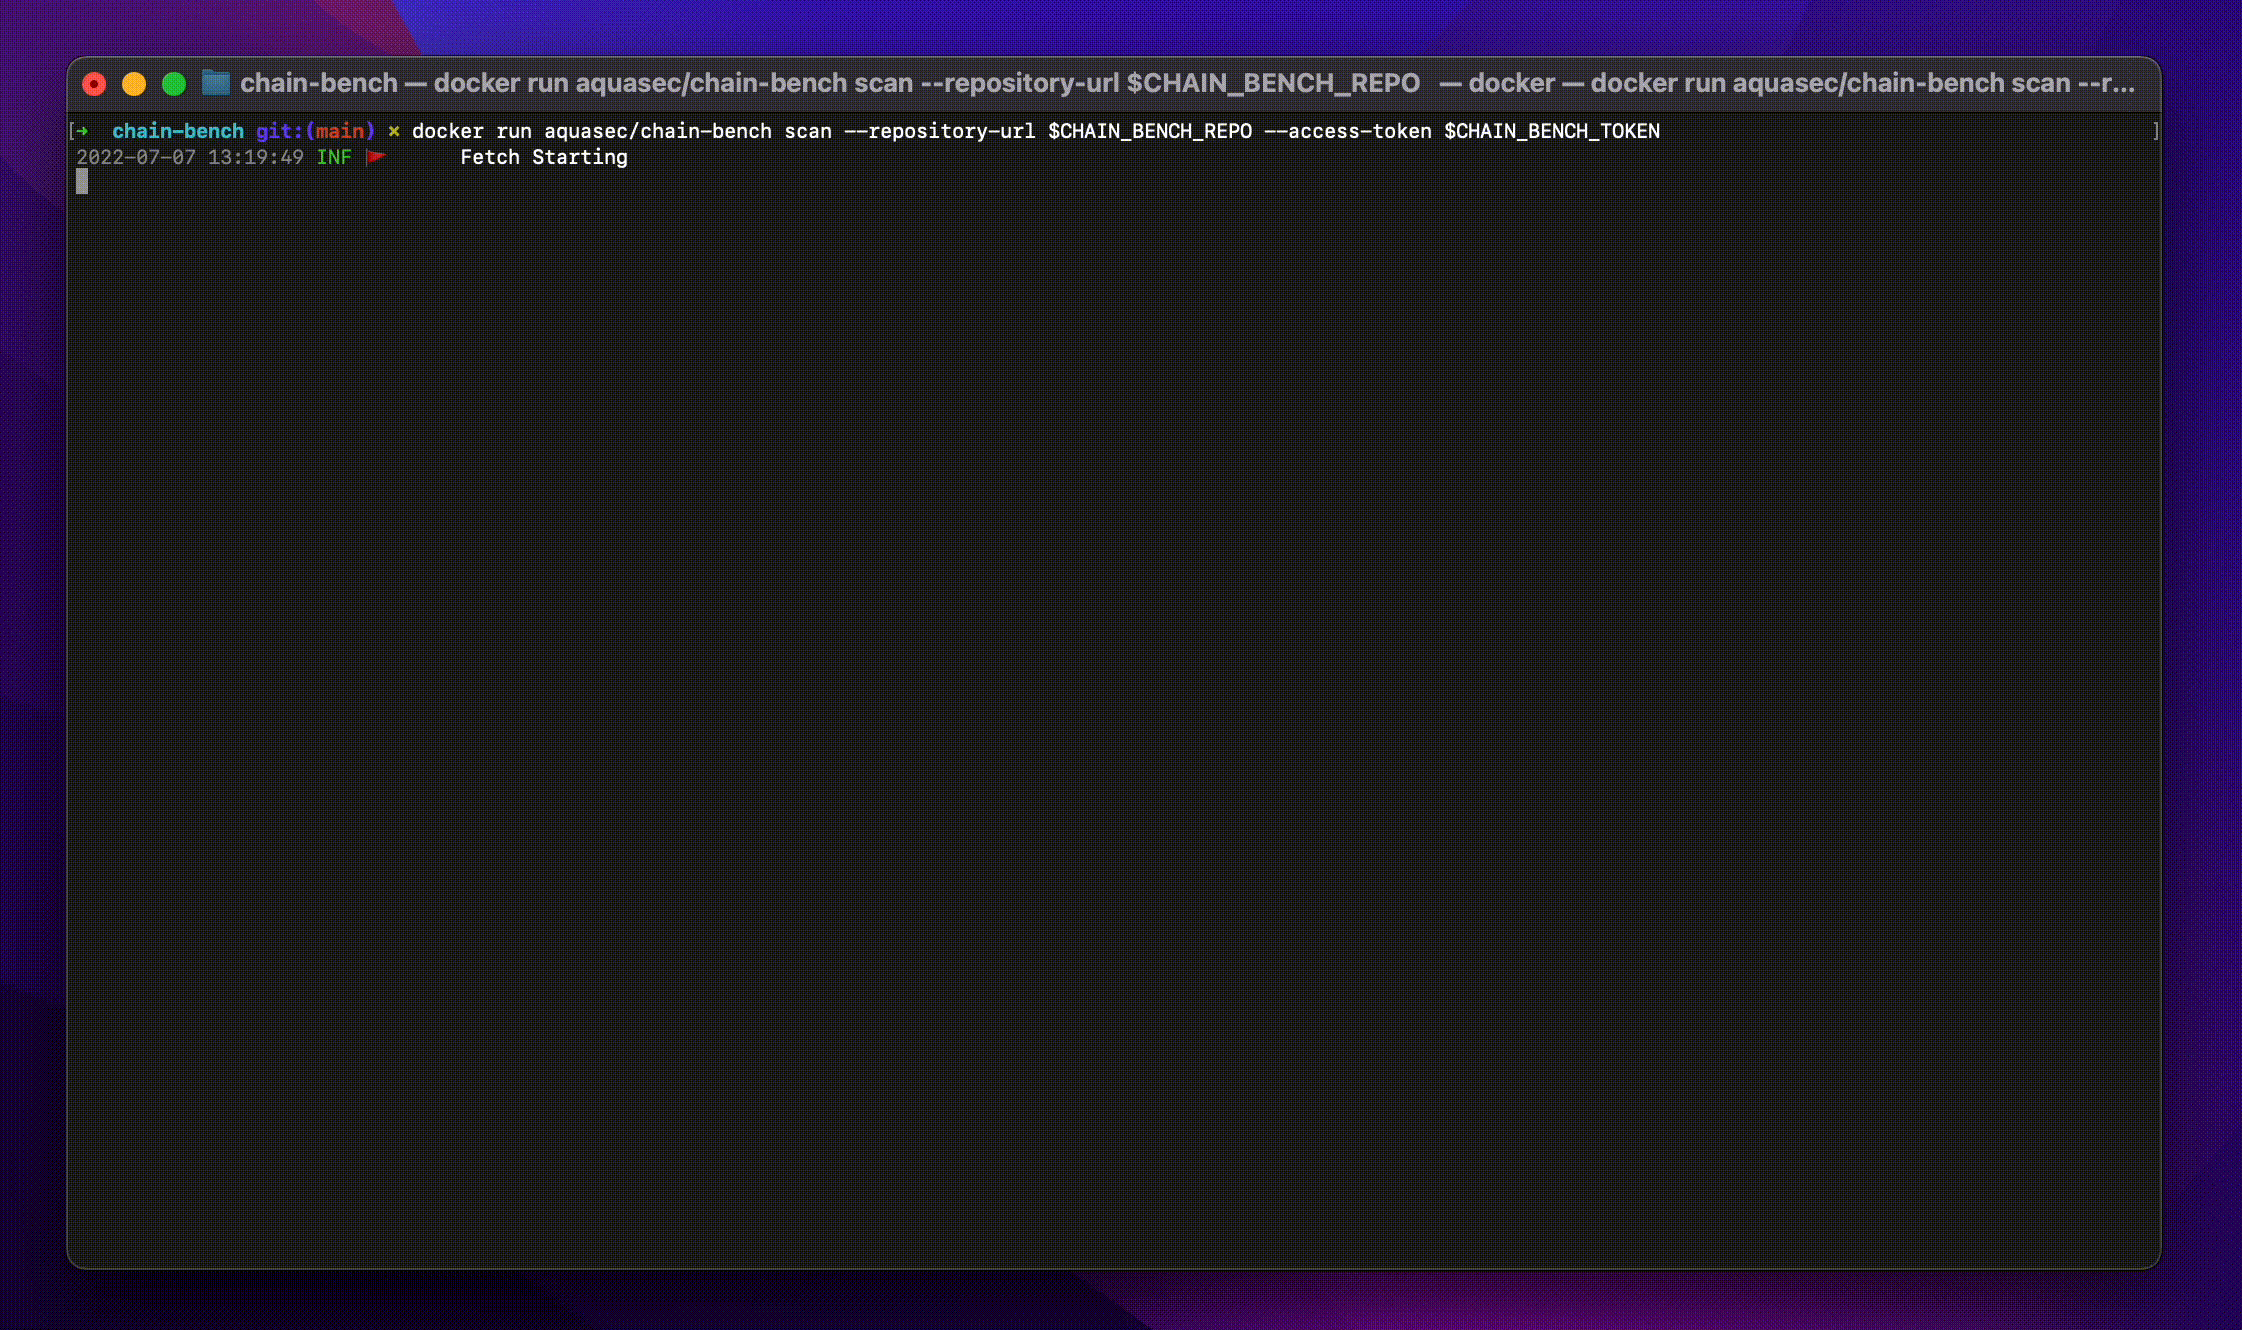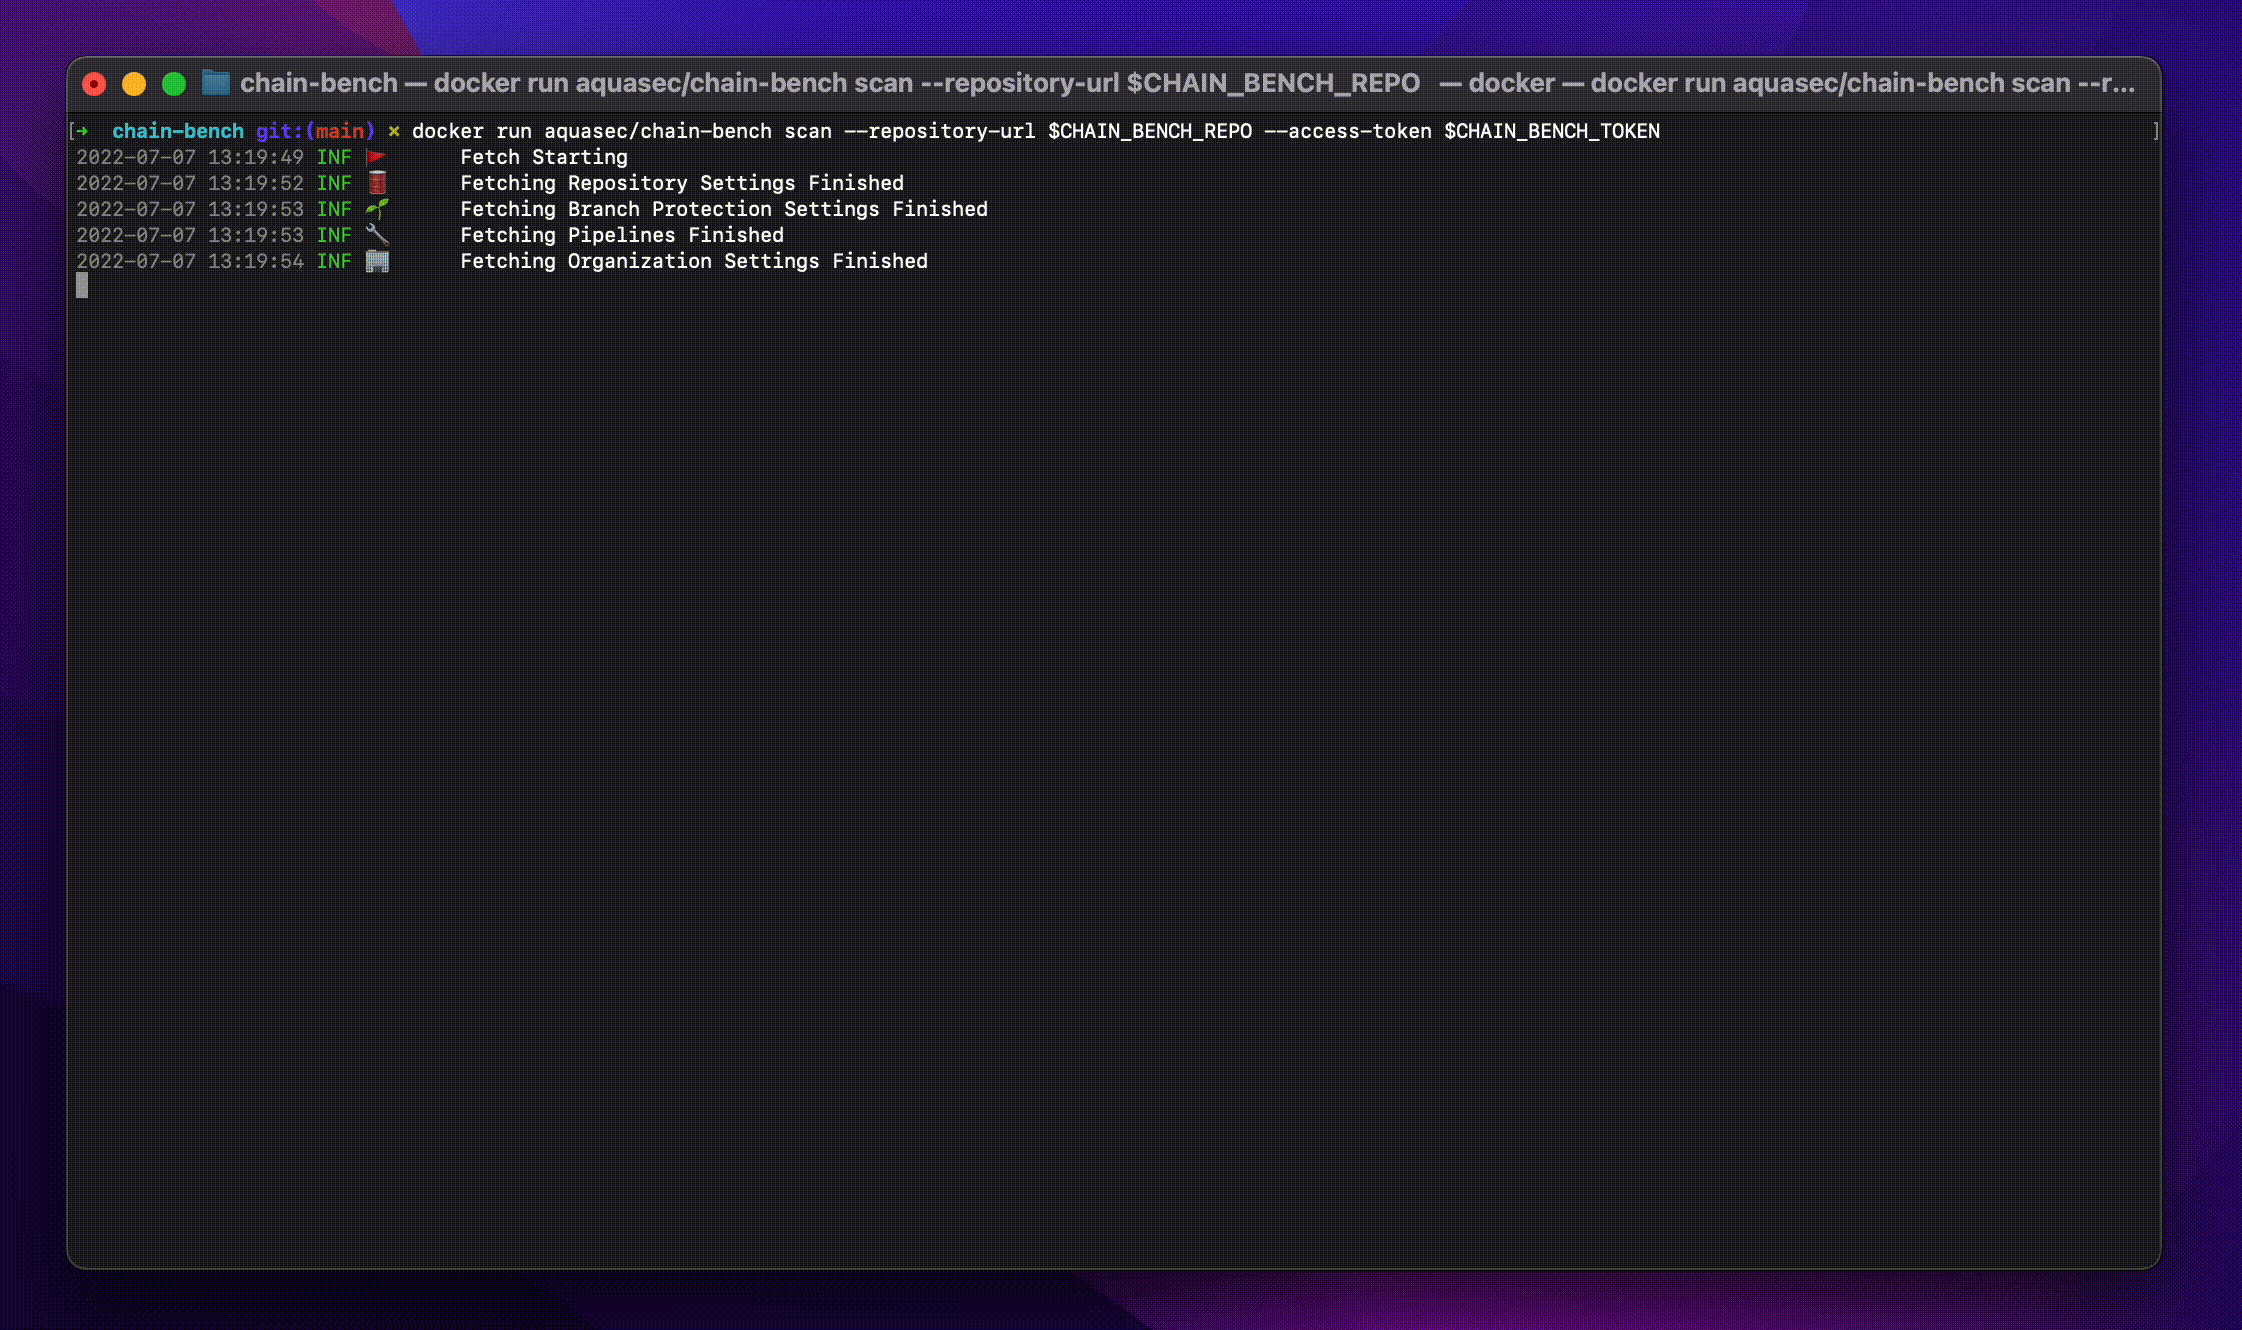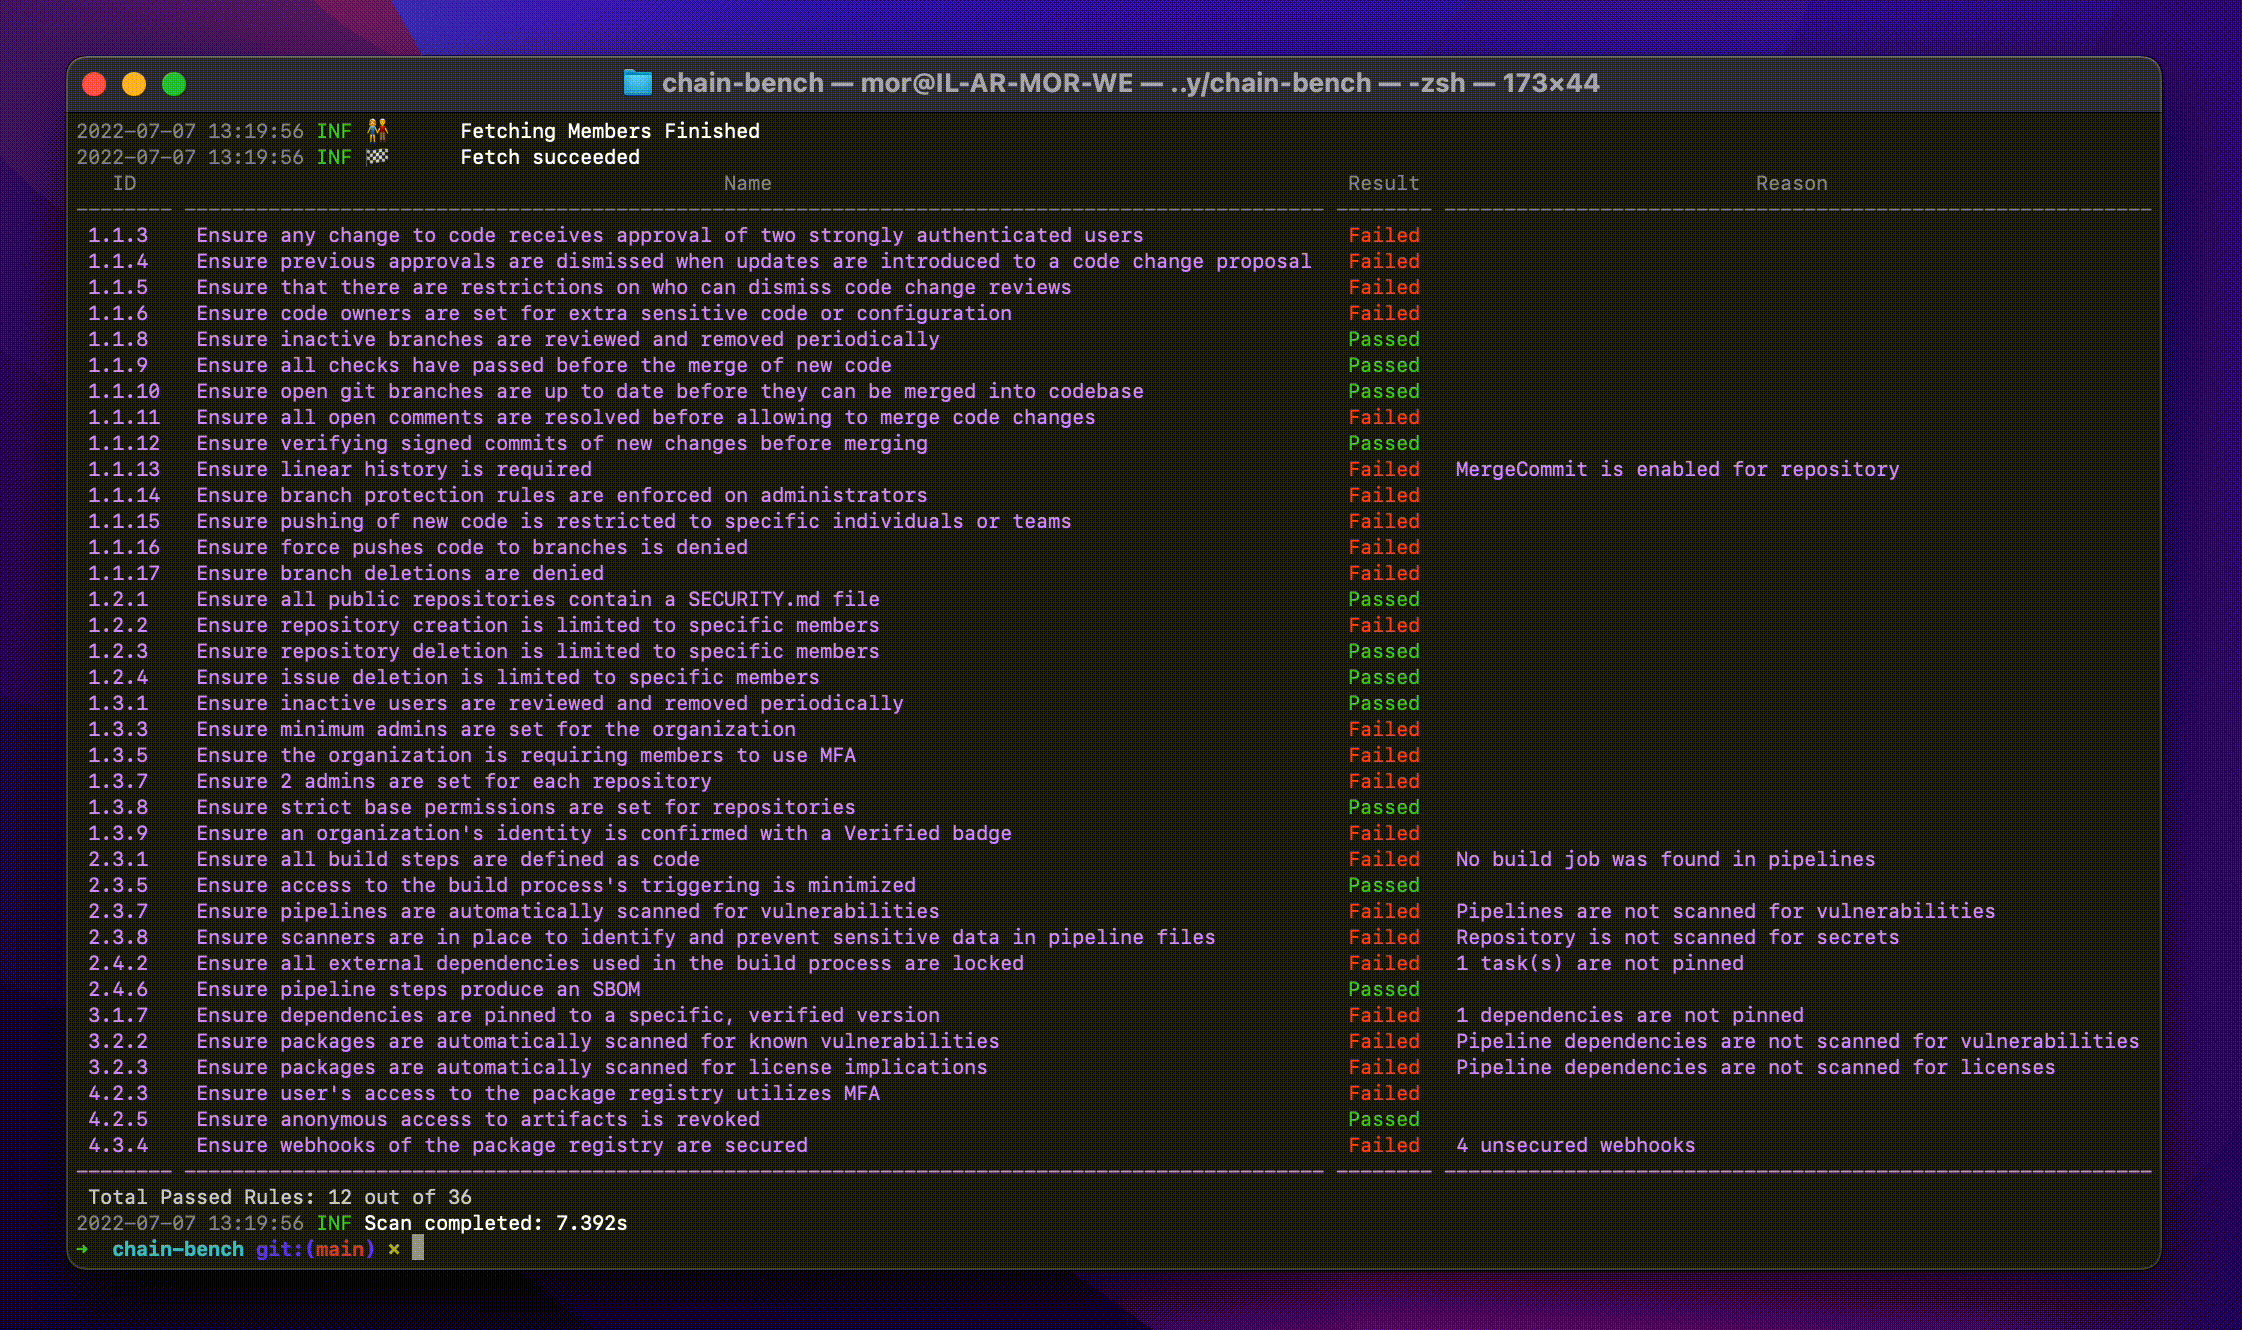
Beispielausgabe
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →