
 #1
Tools für Dependency-Scanning, SBOM-Generierung, Paketintegrität und Lieferkettenrisiko.
Kitploit empfohlen

 mergebase/log4j-samples
Öffentliche Testdaten. Beispiele von log4j-Bibliotheksversionen, um log4j-Scannern/Detektoren zu helfen, ihre Genauigkeit bei der Erkennung von…
 zjuicsr/deeptrap
Sicherheitsbenchmark zur Bewertung von OpenClaw-Agenten gegenüber gegnerischen Ausführungskontexten, einschließlich vergifteter Dateien, injizierter…
 mindpatch/vulfy
🐺 Vulfy – Schneller, auf Rust basierender Paketversions-Scanner
 mhaggis/package-inferno
Ein öffentlicher Paketscanner für die Community
 rxb06/credactor
Scannen. Schwärzen. Sauber committen.
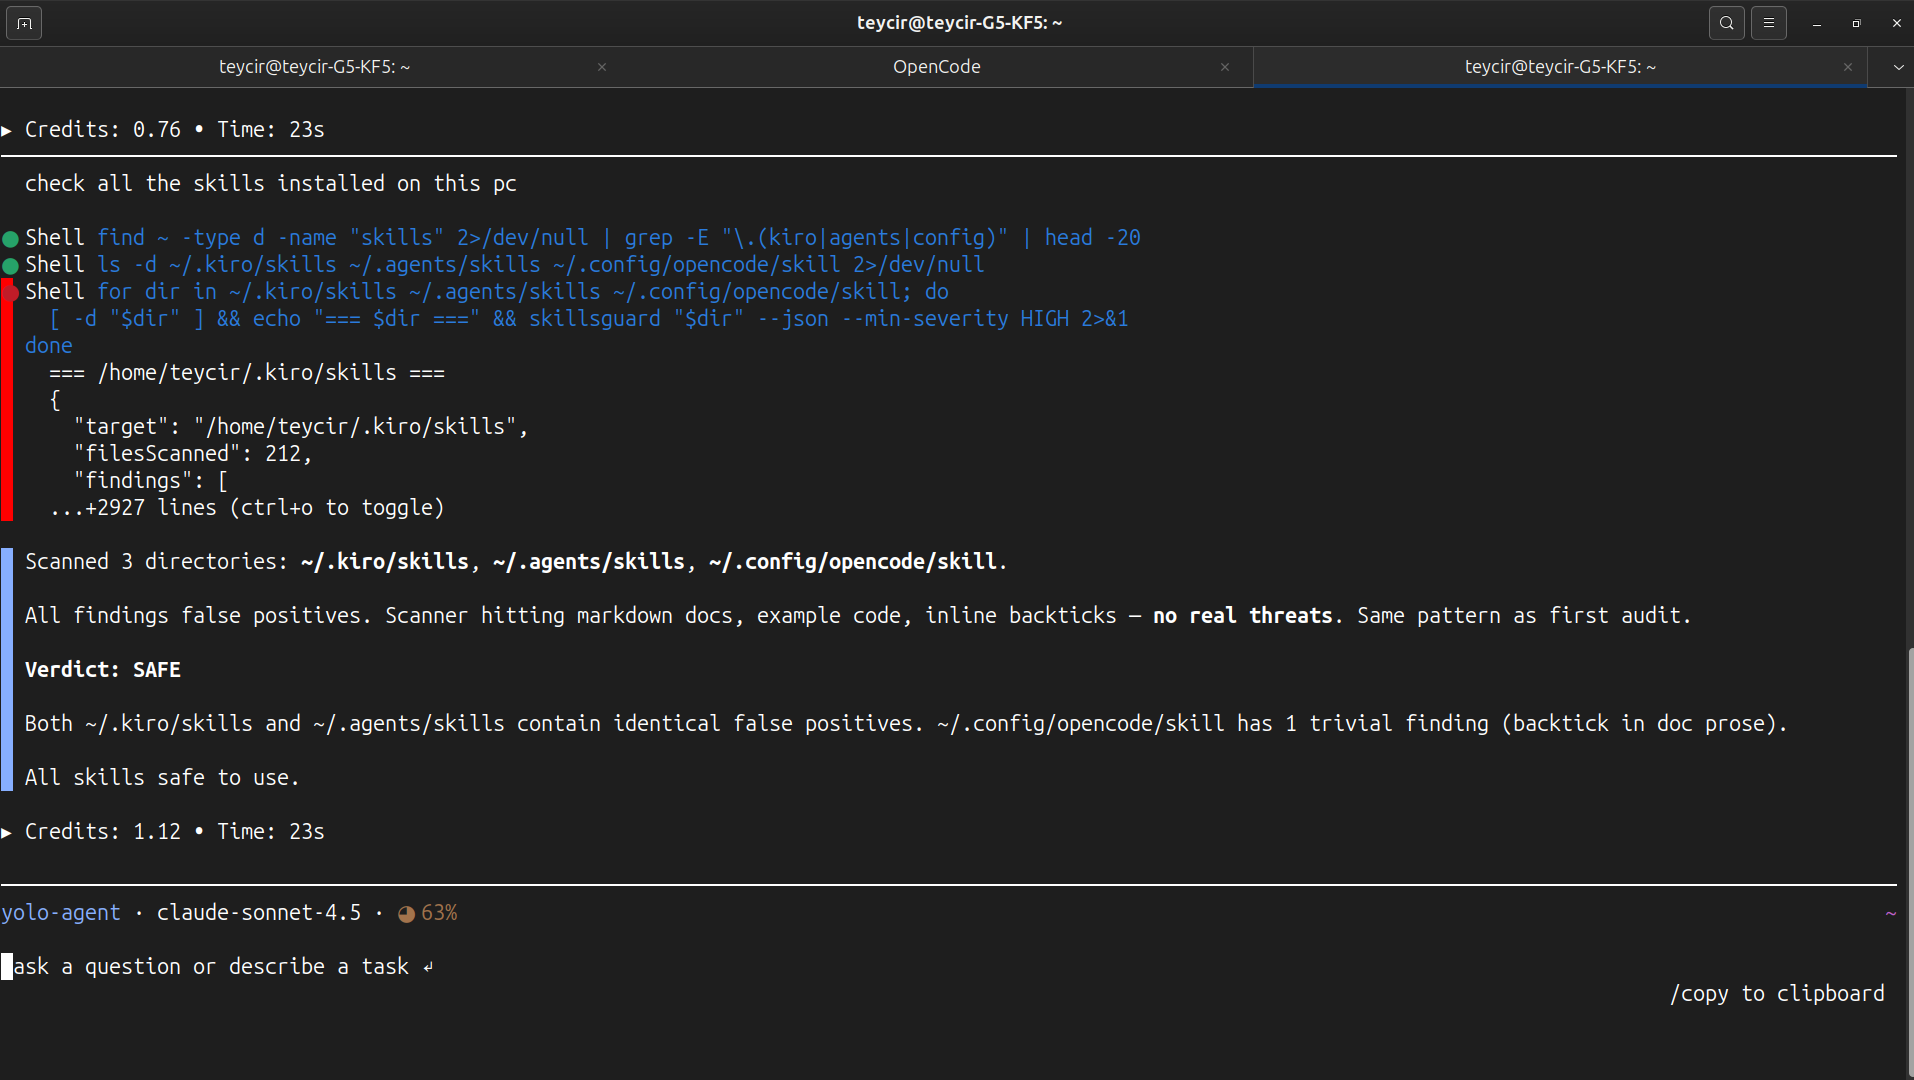 teycir/skillsguard
Statischer Sicherheits-Scanner für KI-Agenten-Skill-Pakete. Erkennt bösartige SKILL.md-Dateien und gebündelte Skripte, bevor sie ausgeführt werden.
 aquasecurity/scan-cve-2018-8115
CLI-Tool, das Docker-Images auf CVE-2018-8115 überprüft, indem es Layer auf schädliche Dateien untersucht und so sichere Pulls von Docker Hub…
 winnpixie/log4noshell
Ein Java-Agent, der den JNDI-Lookup von Apache Log4J deaktiviert, um CVE-2021-44228 („Log4Shell“) zu entschärfen.
 viralmaniar/vulnvault
Entwicklerorientierte Wissensdatenbank zu Sicherheitslücken in Anwendungen mit Beispielen für unsicheren vs. sicheren Code, Präventionshinweisen und…
 0x3a/cve-2014-4936
Repository für den POC-Code von CVE-2014-4936.
 owasp/xpsd
Erreichbarkeits-Triage für Schwachstellen-Scans. Speist Scanner-Funde in einen LLM-Agenten ein, der Ihren Quellcode liest und entscheidet, welche…
 rapticore/ore-mal-pkg-inspector
Multi-Ökosystem-Erkennung bösartiger Pakete und Lieferkettensicherheitsscanner
 aaravmaloo/revera
Der Credit Score für npm-Pakete. Analysiere den Ruf, die Wartung, die Sicherheit, das Publisher-Vertrauen und die Gesundheit des Ökosystems eines…
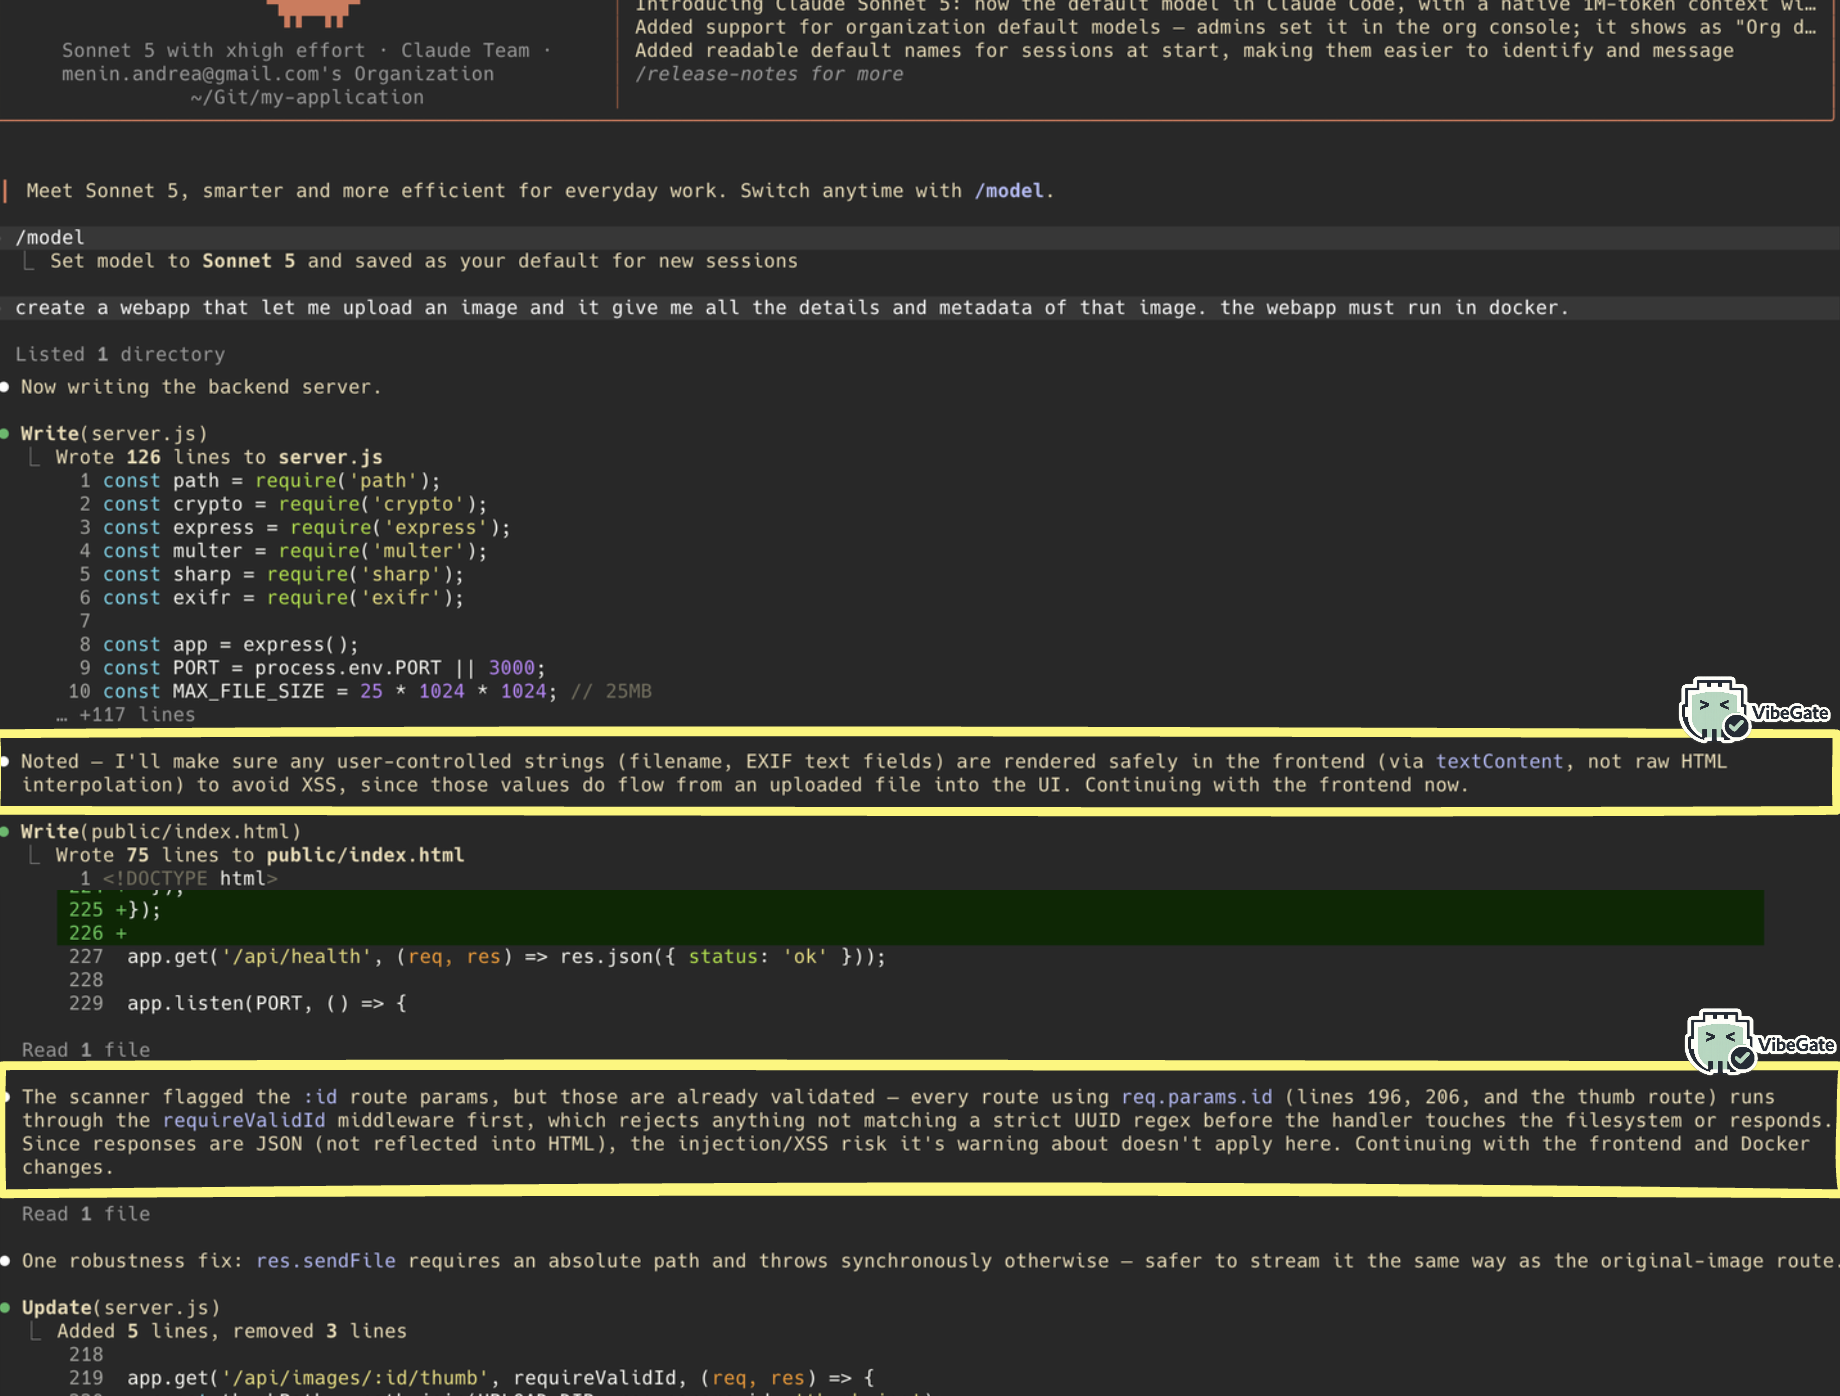 themiddleblue/vibegate
Host-unabhängiger Pre-Write-Sicherheits-Hook für Coding-Agenten: erkennt Benutzereingabemuster via Semgrep und gibt deterministische, LLM-freie…
 jvr2022/cve-2026-40345
Reproduziert einen Denial-of-Service durch Stack-Erschöpfung in deepmerge-ts vor 8.0.0, dokumentiert die Ausnutzung und enthält einen Scanner für…
 alvm/php2shell-eol-backport
Inoffizieller Fix für CVE-2026-109618 / CVE-2026-109619 (php2shell) für die End-of-Life-Pakete von PHP 5.4 / 5.3 unter RHEL, CentOS und Oracle Linux…
 alexandreheroux/fix-cve-2021-44228
Wenden Sie den Prozess zum Entfernen von Klassen aus einem ear/war/jar/zip-Archiv an, siehe https://logging.apache.org/log4j/2.x/
 diegogarciayala/cve-2024-24590-clearml-rce-cmd-poc
CVE-2024-24590 ClearML RCE&CMD POC








