
 #1
Tools für Dependency-Scanning, SBOM-Generierung, Paketintegrität und Lieferkettenrisiko.
Kitploit empfohlen

 aquasecurity/secfixes-tracker
Abgezweigt von https://gitlab.alpinelinux.org/kaniini/secfixes-tracker
 owasp/donkai
DonkAI ist ein praxisorientiertes Labor für die OWASP Top 10 für LLM-Anwendungen (2025) – kein echtes LLM erforderlich.
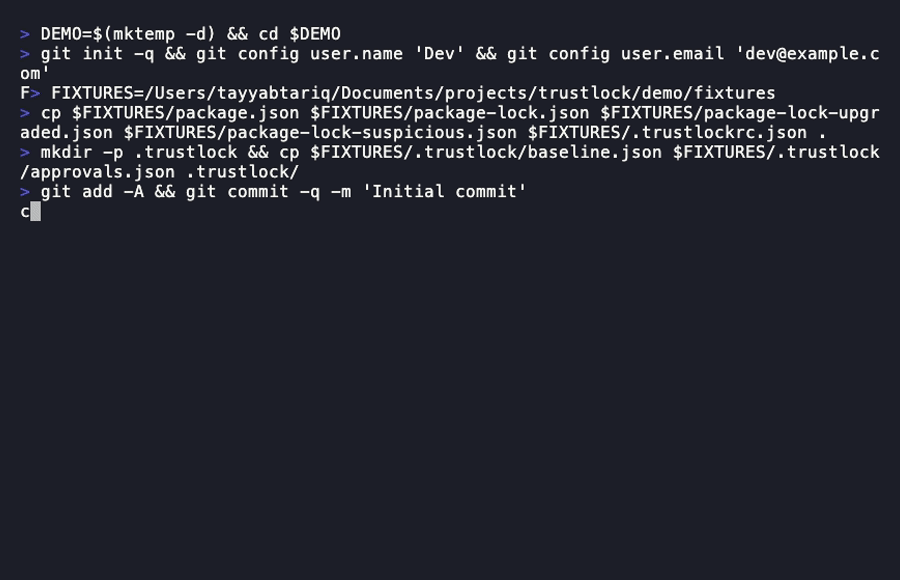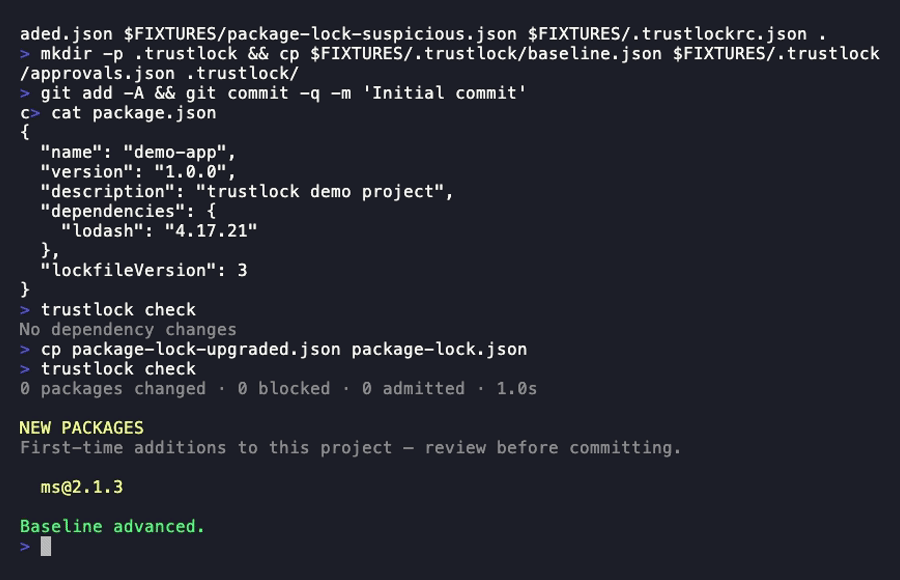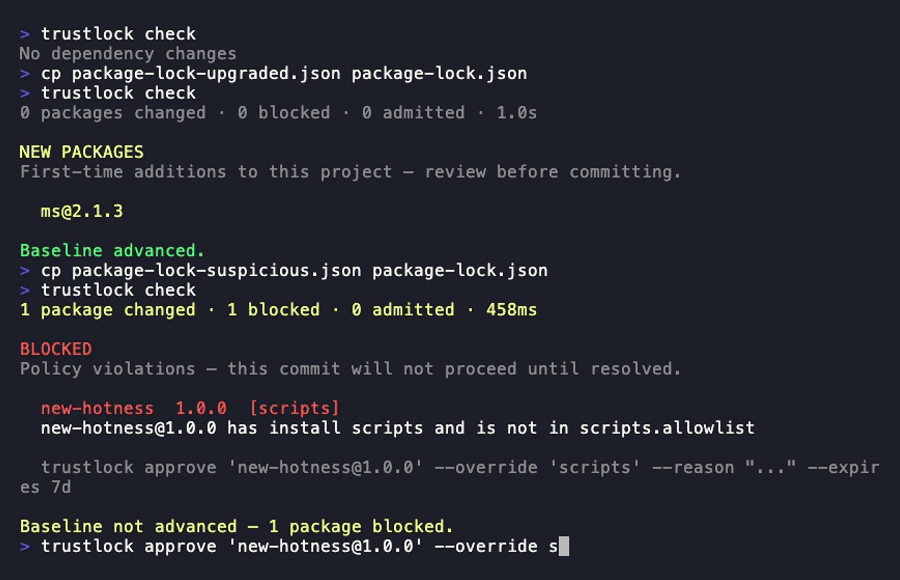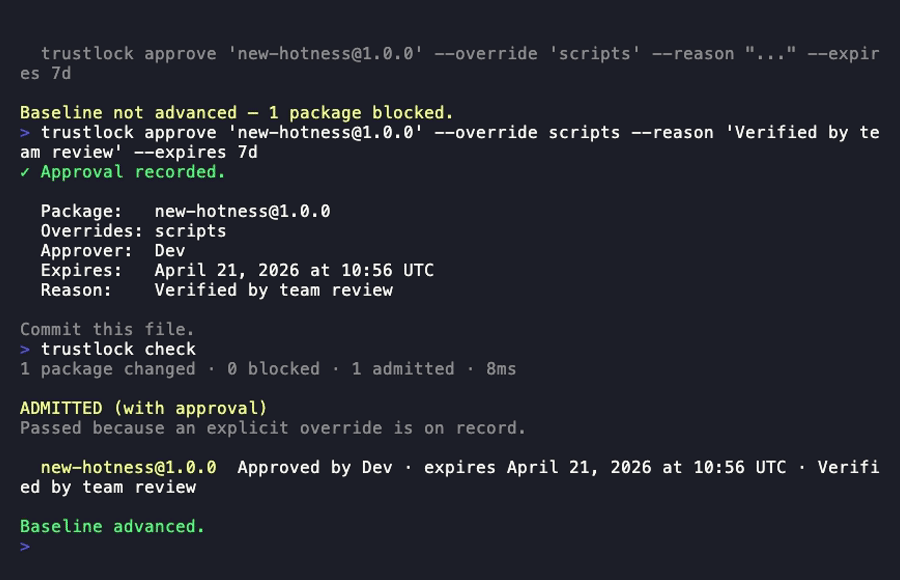 tayyabt/trustlock
Ein Git-nativer Abhängigkeits-Zulassungscontroller. Bewertet Vertrauenssignale bei jeder Abhängigkeitsänderung und blockiert Commits oder Builds,…
 0xlane/xz-cve-2024-3094
XZ Backdoor Extract(Test auf Ubuntu 23.10)
 martyx00/vulnfanatic-ng
BianryNinja-Plugin zur Identifizierung von Schwachstellen in dekompilierten Binärdateien mit sowohl programmatischen Scans als auch LLM-Unterstützung.
 ltmthink/cve-2023-51385_test
Eine Verifizierung für CVE-2023-51385
 boxed-dev/vibe-coding-security
Pre-Launch-Sicherheitscheckliste für KI-generierte Apps (Lovable, v0, Bolt, Cursor). 69 Checks, die Supabase RLS, offengelegte Schlüssel und…
 eastarctica/cve-2026-43813
CVE-2026-43813: CloudAttestation enforceEnvironment Umgehung
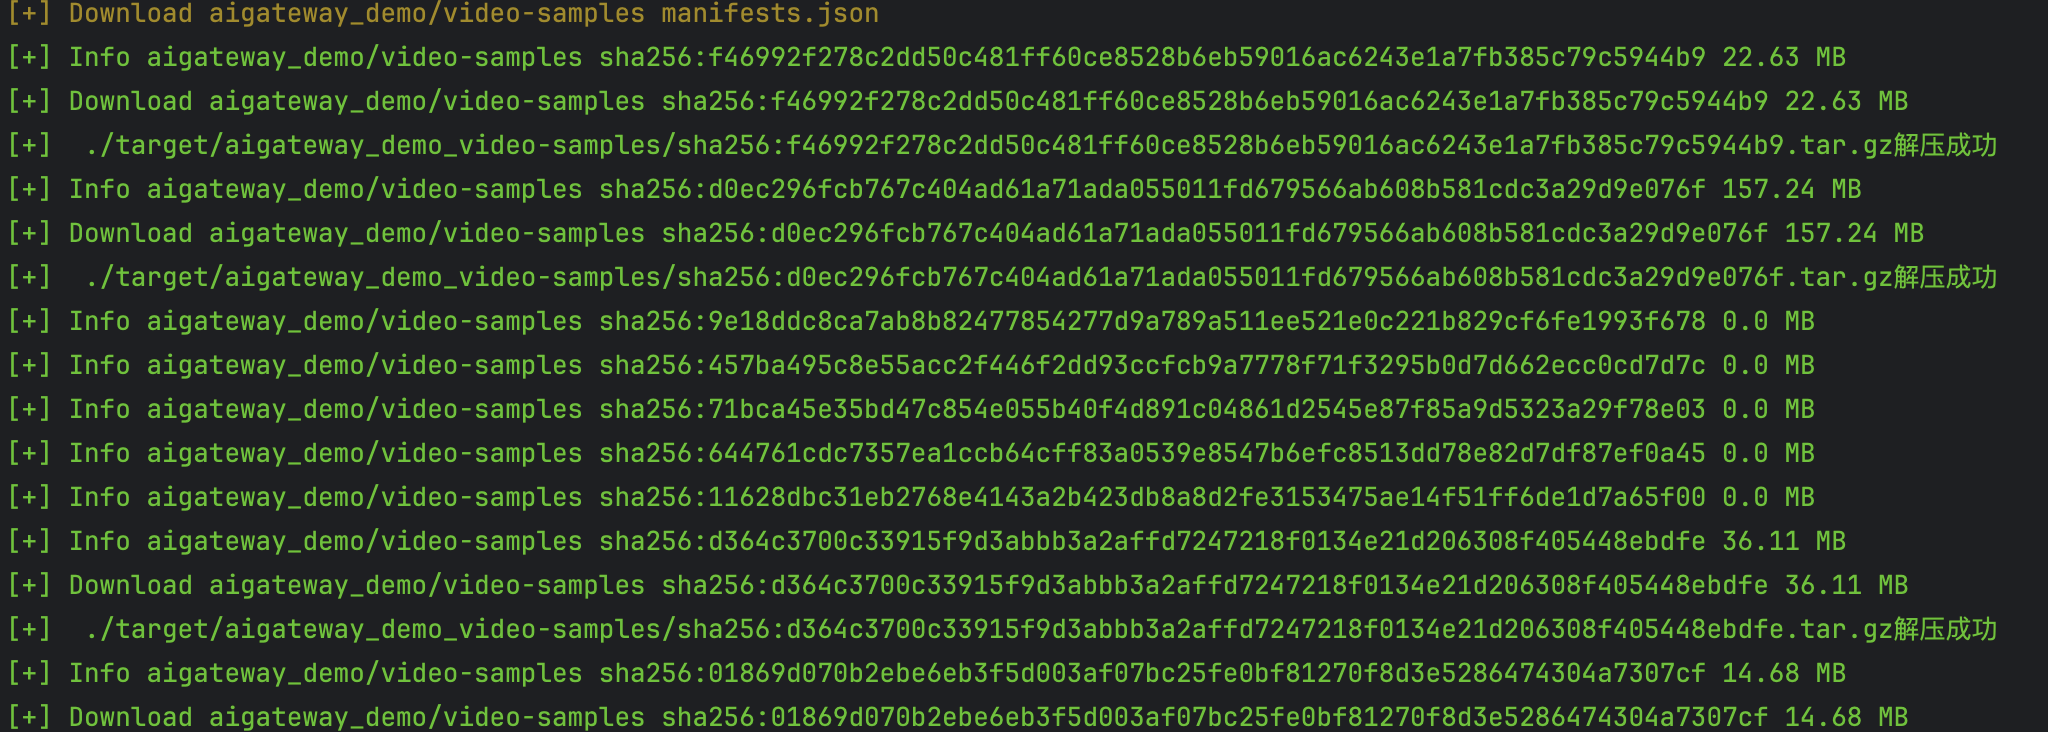 codesecurityteam/harbor
CVE-2022-46463 harbor Vollautomatisches Download-Skript für öffentliche Images
 anee769/conduit
On-Prem API-Gateway für KI-Coding-Agenten mit Kostenverteilung pro Entwickler, harten Budgets, Egress-Governance (Scannen von…
 tomjwxf/scopeblind-gateway
Sicherheits-Gateway für MCP-Server mit richtlinienbasierter Durchsetzung pro Tool, Ed25519-signierten Audit-Belegen und…
 aquasecurity/vexhub-crawler
Sammeln Sie VEX-Dokumente und aktualisieren Sie den VEX Hub
 emirkmo/xz-backdoor-github
Geschichte der Commits im Zusammenhang mit der xz-Hintertür, entdeckt am 29. März 2024: CVE-2024-3094.
 simplylu/cve-2021-42574
Generieren Sie bösartige Dateien mithilfe des kürzlich veröffentlichten Bidi-Angriffs (CVE-2021-42574)
 aquasecurity/binfinder
Finde Binärdateien, die nicht über den Paketmanager installiert wurden.
 timwr/cve-2017-1000117
Proof of Concept für CVE-2017-1000117
 commonguy25/authproof-sdk
Kryptografisch signierte Delegationsbelege für KI-Agenten. Legen Sie genau fest, was eine KI darf und nicht darf — signiert, überprüfbar,…
 mergebase/log4j-samples
Öffentliche Testdaten. Beispiele von log4j-Bibliotheksversionen, um log4j-Scannern/Detektoren zu helfen, ihre Genauigkeit bei der Erkennung von…








