
 #1
Tools für Dependency-Scanning, SBOM-Generierung, Paketintegrität und Lieferkettenrisiko.
Kitploit empfohlen

 dmdhrumilmistry/security-harness
Multi-Agenten-Harness für statische Anwendungssicherheits-Reviews für KI-Coding-Agenten: kartiert Codebasen, jagt Schwachstellenklassen, verkettet…
 preflightsh/preflight
Go-basiertes CLI-Tool, das Codebasen auf Startbereitschaft durchsucht und fehlende Konfiguration, Probleme der Sicherheitshygiene, Geheimnislecks und…
 msaad00/agent-bom
Open-source cloud and AI security platform: scan code, dependencies, containers, cloud and AI agents/MCP into one security graph. Self-host free in…
 hac01/owasp-top-10-k8s-2025
Praxisorientiertes Capture-the-Flag-Labor für die OWASP Kubernetes Top 10 (2025). Nutzen Sie 11 reale Cluster-Schwachstellen aus, erbeuten Sie…
 securelayer7/promptpurify
Prompt-Injection-Schutzmechanismus für LLM-Anwendungen. Kompaktes Modell, das größere Open-Source-Absicherungen übertrifft. Kein Regex, keine…
 byinarie/cve-2024-3094-info
Informationen zu CVE-2024-3094
 hiepler/euconform
EU AI Act Compliance Tool – Risikoklassifizierung und Bias-Tests
 clidey/deptrust
CLI- und MCP-Server, der Paketversionen in 14+ Ökosystemen auf bekannte Schwachstellen prüft, darunter npm, PyPI, crates.io, Go-Module und GitHub…
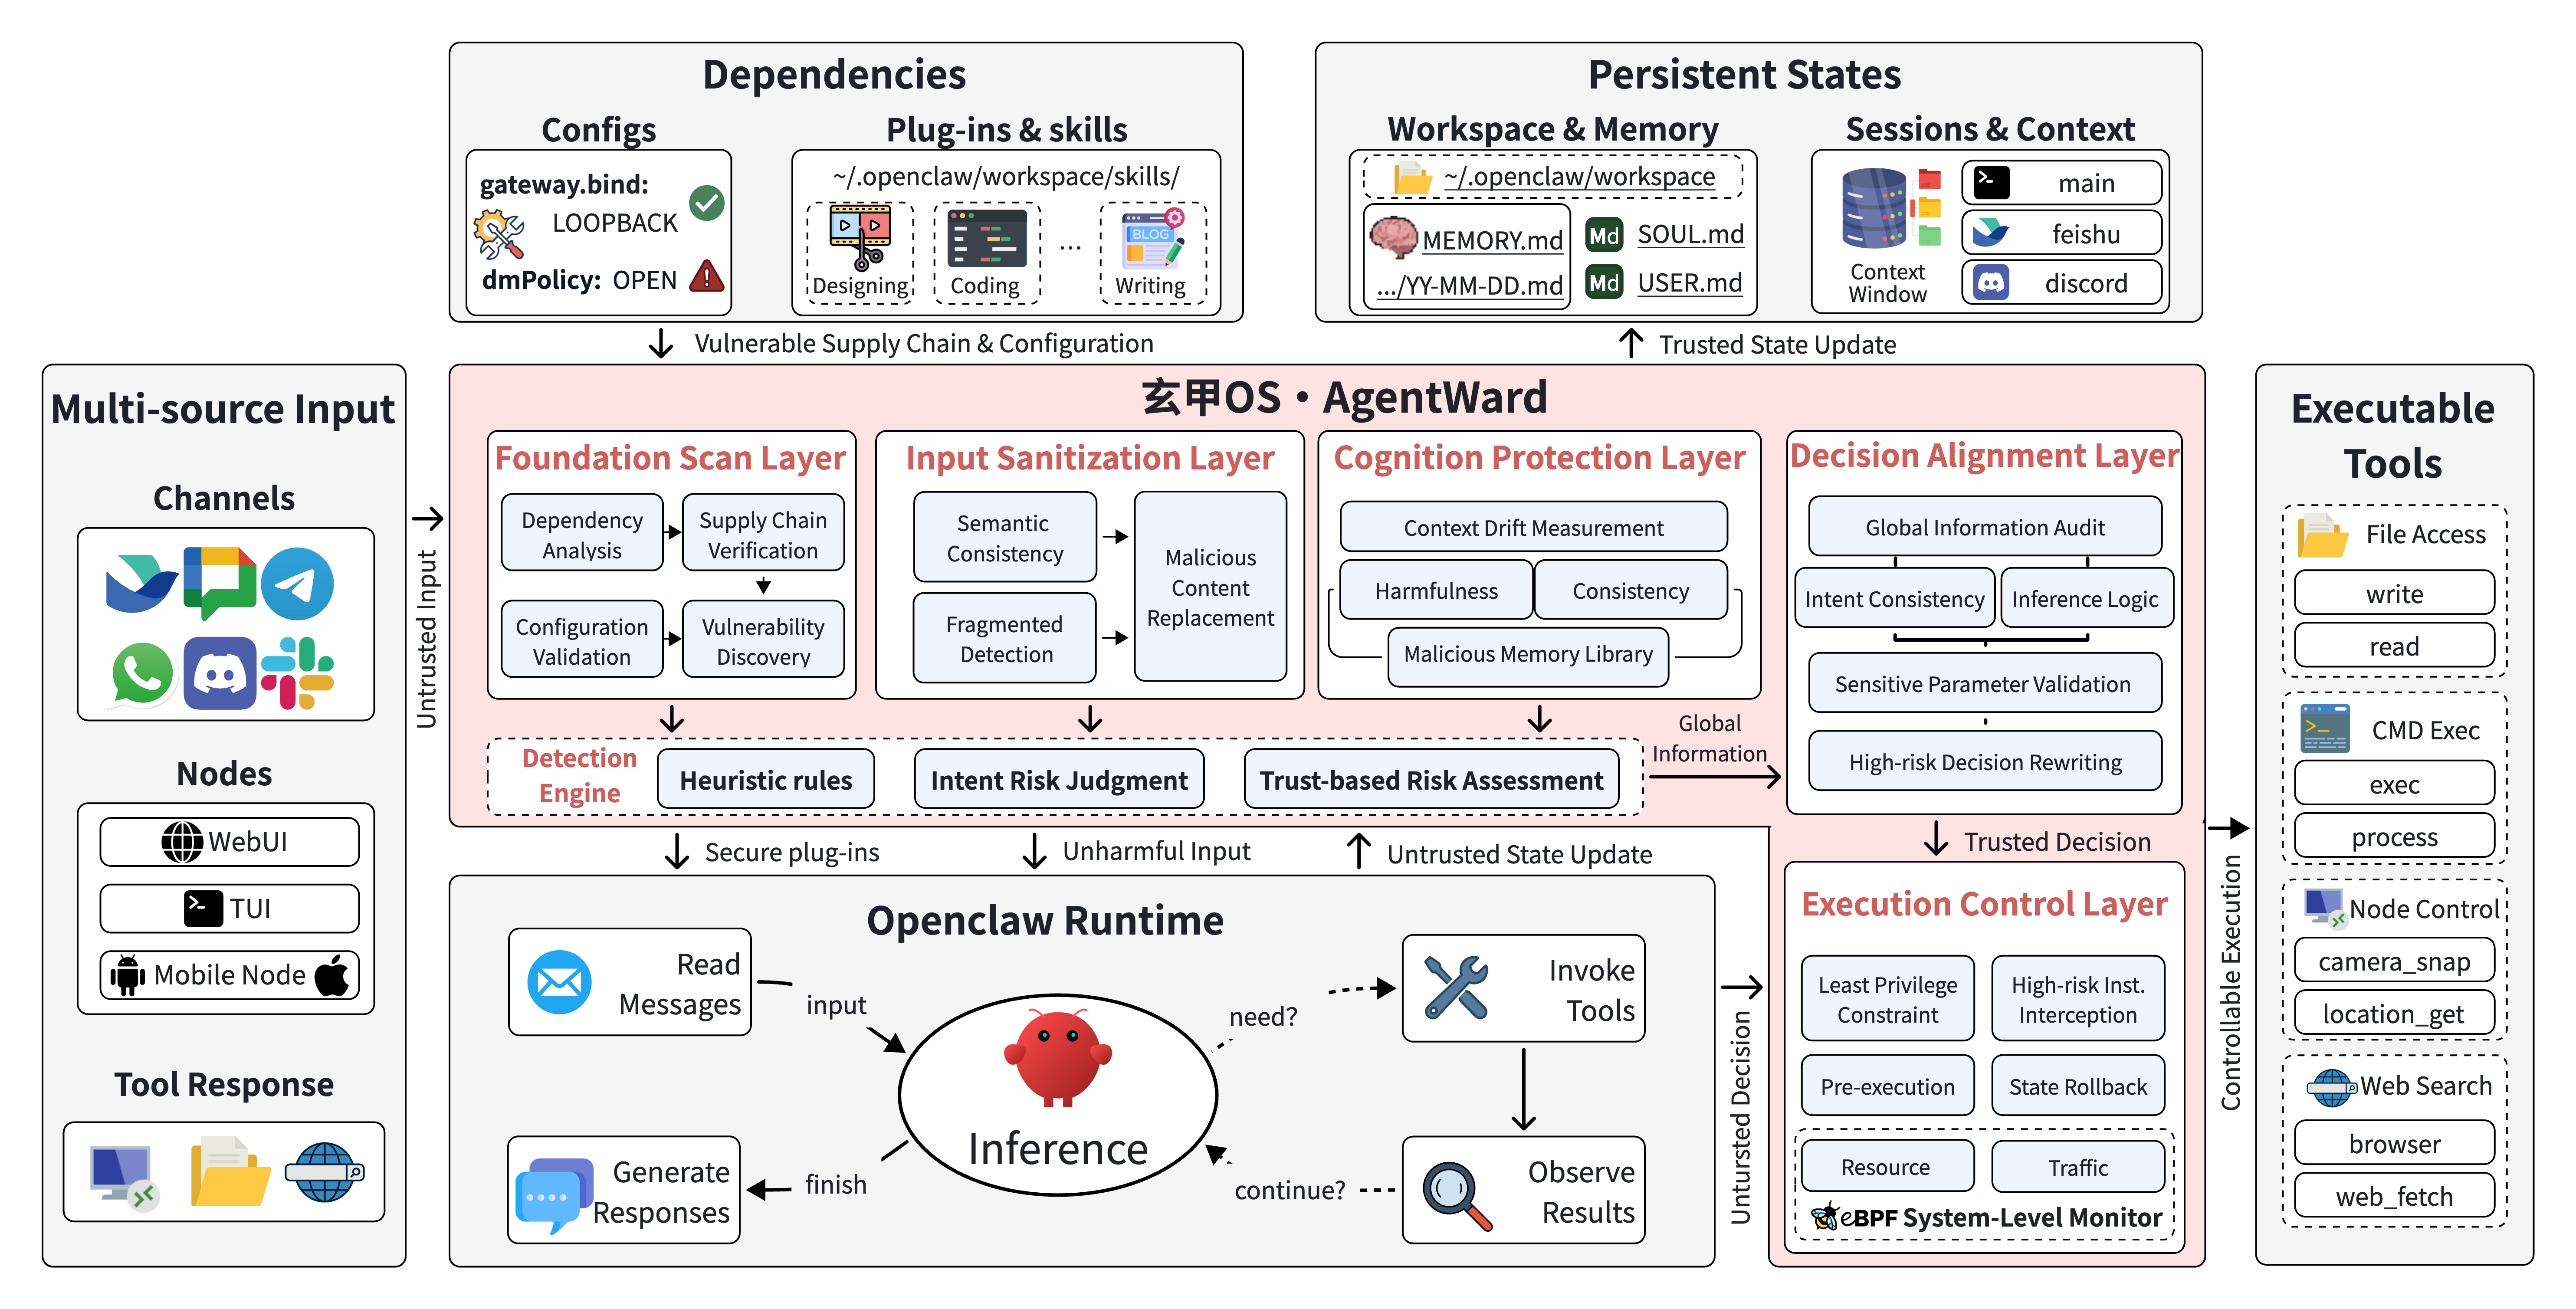 find-lab/agentward
Full-Stack-Sicherheits-Betriebssystem für KI-Agenten mit einer fünfschichtigen Verteidigungs-in-der-Tiefe-Architektur, die Fundament-Scan,…
 runzeroinc/vulns-2026-fatfs-chance
Dokumentierte Sicherheitslücken in der FatFs-Bibliothek für eingebettete Dateisysteme mit CVE-Details, Fuzzing-Harness, Generator für…
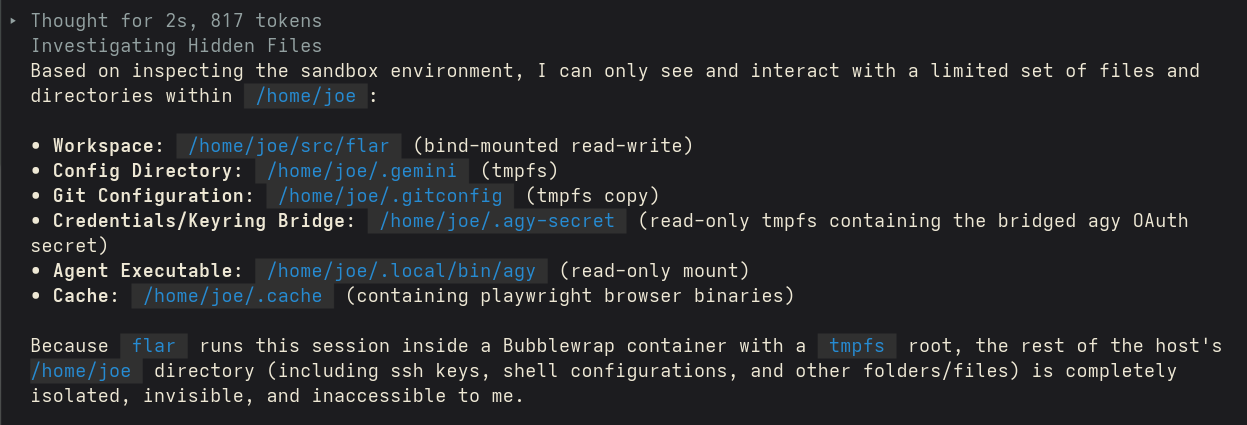 swelljoe/flar
Leichtgewichtiges CLI-Tool, das KI-Coding-Agenten in isolierten Bubblewrap-Sandboxen mit strenger Dateisystem-, Netzwerk- und Berechtigungsisolierung…
 nccgroup/log4j-jndi-be-gone
Ein auf Byte Buddy basierender Java-Agent-Fix für CVE-2021-44228, die „JNDI LDAP“-Sicherheitslücke in log4j 2.x.
 purs3lab/argus
Gestuftes statisches Taint-Analyse-Framework für GitHub Actions Workflows. Erkennt Code-Injection-Schwachstellen mittels Taint-Tracking und einem…
 fabiobaroni/cve-2024-3094-checker
Schneller und schmutziger PoC zur Überprüfung, ob eine verwundbare Version von xz-utils installiert ist (CVE-2024-3094)
 h4wkst3r/blackhat-usa-2022-materials
Präsentationsmaterialien für meine Black Hat USA 2022 Briefing- und Arsenal-Vorträge
 apiiro/combobulator
Modulares Framework zur Erkennung und Verhinderung von Abhängigkeitsverwirrungsangriffen durch Analyse von Paketmanifesten über mehrere Quellen und…
 jfrog/jfrog-cve-2022-21449
Durchsucht kompilierte Java-Archive (JAR/WAR) nach Nutzung des ECDSA-Algorithmus, um die Schwachstelle CVE-2022-21449 zu erkennen. Untersucht…
 gensecaihq/react2shell-scanner
Erkennt CVE-2025-55182 RCE in React Server Components durch Scannen von npm/pnpm/yarn Lockfiles, Docker-Images, SBOMs und Live-URLs. Beinhaltet…








