
 #1
Tools für Dependency-Scanning, SBOM-Generierung, Paketintegrität und Lieferkettenrisiko.
Kitploit empfohlen
 acheong08/cve-2025-48384
Git mit einem Carriage Return aushebeln und RCE beim Klonen
 sshwarts/skillscript
Skillscript — eine kleine deklarative Sprache zum Erstellen von Agenten-Workflows. Laufzeitumgebung, Compiler und CLI.
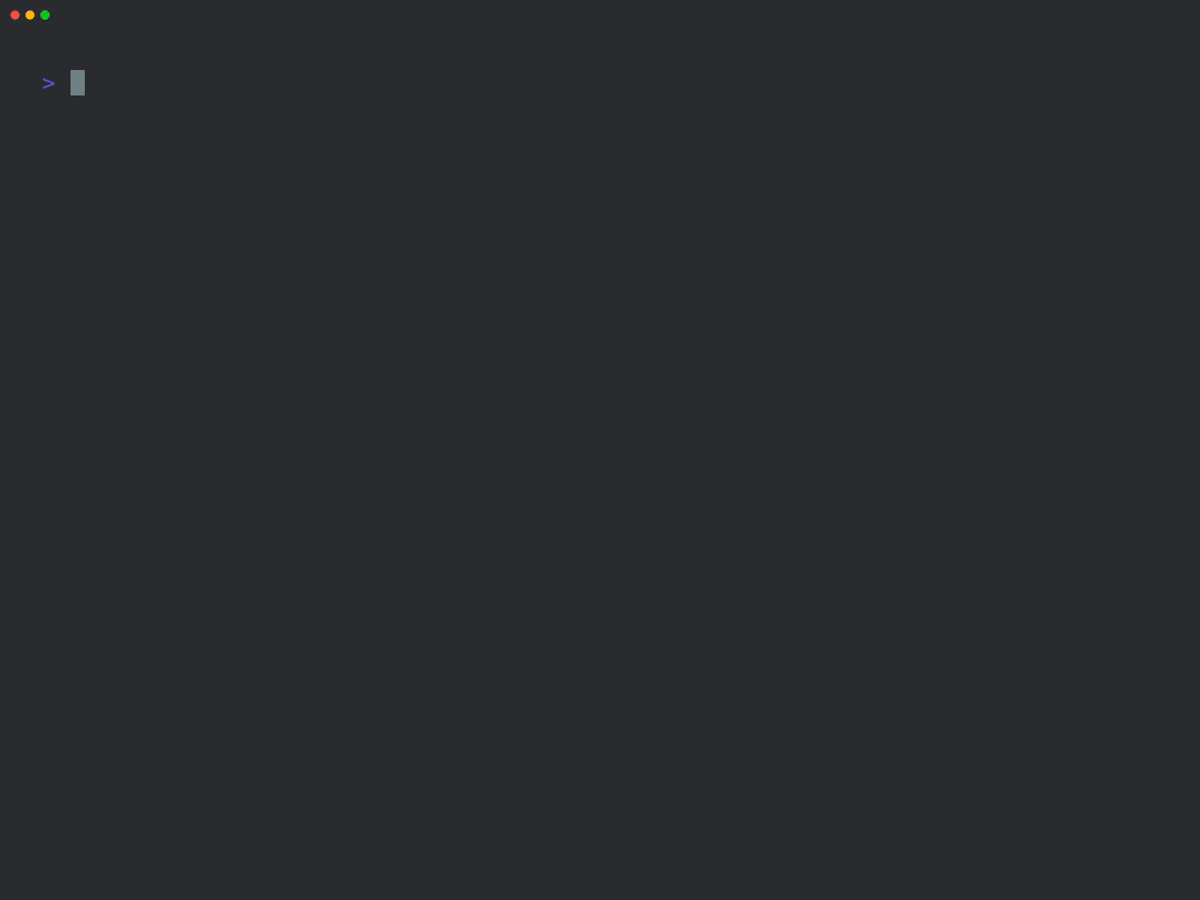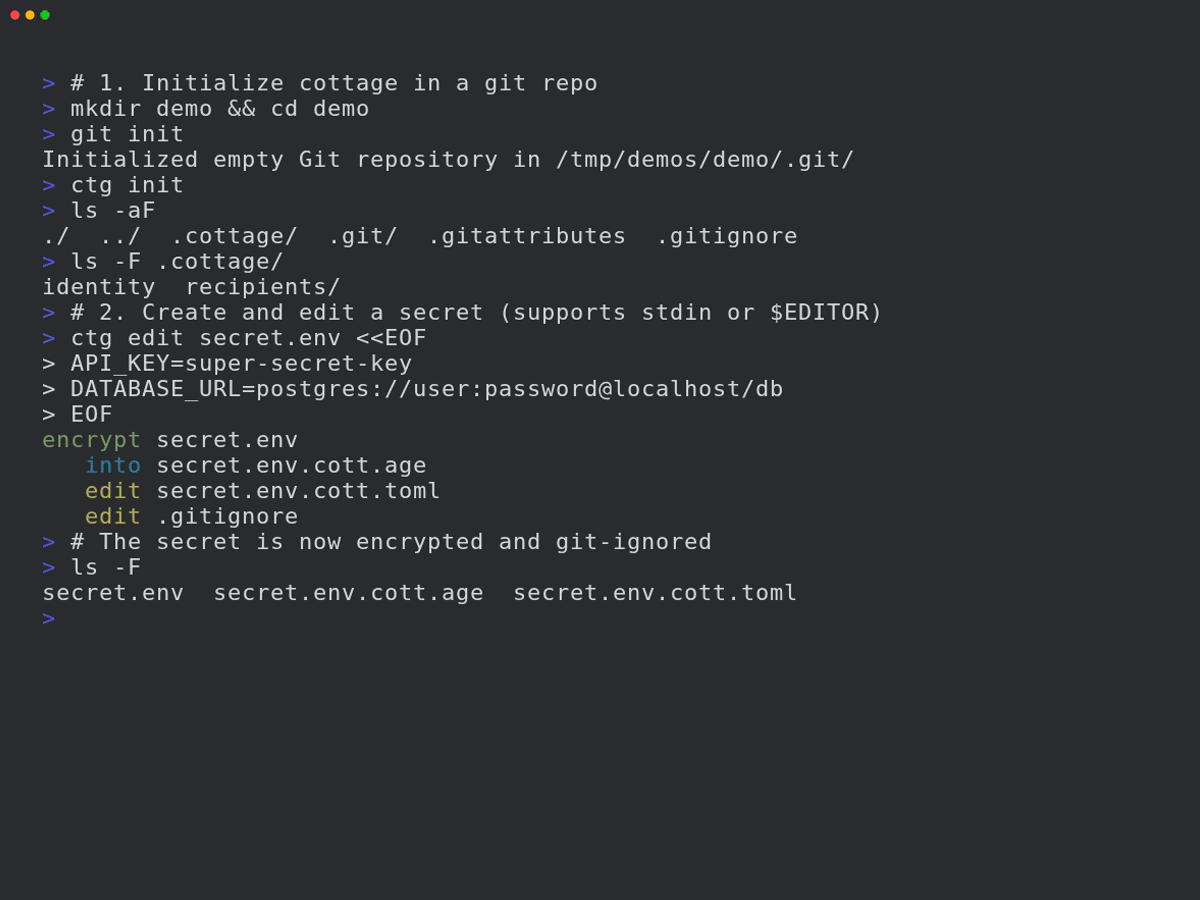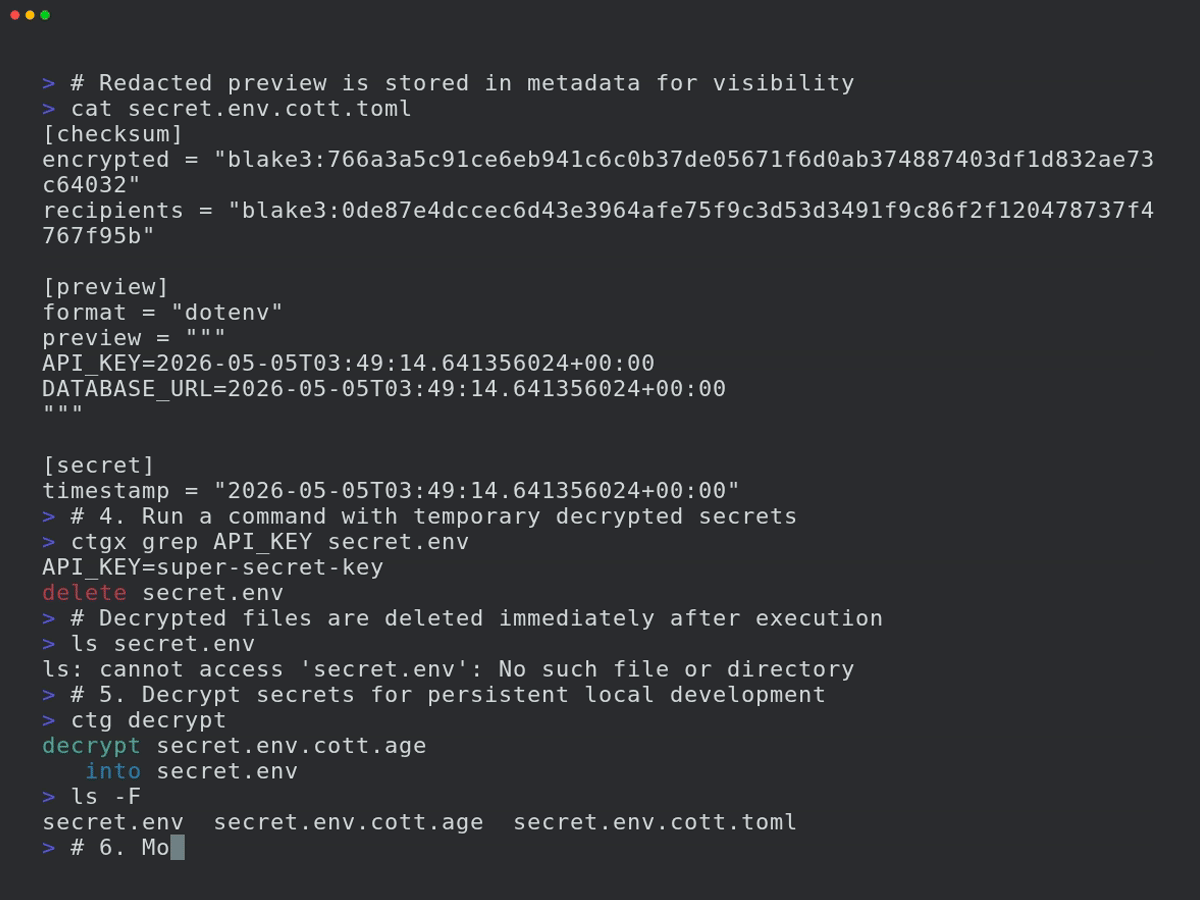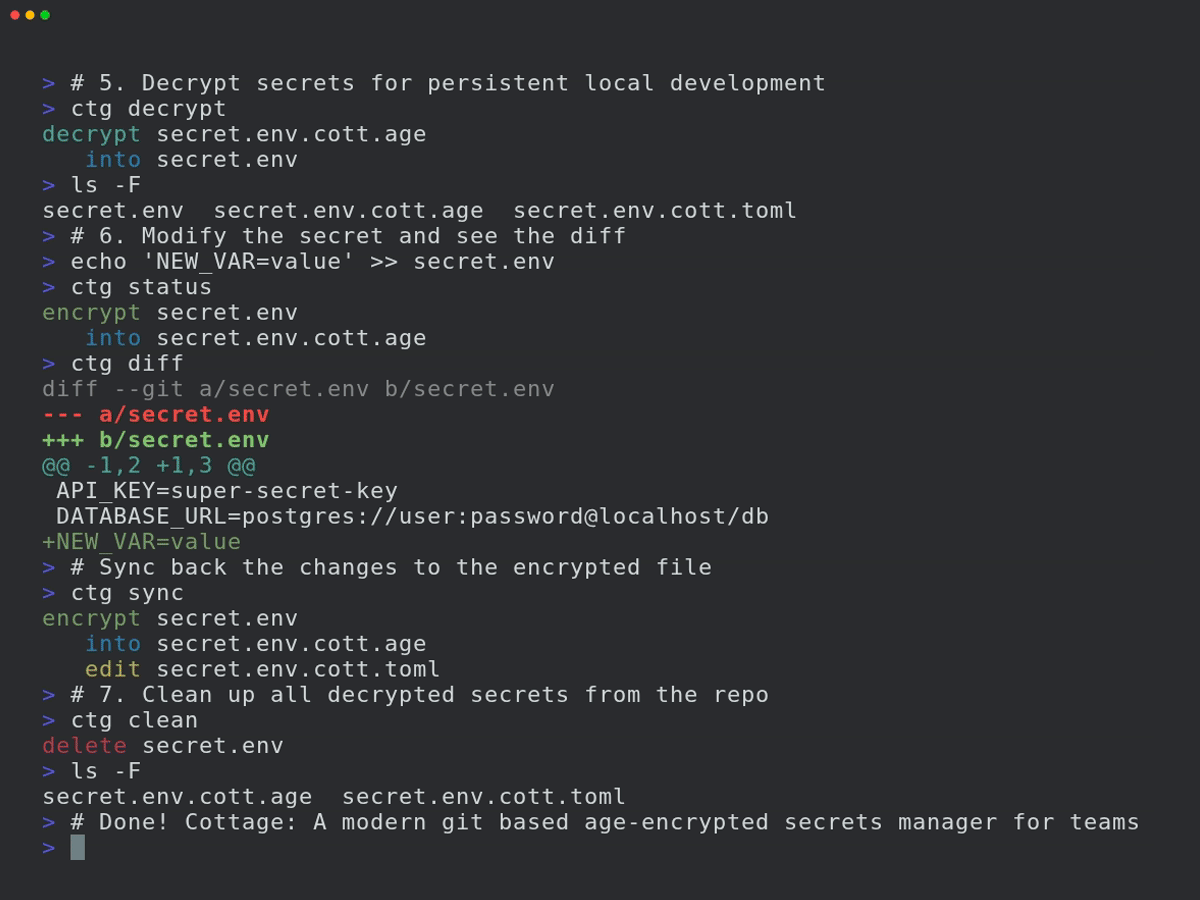 sayanarijit/cottage
A modern git based age-encrypted secrets manager for teams.
 oxsecurity/codetotal
Analysieren Sie jeden Code-Ausschnitt, jede Datei oder jedes Repository, um mögliche Sicherheitslücken zu erkennen, wie z. B. Geheimnisse im Code,…
 wiz-sec-public/githunt
Demos für Black Hat Europe 2025's The Forensic Trail auf GitHub: Jagd auf Supply-Chain-Aktivitäten
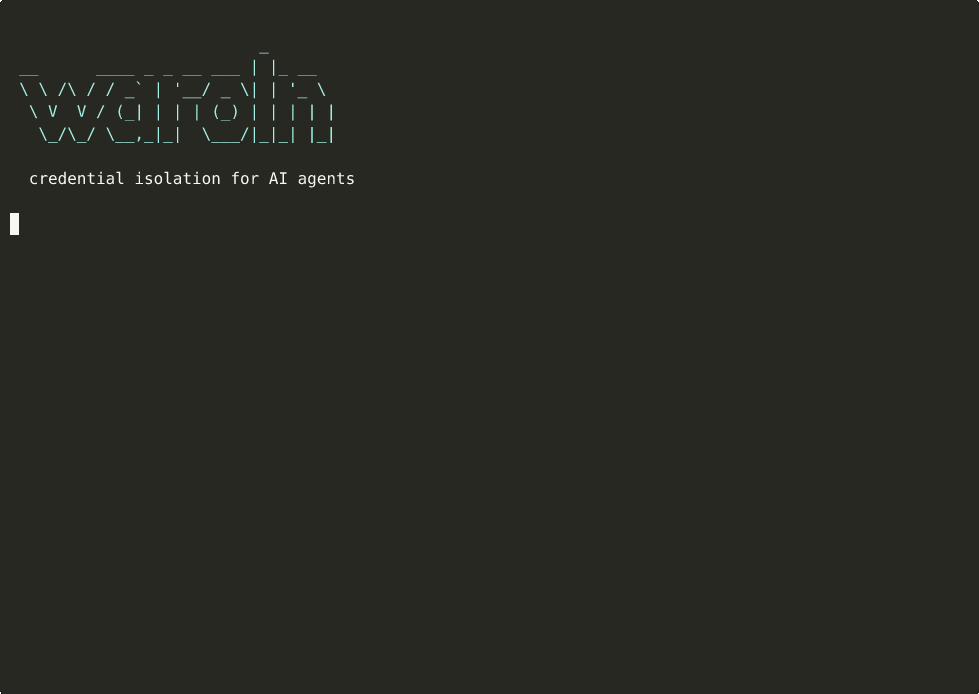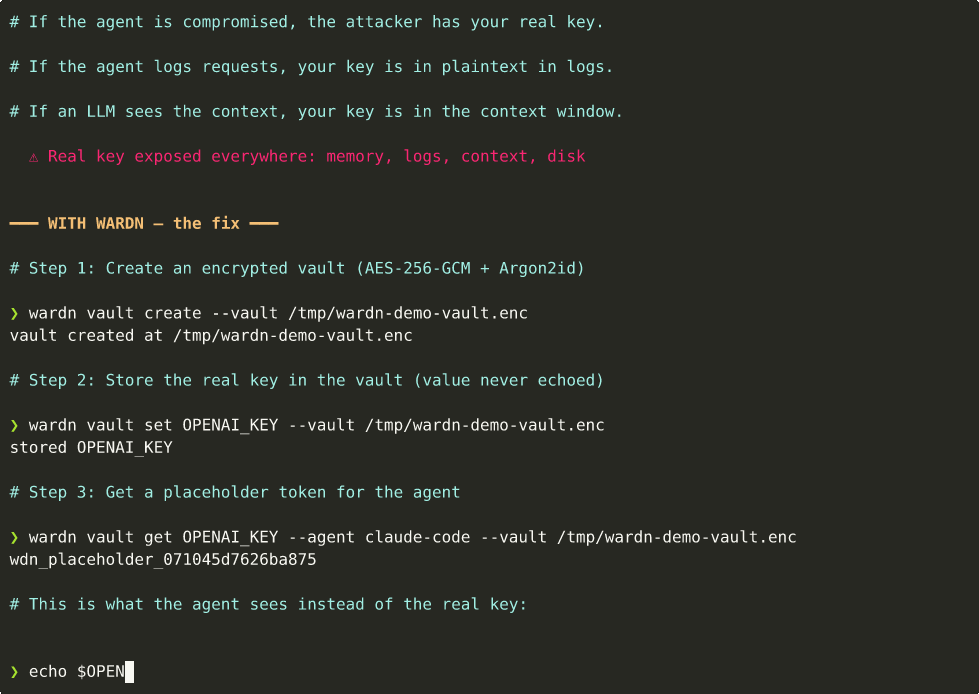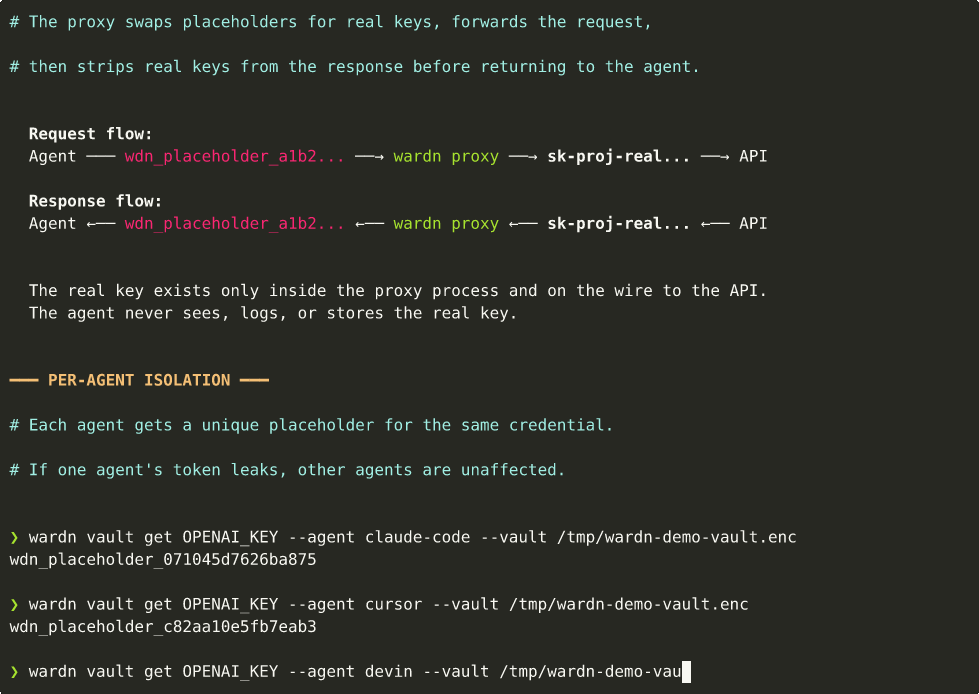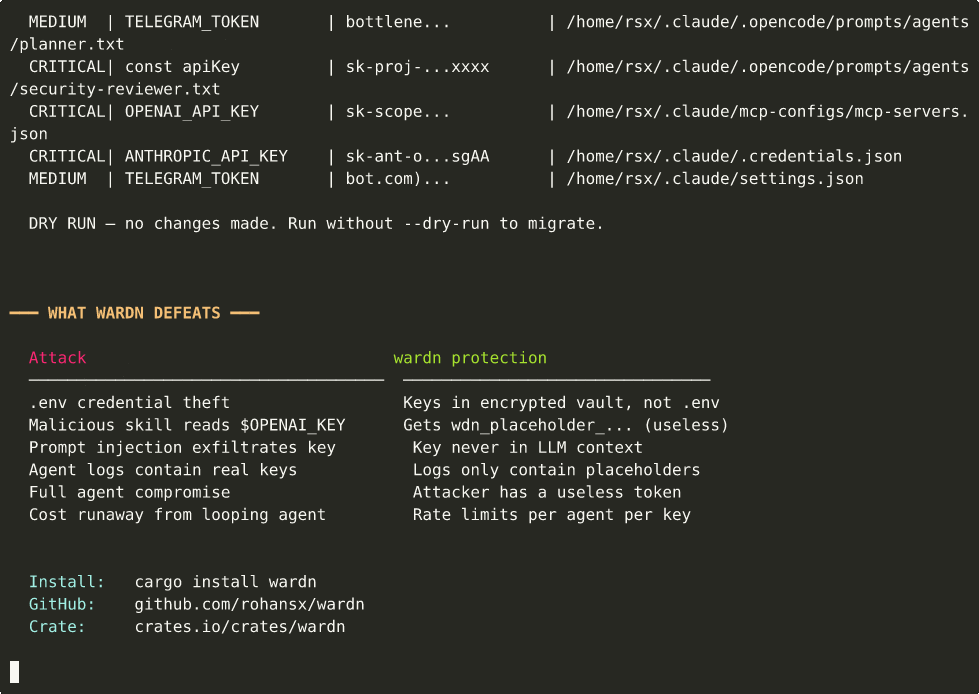 rohansx/wardn
Credential-Isolation für KI-Agenten. Agenten sehen niemals echte API-Schlüssel - strukturelle Garantie, keine Richtlinie.
 owasp/pscf
OWASP-Rahmenwerk, das strukturierte Sicherheitsfähigkeiten für Softwareprodukte bereitstellt, abgeleitet von regulatorischen und branchenspezifischen…
 kavan00/android-projector-c2-malware
Zerlegung eines c2-Netzwerks chinesischer beamers - SilentSDK-Analysis
 taleliyahu/ai-security-newsletter
KI-Sicherheits-Newsletter – Eine monatliche Zusammenfassung von Forschungsergebnissen, Erkenntnissen, Berichten, bevorstehenden Veranstaltungen sowie…
 adibirzu/openclaw-security-monitor
Proaktives Sicherheitsmonitoring für OpenClaw-Bereitstellungen. Erkennt ClawHavoc, AMOS-Stealer, CVE-2026-25253, Memory-Poisoning und…
 aquasecurity/trivy-repo
deb/rpm-Repository für Trivy
 blackvectorops/semantic_firewall
Erzeuge deterministische semantische Fingerabdrücke für Go-Funktionen. Erkenne Backdoors im xz-Stil und verifiziere semantische Äquivalenz mithilfe…
 ammaraskar/github-dev-token-steal-poc
Proof-of-concept-Exploit, der eine Schwachstelle zum Diebstahl von GitHub-OAuth-Token durch manipulierte Entwickler-Workflow-Trigger demonstriert und…
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP-Framework, das die Top-10-Sicherheitsrisiken in Neocloud- und KI-Rechenzentrumsinfrastrukturen katalogisiert und dabei Hardware, Netzwerke,…
 darkarnium/log4j-cve-detect
Erkennungen für CVE-2021-44228 in verschachtelten Binärdateien
 jfrog/cve-2024-3094-tools
Shell-basierter Scanner zur Erkennung der XZ Backdoor (CVE-2024-3094) Schwachstelle in Dateien und Verzeichnissen, der eine schnelle Identifizierung…
 alegrey91/vex8s
Schwachstellen unterdrücken, indem Kubernetes-Kontext auf Scans angewendet wird
 tejasprasad2008-afk/tracetree
Runtime behavioral analysis tool, das verdächtige Pakete in Docker sandboxt, Systemaufrufe mit strace verfolgt, Prozesskaskaden in gerichtete Graphen…








