
 #1
Tools zur Überprüfung von Quellcode ohne Ausführung, um Sicherheitslücken zu finden.
Kitploit empfohlen
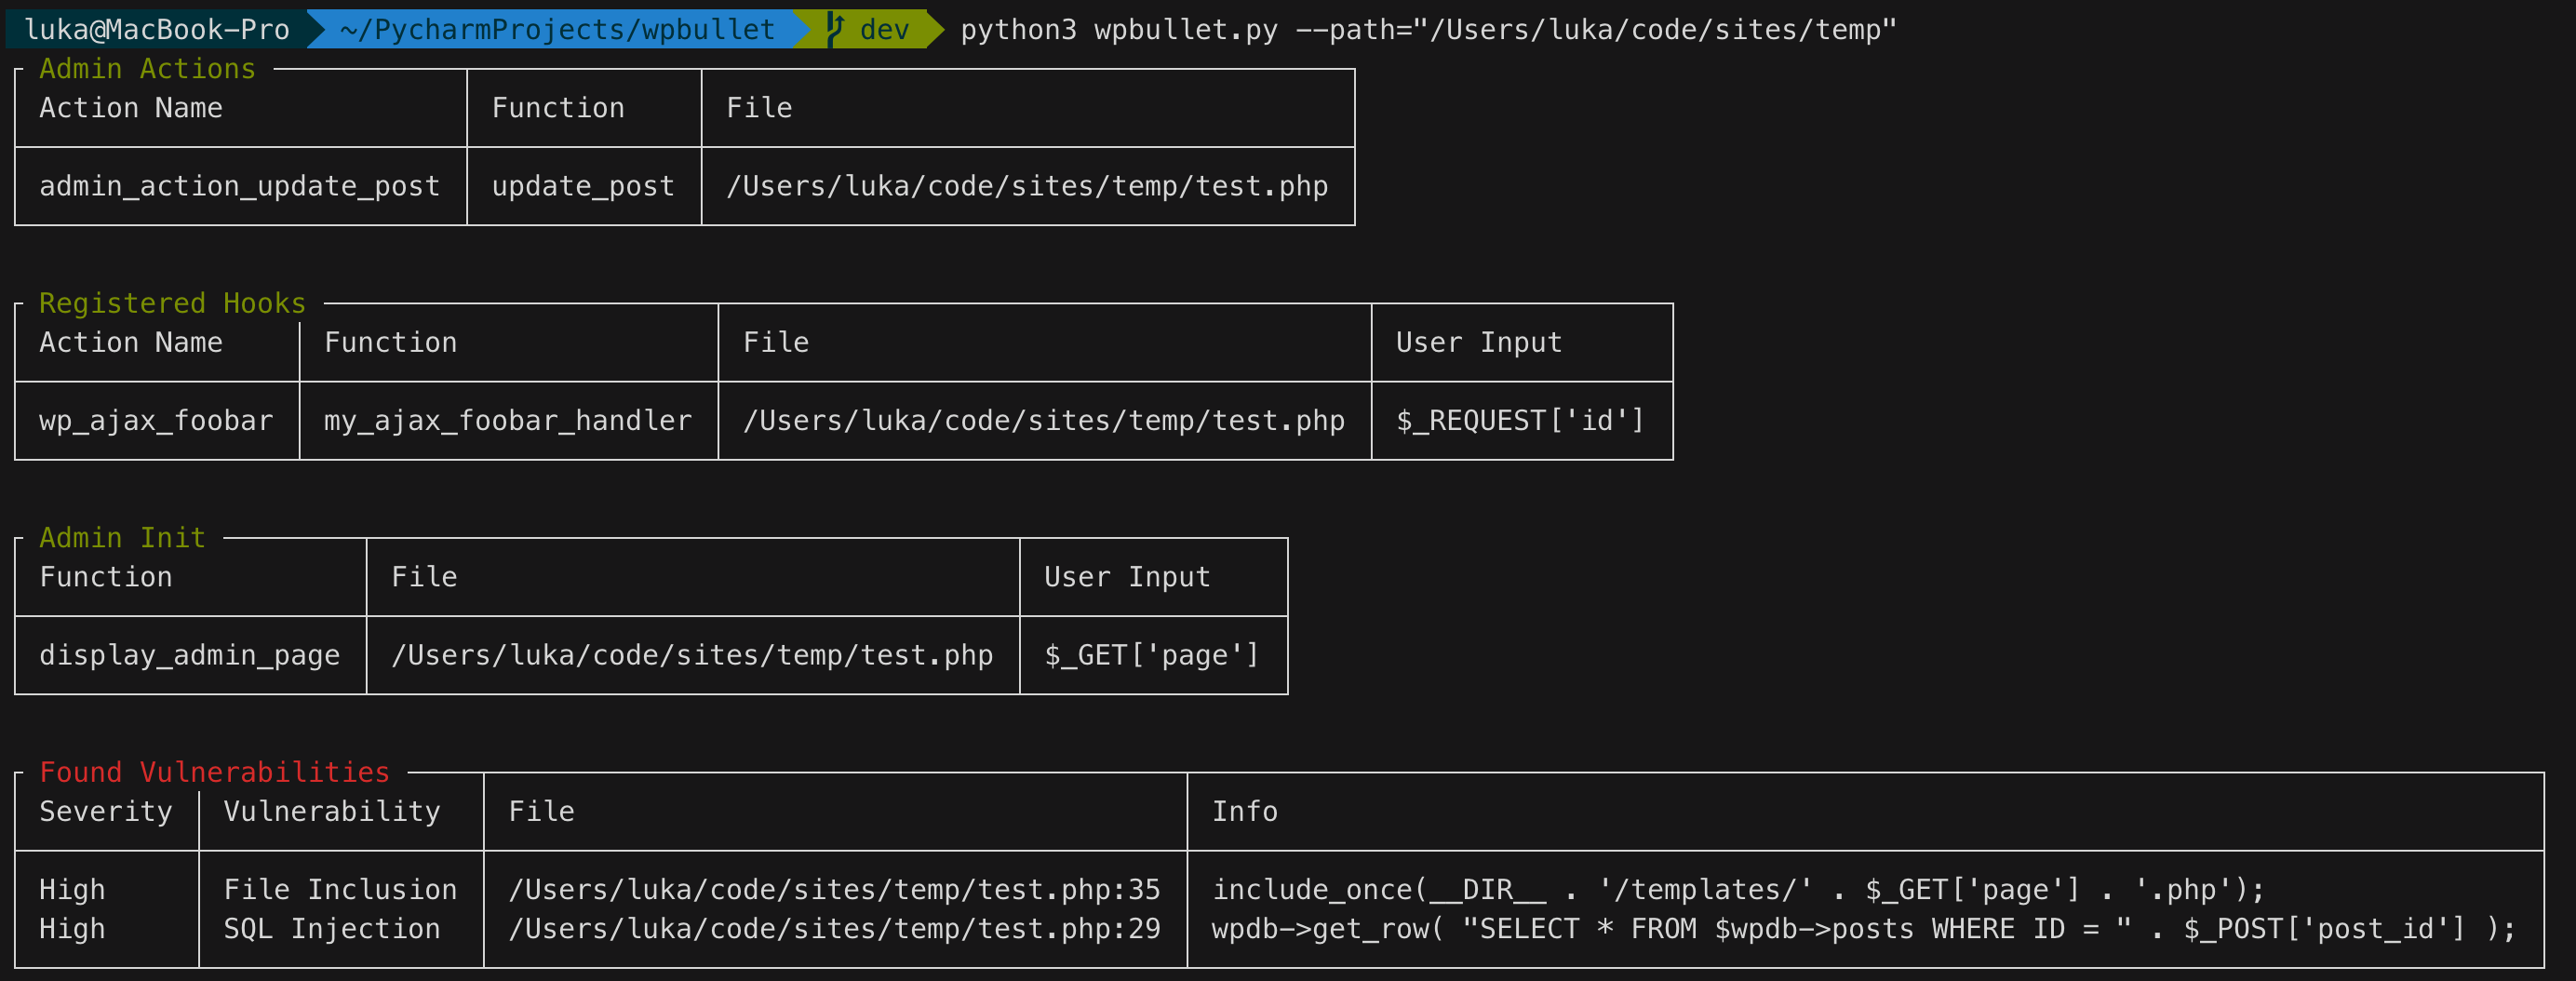
 owasp/wpbullet
Statischer Code-Analyse-Scanner für WordPress-Plugins und -Themes. Erkennt Schwachstellen wie XSS und SQL-Injection über eine modulare, erweiterbare…
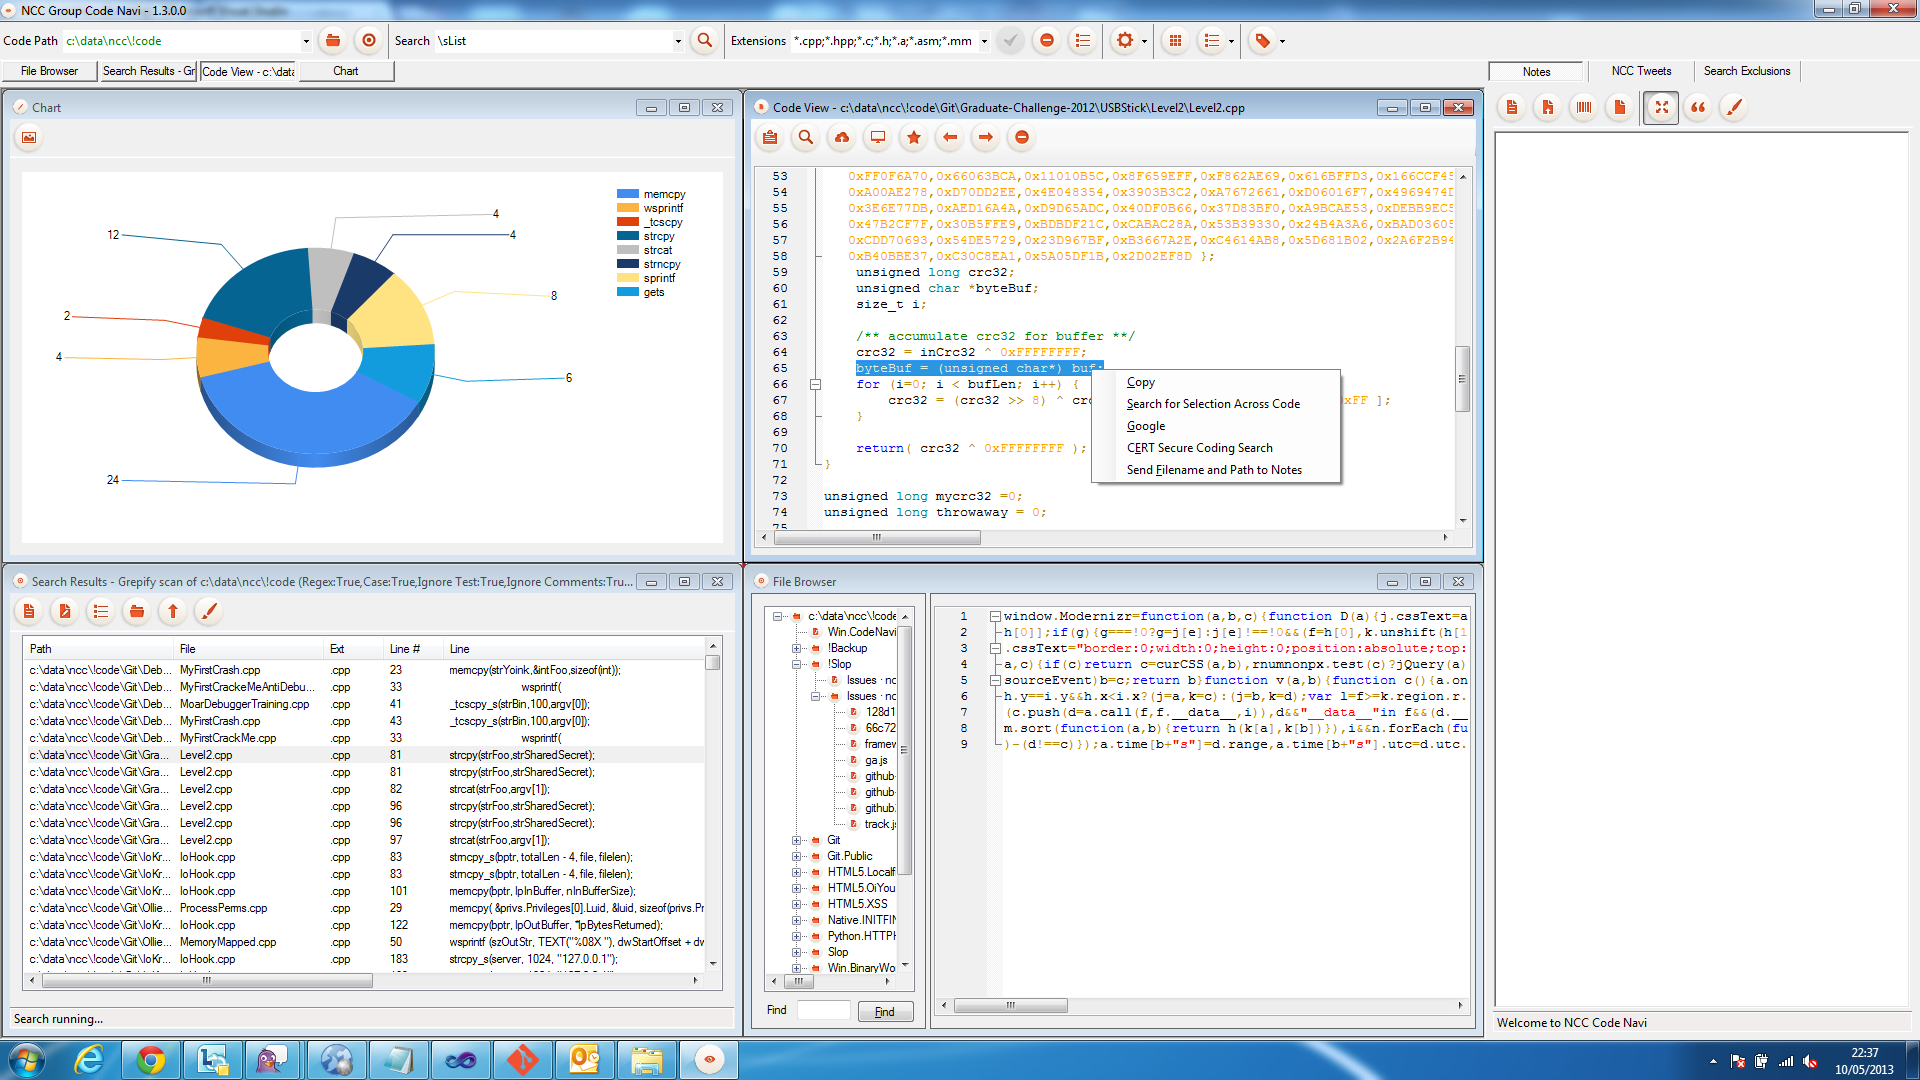 nccgroup/ncccodenavi
NCC Code Navigator
 blackvectorops/semantic_firewall
Erzeuge deterministische semantische Fingerabdrücke für Go-Funktionen. Erkenne Backdoors im xz-Stil und verifiziere semantische Äquivalenz mithilfe…
 owasp/secure-coding-practices-quick-reference-guide
Der Schnellreferenz-Leitfaden für sichere Codierungspraktiken von OWASP
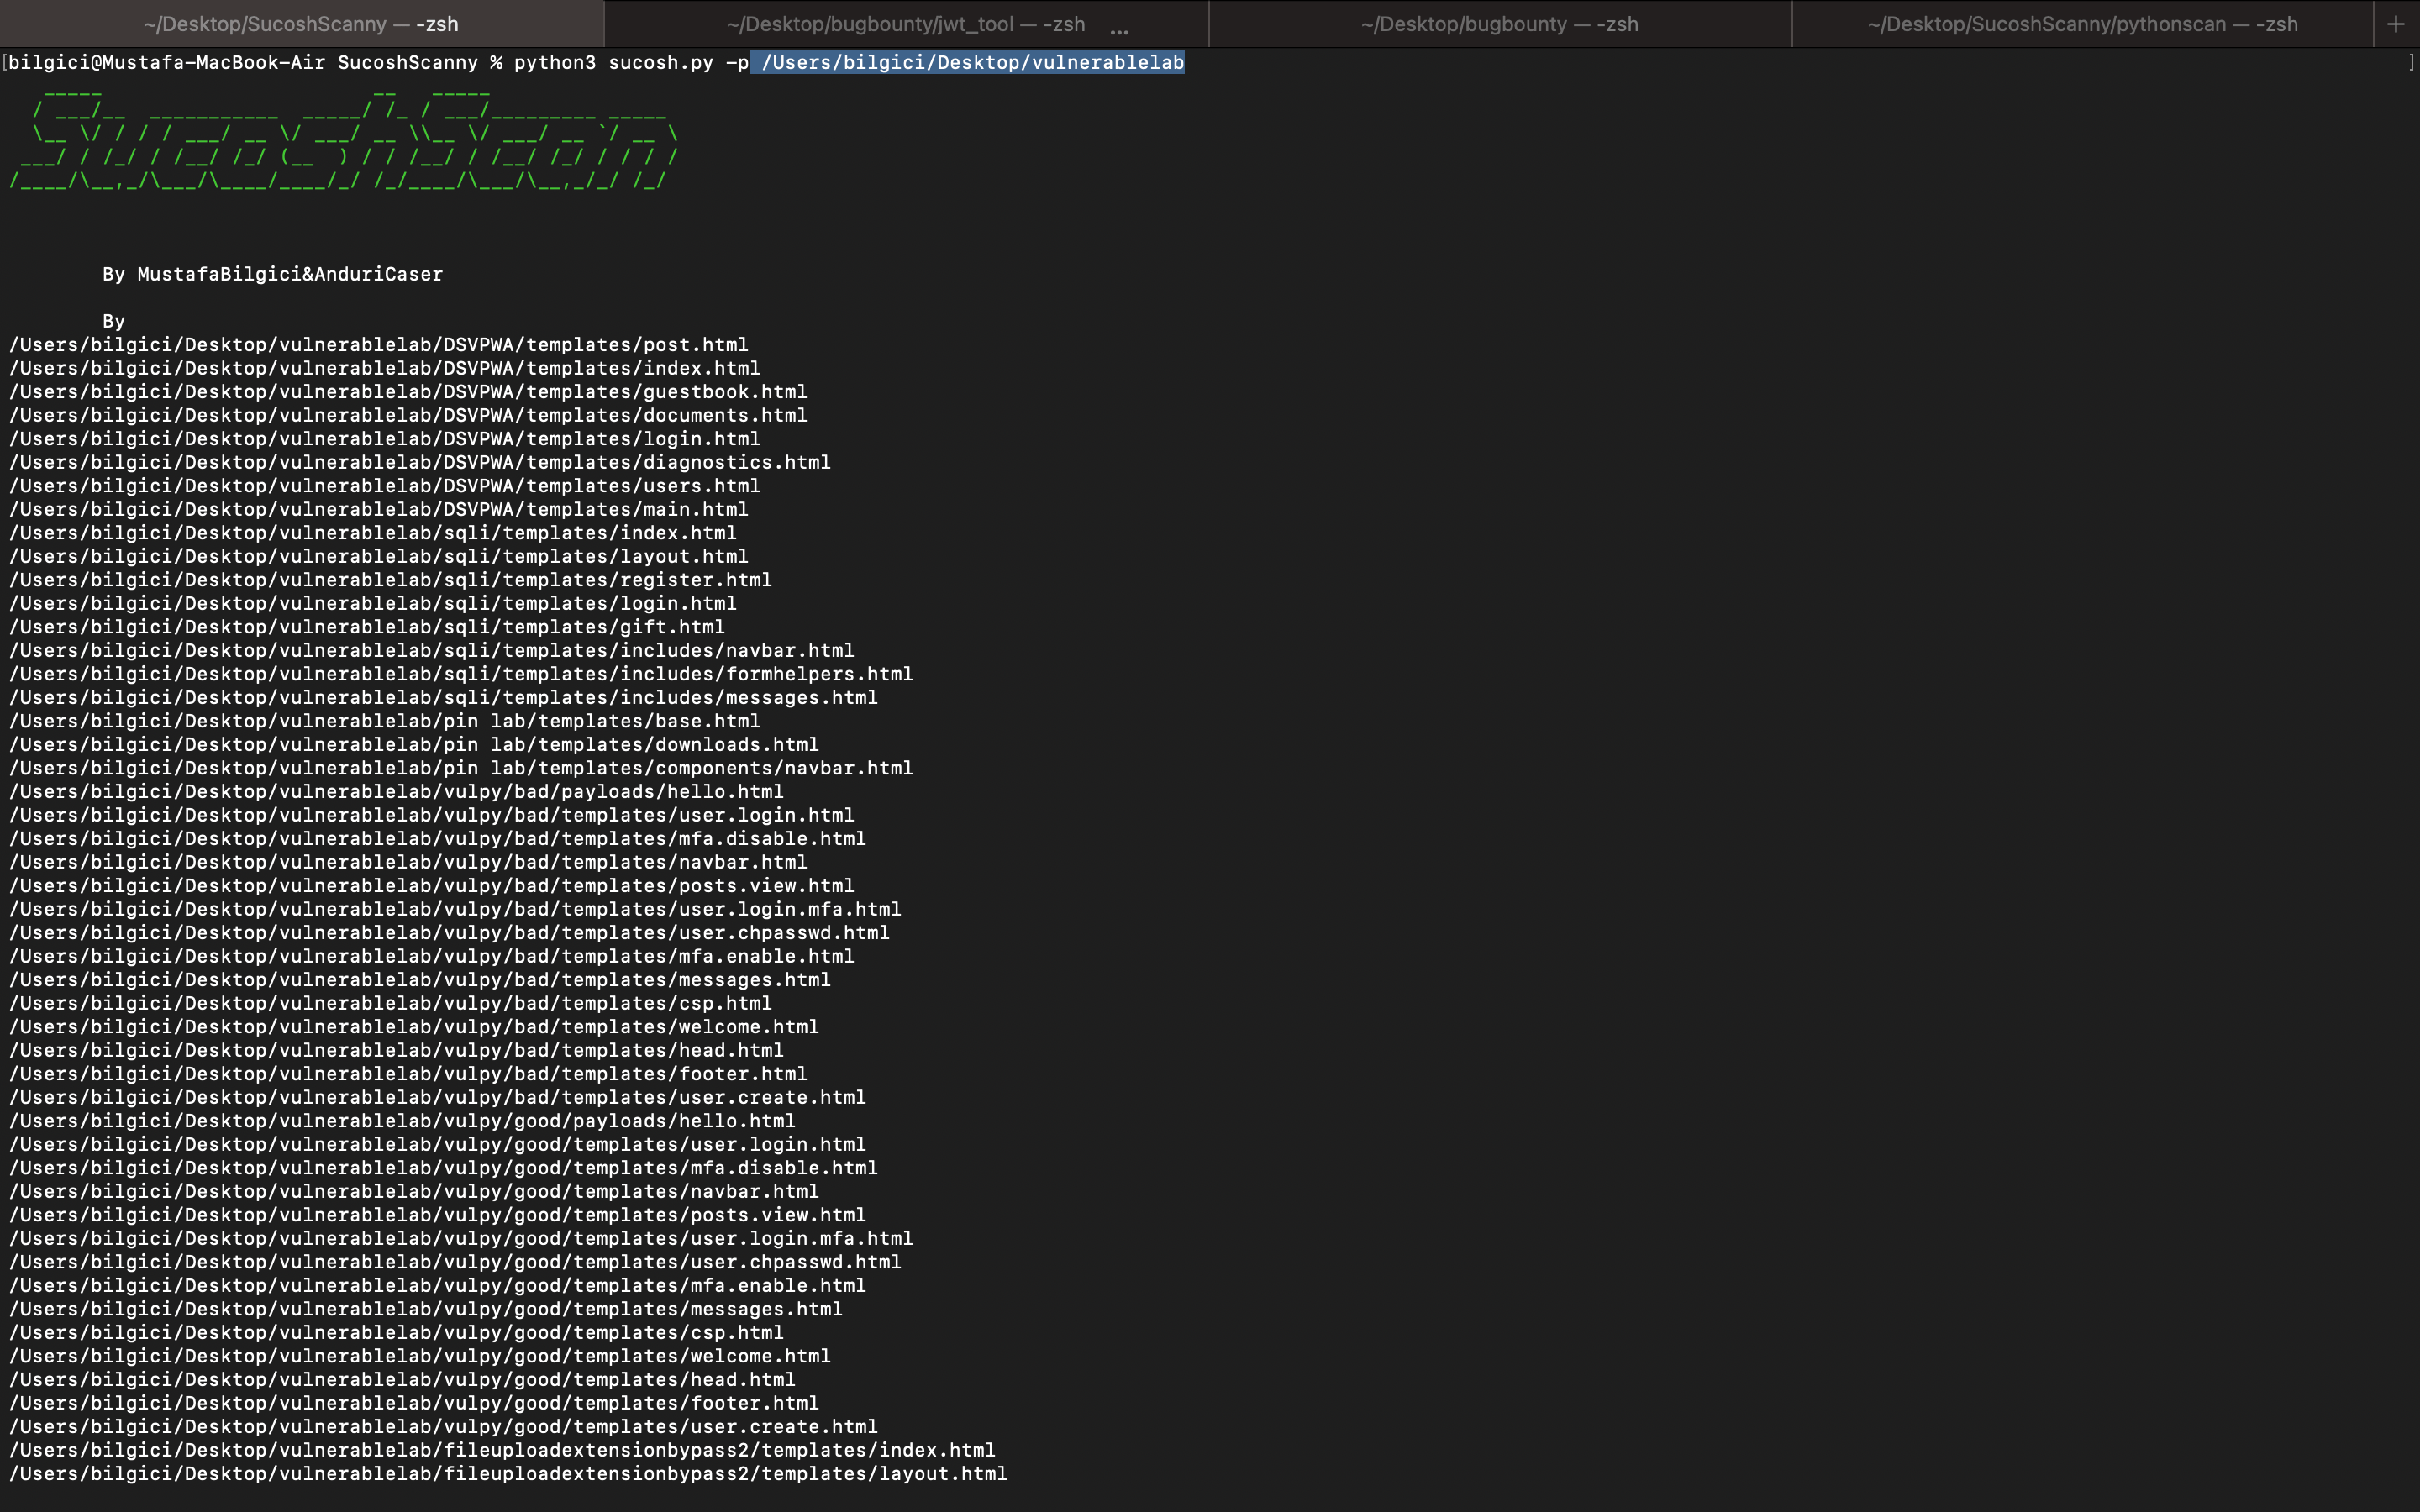 mustafabilgici/sucoshscanny
"Sucosh" ist ein automatisiertes Scanner- und Bewertungsframework für Quellcode-Schwachstellen für Python (Flask-Django) und NodeJs, das in der Lage…
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 0x3c3e/slides
CodeQL + DTrace = Speicheroffenlegungsschwachstellen in XNU
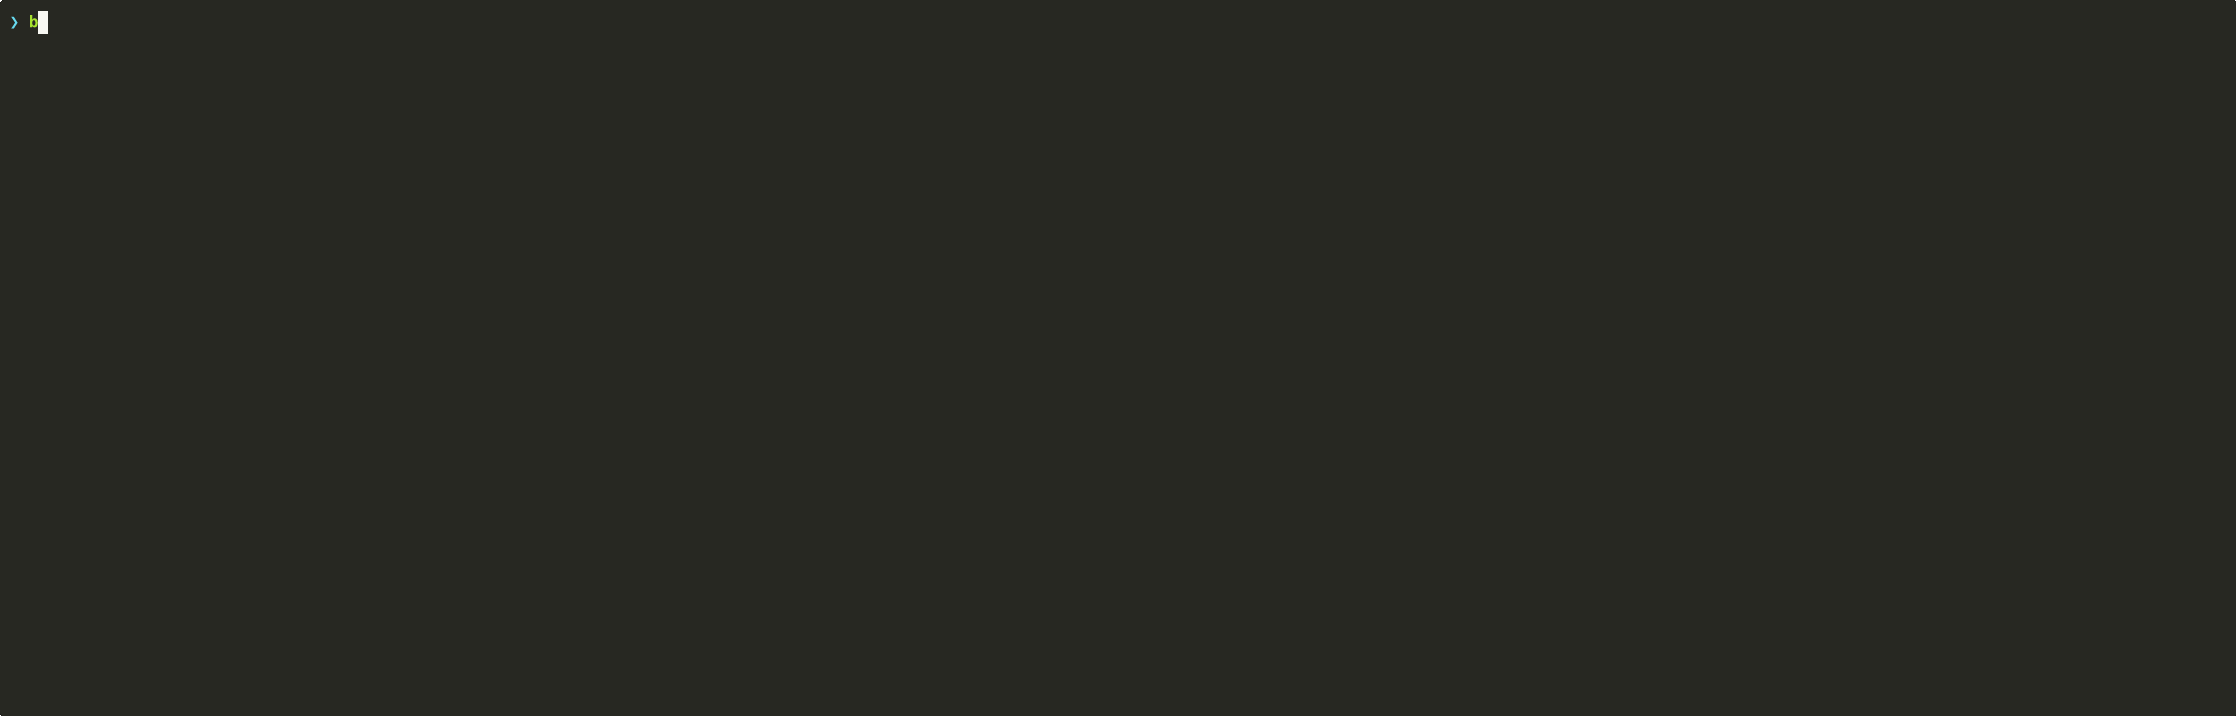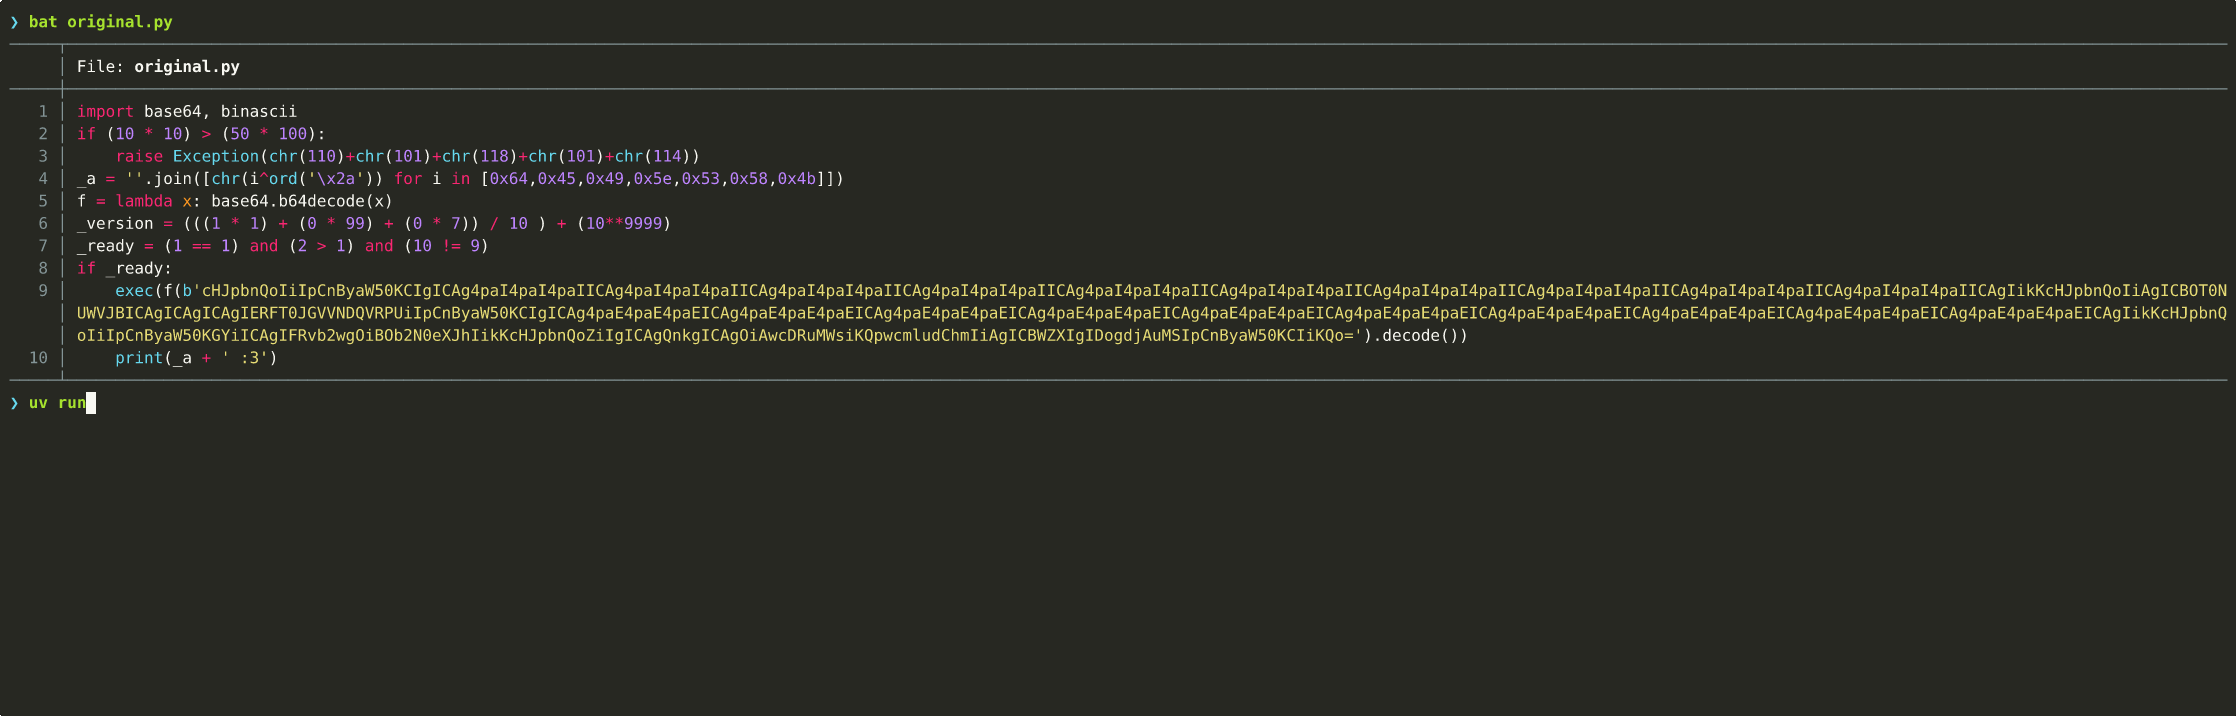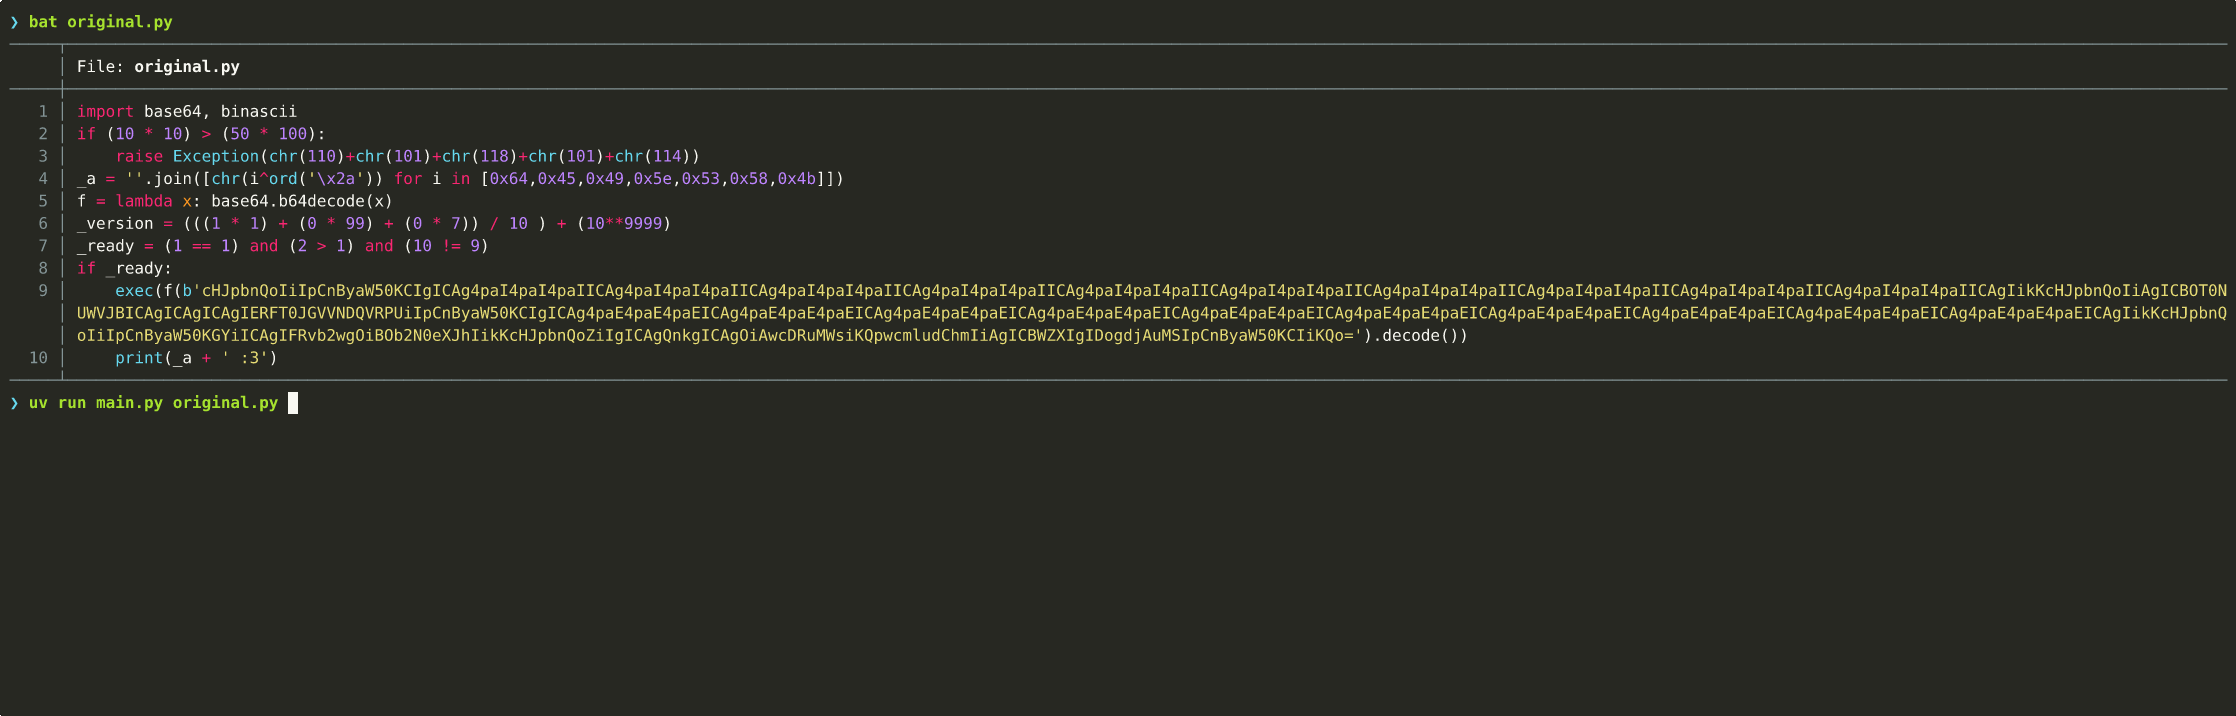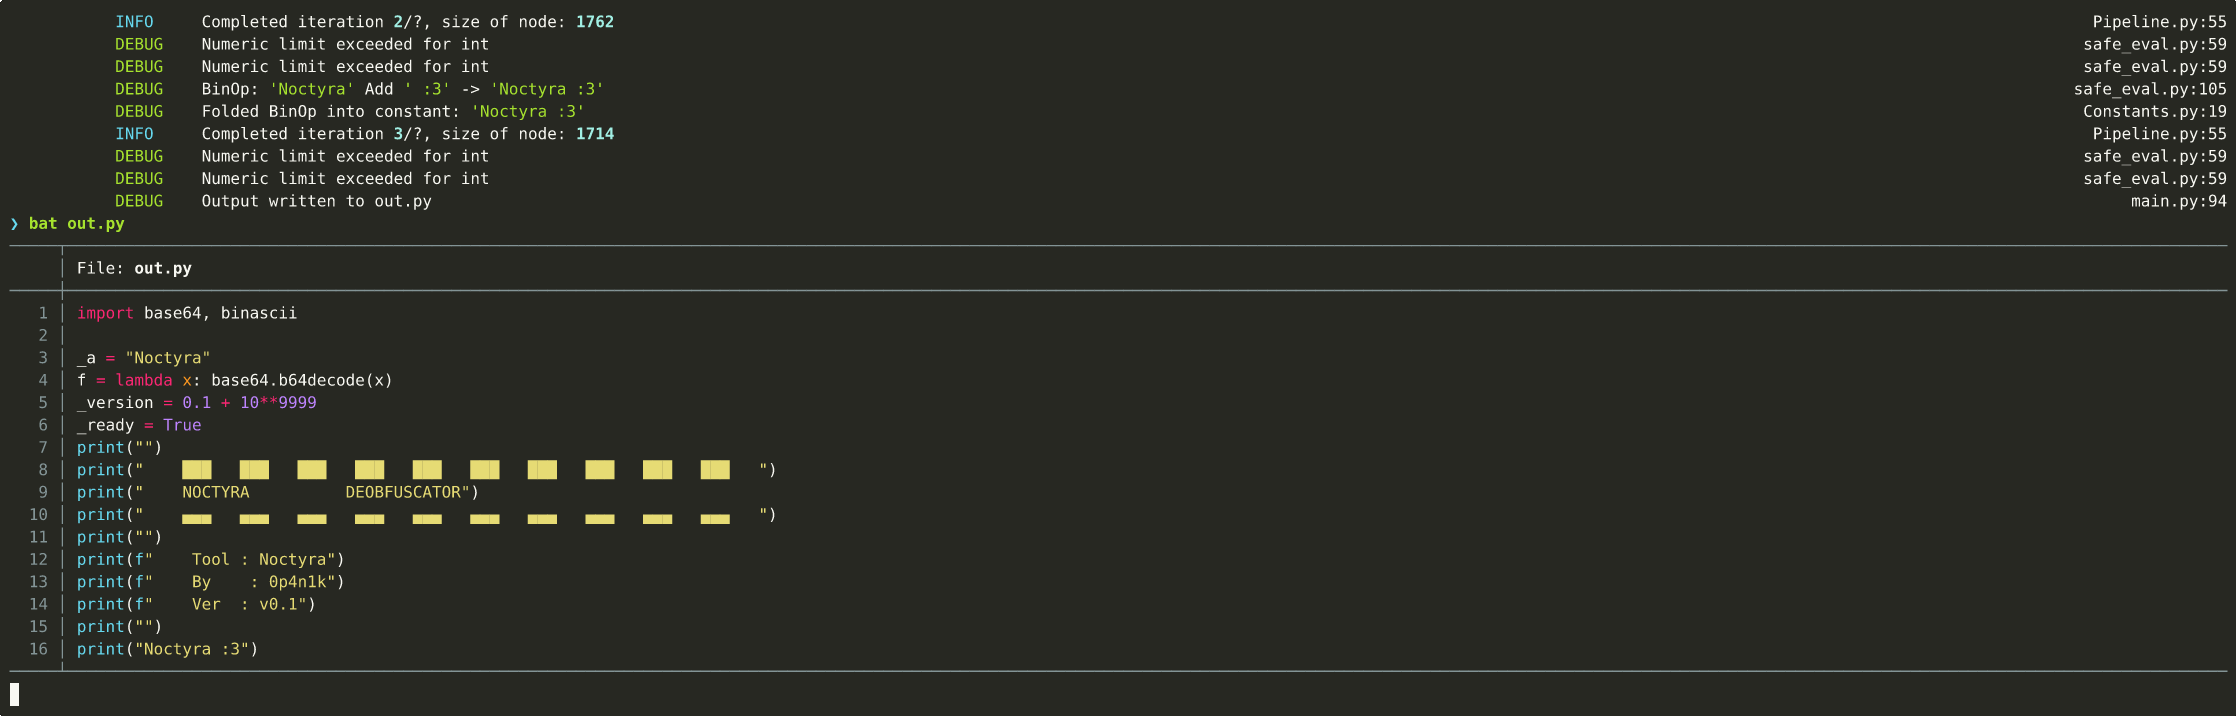 0p4n1k/noctyra
AST-basiertes Framework für Python-Code-Transformation und Deobfuskation
 osmankandemir/static-code-analysis-helper
Scannt Projektquellcode in 16 Sprachen, um gefährliche Funktionen zu kennzeichnen, die mit SQLi, XSS, SSRF, Command Injection, schwacher Kryptografie…
 nccgroup/call_map
Die aktuelle Entwicklung für Call Map findet unter https://github.com/ajylee/call_map statt. Call Map ist ein Tool zur Navigation in…
 nccgroup/glasgo
Statisches Go-Analyse-Tool, das mithilfe eines AST nach Sicherheitsproblemen sucht.
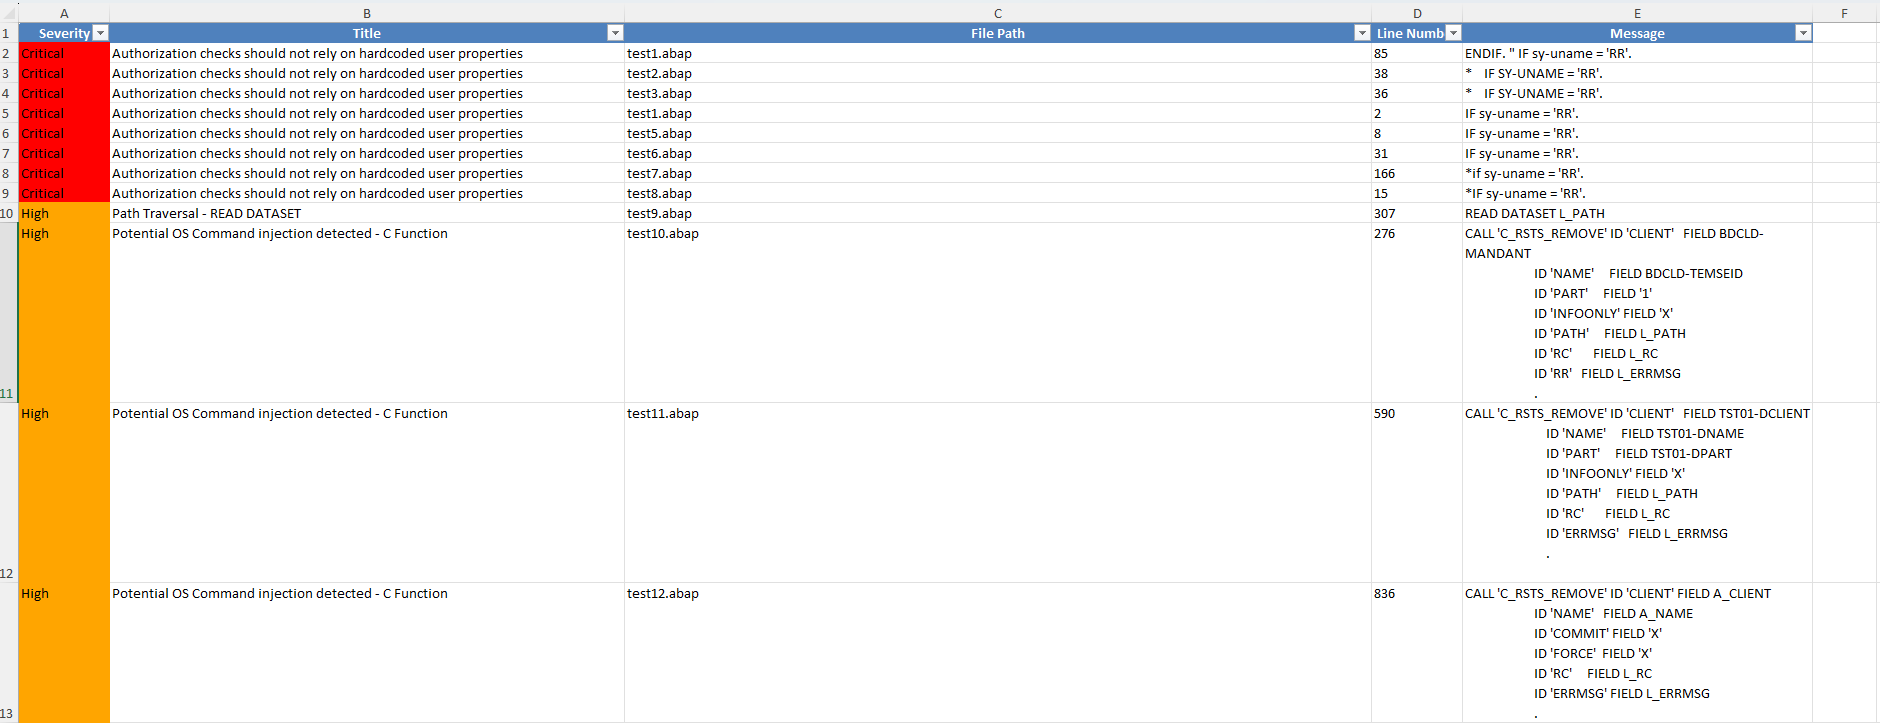 owasp/abap-code-scanner
ABAP-Code-Analysator
 synacktiv/weggli_rules_sstic2023
Kuratierte weggli-Abfragen für die statische Analyse von C/C++-Code, um gefährliche Funktionen, Stack-Probleme und malloc-Overflow-Schwachstellen zu…
 nightwatchcybersecurity/airflowscan
Checkliste und Werkzeuge zur Erhöhung der Sicherheit von Apache Airflow
 nationwide-group-oss/cryptoptic
CodeQL-basierter Scanner, der kryptografische Funktionsaufrufe in Repositories und GitHub-Organisationen inventarisiert und eine Cryptographic Bill…
 zappaboy/vuln-scanner
Schwachstellenbewertungs-Scanner mit Berichtserstellung
 synacktiv/appledb_rs
Kuratierte Datenbank von Apples internen Artefakten (Entitlements, Frameworks, Geräteversionen) mit API, CLI und WebUI für…
 bekk/retire.js
retire.js hat eine neue Heimat








