
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Noctyra — AST-basiertes Framework für Python-Code-Transformation und Deobfuskation | Kitploit

Tools/GitHubGitHub/0p4n1k/noctyra
Statische AnalyseStatische Code-Analyse (SAST)Code-AnalyseReverse EngineeringMalware-AnalyseBinäranalyse
GitHub0p4n1k/noctyra

Noctyra

AST-basiertes Framework für Python-Code-Transformation und Deobfuskation
Repository anzeigen
1749vor 4 MonatenNoch nicht geprüft
Teilen

Noctyra

Noctyra Demo

PyPI version Python versions Downloads License

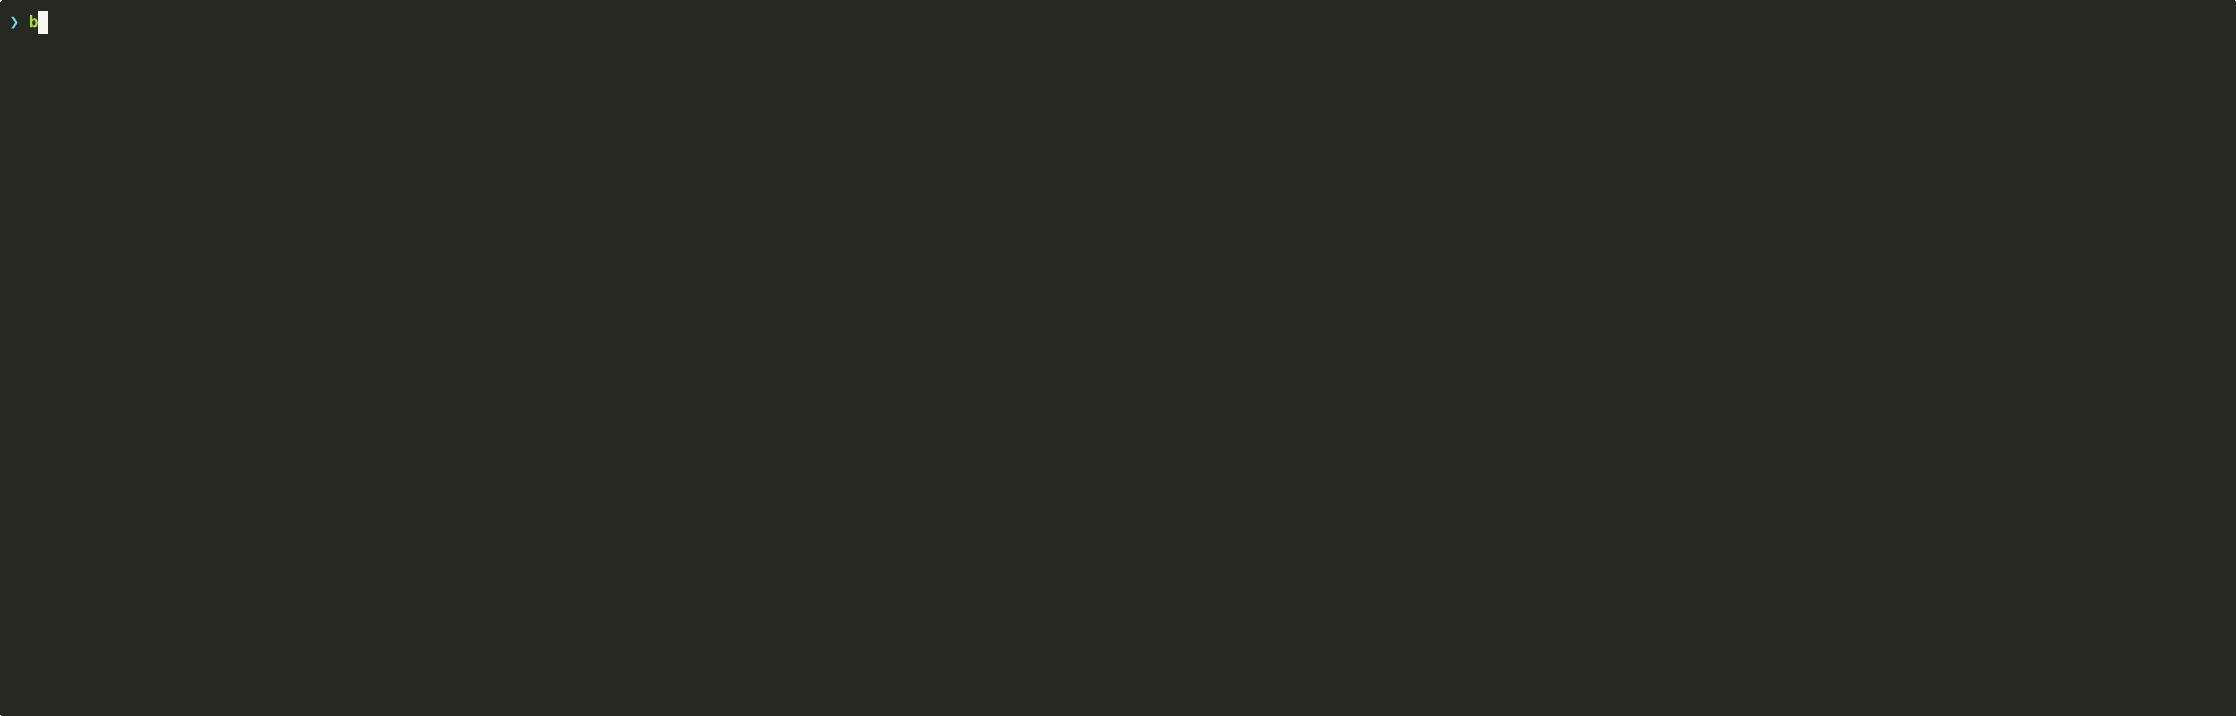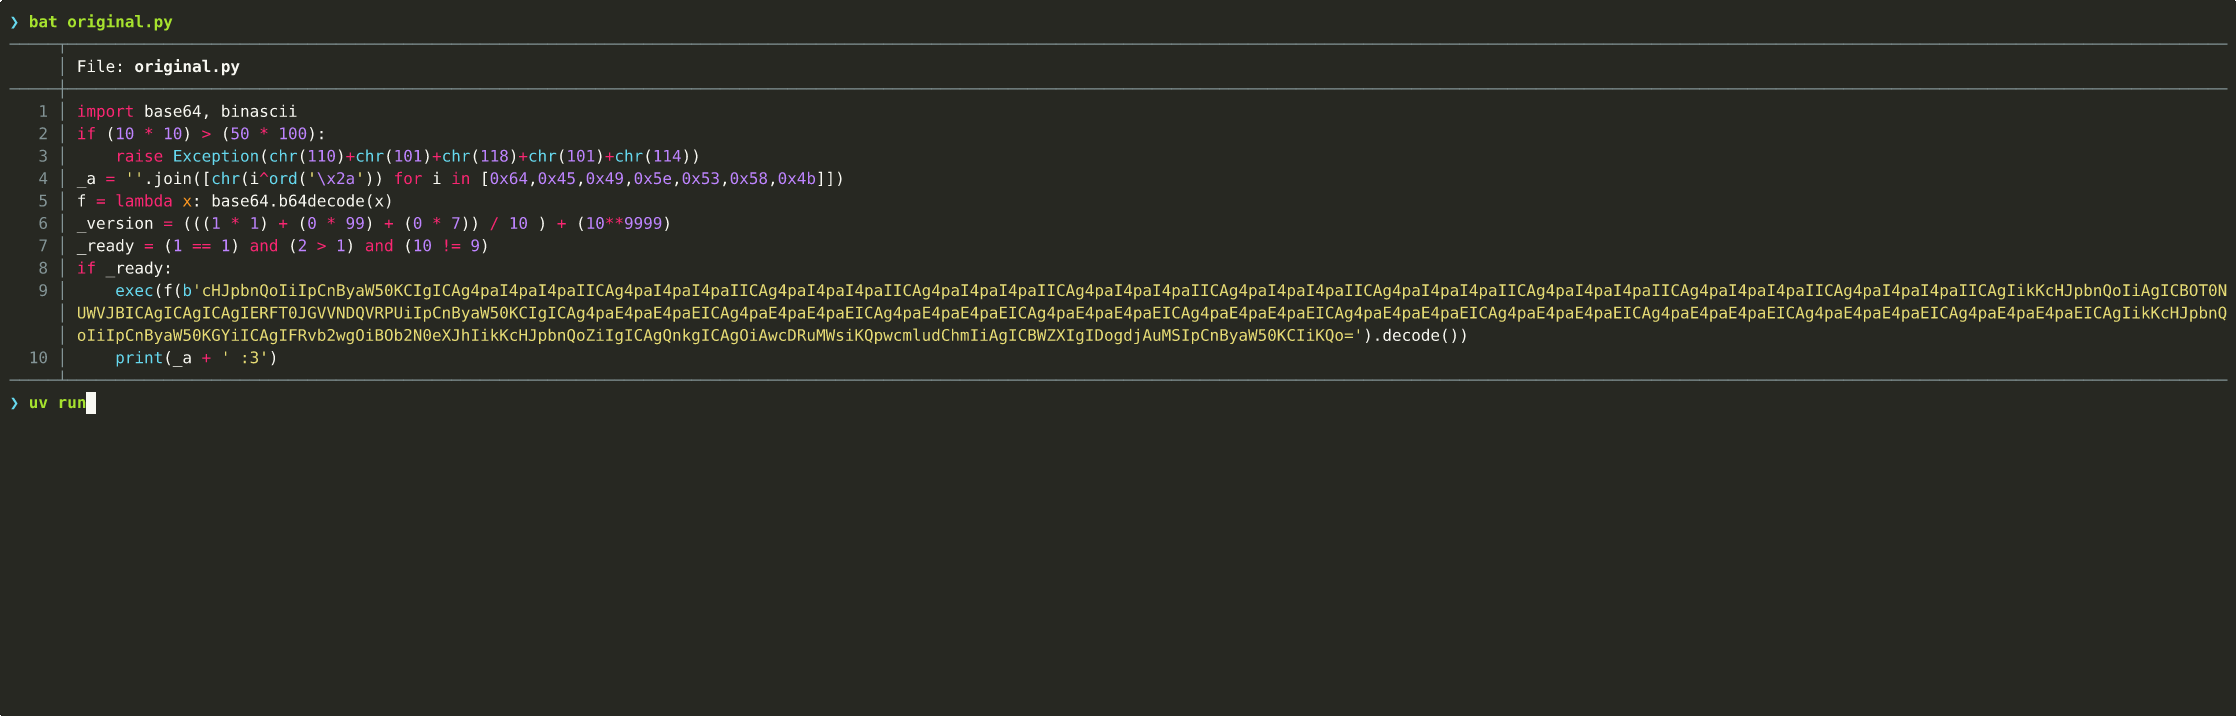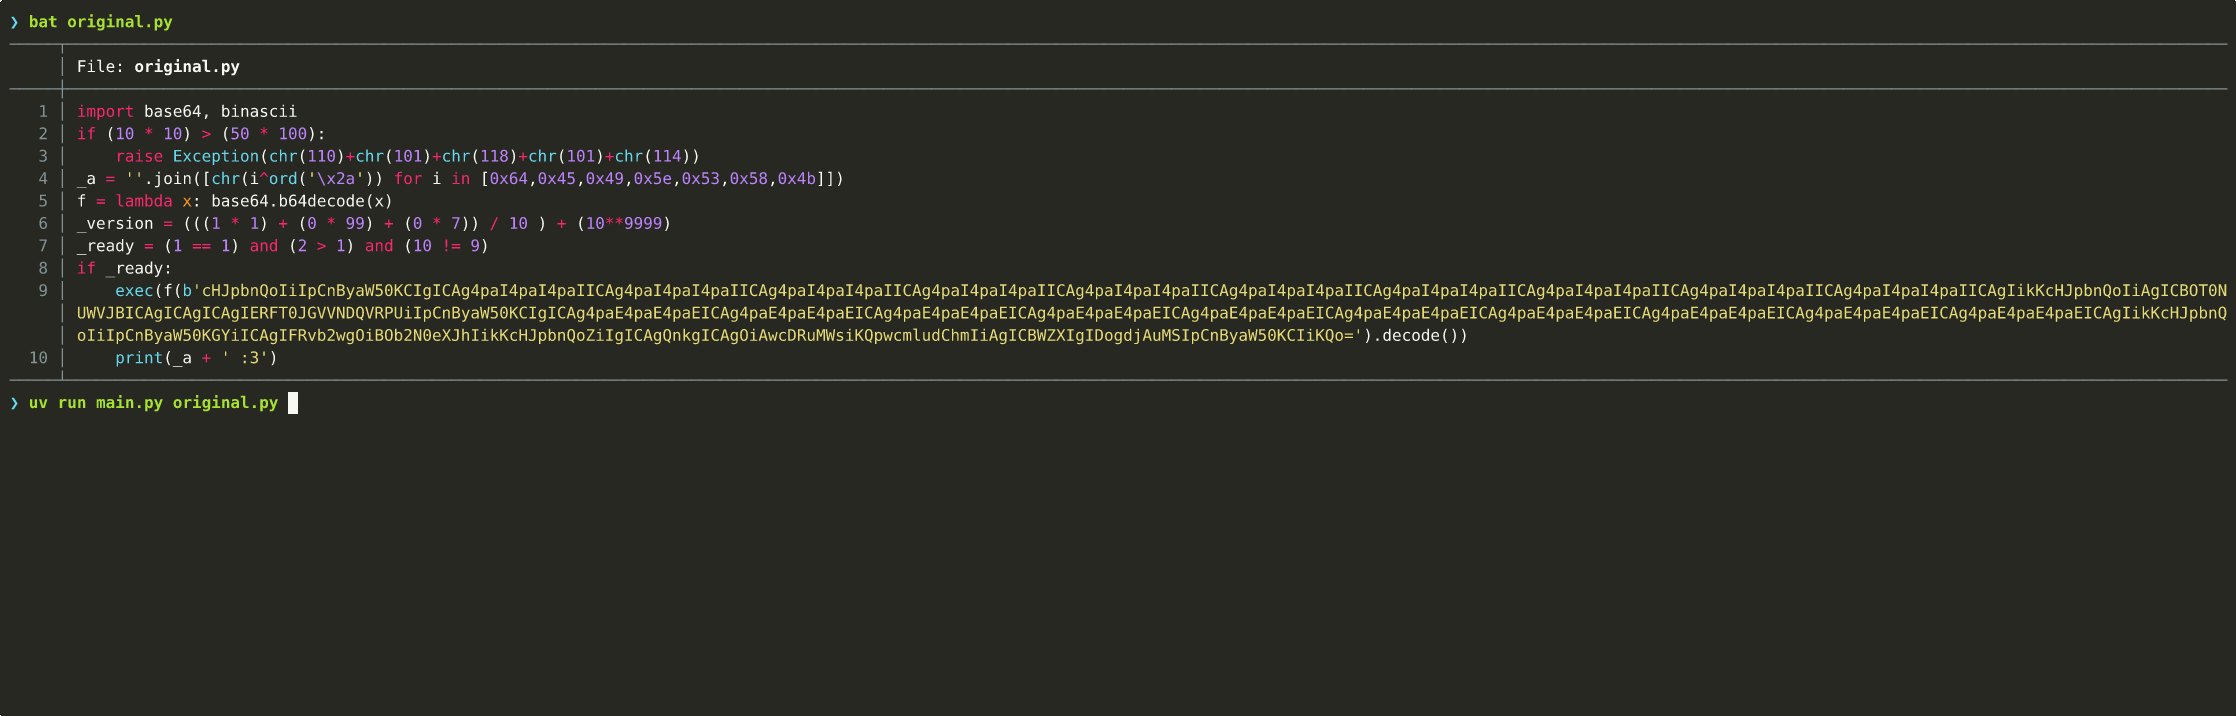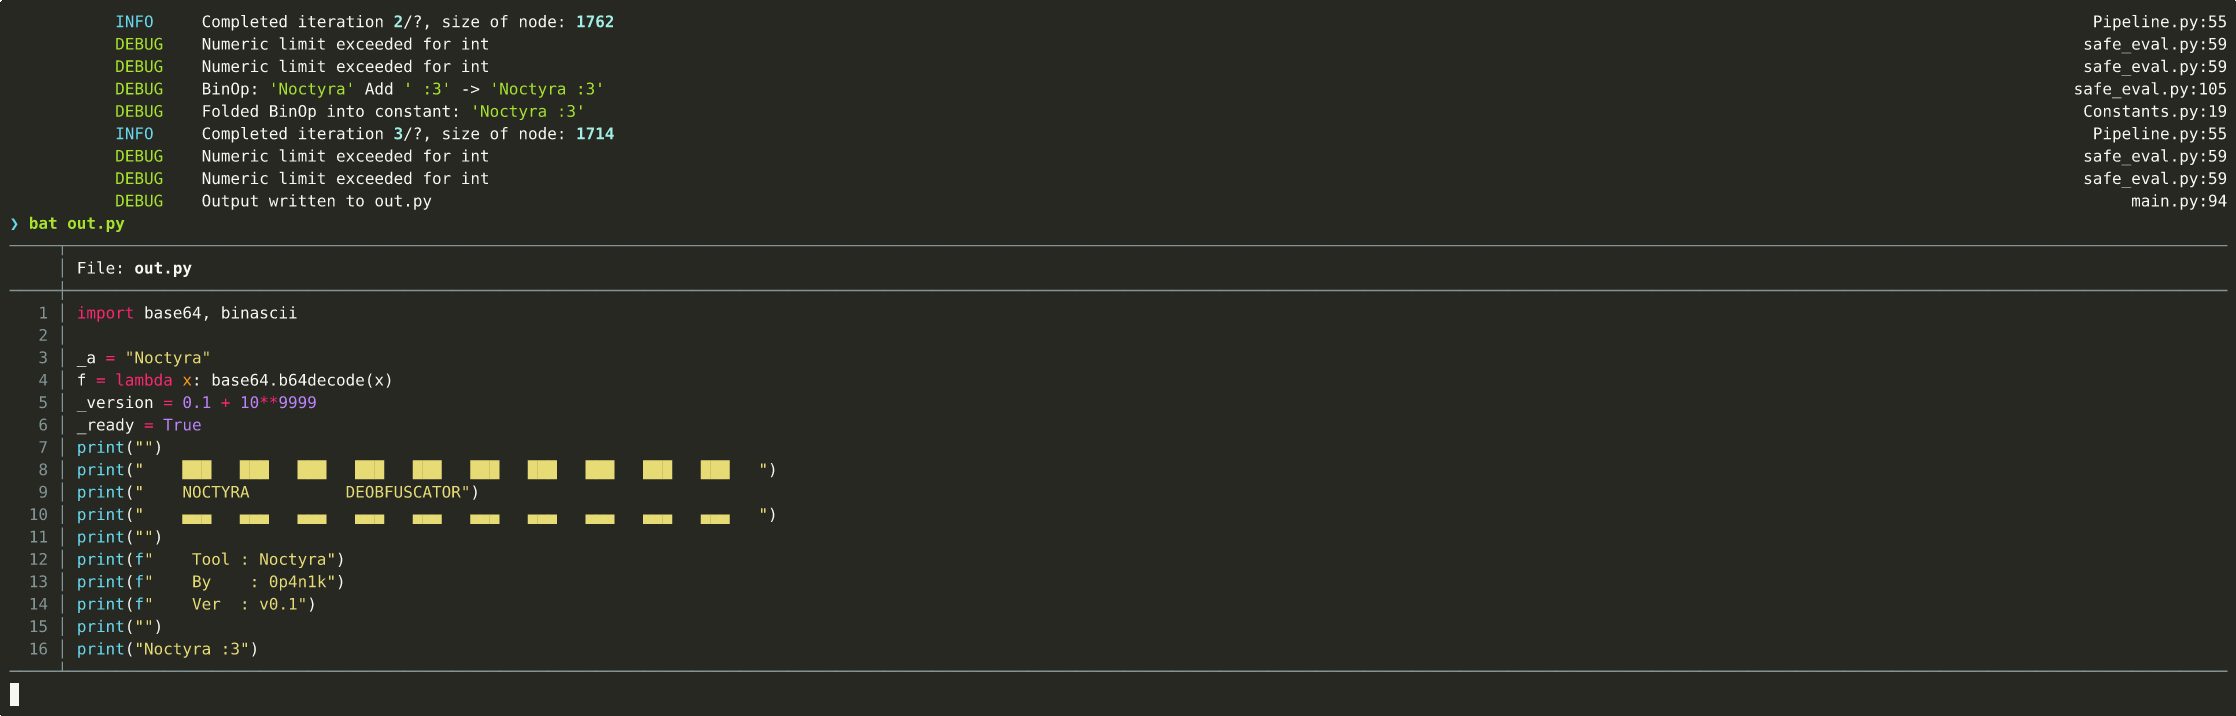
Noctyra ist ein AST-basiertes Framework, das für Code-Transformation und Deobfuskation entwickelt wurde. Es bietet eine modulare Pipeline zur Analyse und Vereinfachung von Python-Quellcode durch Auflösung komplexer Ausdrücke und Logik.

Übersicht

Das Projekt zielt darauf ab, eine flexible Umgebung für die Verarbeitung des abstrakten Syntaxbaums von Python bereitzustellen. Durch den Einsatz einer Abfolge von steckbaren Transformatoren kann Noctyra:

  • Verschachtelte Logik und Bedingungen vereinfachen.
  • Statische Werte und gängige Kodierungsmuster auflösen.
  • Dynamische Ausführungsblöcke in lesbaren Code entrollen.
  • Obfuskierte Konstrukte optimieren und bereinigen.

Erste Schritte

Voraussetzungen

Stelle sicher, dass uv für das Dependency-Management installiert ist.

uv sync

Ausführen der Pipeline

Um ein Zielskript zu verarbeiten, verwende den folgenden Befehl:

python main.py <input_file> [options]

Optionen:

  • file: Pfad zur Eingabe-Python-Datei (erforderlich).
  • --output: Dateiname für den transformierten Code (Standard: out.py).
  • --iterations: Lege eine feste Anzahl von Transformationsdurchläufen fest (Standard: 0 für automatische Erkennung).
  • --max-iterations: Begrenze die Durchläufe im Auto-Modus (Standard: 100).
  • --debug: Aktiviere ausführliches Logging zum Debuggen von Transformationen. (sieht cool aus)

Entwicklung

Dieses Projekt verwendet uv für das Dependency-Management und ein Makefile für häufige Aufgaben.

Einrichtung

uv sync --all-extras --dev

Qualitätskontrolle

Bevor du einen PR einreichst oder Änderungen pushst, stelle sicher, dass alle Checks bestanden werden:

  • Tests ausführen: make test
  • Linten & Formatieren: make format
  • Typen prüfen: make typecheck

(Windows-Benutzer: Diese Befehle funktionieren automatisch via make.bat.)

CI/CD

Automatisierte Checks werden bei jedem Push über GitHub Actions durchgeführt, darunter Linting mit Ruff, Typprüfung mit Mypy und Komponententests mit Pytest.

Sicherheitshinweis

Noctyra enthält eine interne Evaluierungs-Engine mit grundlegenden Ressourcenbeschränkungen. Bei der Arbeit mit nicht vertrauenswürdigem Code wird jedoch dringend empfohlen, die Pipeline in einer isolierten Umgebung (z. B. einem Container oder einer Sandbox) auszuführen, um mögliche Nebenwirkungen oder Ressourcenerschöpfung zu vermeiden.



Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




