
 #1
Tools zur Überprüfung von Quellcode ohne Ausführung, um Sicherheitslücken zu finden.
Kitploit empfohlen

 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 shubhamshubhankar/autosource
Automatisiertes Framework für statische Code-Analyse, integriert mit SonarQube, zur frühzeitigen Erkennung von Schwachstellen im Quellcode durch…
 samsung/utopia
UT-basierte automatisierte Fuzz-Treiber-Generierung
 clearbluejar/ghidrecomp
Python-Befehlszeilen-Ghidra-Dekompilierer
 agrawalsmart7/scodescanner
Befehlszeilen-Scanner für statische Analyse, der kritische Schwachstellen in PHP- und YAML-Quellcode mit benutzerdefinierten Semgrep-Regeln erkennt,…
 advanced-threat-research/creosote
Creosote ist unsere Lösung zur Suche nach der tarfile-Sicherheitslücke, die unter CVE-2007-4559 beschrieben ist.
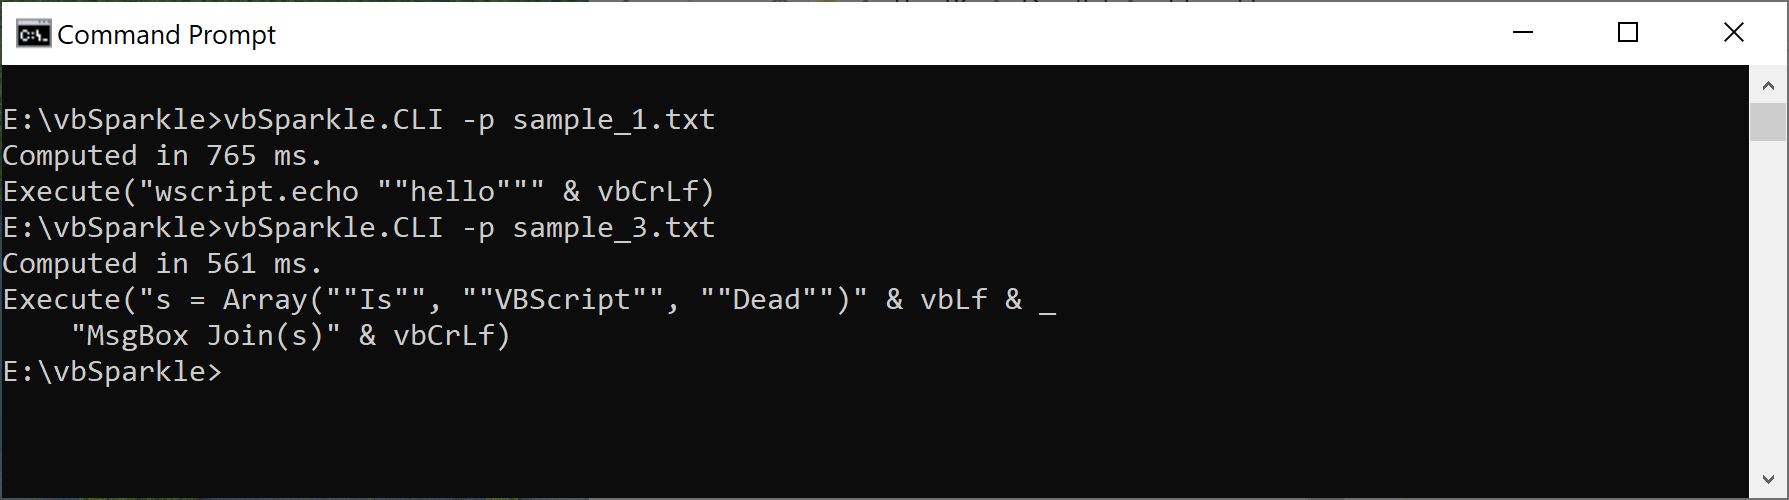 airbus-cert/vbsparkle
VBScript- & VBA-Source-to-Source-Deobfuskator mit partieller Auswertung
 chris-anley/cq
CQ, ein Code-Sicherheitsscanner

 gitlab-org/security-products/sast-rules
Kuratiertes Semgrep-Regelrepository für GitLab SAST, das statische Analysemuster bereitstellt, um Sicherheitslücken in mehreren Programmiersprachen…
 coffeeandsecurity/dakshscra
Framework-aware static code analysis tool for automated source code review with platform-specific rules, taint analysis, effort estimation, and…
 dmdhrumilmistry/security-harness
Multi-Agenten-Harness für statische Anwendungssicherheits-Reviews für KI-Coding-Agenten: kartiert Codebasen, jagt Schwachstellenklassen, verkettet…
 nccgroup/cq
Schneller Code-Sicherheitsscanner für die manuelle Sicherheitsüberprüfung von Code durch Experten. Er gibt zeilenreferenzierte Befunde in Textdateien…
 vusec/ghostrace
Proof-of-Concept- und Static-Analysis-Toolkit zum Auffinden spekulativer Race-Condition-Gadgets (SCUAF) im Linux-Kernel. Enthält einen Datensatz mit…
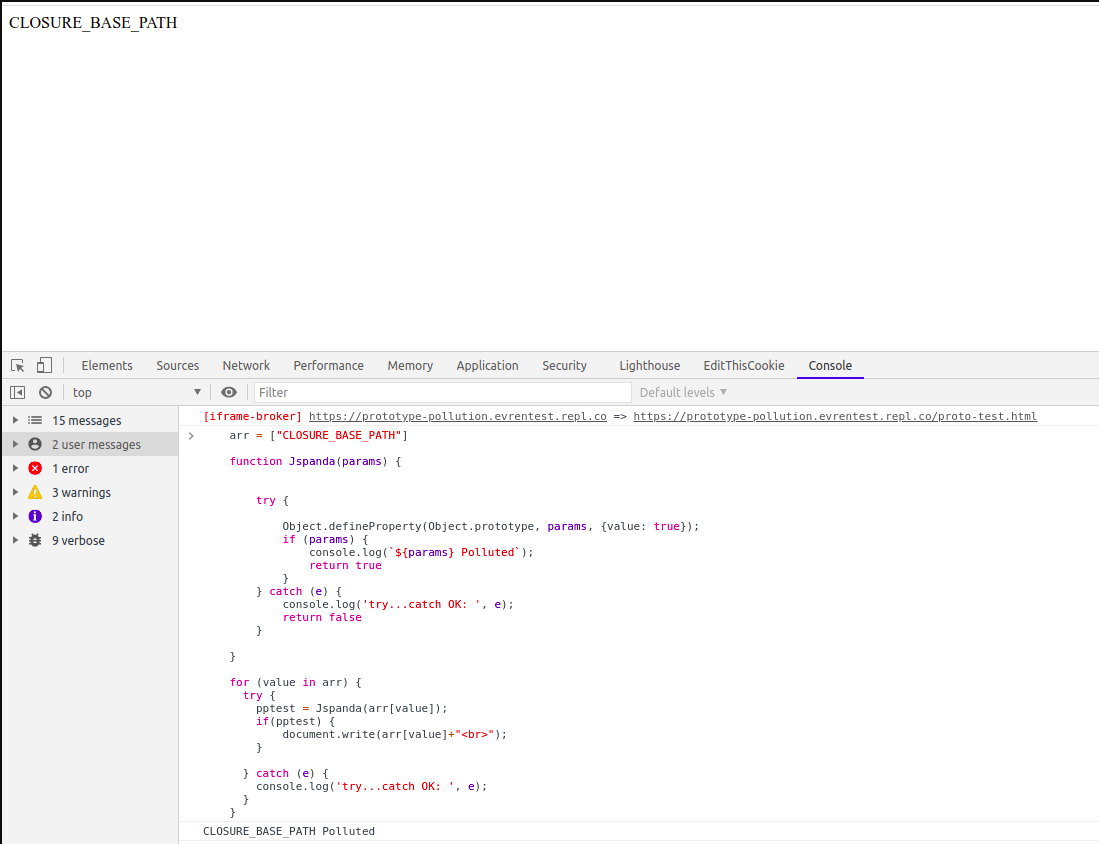 redsection/jspanda
Clientseitiger Prototype-Pullution-Schwachstellenscanner
 whitesquirrell/c0devari4nt
Ein Tool zur Variantenanalyse und Visualisierung, das Codebasen auf ähnliche Schwachstellen scannt.
 kc57/awesome-pentest
Eine Liste mit großartigen Werkzeugen und Ressourcen für Penetrationstests.
 silverplate3/my-cves
CVE's, die ich gefunden habe. Technische Ausarbeitungen, Exploit-Beispiele und Fuzzing-Sitzungs-Walkthroughs








