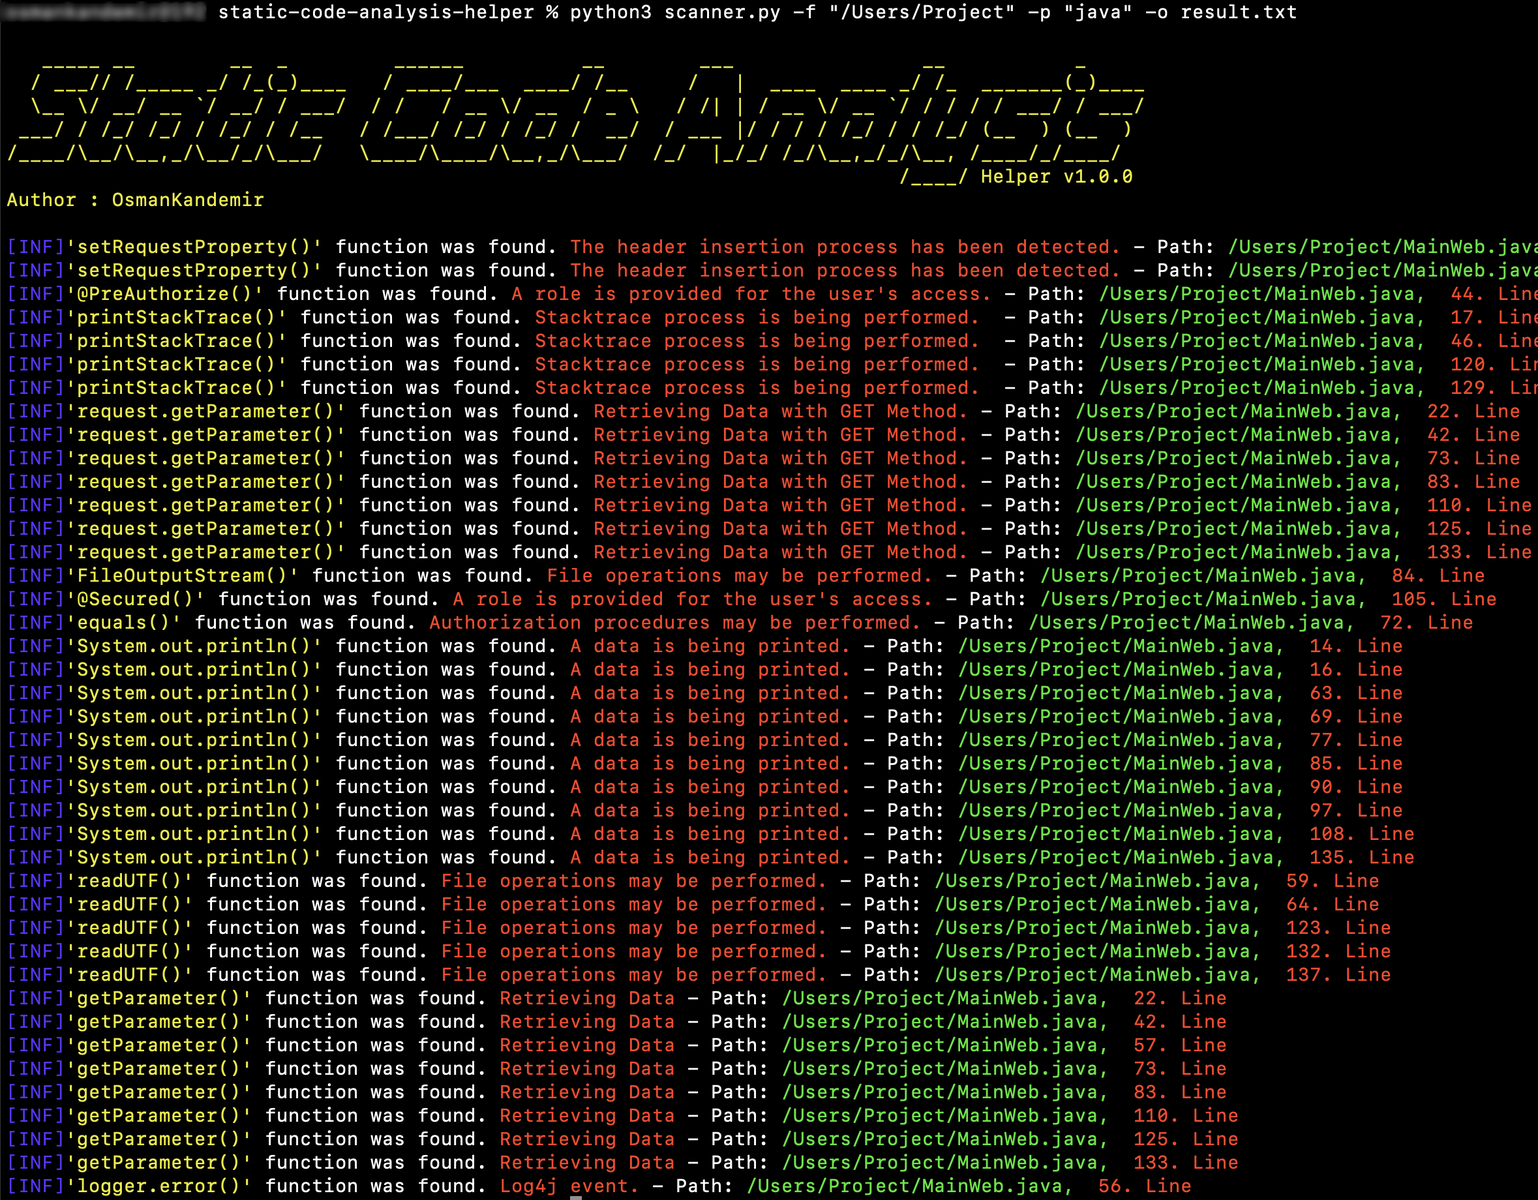
 osmankandemir/static-code-analysis-helper
Scannt Projektquellcode in 16 Sprachen, um gefährliche Funktionen zu kennzeichnen, die mit SQLi, XSS, SSRF, Command Injection, schwacher Kryptografie und anderen Web-Angriffsklassen verbunden sind.



Es erkennt Funktionen, die in vielen Web-Programmiersprachen und Frameworks in Ihrem Projektordner wahrscheinlich Angriffsmethoden verursachen.
Hinweis: Viele der hier beschriebenen Funktionen verursachen möglicherweise keine Schwachstellen.
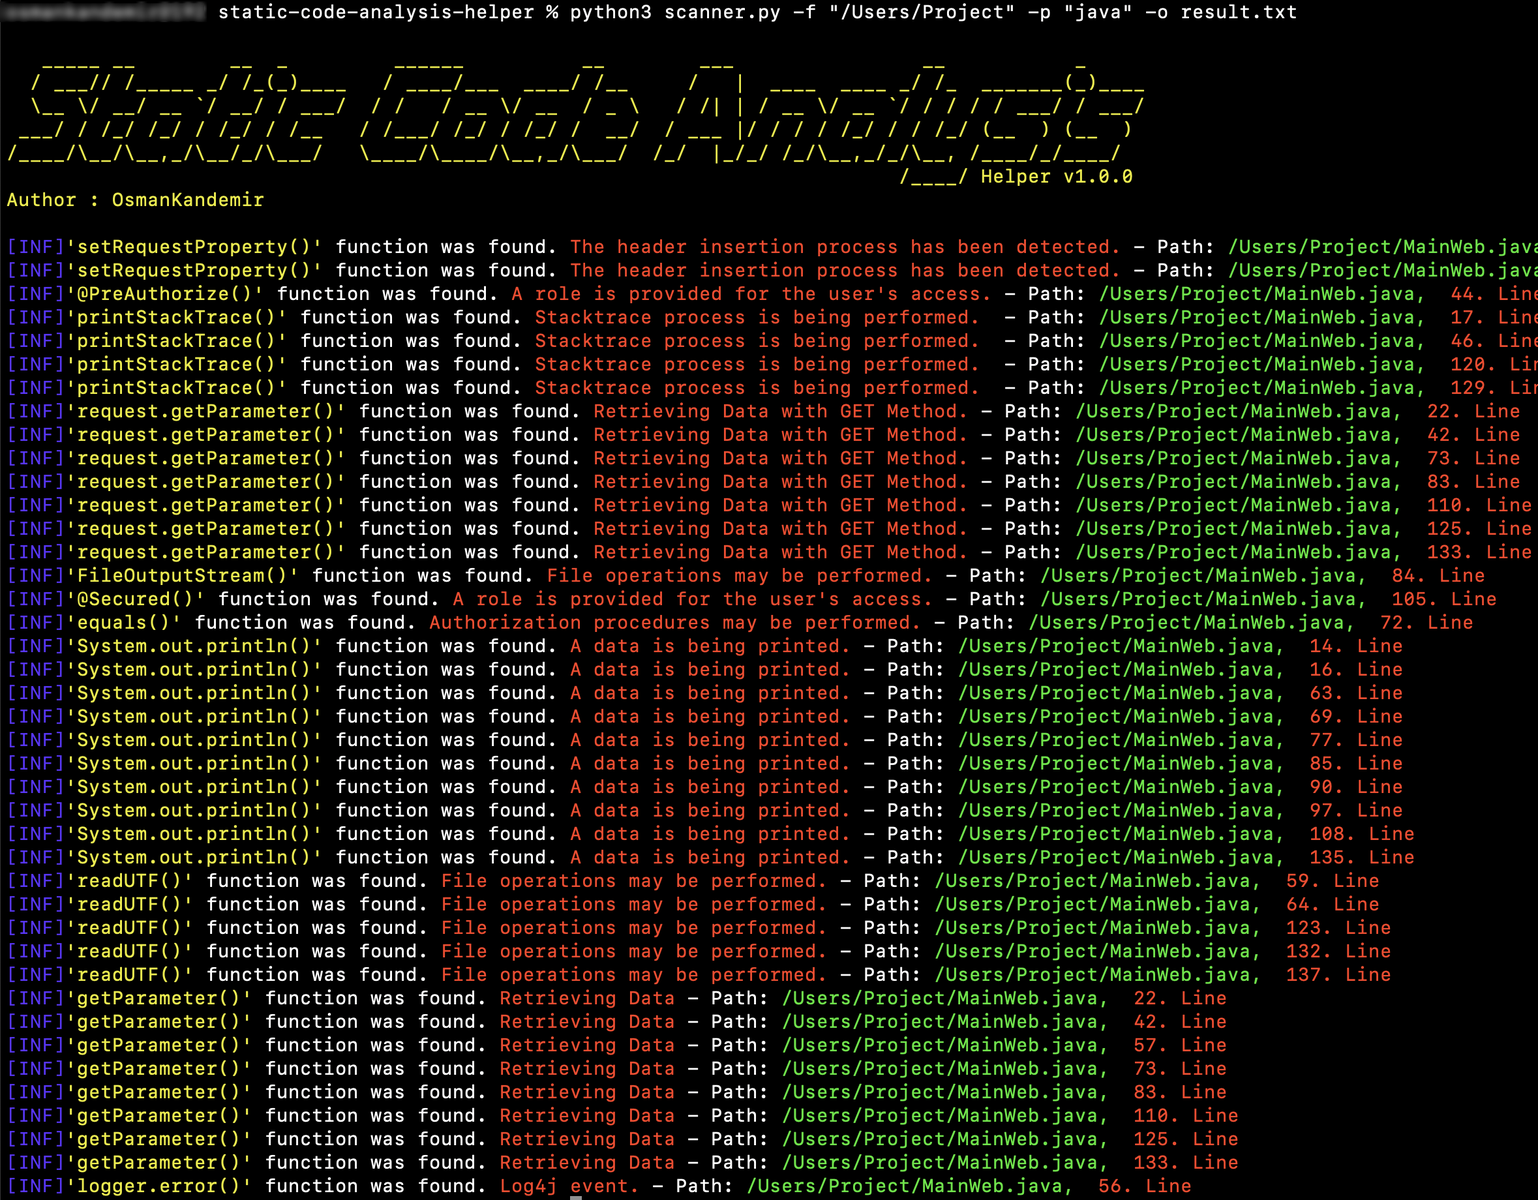
SQLi, XSS, XXE, CSRF, SSTI, SSRF, IDOR, CORS, XSHM, LFI, DoS, DDoS, RFI, Schwache Verschlüsselung / Unsichere kryptografische Speicherung, Path Traversal, Session-Angriffe, Offener Redirect, Unsichere Dateiberechtigungen, XPath-Injection, Datei-Uploads, Speicherkorruption / Pufferüberlauf, Sicherheitsfehlkonfiguration, Reflected File Download, CSV-Injection, Command Injection, WebSocket-Schwachstellen, Race Condition, Cache-Poisoning, Code-Injection, Böswillige Datei-Deserialisierung, JWT-Schwachstellen, Gebrochene Zugriffskontrolle, Content-Spoofing, Authentifizierungsschwachstellen, Cookie-Schwachstellen, Schwachstellen in der Geschäftslogik.
git clone https://github.com/OsmanKandemir/static-code-analysis-helper.git
cd static-code-analysis-helper
python3 scanner.py -f "/Users/Test/ProjectFolder" -o result.txt
git clone https://github.com/OsmanKandemir/static-code-analysis-helper.git
cd static-code-analysis-helper
python -m build
python setup.py install
Die Anwendung ist auf PyPI verfügbar. Zur Installation mit pip:
pip install staticcodeanalysishelper
from StaticCodeAnalysisHelper import FileScan

# Scan einer bestimmten Programmiersprache

FileScan.AdvancedFileScanning("/Desktop/My-Project","java","result.txt")

# Vollständiger Scan

FileScan.AdvancedFileScanning("/Desktop/My-Project",None,"result.txt")
docker build -t staticcodeanalysishelper .
docker run -v <YOUR-PROJECT-PATH-FOLDER>:/static-code-analysis-helper/Project staticcodeanalysishelper -f /static-code-analysis-helper/Project -p <YOUR-PROGRAMMING-LANGUAGE>
docker pull osmankandemir/staticcodeanalysishelper:v1.0.0
docker run -v <YOUR-PROJECT-PATH-FOLDER>:/static-code-analysis-helper/Project osmankandemir/staticcodeanalysishelper:v1.0.0 -f /static-code-analysis-helper/Project -p <YOUR-PROGRAMMING-LANGUAGE>
Bitte scannen Sie für das korrekte Ergebnis nur die Projektdateien.

-f FOLDER [FOLDER], --folder Ordner [FOLDER] Projektordnerpfad. --folder
-p PROGRAMMING [PROGRAMMING], --programming python [PROGRAMMING] Programmiersprache auswählen. --programming
-o OUTPUT [FILENAME] --output [FILENAME] Ausgabe speichern. --output

Liste der Programmiersprachen : java, asp.net, python, dart, ruby, go, php, rust, javascript, perl, scala, golang, kotlin, julia
Um die Anwendung weiterzuentwickeln, können Sie StaticCodeAnalysisHelper/LanguagesFunctions.py neue Funktionen gemäß der folgenden Syntax zu der Datei hinzufügen.
{"function": "function()","description": "description"}
{"function": "function[]","description": "description"}
{"function": "function","description": "description"}
Copyright (c) 2025 Osman Kandemir
Lizenziert unter der GPL-3.0-Lizenz.
Wenn Ihnen Static-Code-Analysis-Helper gefällt und Sie Unterstützung zeigen möchten, können Sie die Funktion Buy A Coffee oder Github Sponsors für den Entwickler über die folgende Schaltfläche nutzen.
Oder
Sponsor mich : https://github.com/sponsors/OsmanKandemir 😊
Ihre Unterstützung wird sehr geschätzt😊






