
 synacktiv/action-octoscan
📦 :octocat: Eine GitHub Action, die einen Sicherheits-Scan deiner GitHub Actions durchführt.

Eine GitHub Action, die einen Sicherheitsscan deiner GitHub Actions durchführt.
Diese Action basiert auf octoscan
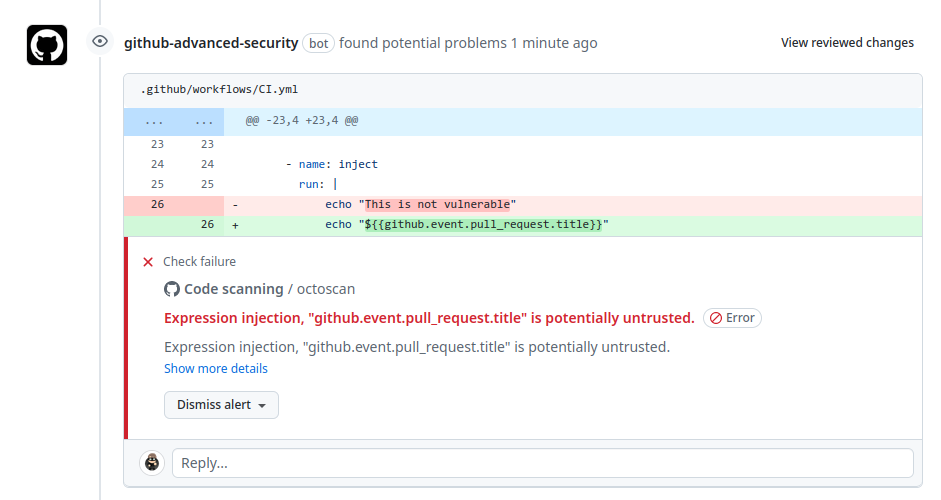

Hier ist ein einfaches Beispiel für die Verwendung dieser Action. Dies funktioniert sowohl für push- als auch für pull_request-Events.
---
name: Octoscan

on:
  workflow_dispatch:
  pull_request:
    paths:
      - '.github/workflows/*'
  push:
    paths:
      - '.github/workflows/*'

permissions:
  security-events: write
  actions: read
  contents: read

jobs:
  octoscan:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout code
        uses: actions/checkout@v4

      - id: octoscan
        name: Run octoscan
        uses: synacktiv/action-octoscan@v1

      - name: Upload SARIF file to GitHub
        uses: github/codeql-action/upload-sarif@v3
        with:
          sarif_file: "${{steps.octoscan.outputs.sarif_output}}"
          category: octoscan
Die Action lädt octoscan bei ihrer Ausführung aus ihren Releases herunter, sodass synacktiv/action-octoscan@v1 immer die neueste Version von octoscan ausführt, ohne dass etwas aktualisiert werden muss.
Um einen Lauf zu reproduzieren, pinne octoscan mit dem version-Input und die Action mit einem Commit-SHA fest:
- uses: synacktiv/action-octoscan@<commit sha>
  with:
    version: v0.1.7
Die Binärdatei wird mit den SHA256SUMS des Releases verifiziert (Releases, die vor deren Einführung veröffentlicht wurden, nicht).
Die Sicherheitsergebnisse können im Tab für Code-Sicherheit eingesehen werden, sofern Sie Schreibzugriff auf das Ziel-Repository haben:
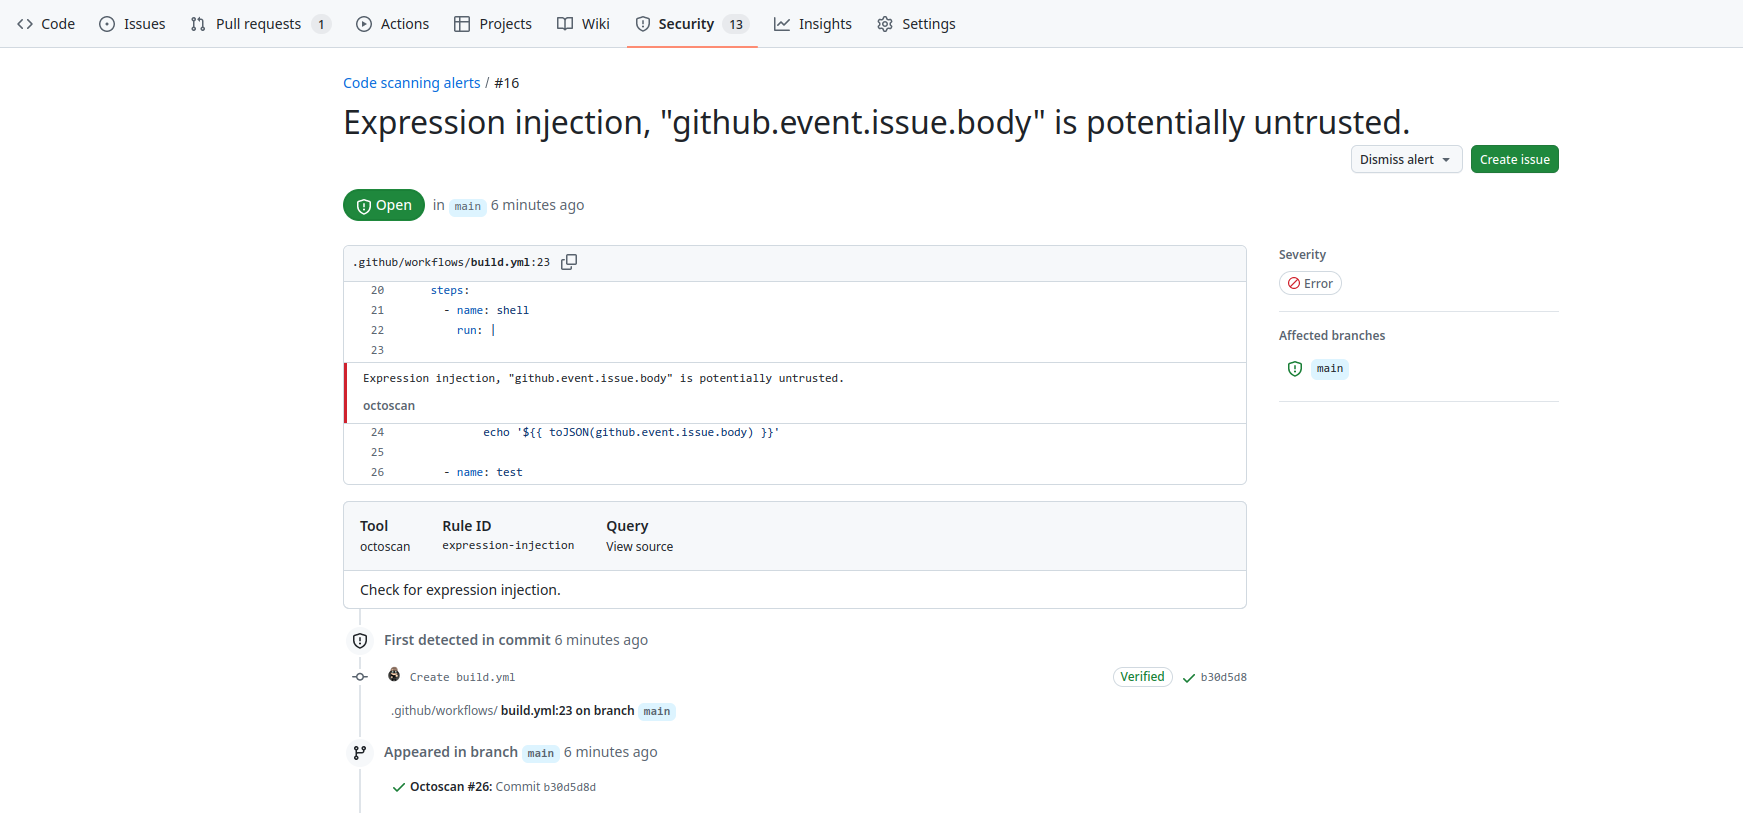
Oder direkt im Pull Request:
Die Inputs basieren auf den Optionen von octoscan, die Sie hier finden.
Die folgenden sind optional als step.with-Schlüssel:






