
 #1
Tools zur Untersuchung von Malware-Binärdateien und -Code ohne Ausführung (z.B. Disassembler, Entpacker).
Kitploit empfohlen
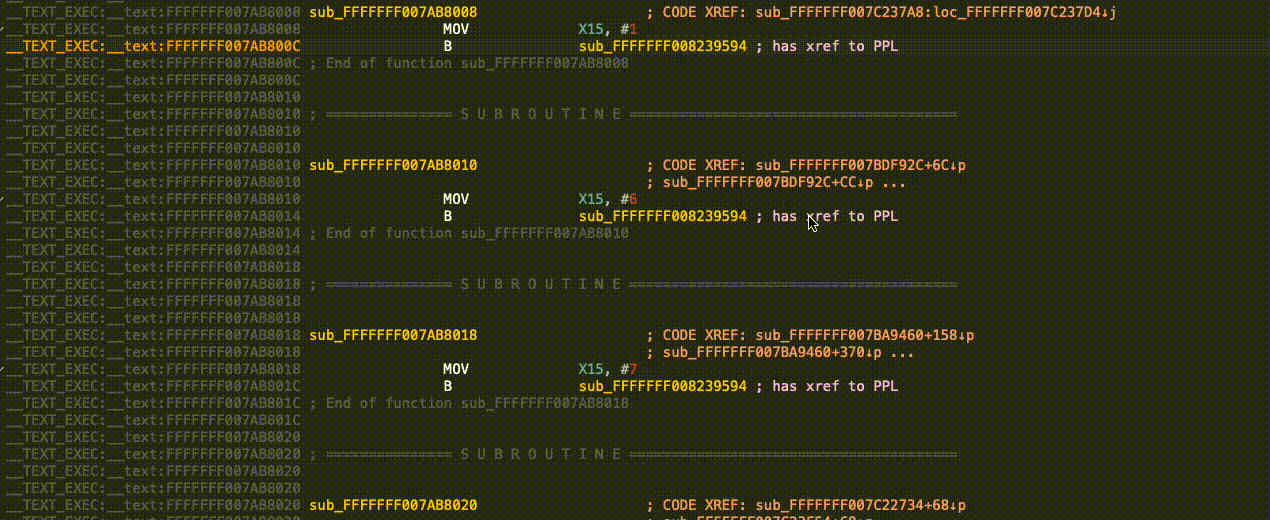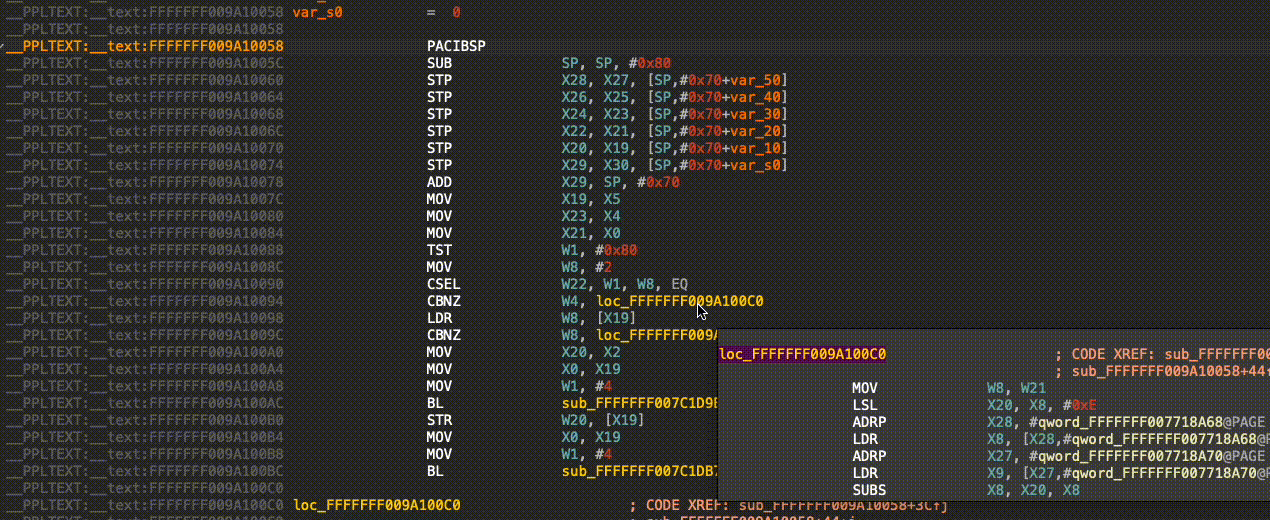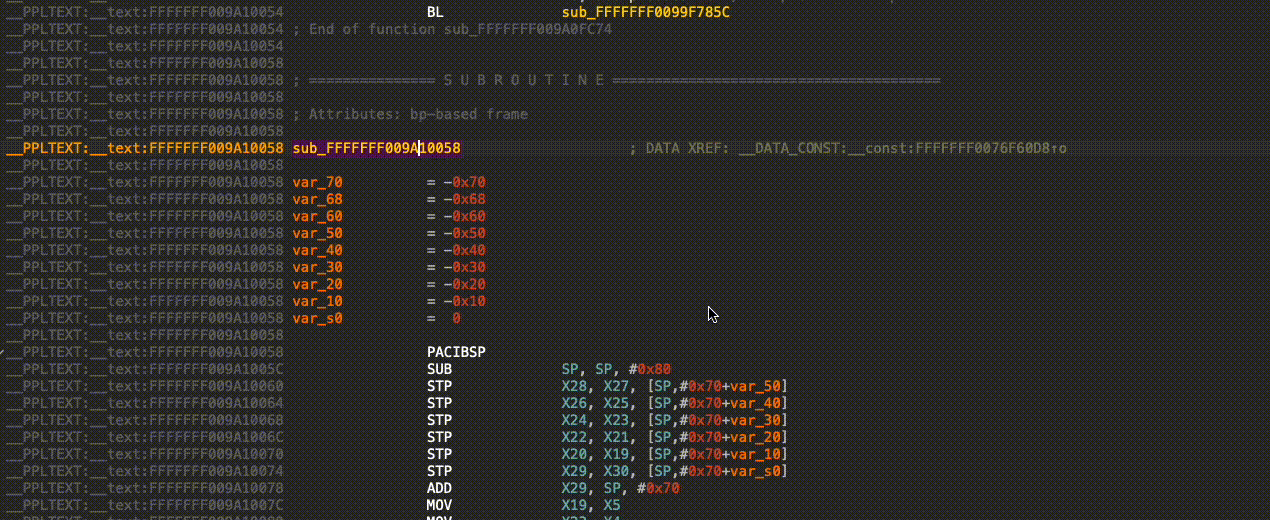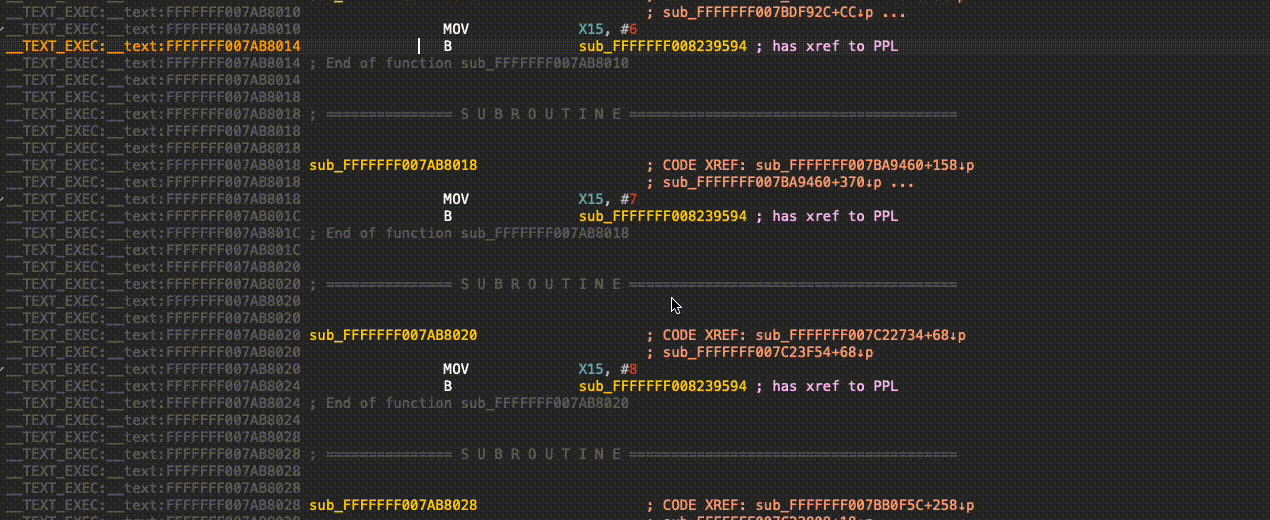
 cellebrite-labs/pplorer
IDA-Plugin, das PPL-Aufrufe zur tatsächlichen zugrunde liegenden PPL-Funktion auflöst.
 splintersfury/autopiff
Semantische Analyse-Engine zur Erkennung von Schwachstellenbehebungen in Windows-Kernel-Treiber-Patches — 58 YAML-Regeln, Ghidra-Dekompilierung,…
 darkarnium/log4j-cve-detect
Erkennungen für CVE-2021-44228 in verschachtelten Binärdateien
 n7on/dllspy
Ermitteln Sie Eingabeoberflächen und Sicherheitsprobleme in kompilierten .NET-Assemblys – ohne sie auszuführen.
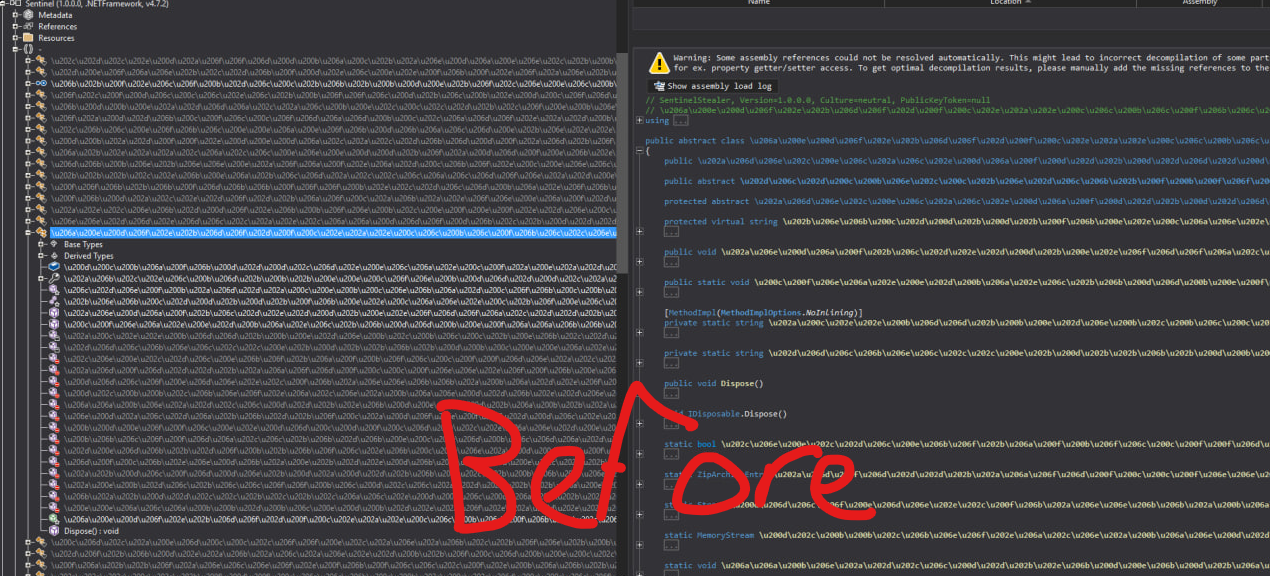 zypherion-technologies/unconfuserex
Ein ConfuserEx2 Deobfuscator mit Unterstützung für Anti-Tamper, Compressor, Constants, Control Flow und Resource Recovery.
 nccgroup/ghidra-nanomips
nanoMIPS-Modul für Ghidra
 ga1ois/blackhat-europe-2022
Selektiere Bugs aus Binaries, bei denen das Muster CVE-1337-Days ähnelt.
 emicoecommerce/magento-apsb22-48-security-patches
Dieses Repository enthält mögliche Sicherheitspatches für die Magento APSB22-48 und CVE-2022-35698 Sicherheitslücke.
 hackinglz/svg_phishing_tools
SVG-Analyse- und Generierungswerkzeuge für häufig vorkommendes SVG-Anhang-Phishing
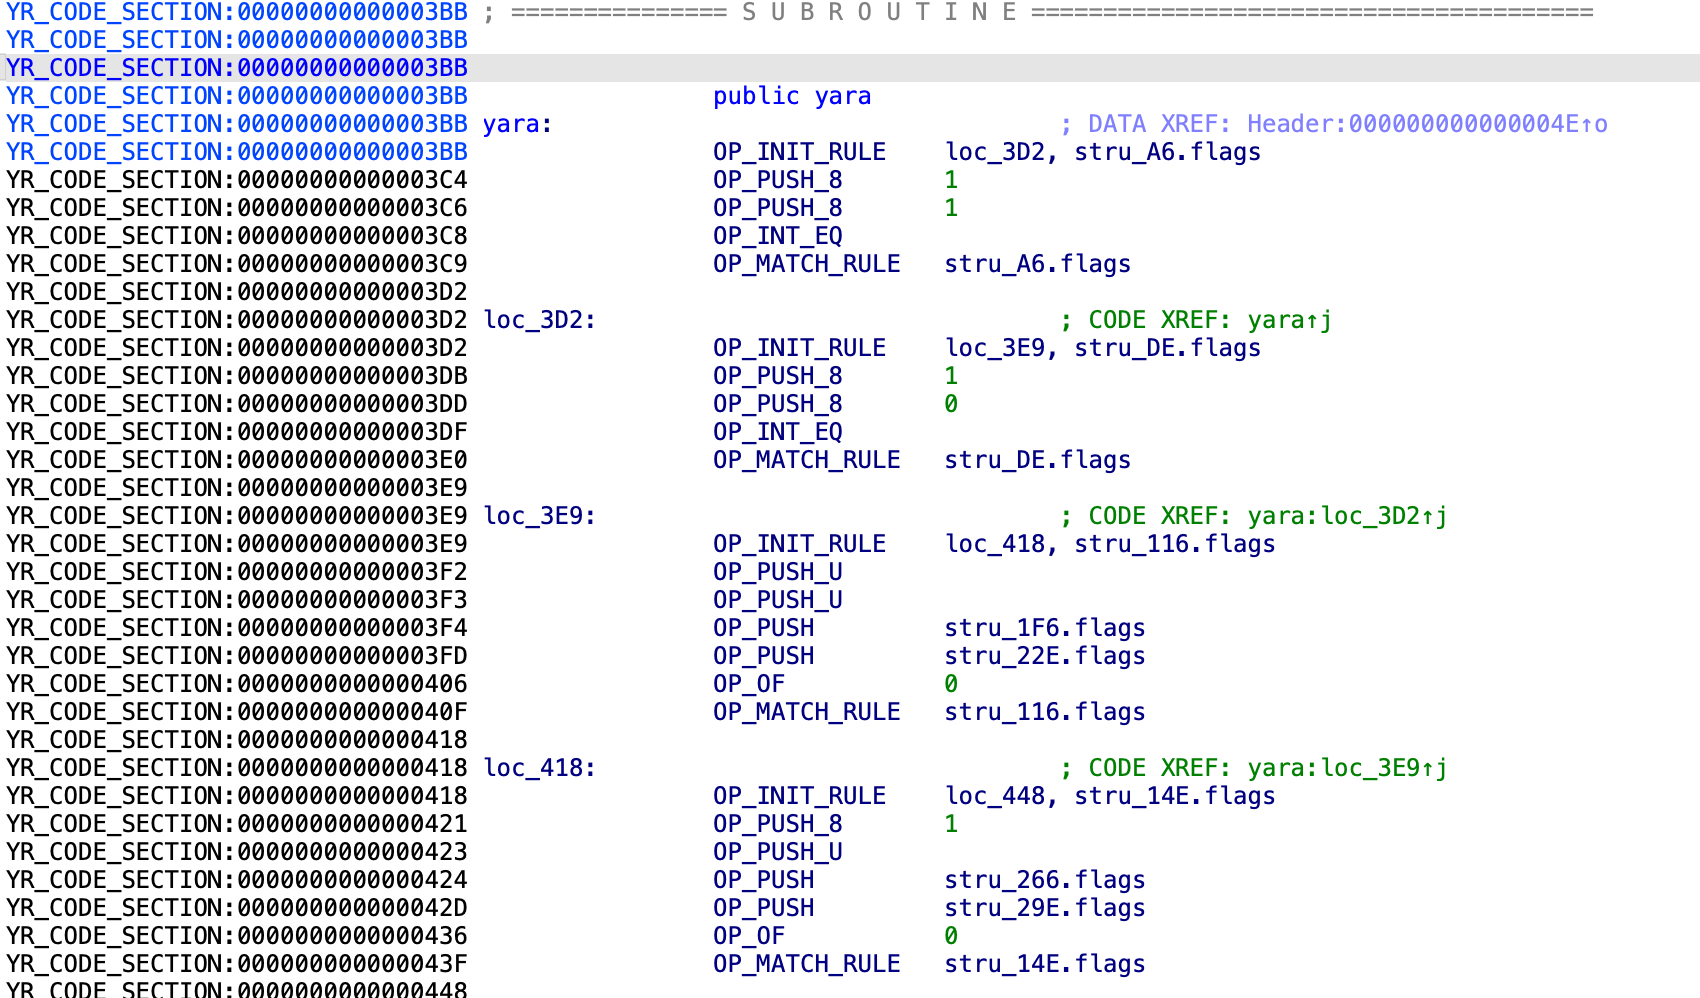 milankovo/yaravm
Dieses Repository enthält einen IDA-Prozessor zum Laden und Disassemblieren kompilierter yara-Regeln.
 dr4k0nia/tooling-playground
Eine Sammlung kleiner Skripte und Tools zur Deobfuskation und Malware-Analyse.
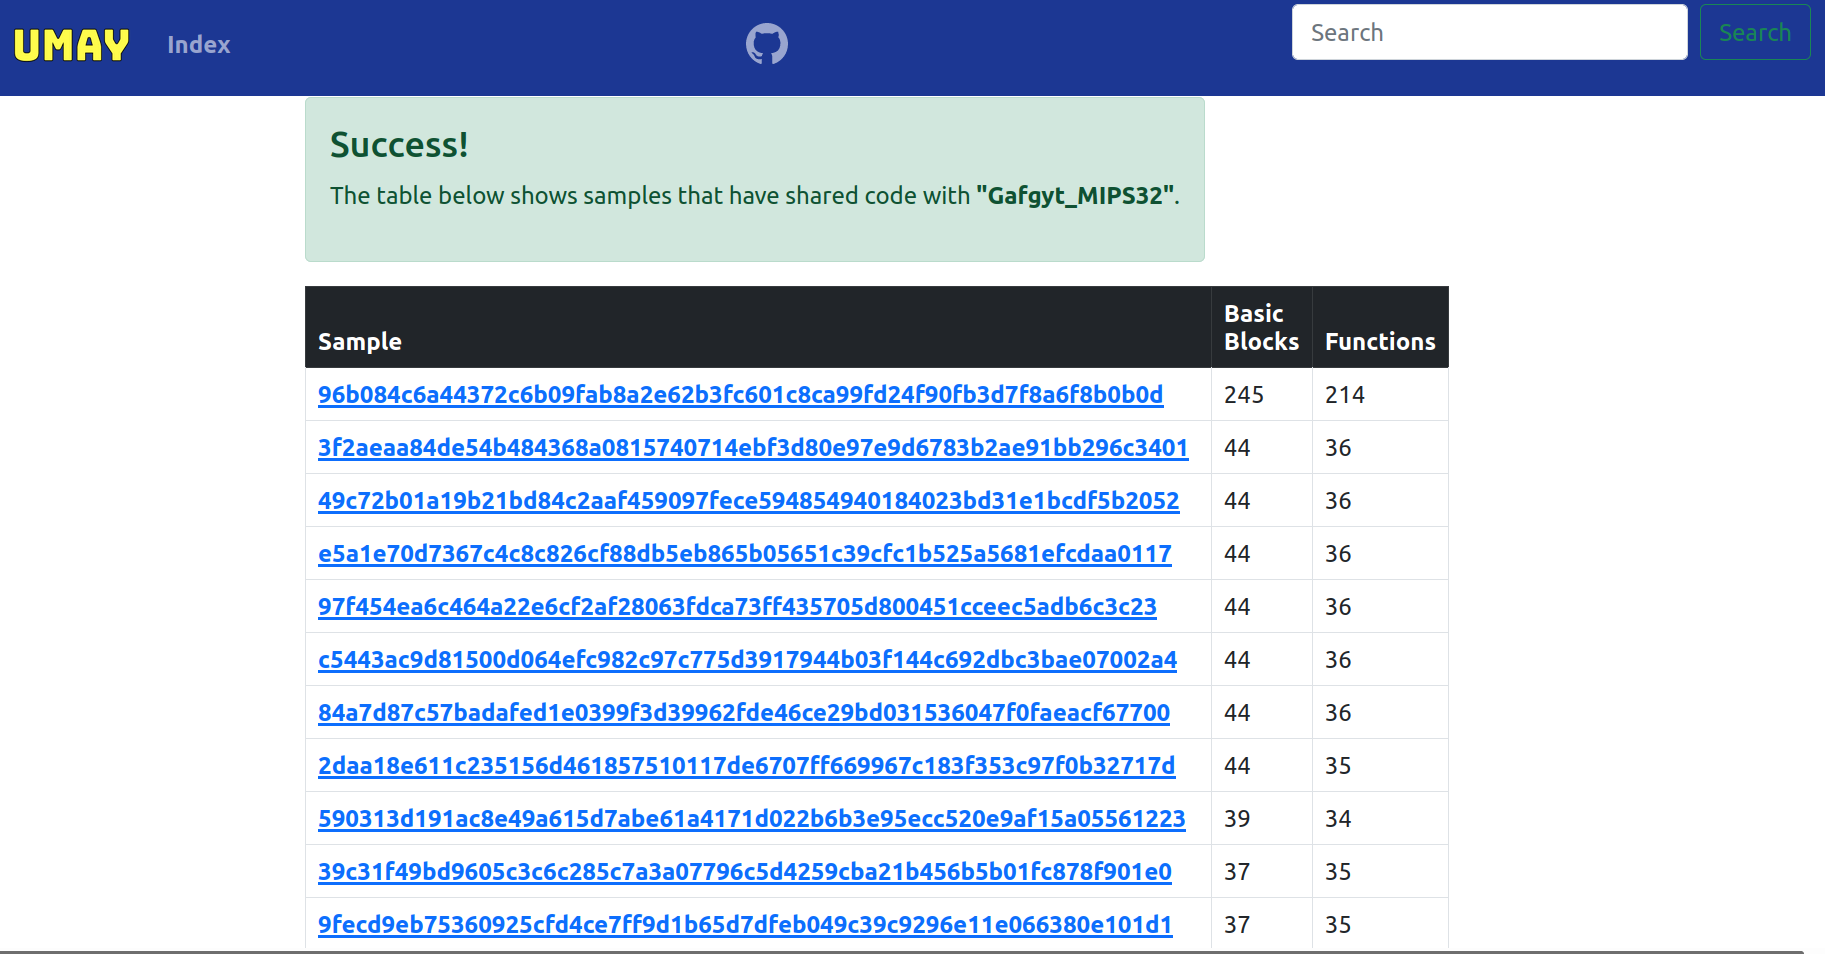 mucoze/umay
IoT-Malware-Ähnlichkeitsanalyse-Plattform
 rakosn1cek/oversight
Ein leichtgewichtiger Sicherheitsauditor und eine Sandbox für Shell-Skripte. Oversight kombiniert eine Static-Analysis-Engine (Rust) mit Dynamic…
 iilegacyyii/exportdumper
Ein kleines Tool, das ich erstellt habe, um die Exporttabelle von PE-Dateien auszugeben. Der primäre Anwendungsfall war für den Einsatz beim…
 raoufmaklouf/jsecret
Schneller, auf Go basierender statischer Scanner zur Erkennung sensibler Daten (API-Schlüssel, Tokens, Passwörter) in JavaScript-Dateien und…
 akatorich/kernelflirt
Windows-Kernel-Debugger mit OllyDbg/IDA-artiger Benutzeroberfläche, Software- und Hardware-Breakpoints, PDB-Symbolen, Decompiler und 17 Plugins für…
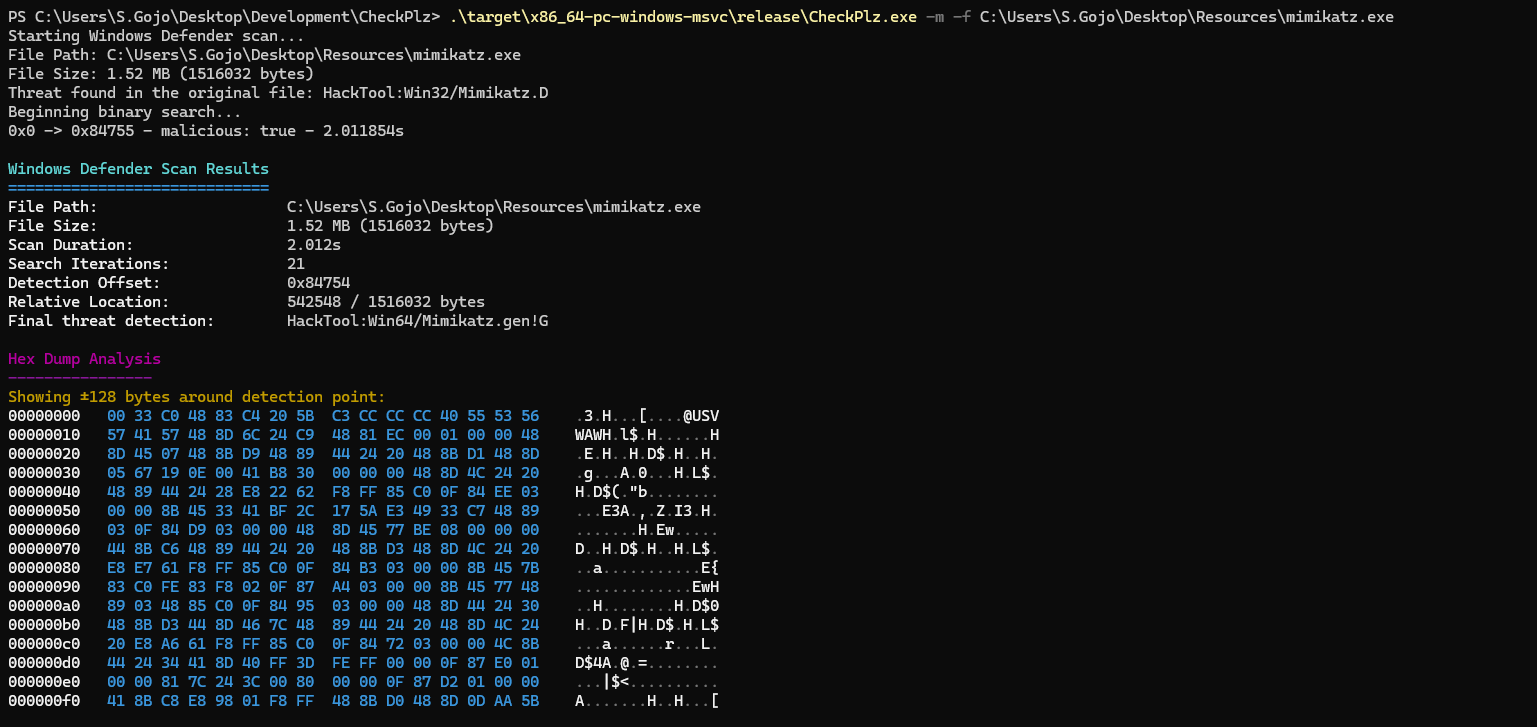 blacksnufkin/checkplz
Scanne Dateien auf potenzielle Bedrohungen unter Nutzung von AMSI (Antimalware Scan Interface) und Windows Defender. Durch Isolierung schädlicher…
 reverserid/jurig
ein vollständig autonomer KI-Agent für Reverse Engineering








